Memenuhi Standar Unggah Berkas OWASP
dengan MetaDefender Core
Wujudkan Standar Lembar Panduan Unggah File OWASP
menjadi Perlindungan di Dunia Nyata
Pengunggahan berkas merupakan titik buta keamanan. Pelaku ancaman secara rutin mengelabui langkah-langkah keamanan tradisional untuk menyusup ke sistem berkas dengan malware dan mencuri data. OWASP menjelaskan cara mengamankan vektor kritis ini, dan OPSWAT menghadirkan solusi terdepan di industri.
Gambaran Umum Lembar Panduan OWASP
Diakui secara global, OWASP adalah yayasan nirlaba yang memberikan panduan terpercaya untuk membantu organisasi mengidentifikasi dan memitigasi risiko keamanan kritis. Lembar Panduan Unggah File OWASP menawarkan kerangka kerja yang jelas dan praktis untuk mengurangi risiko penyalahgunaan proses unggah file. Dengan mengikuti panduan ini, organisasi dapat menerapkan penanganan file yang lebih aman di setiap tahap, mulai dari validasi file hingga penyimpanan, serta mencegah malware mencapai infrastruktur kritis.
Titik Buta dalam Pengunggahan Berkas
Kesenjangan-kesenjangan ini sering kali terlewatkan saat menangani berkas yang diunggah atau merancang aplikasi pengunggahan berkas:
- Validasi yang lemah (ekstensi yang tidak aman, header yang dipalsukan, manipulasi nama file)
- Penyalahgunaan sumber daya (unggahan berukuran terlalu besar, berformat tidak benar, atau berlebihan)
- Kontrol akses yang buruk (pengguna anonim, jalur penyimpanan yang terbuka untuk umum/rentan disalahgunakan)
- Tidak adanya pencegahan ancaman (tidak ada pemindaian malware atau CDR)
- Kebersihan sistem yang terabaikan (perpustakaan yang sudah usang, titik akhir yang tidak terlindungi seperti CSRF
Solusi Unggah File yang Aman Sesuai dengan Rekomendasi OWASP “
”
Tabel ini menunjukkan bagaimana OPSWAT menerapkan strategi pertahanan berlapis (defense-in-depth) untuk pengunggahan berkas, sehingga memungkinkan organisasi menutup celah keamanan kritis dan menyelaraskan diri dengan pedoman implementasi pengunggahan berkas yang aman dari OWASP. Pelajari bagaimana setiap rekomendasi OWASP selaras dengan solusi dan teknologi spesifik dari MetaDefender , termasuk Teknologi Deep CDR™, Metascan™ Multiscanning, dan Adaptive Sandbox .
Rekomendasi OWASP | Mengapa Hal Ini Penting | Bagaimana OPSWAT Membantu |
|---|---|---|
Memverifikasi ekstensi file dan jenis file yang sebenarnya | Mencegah file yang dipalsukan (misalnya, .jpg.exe) melewati filter | Mendeteksi ketidaksesuaian antara ekstensi, tipe MIME, dan konten sebenarnya; menerapkan kebijakan melalui validasi berbasis kecerdasan buatan |
Mengubah nama file; membatasi panjang dan jumlah karakter | Mencegah serangan injeksi, traversal, dan penimpaan | Merekomendasikan penggunaan pengenal unik; memungkinkan penerapan kebijakan penamaan khusus dengan panduan validasi |
Tetapkan batas ukuran file | Mengatasi keterbatasan sumber daya; mencegah serangan denial-of-service yang disebabkan oleh berkas berukuran besar atau ZIP bomb | Memblokir berkas berukuran sangat besar, membatasi kedalaman rekursi, dan memeriksa arsip sebelum diproses |
Mewajibkan otentikasi dan otorisasi | Mencegah unggahan yang tidak sah dan mengurangi area kerentanan | Mendukung pembatasan pada tingkat klien/IP. |
Simpan berkas di server terpisah | Mencegah eksekusi langsung atau akses publik terhadap berkas yang diunggah | Memindai dan membersihkan berkas sebelum disimpan; terintegrasi dengan alur kerja penyimpanan yang ditentukan pengguna |
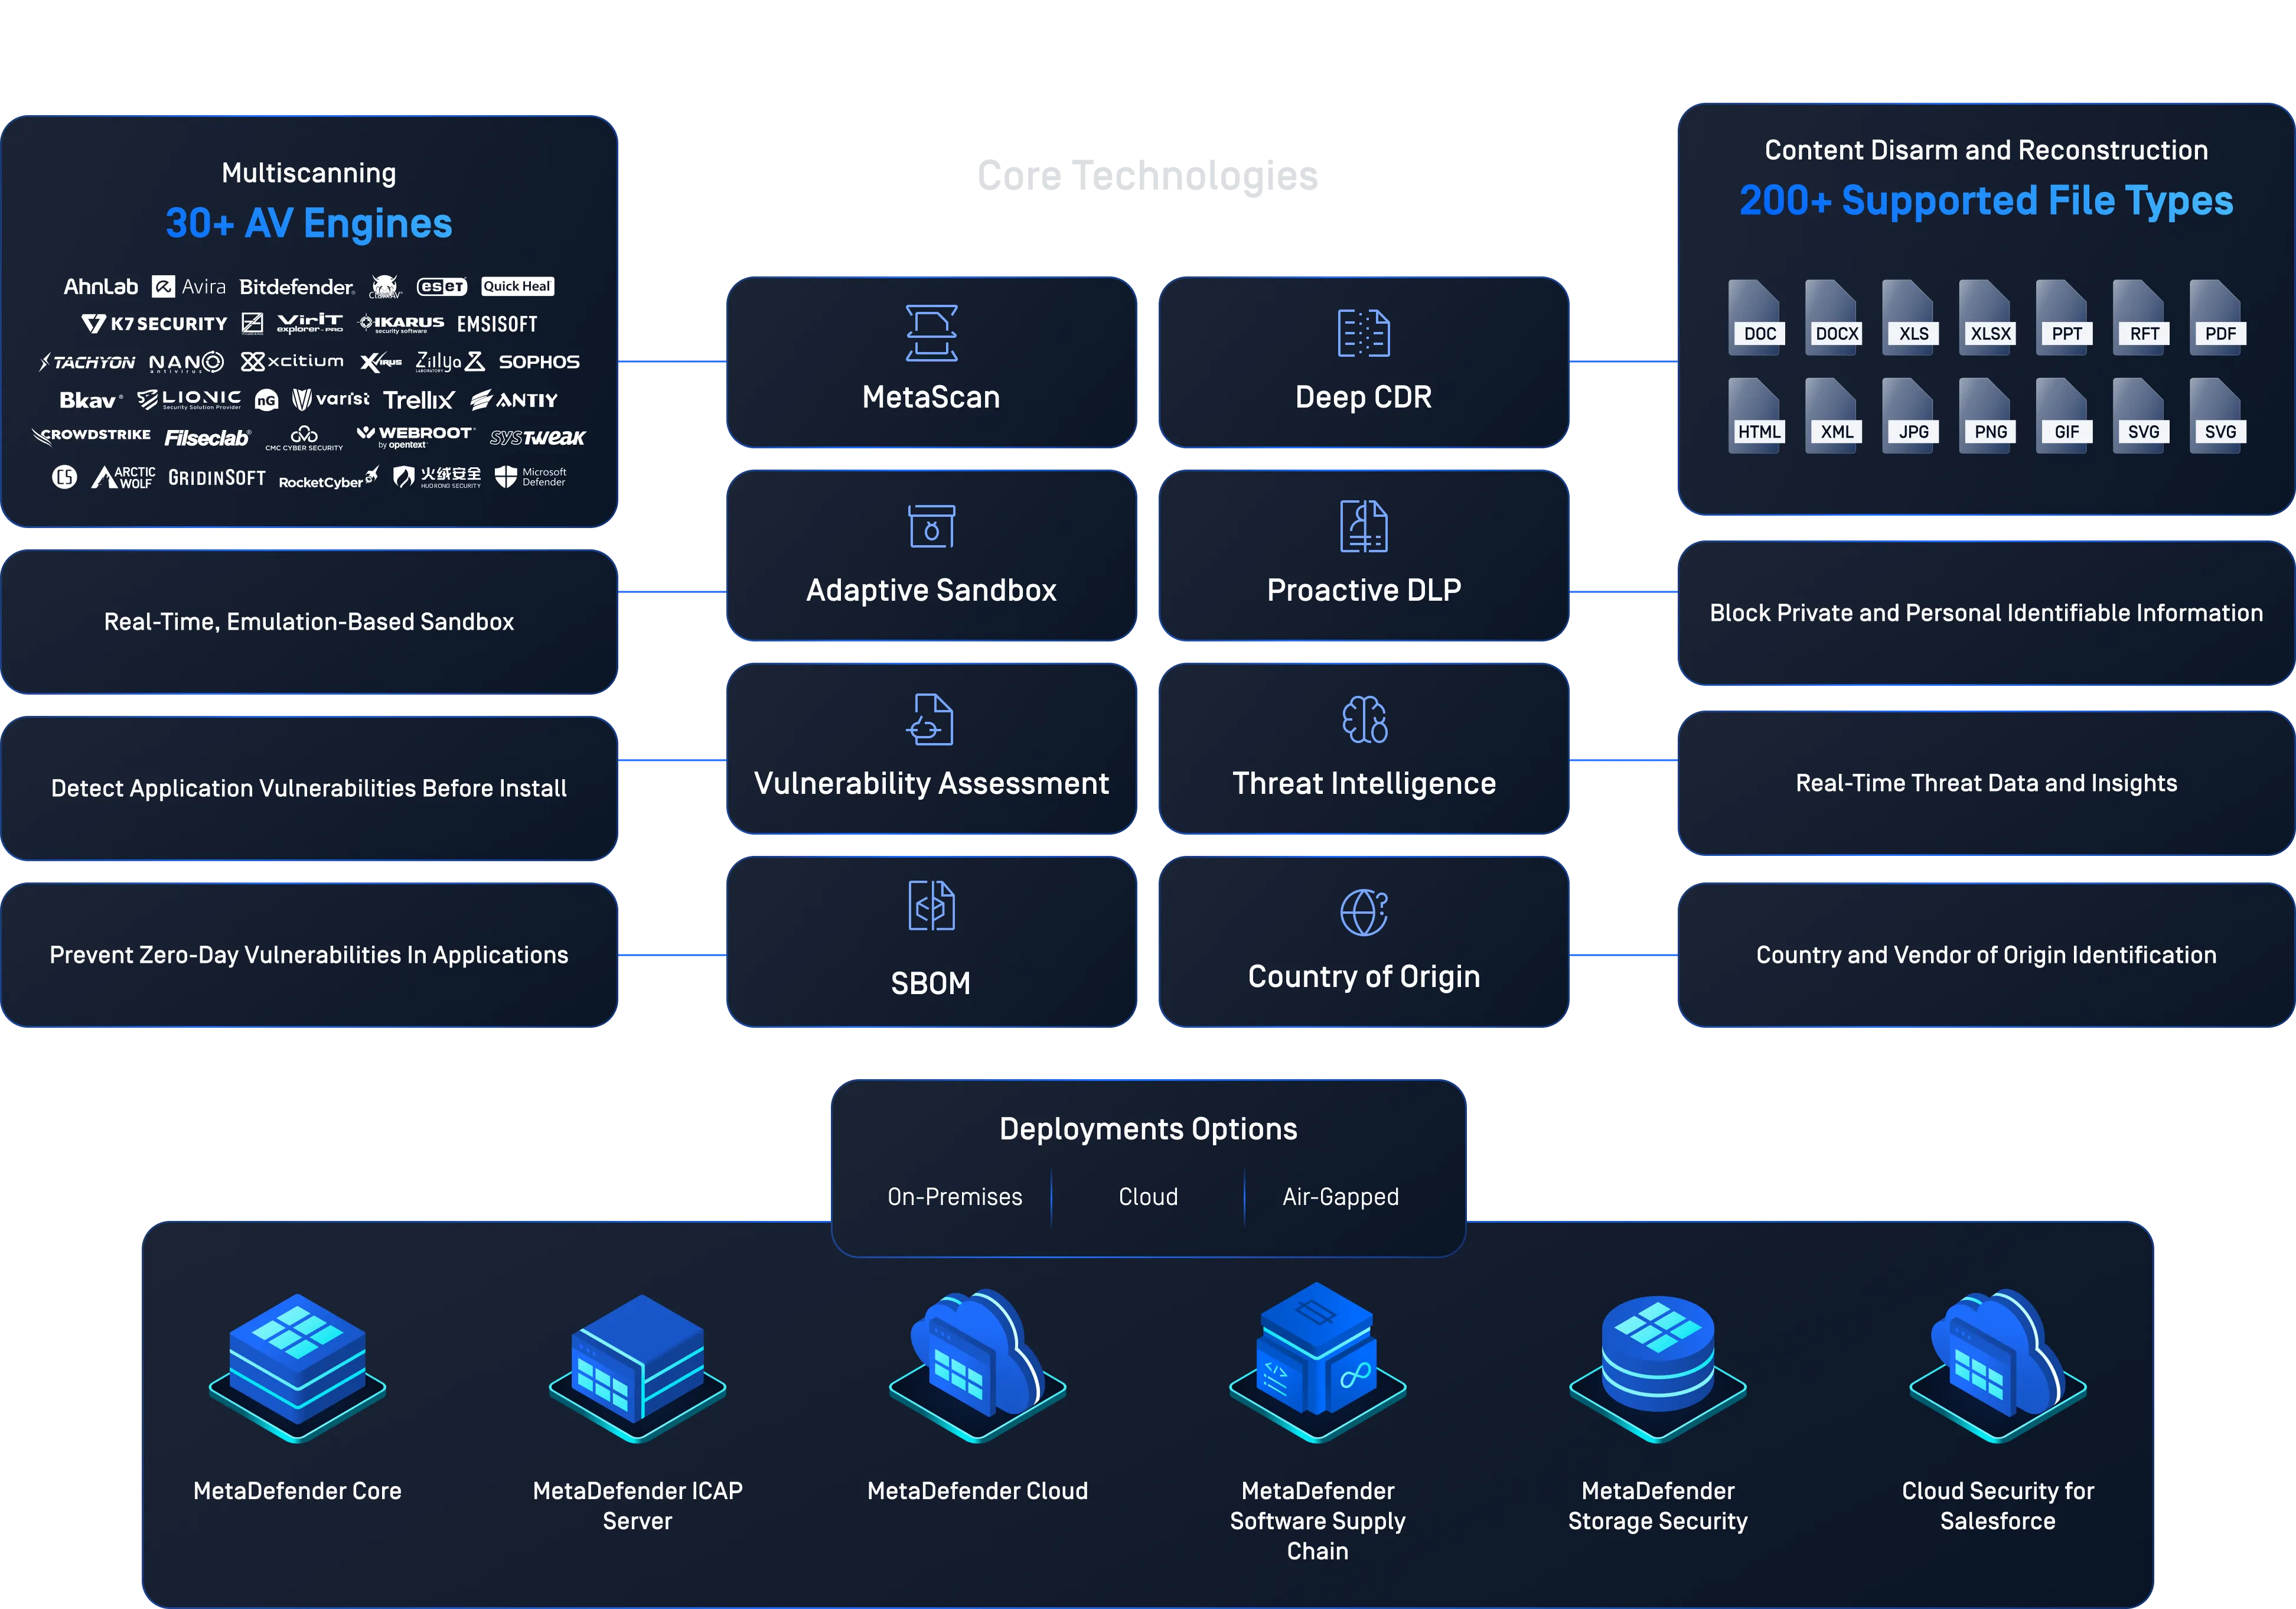
Pindai berkas menggunakan antivirus dan sandboxing | Mendeteksi malware yang sudah dikenal, yang belum dikenal, dan yang sulit terdeteksi | Menggabungkan lebih dari 30 mesin anti-malware dengan sandboxing berbasis emulasi untuk mengidentifikasi ancaman dan indikator kompromi |
Gunakan Content Disarm and Reconstruction (CDR) | Menghilangkan ancaman yang tidak dikenal/zero-day tanpa bergantung pada sistem deteksi | Teknologi Deep CDR™ menetralkan skrip, makro, dan ancaman yang tertanam sambil tetap menjaga kemudahan penggunaan |
Selalu perbarui pustaka pihak ketiga | Mengurangi risiko yang berasal dari komponen rentan dalam rantai pasokan perangkat lunak | Mendeteksi pustaka yang rentan dan lisensi yang sudah kedaluwarsa, memberikan visibilitas SBOM, serta menyoroti komponen yang terpengaruh |
Lindungi unggahan dari serangan CSRF | Mencegah pengunggahan yang tidak sah melalui permintaan yang dipalsukan | Merekomendasikan penggunaan token CSRF; terintegrasi dengan WAF untuk pertahanan front-end yang aman |
Teknologi Terintegrasi yang Menerapkan Pedoman OWASP tentang "
"
Terbukti Efektif Melalui Pengujian Pihak Ketiga oleh
Teknologi Deep CDR™ meraih skor 100% untuk Perlindungan dan Akurasi dalam pengujian CDR independen yang dilakukan oleh SE Labs. Hal ini membuktikan kemampuan MetaDefender Core dalam menghilangkan ancaman yang tertanam sekaligus menjaga kemudahan penggunaan, sekaligus mendukung seruan OWASP terkait solusi CDR dan pemeriksaan berkas berbasis zero-trust.
Pengunggahan File yang Aman Dimulai dengan Kerangka Kerja yang Tepat
Lembar Panduan Unggah File OWASP memberikan landasan yang telah teruji untuk mengamankan proses unggah file, mulai dari validasi, pemindaian malware, hingga pembersihan data dan penyimpanan yang aman. MetaDefender Core dirancang khusus untuk membantu tim keamanan menerapkan praktik terbaik ini dengan cepat dan efektif, sehingga solusi unggah file yang sesuai dengan pedoman OWASP menjadi mudah diterapkan.
- Sesuai dengan praktik terbaik yang terpercaya dari OWASP dalam hal penanganan berkas yang aman
- Mengatasi titik-titik buta dalam validasi berkas, sanitasi, dan deteksi ancaman zero-day
- Mendukung kepatuhan terhadap kerangka kerja keamanan internal dan eksternal
- Memperkuat keputusan arsitektur bagi tim risiko, audit, dan GRC
- Mempermudah penerapan Zero Trust untuk pengunggahan dan penyimpanan berkas
- Meminimalkan risiko ancaman yang berasal dari berkas di berbagai portal web, aplikasi, dan sistem penyimpanan
Pertanyaan yang Sering Diajukan
OWASP Top 10 adalah daftar risiko keamanan aplikasi web paling kritis yang diperbarui secara berkala. Daftar ini mencakup ancaman seperti injeksi, kontrol akses yang tidak berfungsi, desain yang tidak aman, dan kesalahan konfigurasi keamanan. Kerentanan-kerentanan ini sering dimanfaatkan oleh penyerang untuk membobol sistem.
Lembar panduan OWASP adalah panduan praktik terbaik yang ringkas dan mencakup topik-topik keamanan tertentu, termasuk pengunggahan berkas yang aman, otentikasi, validasi masukan, dan lainnya. Lembar panduan ini menawarkan langkah-langkah praktis untuk mengurangi risiko pada komponen aplikasi yang umum digunakan.
Standar OWASP memberikan pedoman untuk mengintegrasikan keamanan ke dalam desain aplikasi web. Dengan mematuhi standar tersebut, organisasi dapat secara proaktif memitigasi ancaman seperti serangan berbasis file, injeksi kode, dan kontrol akses yang tidak berfungsi, sehingga memperkuat kepatuhan dan ketahanan.
Carilah solusi yang menawarkan validasi jenis file, pembatasan ukuran file, integrasi antivirus dan CDR, serta dukungan untuk kontrol akses dan penyimpanan yang aman. Solusi tersebut harus sesuai secara langsung dengan standar lembar panduan unggah file OWASP dan dapat terintegrasi dengan infrastruktur Anda (REST API, ICAP, dll.).
MetaDefender Menggunakan teknologi keamanan berlapis, termasuk deteksi jenis file yang akurat, Teknologi Deep CDR™, Metascan Multiscanning dengan lebih dari 30 mesin anti-malware, kontrol ekstraksi arsip, dan batasan ukuran. Sistem ini sesuai dengan semua rekomendasi OWASP terkait pengunggahan file untuk mencegah ancaman yang sudah diketahui maupun yang belum diketahui.
Organisasi yang menerapkan standar lembar panduan unggahan berkas OWASP harus menerapkan validasi yang ketat (jenis, ukuran, nama), mewajibkan pengguna yang telah terotentikasi, memeriksa dan membersihkan berkas sebelum disimpan, serta mengisolasi berkas yang diunggah dari direktori akar situs web. Mereka juga harus mengintegrasikan sistem-sistem kritis dengan WAF dan menggunakan teknik pertahanan berlapis seperti CDR dan sandboxing.
Gunakan solusi seperti MetaDefender Core yang dapat mendeteksi jenis file yang sebenarnya, menolak file yang tidak sesuai, dan menerapkan Teknologi Deep CDR™ untuk menghapus konten yang melanggar kebijakan. Validasi harus dilakukan sebelum pemrosesan; proses sanitasi memastikan file tersebut aman meskipun malware berhasil lolos dari deteksi.
Fitur-fitur utamanya meliputi pemindaian multi-level, CDR, pembuatan SBOM, pencatatan audit, pemindaian berbasis kebijakan, serta kepatuhan terhadap kerangka kerja seperti ISO 27001, HIPAA, dan NIST. Solusi ini harus selaras dengan OWASP dan menerapkan prinsip-prinsip zero-trust.
Ya. Teknologi Deep CDR™ menetralkan ancaman yang sudah diketahui maupun yang belum diketahui dengan menghapus skrip, makro, dan objek tertanam, tanpa bergantung pada tanda tangan ancaman. Teknologi ini memastikan kepatuhan terhadap standar OWASP, ISO, dan NIST dengan menjamin bahwa hanya berkas yang aman dan berfungsi yang dapat masuk ke sistem Anda.
