Apa itu Infrastruktur Desktop Virtual?
Desktop virtual adalah workstation yang divirtualisasikan, di mana sistem operasi, aplikasi, folder, dan sumber daya lainnya dijalankan di server. Desktop virtual memungkinkan pengguna untuk mengaksesnya dari jarak jauh melalui internet menggunakan perangkat terpisah.
VDI, atau infrastruktur desktop virtual, merujuk pada seluruh infrastruktur TI yang memfasilitasi proses penyediaan desktop virtual kepada pengguna akhir. VDI memungkinkan pengguna untuk mengakses sistem perusahaan dan bekerja dari perangkat pribadi mereka (laptop, ponsel pintar, tablet, dll.), sementara beban kerja komputasi ditangani dari sisi server yang terkendali.
Apa saja manfaat VDI?
- Produktivitas bagi tenaga kerja jarak jauh dan dinamis: Karena perangkat lunak dan data tidak terikat pada perangkat pengguna, pekerja jarak jauh atau perwakilan penjualan di lapangan, misalnya, dapat mengakses sistem perusahaan dari perangkat apa pun yang tersedia, sehingga produktivitas tetap menjadi prioritas.
- Keamanan tingkat lanjut: VDI menawarkan kemampuan keamanan yang lebih komprehensif berkat pengawasan di lokasi sendiri. Organisasi dapat menerapkan VDI mereka pada penyedia layanan cloud atau pusat data pihak ketiga yang tepercaya, yang banyak di antaranya menyediakan infrastruktur, keamanan, pencadangan, dan kemampuan pemulihan bencana terkini.
- Peningkatan Kepatuhan: Dengan mengelola sumber daya komputasi secara terpusat, organisasi dapat meningkatkan tingkat kepatuhan mereka tanpa perlu mengeluarkan waktu dan upaya tambahan. Pengelolaan terpusat mempermudah kepatuhan terhadap regulasi dengan memastikan penerapan kebijakan keamanan yang konsisten serta proses audit yang terintegrasi.
- Administrasi TI yang lebih efisien: Dengan VDI, organisasi juga dapat mengurangi beban kerja pada tugas-tugas administrasi TI seperti pemecahan masalah dan perbaikan, berkat adanya server terpusat yang berfungsi sebagai “komputer besar”, sehingga tidak perlu lagi menangani setiap perangkat fisik satu per satu.
Arsitektur VDI
VDI menerapkan mesin virtual, atau program yang telah dikonfigurasi dari berbagai lingkungan desktop, ke perangkat keras server fisik terpusat. Organisasi dapat mengelola server tersebut secara lokal atau memilih penyedia layanan pihak ketiga khusus seperti Microsoft Azure atau VMware untuk mengelolanya dari awan.
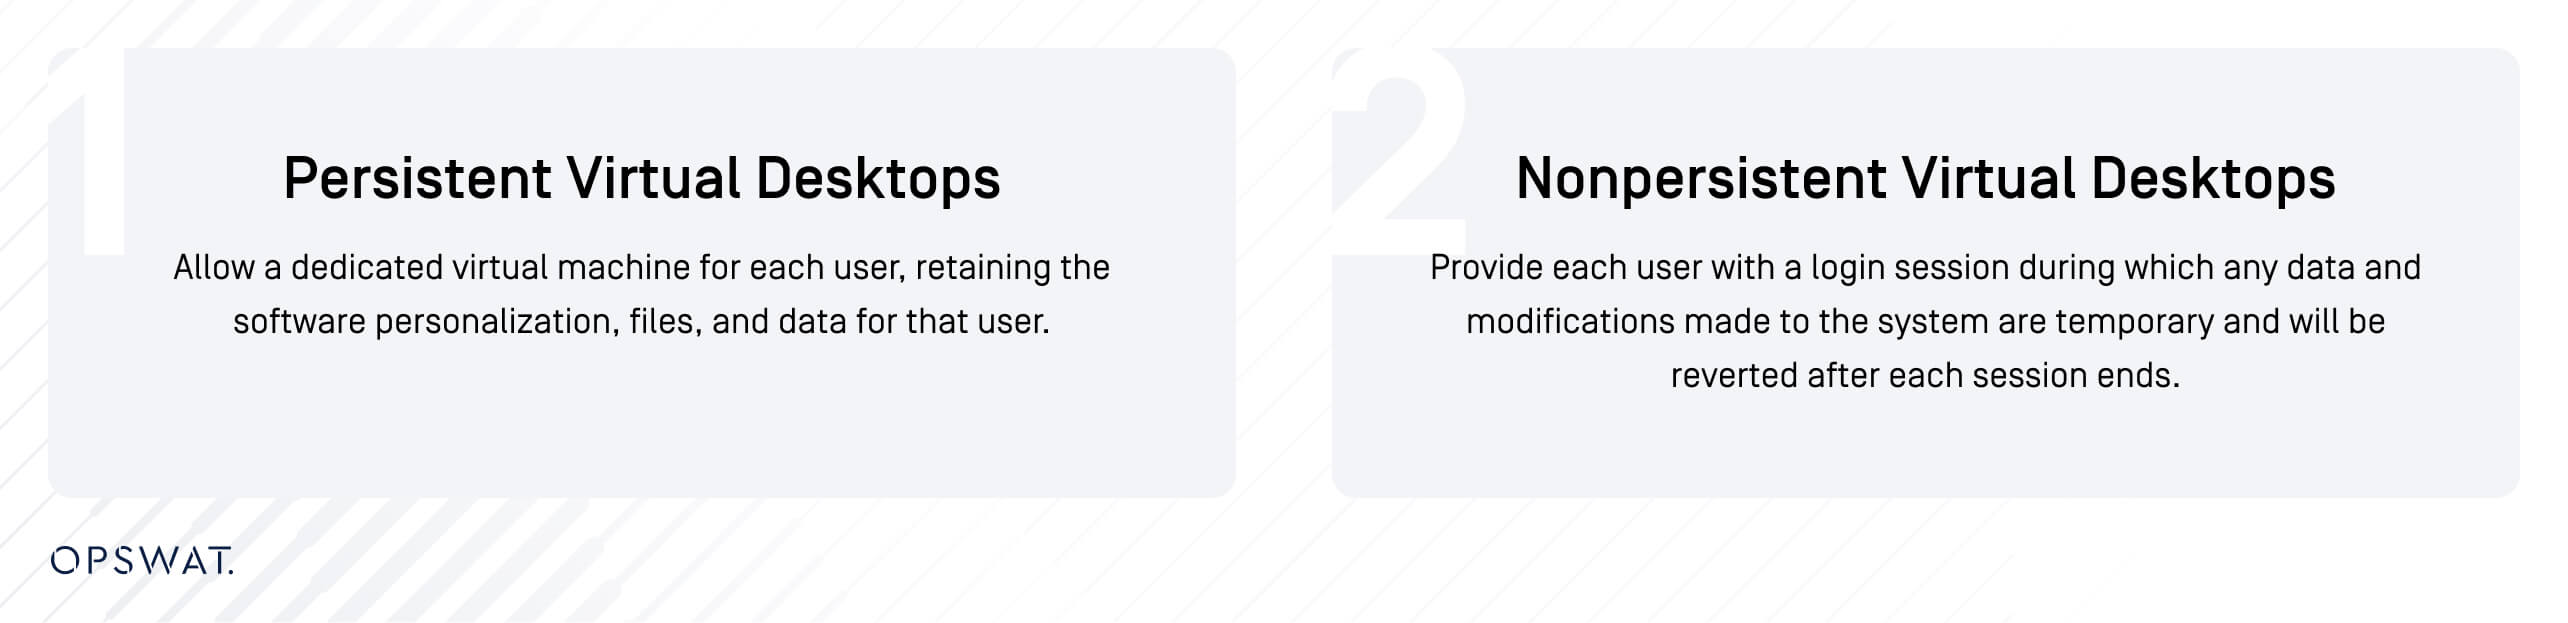
VDI membagi sumber daya perangkat keras server fisik untuk memungkinkan pengoperasian beberapa mesin virtual secara bersamaan. Desktop virtual umumnya diterapkan dalam dua bentuk: desktop virtual persisten dan non-persisten.
Risiko Keamanan VDI
VDI dikelola secara terpusat dengan kemampuan keamanan yang diperkuat, baik dalam konfigurasi di lokasi maupun di cloud. Namun, risiko terbesar bagi VDI berasal dari perangkat ujung pengguna yang mengakses mesin virtual. Penyerang dapat menyusup dan merusak keamanan VDI dengan memanfaatkan berbagai kerentanan pada perangkat ujung, di antaranya yang paling menonjol adalah:
Perangkat lunak berbahaya
Saat ini, perangkat akhir sering kali mengandung malware dari berbagai sumber, seperti unduhan berkas, email dari pihak yang tidak dapat dipercaya, dan media penyimpanan eksternal
Patch dan kerentanan
Perangkat akhir yang menggunakan sistem operasi versi lama atau perangkat lunak usang yang mengandung kerentanan keamanan
Jaringan tanpa keamanan
Titik akhir yang terhubung ke jaringan dengan protokol yang lemah, seperti jaringan nirkabel umum
Kebocoran Data
Titik akhir yang tidak mematuhi kebijakan perlindungan data, yang mengakibatkan kebocoran data baik yang tidak disengaja maupun yang disengaja
Bagaimana OPSWAT Dapat Membantu
OPSWATLayanan ‘ MetaDefender ’ dirancang khusus untuk menangani ancaman yang berkaitan dengan perangkat ujung yang mengakses VDI. Didukung oleh teknologi yang dipercaya secara global, layanan ‘ MetaDefender ’ menerapkan pemeriksaan kepatuhan mendalam pada perangkat ujung sebelum perangkat tersebut dapat memulai sesi dengan mesin virtual. Hal ini memastikan hanya perangkat ujung yang patuh yang diberikan akses ke desktop virtual; sebaliknya, petunjuk perbaikan akan memandu pengguna melalui proses untuk memperbaiki postur keamanan mereka agar dapat melanjutkan. MetaDefender Access secara ketat menerapkan kebijakan keamanan VDI, mencegah ancaman dari perangkat ujung mana pun yang terhubung, baik itu BYOD (bring your own devices), komputer umum, maupun kontraktor pihak ketiga.
OPSWAT MetaDefender Access telah mendapatkan kepercayaan dari VMware sebagai lapisan pertahanan utama untuk penawaran Horizon VDI-nya. Pelajari lebih lanjut di sini. Hubungi para ahli kami hari ini untuk mengetahui bagaimana OPSWAT dapat memperkuat keamanan infrastruktur desktop virtual Anda.