API Kunci, kata sandi, kunci enkripsi, dan data sensitif lainnya—yang secara kolektif dikenal dalam pengembangan perangkat lunak sebagai "rahasia"—menjamin keamanan berbagai macam teknologi sepanjang siklus hidup pengembangan perangkat lunak. Sayangnya, data-data tersebut terus-menerus jatuh ke tangan para penyerang.
Para peneliti di North Carolina State University mendemonstrasikan dua pendekatan berbeda untuk mendeteksi rahasia; salah satu teknik tersebut berhasil mengidentifikasi 99% berkas yang baru saja di-commit dan berisi rahasia dalam waktu nyaris real-time. Mereka menemukan bahwa waktu median untuk mendeteksi rahasia tersebut adalah 20 detik. Bahkan jika Anda menyadari bahwa Anda secara tidak sengaja telah mengunggah rahasia ke repositori publik, Anda mungkin hanya memiliki waktu rata-rata 20 detik untuk menyiapkan rahasia baru.
Bocornya rahasia memungkinkan penjahat siber mengakses dan memanipulasi data. Dengan mempertimbangkan hal ini, OPSWAT berupaya menciptakan solusi yang ramah pengembang untuk mendeteksi rahasia dalam kode sebelum kode tersebut diunggah ke repositori publik atau dikompilasi menjadi rilis. Selain itu, teknologi yang telah ditingkatkan ini mampu mendeteksi rahasia dan informasi rahasia yang tersembunyi dengan lebih baik.
Mari kita lihat jenis-jenis rahasia apa saja yang bocor, konsekuensinya, dan cara mencegahnya agar tidak terjadi.
Risiko Tersembunyi dari Rahasia yang Terselip
Rahasia yang tertanam secara permanen mencakup informasi sensitif yang disertakan dalam perangkat lunak, seperti nama pengguna, kata sandi, kunci SSH, token akses, dan data sensitif lainnya. Jika pengembang membiarkan rahasia tersebut tetap ada dalam kode sumber atau konfigurasi aplikasi, hal itu kemungkinan besar akan menjadikannya sasaran utama serangan oleh pelaku jahat. Pelaku jahat terus-menerus memindai repositori kode publik untuk mencari pola yang mengidentifikasi keberadaan rahasia tersebut.
Untuk lebih memperjelas hal ini, perhatikan kode Java berikut ini:
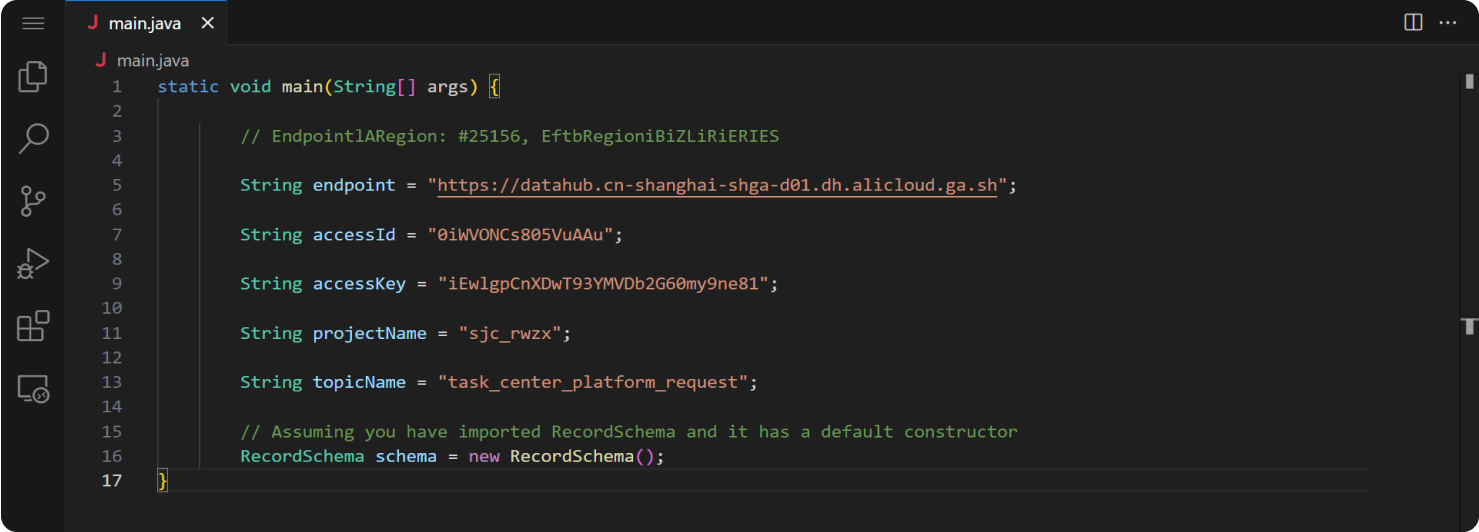
Pengembang mungkin menggunakan kode serupa ini untuk pengujian lokal dan lupa menghapusnya saat mengirimkan kode tersebut ke repositori. Setelah dikompilasi, file eksekusi akan berisi kredensial untuk "admin" atau "secretpass" di dalam kodenya. Terlepas dari jenis lingkungannya—baik itu aplikasi desktop, komponen server, atau platform perangkat lunak lainnya—string-string yang tertanam ini tetap terpapar. Tidak diragukan lagi bahwa kunci yang terekspos sering kali menjadi langkah awal bagi banyak penjahat siber untuk meretas sistem yang seharusnya sudah dilindungi dengan baik.
Bocoran Rahasia Terkini dan Dampaknya
Pada tahun 2021, para pelaku kejahatan siber memanfaatkan celah dalam proses pembuatan gambar Docker oleh CodeCov, dengan memodifikasi alat unggah untuk meneruskan kredensial kepada mereka, yang berpotensi membahayakan protokol pengembangan di berbagai perusahaan. Dalam insiden terpisah, para peretas membocorkan kode sumber dari platform streaming game Twitch, yang memaparkan lebih dari 6.000 repositori Git dan sekitar 3 juta dokumen.
Insiden kebocoran ini membocorkan lebih dari 6.600 rahasia pengembangan, yang membuka peluang terjadinya serangan-serangan lanjutan. Perlu dicatat, insiden-insiden lain terkait bocornya informasi secara tidak sengaja setelah terjadinya pelanggaran keamanan juga dilaporkan terjadi di perusahaan-perusahaan ternama seperti Samsung Electronics, Toyota Motor Corporation, dan Microsoft.
Masalah bocornya rahasia merupakan hal yang umum terjadi. Berikut ini adalah beberapa kasus kebocoran penting lainnya yang terjadi dalam beberapa tahun terakhir:
Pada 3 Juli 2022, Changpeng Zhao, CEO Binance, mengunggah cuitan mengenai kebocoran data yang signifikan. Ia mengatakan bahwa para penjahat sedang menjual 1 miliar catatan di dark web. Data tersebut mencakup nama, alamat, dan bahkan catatan kepolisian serta medis. Kebocoran tersebut bermula ketika seseorang menyalin kode sumber yang berisi detail akses ke sebuah situs blog di Tiongkok, sehingga dapat diakses oleh siapa saja.
Pada tanggal 2 Agustus 2022, ditemukan 3.207 aplikasi mobile yang membocorkan kunci API Twitter. Hal ini berarti pesan pribadi antar pengguna Twitter di aplikasi-aplikasi tersebut dapat diakses.
Pada tanggal 1 September 2022, Symantec melaporkan bahwa 1.859 aplikasi (baik untuk iPhone maupun Android) memiliki token AWS. Sebanyak 77% dari token tersebut dapat mengakses layanan AWS yang bersifat privat, dan 47% di antaranya memungkinkan akses ke sejumlah besar file yang tersimpan.
Target mengalami masalah ketika para penyerang mencuri data 40 juta kartu pelanggan. Penjualan mereka turun sebesar 4% setelah kejadian tersebut. The New York Times melaporkan bahwa masalah ini merugikan Target sebesar $202 juta.
Setelah semua yang telah terjadi, kita harus bertanya, "mengapa perusahaan-perusahaan ini tidak mendeteksi kebocoran tersebut lebih awal?" Peninjauan kode yang cermat atau pemeriksaan rutin seharusnya bisa mendeteksi masalah-masalah ini sebelum berkembang menjadi masalah besar.
Bagaimana Fitur Pencegahan Kehilangan Data (DLP) Proaktif dari OPSWAT Dapat Membantu Mencegah Kebocoran Data
Proactive DLP memiliki fungsi deteksi rahasia yang terintegrasi. Fitur ini akan segera memberi tahu Anda saat mendeteksi rahasia, seperti kunci API atau kata sandi dalam kode sumber. Secara khusus, fitur ini dapat mendeteksi rahasia yang terkait dengan Amazon Web Services, Microsoft Azure, dan Google Cloud Platform.
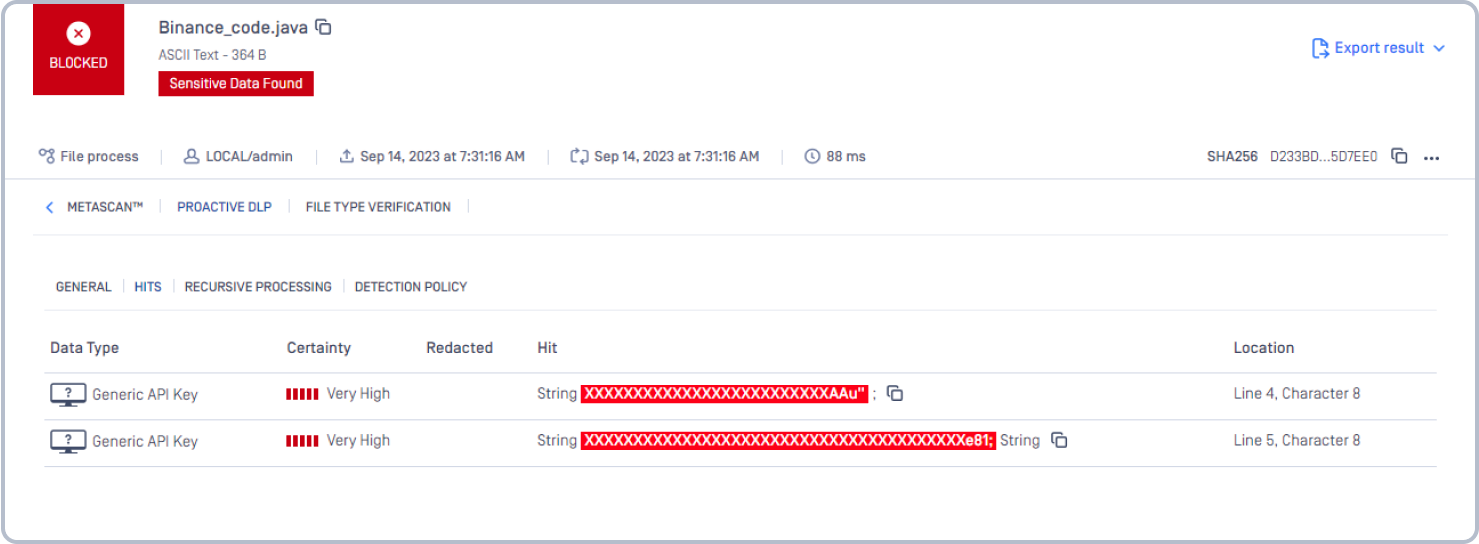
Mari kita ambil kebocoran data Binance sebagai contoh. Menurut laporan, seseorang mengirimkan informasi berikut ke blog tersebut. Proactive DLP dapat memindai kode tersebut, mengidentifikasi kunci akses generik, dan memberi tahu para pengembang sebelum mereka mengunggah kode tersebut ke repositori publik.
Proactive DLP mendeteksi kesalahan potensial sebelum berkembang menjadi masalah yang lebih serius.
Tentang OPSWAT Proactive DLP
OPSWAT Proactive DLP mendeteksi, memblokir, atau menyamarkan data sensitif, sehingga membantu organisasi mencegah potensi kebocoran data dan pelanggaran kepatuhan. Selain rahasia yang tertanam secara permanen (hardcoded secrets), Proactive DLP mendeteksi informasi sensitif dan rahasia sebelum hal tersebut menjadi masalah yang serius.
Pelajari lebih lanjut tentang bagaimana OPSWAT Proactive DLP mencegah data sensitif dan yang diatur oleh peraturan keluar atau masuk ke sistem organisasi Anda.
Hubungi pakar keamanan siber infrastruktur kritis untuk informasi lebih lanjut dan bantuan.