Di industri keamanan siber, akurasi teknis sangatlah penting. Klaim yang tidak akurat atau menyesatkan tidak hanya membingungkan pelanggan, tetapi juga dapat menimbulkan rasa aman yang semu di lingkungan di mana ketepatan sangatlah penting.
Di OPSWAT, kami menjunjung tinggi transparansi, dan membiarkan teknologi serta solusi kami yang dipercaya di seluruh dunia berbicara sendiri.
- Dukungan Jenis File: Dirancang untuk Relevansi Ancaman, Bukan Volume yang Sembarangan
- Penanganan Ukuran File: Dapat Diskalakan Melebihi 2 GB
- Threat Intelligence: Telah diverifikasi oleh para ahli, dipercaya oleh Pentagon
- Infrastruktur Dukungan Global: Selalu Siap Membantu Anda di Mana Pun Anda Membutuhkannya
- Mitigasi Ancaman Berbasis Teknologi: Perlindungan Otomatis dalam Skala Besar
- Intinya: Keamanan yang Didorong oleh Teknologi dan Berfokus pada Misi
Dukungan Jenis File: Dirancang untuk Relevansi Ancaman, Bukan Volume yang Sembarangan
Teknologi Deep CDR™ kami dirancang untuk membersihkan 184 format file berisiko tinggi yang sering dimanfaatkan oleh penyerang. Cakupan ini mencakup dokumen Office, PDF, arsip, gambar, file CAD, dan multimedia — tepatnya jenis-jenis file yang paling sering menjadi sasaran dalam kampanye malware yang menargetkan lingkungan TI dan OT.
Angka-angka ini bisa saja "dibesar-besarkan" dengan menghitung secara luas variasi jenis file yang nyaris tak terbatas, terutama yang berbasis teks. Kami mengutamakan kesederhanaan dan transparansi, serta tidak ingin mengaburkan nilai yang Anda cari dalam program keamanan Anda.
Selain Teknologi Deep CDR™, MetaDefender Core memproses ribuan jenis berkas melalui arsitektur pemindaian berlapis kami. Prioritas OPSWATbukanlah untuk mencantumkan setiap ekstensi berkas yang mungkin ada, melainkan untuk memastikan bahwa jenis berkas yang didukung selaras dengan lanskap ancaman di dunia nyata dan kebutuhan infrastruktur kritis.
Poin Utama
OPSWATCakupan jenis berkas ’s disesuaikan dengan relevansi risiko dan kebutuhan operasional, bukan dipaksakan untuk memenuhi jumlah yang sewenang-wenang.
Penanganan Ukuran File: Dapat Diskalakan Melebihi 2 GB
OPSWAT tidak memiliki batasan ukuran file bawaan. Platform kami mendukung file dengan ukuran jauh melebihi 2 GB, tergantung pada konfigurasi pelanggan, kemampuan mesin, dan sumber daya sistem.
Misalnya, ukuran maksimum default dari MetaDefender Core dapat disesuaikan agar sesuai dengan lingkungan yang membutuhkan throughput tinggi dan menangani file berukuran besar, seperti sistem desain industri, analisis geospasial, dan repositori pencitraan di bidang kesehatan.
Pernyataan yang menyebutkan bahwa OPSWAT memberlakukan batas ukuran file sebesar 2 GB tidaklah akurat. Kami dengan senang hati melayani banyak pengguna yang menggunakan program dengan ukuran file jauh melebihi 1 TB. Sekali lagi, solusi kami dirancang untuk memenuhi kebutuhan Anda dan memastikan pengalaman terbaik bagi pengguna.
Poin Utama
OPSWAT Keamanan berkas dapat menangani kumpulan data besar secara efisien, serta dapat disesuaikan dengan kebutuhan khusus industri.
Threat Intelligence: Telah diverifikasi oleh para ahli, dipercaya oleh Pentagon
Dalam hal intelijen ancaman, akurasi dan keandalan operasional sangatlah penting. Solusi keamanan file dari OPSWATdidukung oleh InQuest InSights Threat Intelligence — sebuah platform yang diakui karena ketepatan, keefektifannya dalam praktik nyata, serta validasi tingkat elitnya.
- InQuest, yang diakuisisi oleh OPSWAT pada tahun 2024, merupakan pemimpin terkemuka yang telah teruji dalam teknologi pemeriksaan file mendalam dan deteksi malware.
- MetaDefender InSights Threat Intelligence mendukung infrastruktur deteksi kritis di berbagai lembaga pemerintah yang namanya terdiri dari tiga huruf, termasuk Pentagon.
- Kecerdasan buatan dikembangkan melalui pengujian korpus yang berkelanjutan, validasi deteksi perilaku, dan kemitraan dengan komunitas peneliti keamanan siber.
Alih-alih mengukur keberhasilan berdasarkan jumlah hash yang dikumpulkan, InQuest InSights berfokus pada indikator dengan tingkat akurasi tinggi, sehingga memastikan bahwa setiap tanda tangan, heuristik, dan indikator reputasi secara langsung memperkuat deteksi ancaman dan mitigasi risiko.
Metodologi yang ketat ini menghasilkan identifikasi ancaman yang lebih cepat dan lebih andal, tanpa gangguan dan redundansi yang sering kali menyertai kumpulan data yang berlebihan.
Poin Utama
OPSWAT menyediakan intelijen ancaman yang telah teruji di lingkungan dengan risiko tertinggi, di mana akurasi deteksi menjadi penentu keberhasilan.
Infrastruktur Dukungan Global: Selalu Siap Membantu Anda di Mana Pun Anda Membutuhkannya
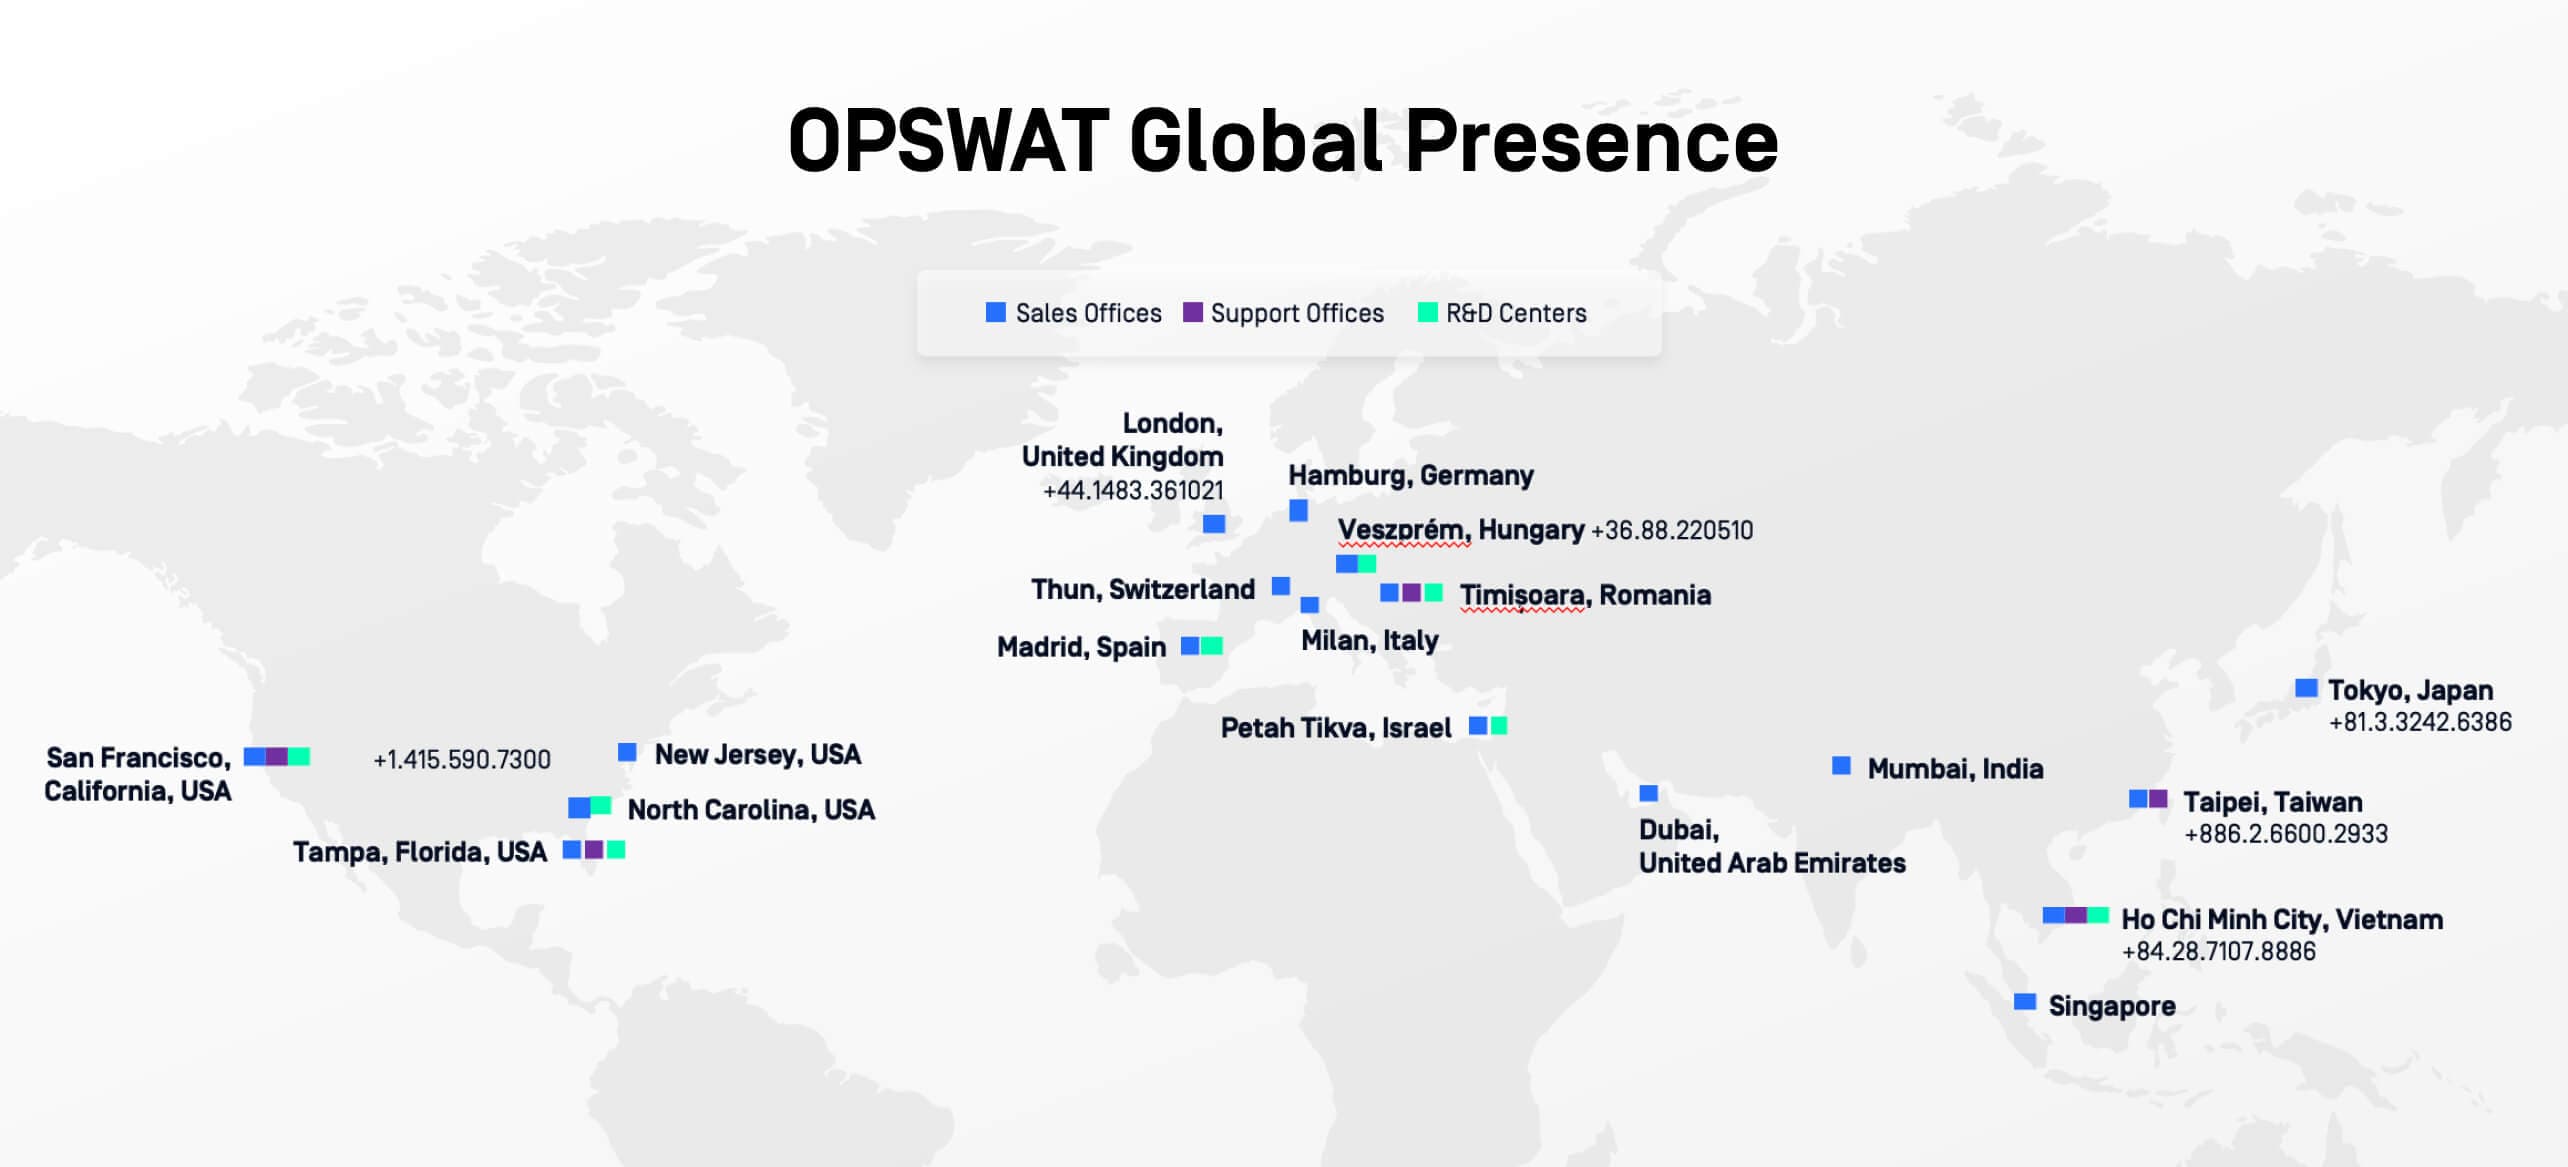
OPSWAT mengoperasikan model dukungan global 24x7 dengan tim teknis yang berlokasi di Amerika Utara, EMEA, dan APAC.
Pelanggan mendapatkan bantuan 24x7, dengan jalur eskalasi khusus per wilayah untuk memastikan respons cepat dan penanganan teknis yang mendalam, termasuk dukungan dalam bahasa lokal jika diperlukan. Selain itu, bagi mereka yang menginginkannya, kami juga menawarkan model dukungan 24x7 khusus untuk wilayah AS.
Poin Utama
OPSWAT Layanan dukungan tersebar secara geografis agar selaras dengan operasi pelanggan di seluruh dunia.
Integrasi dan Akses Teknologi: Fleksibel, Transparan, dan Komprehensif
Informasi yang akurat sangat penting dalam mengevaluasi solusi keamanan siber. Berikut ini adalah struktur pendekatan teknologi yang diterapkan oleh OPSWAT:
- Tergantung pada produk dan kasus penggunaannya, lisensi OPSWAT bervariasi guna menghadirkan solusi yang tepat bagi pelanggan kami.
- Layanan kami dirancang untuk lingkungan on-premise, hybrid, atau cloud, dengan model yang fleksibel guna memastikan layanan kami sesuai dengan kebutuhan pelanggan.
- MetaDefender Core menawarkan 34 mesin anti-malware dengan perjanjian OEM, yang memungkinkan pengelolaan lisensi yang lebih baik, dukungan pelanggan, serta privasi data yang lebih terjamin.
- Arsitektur modular kami memungkinkan pelanggan untuk memilih konfigurasi mesin dan profil kinerja sesuai dengan persyaratan keamanan dan operasional tertentu.
Poin Utama
OPSWATStrategi integrasi perusahaan ini mengutamakan skalabilitas, efisiensi biaya, dan perlindungan yang disesuaikan di seluruh lingkungan TI dan OT.
Mitigasi Ancaman Berbasis Teknologi: Perlindungan Otomatis dalam Skala Besar
Tuduhan baru-baru ini yang menyatakan bahwa pendekatan OPSWATmemperpanjang “waktu yang dibutuhkan untuk mitigasi” akibat penyelidikan berkas secara manual tidaklah akurat.
Pada kenyataannya, platform File Security terpadu dari OPSWATdirancang untuk menghilangkan proses penyortiran manual, sehingga mempercepat deteksi ancaman dan penanggulangan pada skala perusahaan.
Begini caranya:
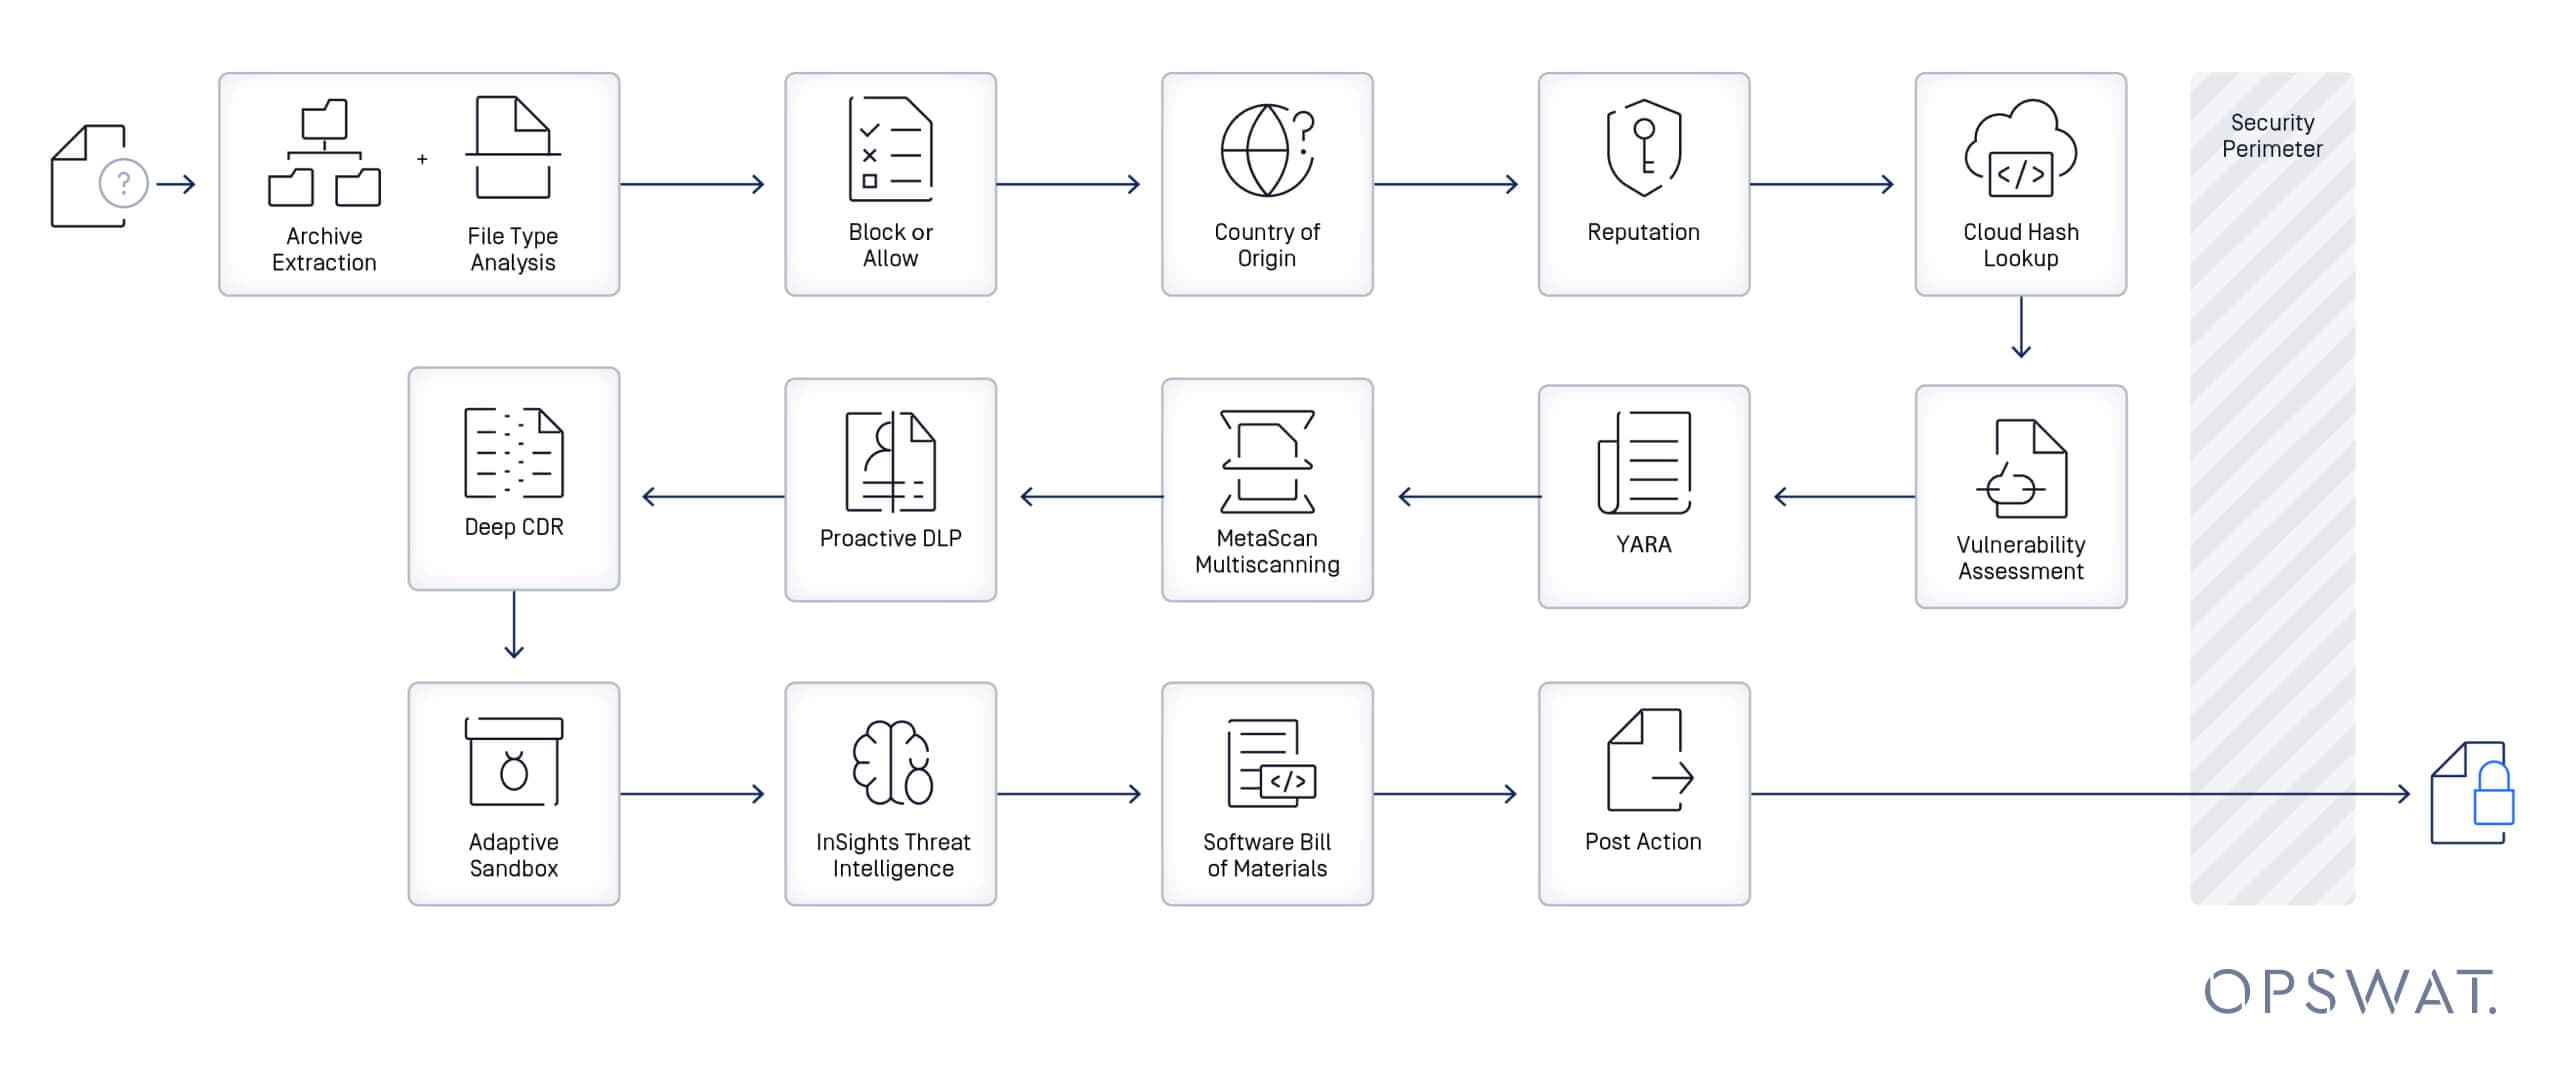
- Dukungan Jenis File yang Lengkap: OPSWAT dapat memindai dan memproses lebih dari 4.500 jenis file, termasuk kemampuan untuk mengurai dan memeriksa file pada tingkat biner bila diperlukan, sehingga memastikan bahwa hampir semua file yang ditemui dapat dianalisis tanpa perlu dikategorikan atau disortir secara manual.
- Pencegahan Ancaman Zero-Day: Solusi kami mampu mendeteksi dan mencegah ancaman yang belum dikenal tanpa bergantung pada tanda tangan deteksi atau peninjauan manual. Teknologi Deep CDR™ kami membersihkan berkas pada titik masuk, menghasilkan versi yang bersih dan aman untuk digunakan, serta menghilangkan ancaman yang tertanam di dalamnya.
- Korelasi Ancaman Seketika: Metascan™ Multiscanning menggabungkan informasi intelijen dari lebih dari 30 mesin anti-malware secara bersamaan, sehingga dapat mengidentifikasi ancaman yang sudah diketahui maupun yang belum diketahui hampir secara real-time.
- Analisis Perilaku Tanpa Hambatan: File yang mencurigakan atau tidak dikenal secara otomatis diteruskan ke AetherMetaDefender untuk pemeriksaan dinamis berbasis perilaku, tanpa mengganggu aliran data yang tepercaya.
OPSWATPipeline ini dirancang untuk mitigasi otomatis dengan tingkat keandalan tinggi, sehingga secara drastis mempercepat waktu yang dibutuhkan untuk pemulihan, bahkan di lingkungan TI dan OT yang paling menantang sekalipun.
Poin Utama
OPSWATPlatform mitigasi ancaman yang tangguh dan otomatis ini meminimalkan penyelidikan manual serta mempercepat penggunaan berkas yang aman, sehingga melindungi operasi tanpa menimbulkan hambatan operasional.
Intinya: Keamanan yang Didorong oleh Teknologi dan Berfokus pada Misi
Di OPSWAT, komitmen kami jelas: melindungi infrastruktur kritis dan lingkungan perusahaan melalui solusi yang dirancang secara presisi serta pendekatan terpadu dalam hal keamanan file.
Kami berfokus pada penyediaan hasil keamanan yang nyata dan teruji setiap hari di berbagai sektor, seperti energi, manufaktur, transportasi, dan pertahanan.
Jika Anda ingin memahami aspek teknis yang mendasari solusi Keamanan File dari OPSWAT— atau menguji kemampuan tersebut di lingkungan Anda sendiri — para ahli kami siap menunjukkan kepada Anda mengapa OPSWAT dipercaya secara global untuk melindungi beberapa lingkungan paling kritis di dunia.