Di sebagian besar lingkungan OT, proses memasukkan berkas ke dalam sistem kritis mengikuti urutan langkah-langkah tertentu. Proses ini dimulai ketika vendor datang membawa firmware, kontraktor membawa patch, atau tim pemeliharaan melakukan pembaruan konfigurasi. Berkas-berkas tersebut dipindai, disetujui, dan diserahkan. Namun, di suatu titik antara prosedur-prosedur tersebut dan saat berkas mencapai PLC (Programmable Logic Controller) atau HMI (Human-Machine Interface), tim keamanan sama sekali kehilangan jejak berkas tersebut.
Berbagai pendekatan digunakan untuk mengatasi tantangan ini. Solusi berbasis jaringan menangani perpindahan berkas antara sistem TI dan OT, sedangkan alur kerja berbasis kios memeriksa media yang dapat dilepas pada titik masuk. Namun, ada satu bagian dari masalah ini yang terus-menerus belum terselesaikan. Yaitu, apa yang terjadi pada sebuah berkas setelah diverifikasi, saat berkas tersebut sedang dalam proses pengiriman ke sistem kritis.
Pemindaian bukanlah Masalah Sebenarnya; yang menjadi masalah adalah Integritas File
Pertanyaan yang seharusnya diajukan kini seharusnya bergeser dari "apakah berkas ini bersih saat dipindai?" menjadi "apakah kita dapat memastikan bahwa berkas ini masih sama pada saat diimplementasikan ke dalam sistem kritis?"
Memastikan bahwa sebuah berkas tidak mengalami perubahan sejak disetujui hingga diterapkan merupakan hal yang sangat penting dalam industri yang diatur oleh peraturan. Begitu sebuah berkas lolos dari tahap pemeriksaan, harus ada mekanisme untuk memastikan apakah berkas tersebut telah mengalami perubahan.
Di lingkungan OT, masalah ini masih belum terselesaikan, karena sebagian besar alur kerja saat ini tidak memiliki mekanisme untuk mendeteksi modifikasi pasca-verifikasi. Jika sebuah berkas dimodifikasi setelah verifikasi—baik karena kesalahan maupun manipulasi sengaja—sistem target OT tidak dapat mendeteksinya. Catatan pemindaian tetap dianggap valid, dan persetujuan tersebut tetap tercatat. Sebuah file yang telah diverifikasi aman tiga hari yang lalu dan sejak itu diubah tampak identik dengan file yang dianggap aman tiga hari yang lalu dan tidak diubah. Operator yang mendistribusikannya tidak memiliki cara yang andal untuk membedakannya.
Memperkuat Kepercayaan di Seluruh Rantai Distribusi
MetaDefender Drive™ dengan Smart Touch mengatasi hal ini melalui Secure File Storage. Ini adalah solusi terkendali yang menjamin keandalan file dari ujung ke ujung, mulai dari penyerahan oleh vendor hingga penerapan ke dalam sistem OT.
File yang disalin dari perangkat vendor atau kontraktor disimpan di dalam Secure File Storage, di mana file-file tersebut tetap terisolasi dan tidak dapat didistribusikan hingga lulus verifikasi melalui MetaDefender Kiosk™. Setelah diverifikasi, hanya file yang aman yang dapat didistribusikan ke lingkungan kritis.
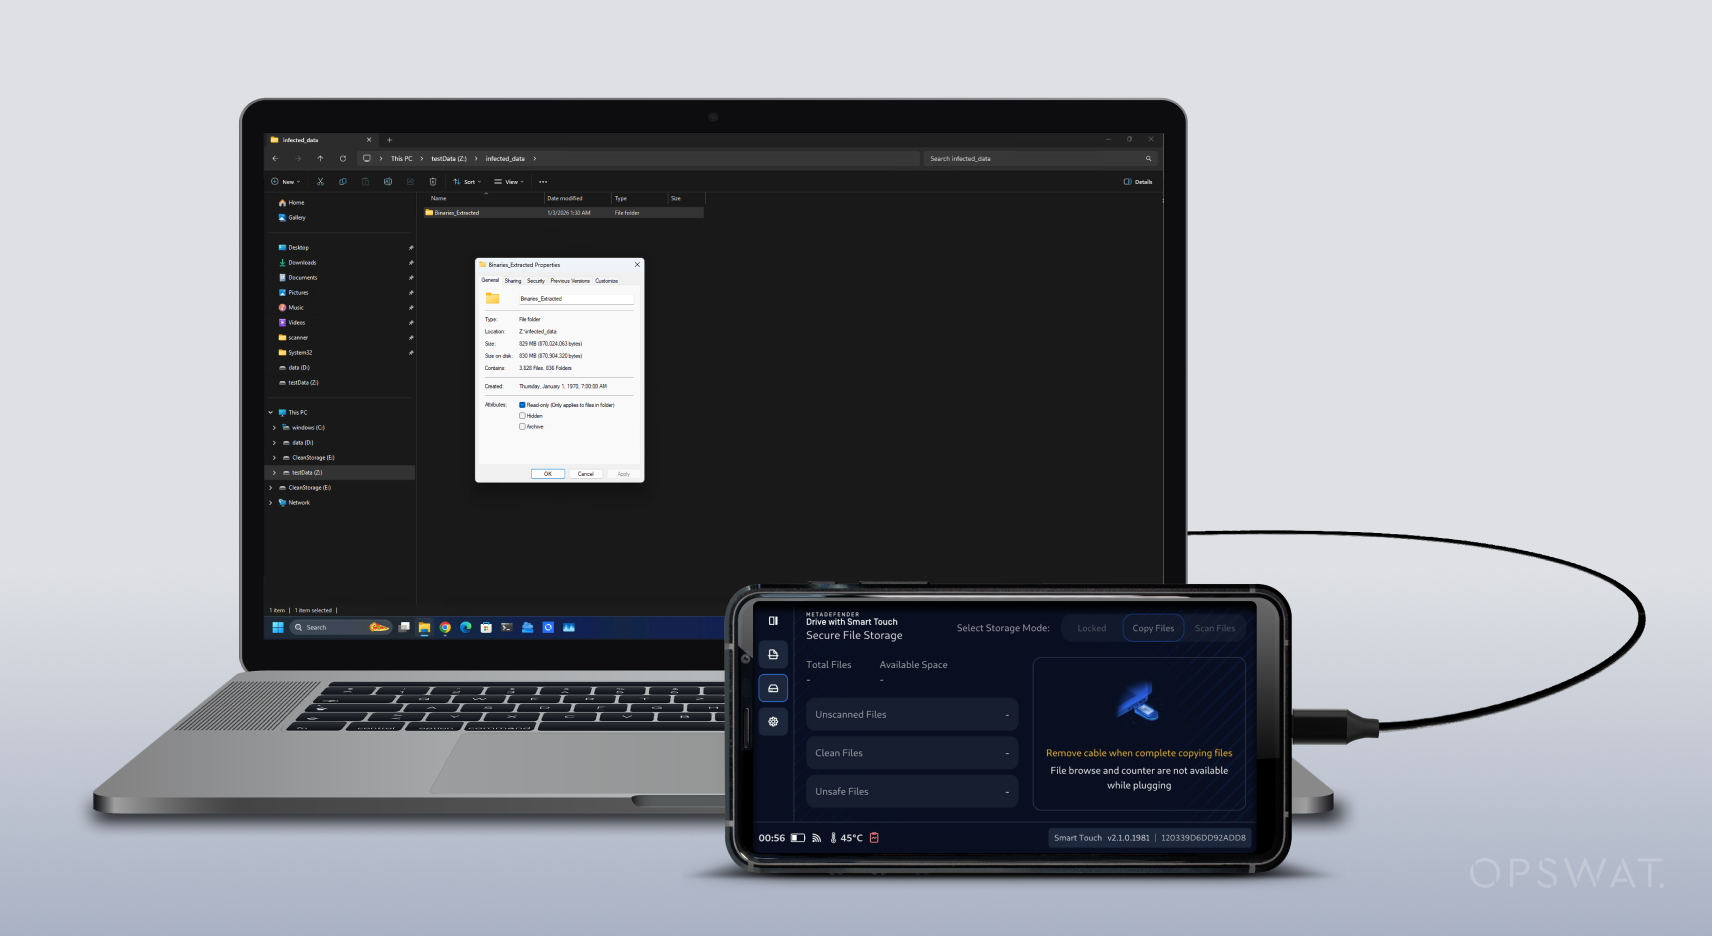
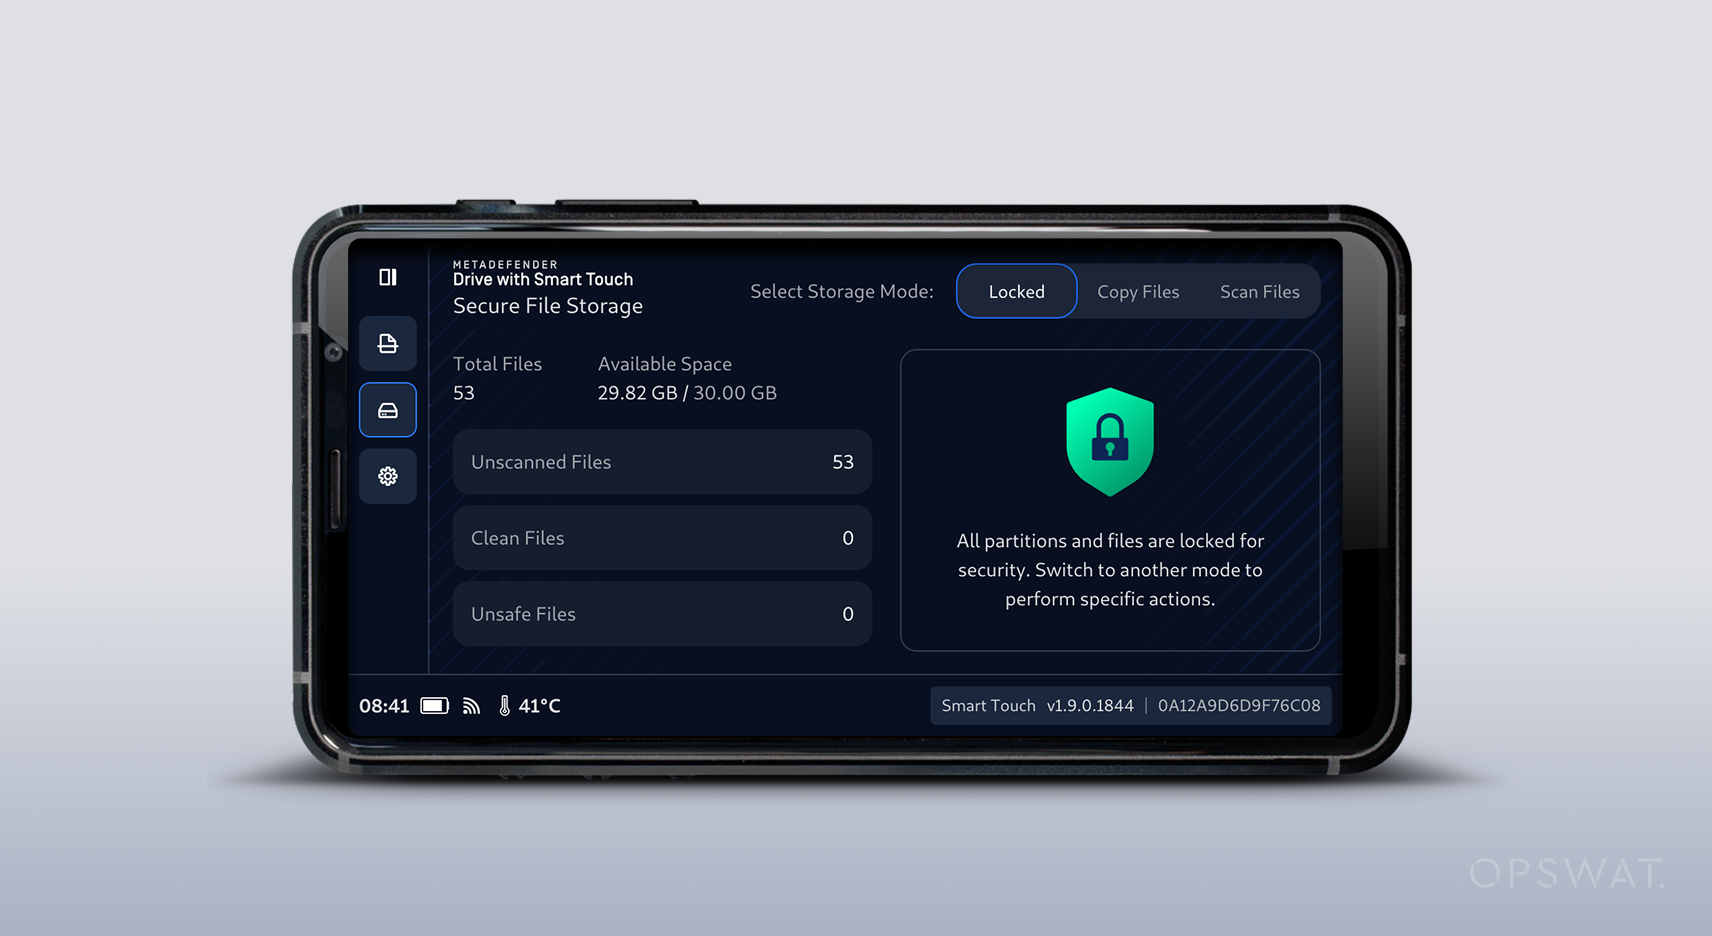
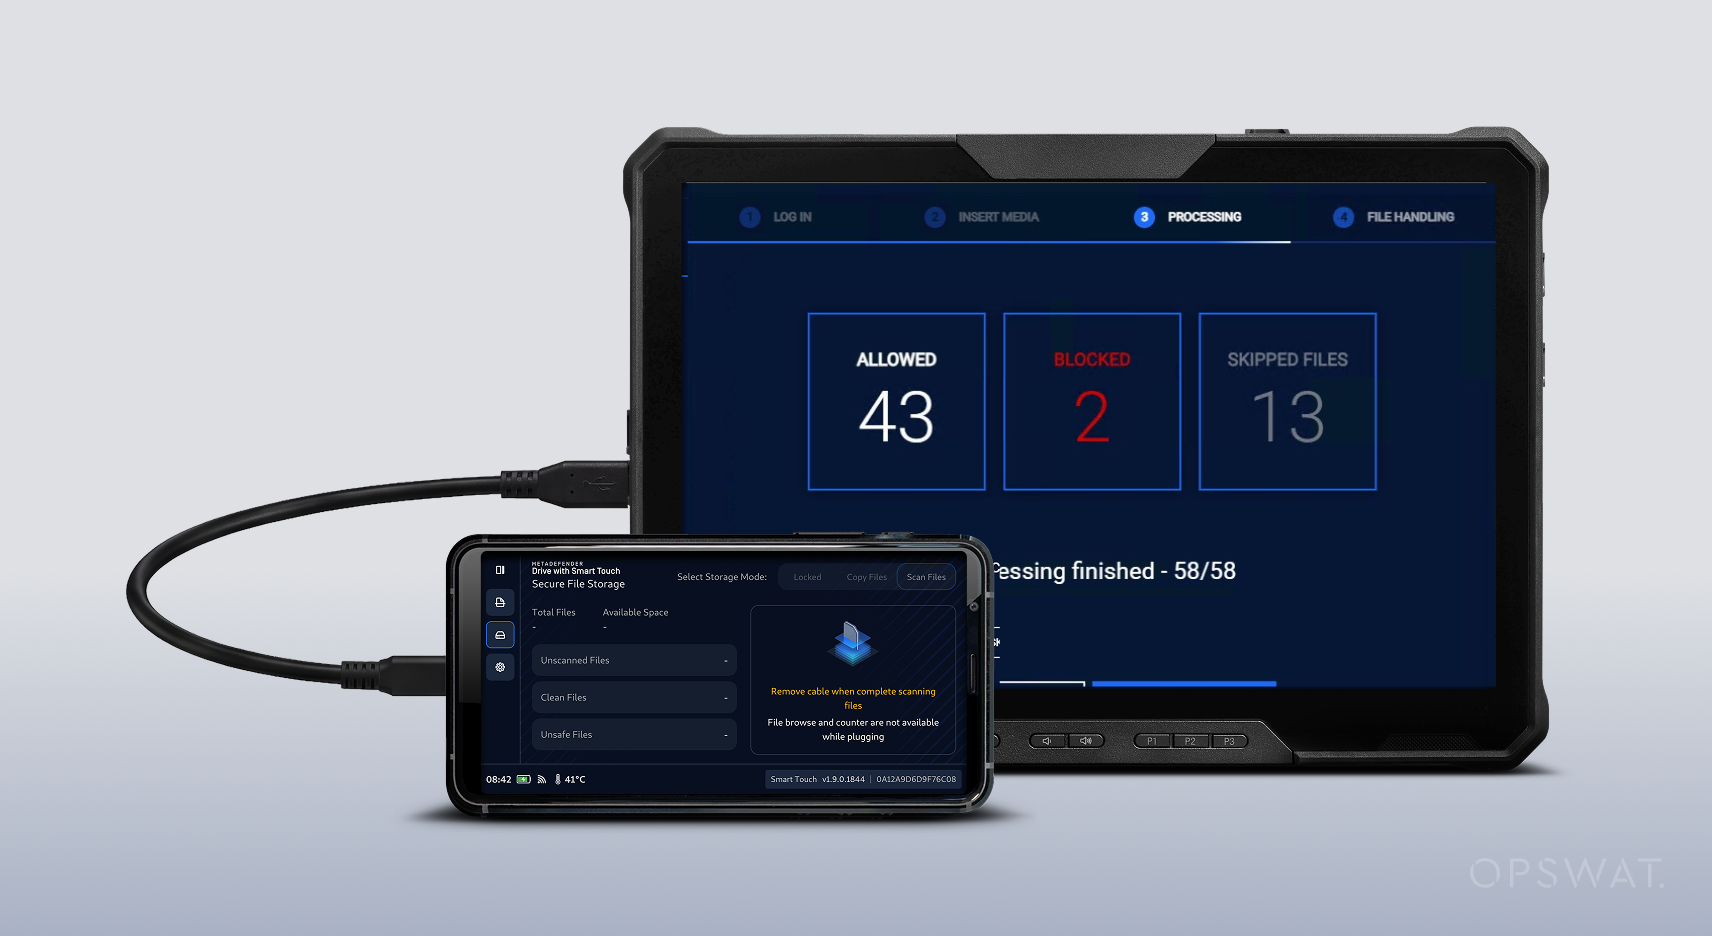
Proses verifikasi tidak berhenti pada MetaDefender Kiosk . Jika sebuah berkas yang telah terverifikasi diubah setelah proses pemindaian dan sebelum penerapan, berkas tersebut akan secara otomatis diblokir dan disembunyikan. Dalam hal ini, berkas tersebut harus lulus verifikasi kembali sebelum dapat diakses.
Mekanisme ini menjamin integritas file, sehingga operator tidak perlu melakukannya secara manual. Hal ini mengubah model keamanan dari "memindai sekali lalu mendistribusikan" menjadi "memverifikasi secara berkelanjutan hingga proses penerapan."
Alur Kerja di Dalam Sistem Keamanan Perangkat yang Lebih Luas
Alur kerja distribusi berkas yang aman mengatasi tantangan yang lebih besar yang dihadapi organisasi di lingkungan kritis. Tim keamanan juga memerlukan pendekatan praktis untuk:
- Memindai dan memverifikasi perangkat milik kontraktor dan rantai pasokan yang masuk sebelum perangkat tersebut terhubung ke sistem OT
- Menerapkan kebijakan inspeksi yang konsisten di seluruh lokasi yang tersebar melalui pengelolaan terpusat
- Memindai dan memverifikasi transfer ke dalam sistem-sistem kritis yang tidak dapat dimatikan
- Mengelola alur kerja distribusi firmware yang aman di lingkungan yang terisolasi secara fisik
- Menjaga visibilitas terpusat dan catatan yang siap diaudit
Mulailah Memverifikasi Setiap Perangkat di Lingkungan Anda
Ketahui bagaimana MetaDefender Drive™ dengan Smart Touch dapat disesuaikan dengan lingkungan infrastruktur penting Anda. Hubungi pakar OPSWAT hari ini juga.