Penulis: Khanh Nguyen Yen, Insinyur II di Software , OPSWAT
Latar Belakang
Ada banyak organisasi dan individu yang mengembangkan skema enkripsi mereka sendiri. Meskipun penggunaan skema khusus memiliki kelebihan dari segi keamanan, kekurangannya menjadi semakin mencolok ketika perangkat lunak yang menggunakan skema tersebut memiliki jumlah pengguna yang besar. Zoom adalah salah satu perusahaan yang menggunakan skema enkripsi miliknya sendiri, dan sebuah kerentanan keamanan serius yang terkait dengan enkripsi tersebut telah terungkap. Akibat kerentanan ini, informasi lebih dari 500.000 pengguna Zoom Meeting telah bocor.
Akibat pandemi COVID-19, pemerintah telah memberlakukan kebijakan tinggal di rumah, yang mengakibatkan para karyawan bekerja dari rumah. Agar dapat bekerja secara efektif, mereka harus tetap terhubung dengan aman dan berkomunikasi. Zoom adalah alat yang digunakan banyak orang di seluruh dunia untuk membantu mereka melakukan hal tersebut. Bahkan, banyak perusahaan menggunakannya sebagai sarana komunikasi utama, sehingga kerentanan ini menjadi masalah yang serius.
Mengapa hal itu bisa terjadi?
Dalam sebuah postingan blog Zoom pada bulan April, Zoom menjelaskan bahwa mereka saat ini belum menerapkan enkripsi ujung-ke-ujung yang sesungguhnya, meskipun mereka menyebut enkripsi yang mereka gunakan sebagai enkripsi ujung-ke-ujung. Mereka menggunakan istilah tersebut untuk menggambarkan jenis enkripsi transmisi antara perangkat dan server Zoom. Akibatnya, secara teoritis, Zoom memiliki kemampuan untuk mendekripsi dan memantau informasi Zoom Meeting, begitu informasi tersebut berada di server.
Di mana letak kerentanannya?
Data video dan audio rapat Zoom didistribusikan ke semua peserta melalui server Zoom (cloud Zoom). Ketika pelanggan memilih untuk menyelenggarakan rapat secara on-premises, Zoom membuat dan memiliki akses ke kunci AES yang mengenkripsi rapat tersebut. Penyelenggara rapat dapat mengatur rapat mereka agar memiliki ruang tunggu virtual, yang mencegah peserta rapat mengakses rapat Zoom secara langsung. Sebagai gantinya, peserta harus menunggu hingga diizinkan masuk oleh penyelenggara rapat. (Menurut para peneliti The Citizen Lab). Namun, setiap orang di ruang tunggu memiliki akses ke kunci dekripsi rapat tersebut. Jadi, pelaku jahat tidak perlu benar-benar bergabung dalam rapat untuk mengakses aliran video dan audio rapat tersebut.
Masalah keamanan kritis lainnya terkait enkripsi Zoom telah dilaporkan. Menurut dokumen yang telah dirilis sebelumnya, aplikasi Zoom menggunakan algoritma AES-256 untuk mengenkripsi konten rapat. Namun, aplikasi Zoom justru menggunakan satu kunci enkripsi 128-bit saja.
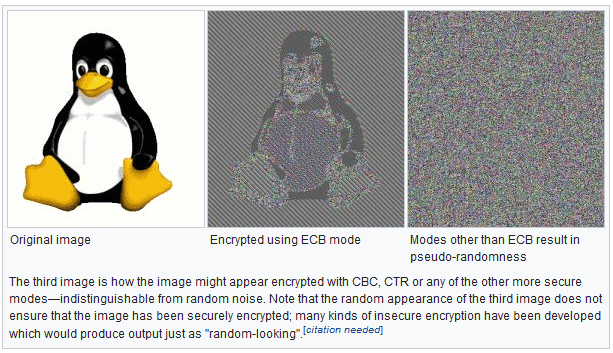
Terakhir, Zoom mengenkripsi dan mendekripsi semua audio dan video selama rapat menggunakan AES dalam mode ECB. Enkripsi ECB tidak direkomendasikan karena tidak aman secara semantik, yang berarti bahwa hanya dengan mengamati teks sandi yang dienkripsi dengan ECB saja sudah dapat membocorkan informasi mengenai teks asli. Mode ECB digunakan dalam enkripsi teks asli dengan blok yang sama (8 atau 16 byte) yang selalu menghasilkan blok teks terenkripsi yang sama. Hal ini memungkinkan penyerang untuk mendeteksi bahwa pesan yang dienkripsi dengan ECB identik atau mengandung data berulang, memiliki awalan yang sama, atau sub-string umum lainnya.
Untuk informasi lebih lanjut, terdapat ilustrasi grafis yang bagus mengenai kelemahan ini di Wikipedia
Kerentanan enkripsi ini dilaporkan dengan kode CVE-2020-11500.
Informasi lebih lanjut mengenai kerentanan ini dapat diakses di https://metadefender.opswat.com/vulnerabilities/CVE-2020-11500
Dampak yang Mungkin Terjadi
Hal ini akan memudahkan para penyerang untuk mendekripsi konten rapat dan melanggar privasi pengguna.
Bagaimana cara OPSWAT mendeteksi kerentanan Zoom?
OPSWAT Teknologi tersebut dapat memantau semua titik akhir di organisasi yang memiliki kerentanan ini.
MetaDefender Access dapat mendeteksi perangkat yang memiliki kerentanan Zoom CVE-2020-11500, serta memberikan petunjuk penanggulangan.
Remediasi
It is strongly recommended that you always keep Zoom up-to-date.
Daftar Pustaka
https://blog.zoom.us/wordpress/2020/04/01/facts-around-zoom-encryption-for-meetings-webinars/
https://zoom.us/docs/doc/Zoom-Security-White-Paper.pdf
https://en.wikipedia.org/wiki/Block_cipher_mode_of_operation#Electronic_Codebook_(ECB)
https://citizenlab.ca/2020/04/zooms-waiting-room-vulnerability/