Salesforce mungkin memang tempat penyimpanan data perusahaan Anda, tetapi tidak ada jaminan bahwa data Anda juga aman di sana.
Dengan raksasa industri seperti Google, Workday, Allianz Life, GAP, Chanel, Coca-Cola, IKEA, dan lainnya yang mengonfirmasi[1] terjadinya pelanggaran keamanan terkait Salesforce pada tahun 2025, tampaknya sebuah panggilan telepon atau berkas yang terinfeksi saja sudah cukup untuk menembus lingkungan platform tersebut.
Dalam banyak kasus yang disebutkan di atas, pengunggahan berkas, tautan yang disematkan, dan integrasi berbasis OAuth menjadi titik masuk terjadinya pelanggaran keamanan.
Serangan terhadap Salesforce kini telah berubah.
Alih-alih memaksa masuk, para pelaku jahat justru menyusup melalui alur kerja yang tepercaya.
Hal ini mengungkap adanya celah-celah kritis dalam cara lingkungan-lingkungan tersebut dilindungi dan bagaimana seharusnya lingkungan-lingkungan tersebut dipertahankan ke depannya.
Krisis Keamanan Salesforce Tahun 2025: Berdasarkan Angka-angka
Minat para penyerang terhadap Salesforce berbanding lurus dengan tingkat penggunaannya.
Berdasarkan analisis intelijen ancaman tahun 2025, pengunggahan berkas dan penyalahgunaan OAuth terungkap sebagai vektor serangan utama di balik insiden pelanggaran keamanan besar pada layanan SaaS, yang mengungkap titik buta kritis dalam strategi keamanan cloud.
Ledakan Volume Serangan
- Tingkat deteksi ancaman di Salesforce meningkat 20 kali lipat pada kuartal pertama 2025 dibandingkan dengan kuartal keempat 2024
- Hampir 1 miliar catatan dicuridalam serangkaian serangan SaaS yang terkoordinasi
- Lebih dari 39 organisasi besar menjadi korban serangan siber, termasuk Google, Coca-Cola, Adidas, Allianz, Air France, KLM, dan M&S
Ini bukanlah insiden-insiden yang terisolasi.
Hal tersebut berdampak pada merek-merek global, industri yang diatur oleh peraturan, dan organisasi yang memiliki program keamanan yang mapan.
Dampak Pelanggaran yang Telah Dikonfirmasi
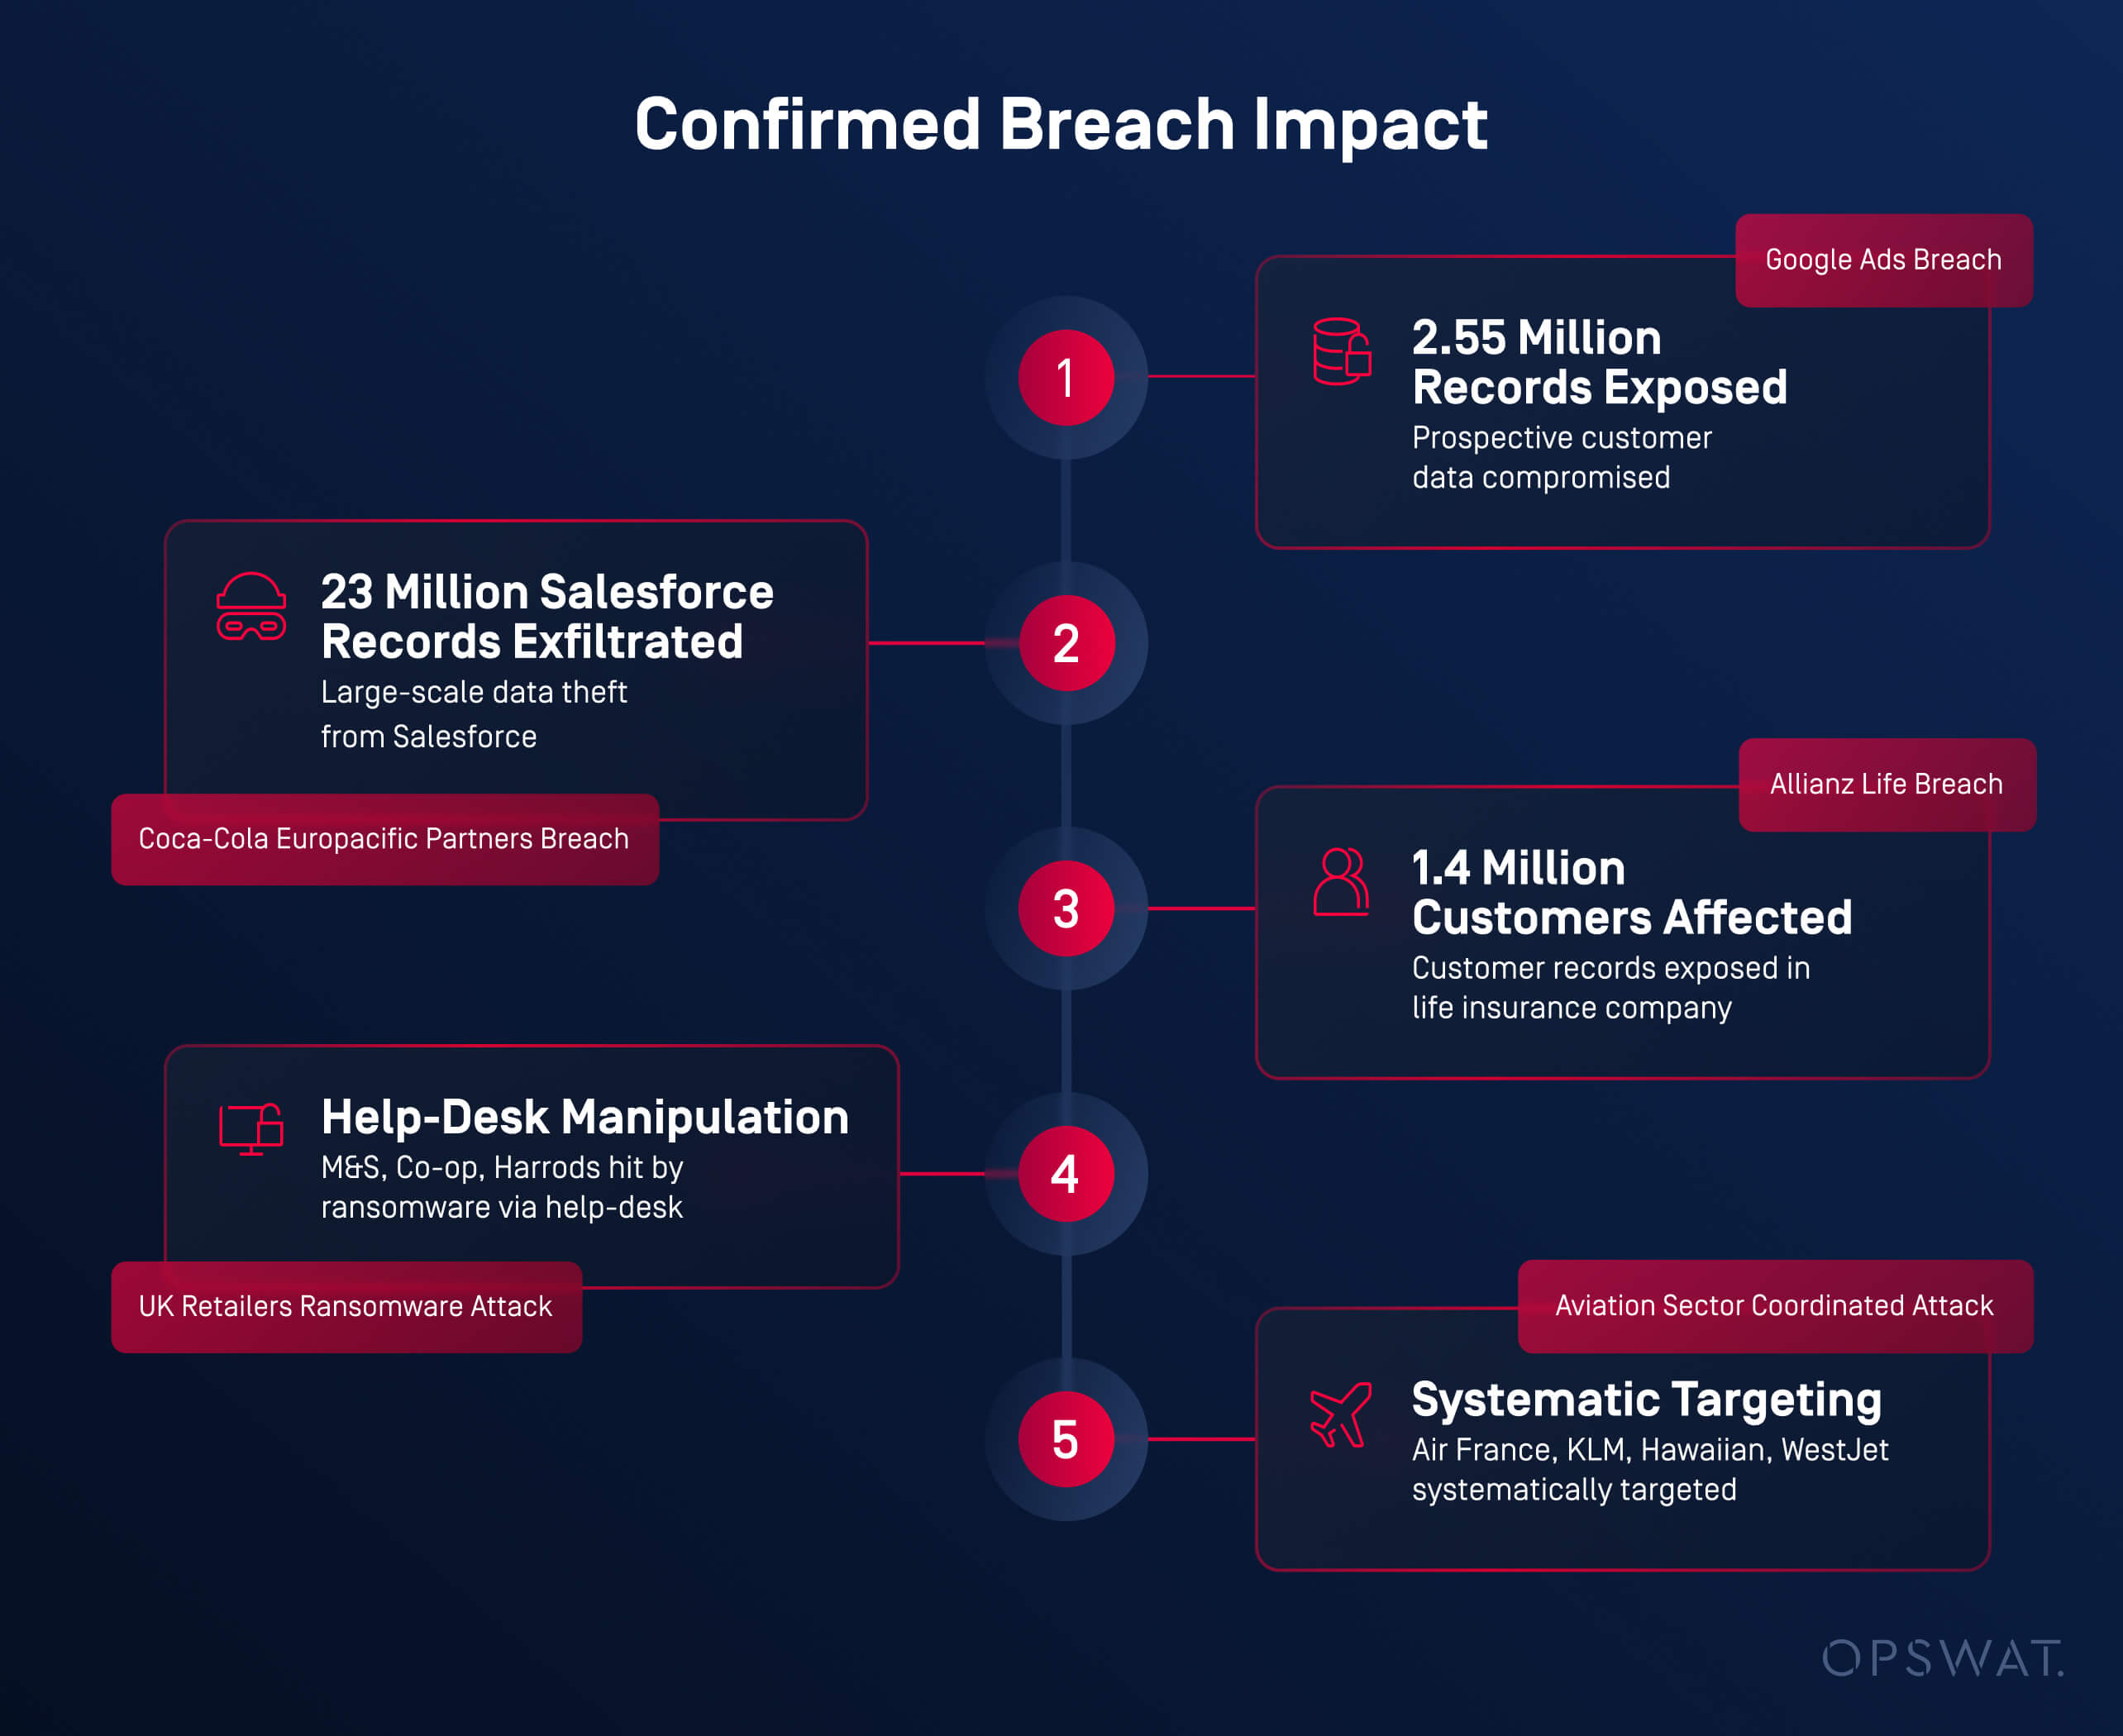
- Google Ads: 2 ,55 juta data calon pelanggan bocor
- Coca-Cola Europacific Partners: Lebih dari 23 juta catatan Salesforce bocor
- Allianz Life:1,4 juta nasabah terdampak
- Pengecer di Inggris (M&S, Co-op, Harrods): Manipulasi layanan bantuan menyebabkan penyebaran ransomware
- Sektor penerbangan (Air France, KLM, Hawaiian, WestJet): Penargetan yang sistematis dan terkoordinasi
Ada satu kesamaan yang muncul di seluruh insiden tersebut: berkas dan tautan berbahaya yang masuk melalui alur kerja Salesforce yang tepercaya; tanpa melalui pemeriksaan atau verifikasi.
Berkas sebagai Senjata: Bagaimana Dokumen Sehari-hari Menjadi Sarana Serangan
Sepanjang awal tahun 2025, sejumlah analis industri keamanan mengungkap sebuah pola.
Para penyerang memanfaatkanberkas-berkas yang tampak sah untukmelewati sistem pertahanan konvensional dan menjangkau pengguna akhir di dalam platform SaaS seperti Salesforce.
Skenarionya sudah berubah.
Alih-alih memanfaatkan kerentanan perangkat lunak, para penyerang justru berfokus padaformat dokumen tepercayayang disalurkan melalui alur kerja bisnis biasa—pengunggahan, berbagi dokumen, dan integrasi.
Metode ini lebih efektif, karena pemeriksaan keamanan terhadap pengunggahan berkas seringkali sangat minim.
Jenis File yang Paling Sering Disalahgunakan dalam Serangan Berbasis SaaS
Fitur unggah berkas yang dimanfaatkan secara jahat telah menyalahgunakan kepercayaan pengguna dengan menyembunyikan konten berbahaya di dalam berkas-berkas sehari-hari.[2-5]
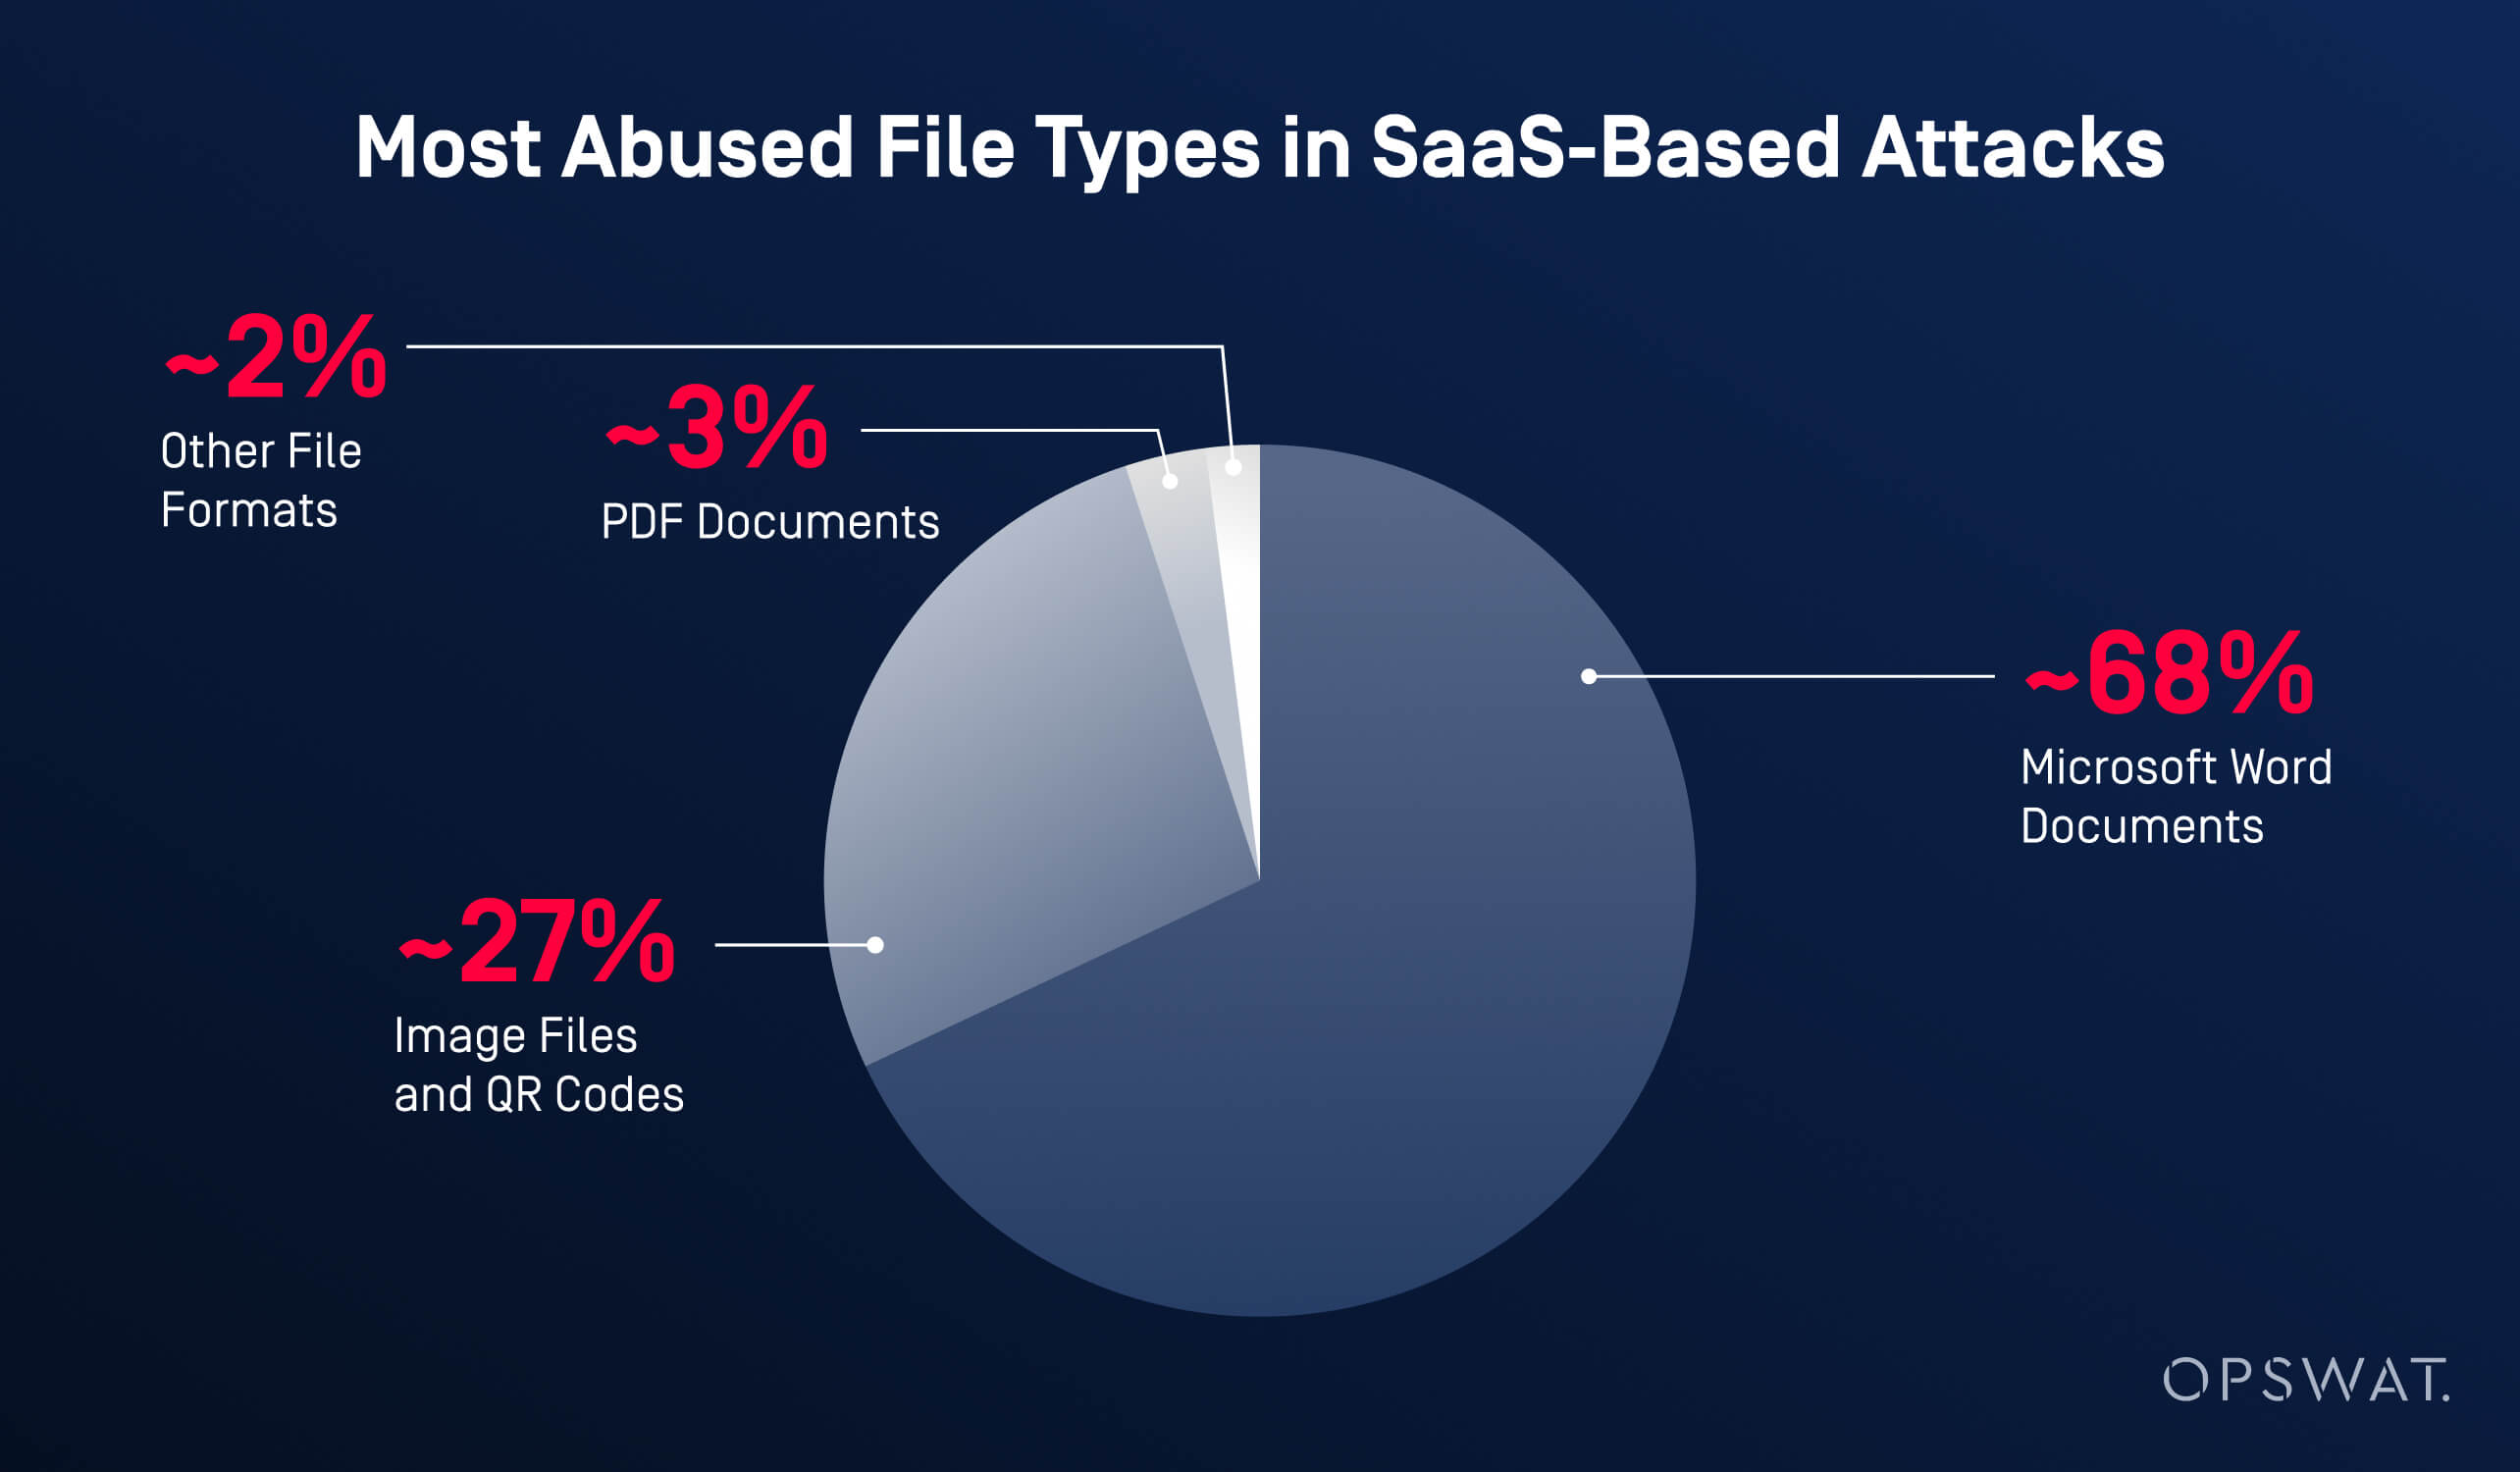
Dokumen Microsoft Word (~68%)
Berkas Word tetap menjadi metode penyebaran yang paling umum untuk aktivitas berbahaya.
Para penyerang menyisipkan tautan phishing atau URL unduhan malware eksternal, lalu memadukannya dengan pesan rekayasa sosial yang meyakinkan, seperti “mohon periksa faktur ini” atau “kontrak terbaru terlampir.”
Setelah diunggah langsung ke Salesforce, berkas-berkas tersebut sama sekali tidak terdeteksi oleh sistem keamanan email.
File Gambar dan Kode QR (~27%)
Sebagaimana disoroti dalam laporan ancaman dari Microsoft dan pihak industri lainnya, serangan phishing berbasis QR (“quishing”) semakin marak pada tahun 2025.
Kode QR berbahaya yang disematkan dalam berkas gambar mengalihkan pengguna—terutama pada perangkatmobile —ke halaman-halaman yang bertujuan mencuri kredensial, dengan memanfaatkan keterbatasan visibilitas dan pemeriksaan saat menjelajah di mobile .
Dokumen PDF (~3%)
Berkas PDF biasanya disamarkan sebagai faktur, formulir kepatuhan, atau dokumen hukum.
Beberapa di antaranya berisi kode JavaScript yang tertanam, sementara yang lain mengarahkan pengguna ke situs eksternal yang melakukan phishing atau menjadi tempat penyimpanan malware.
Format File Lainnya (~2%)
Para penyerang juga memanfaatkan:
- Berkas HTML untuk halaman phishing berbasis browser
- Arsip ZIP untuk menyembunyikan muatan sekunder
- Berkas Excel yang menggunakan teknik berbasis rumus untuk menjalankan logika berbahaya
Mengapa Cara Ini Berhasil
Berkas-berkas ini tidak memicu peringatan karenatampak sah, diproses melaluialur kerja Salesforce yang sah, dan dipercaya oleh para pengguna.
Seiring dengan penguatan perimeter jaringan dan gerbang email oleh berbagai organisasi, para penyerang pun beralih ke jalur yang paling mudah: berkas-berkas tepercaya di dalam platform tepercaya.
Krisis Evolusi Malware
Seiring dengan meningkatnya pertukaran data berbasis file, malware kini semakin canggih dan sulit dideteksi, sehingga sering kali mampu mengelabui alat keamanan tradisional yang berbasis tanda tangan.
MenurutpenelitianOPSWAT , kompleksitas malware meningkat sebesar127% dalam enam bulan, didorong oleh malware polimorfik yang berubah setiap kali disebarkan, serangan tanpa file yang dijalankan langsung di memori, muatan yang ditunda waktunya, teknik pengelakan anti-sandbox, serta konten berbahaya terenkripsi yang tersembunyi di dalam struktur file yang sah.
Mengapa Sistem Pertahanan Tradisional Gagal
- Mesin antivirus tunggalhanya dapat mendeteksi50–70% ancaman, yang berarti30–50%di antaranyasecara rutin lolos tanpa terdeteksi.
Kesenjangan deteksi itulah yang menjelaskan mengapa:
- 67,72% dokumen Word berbahaya berhasil melewati sistem pertahanan
- 26,78% serangan melalui kode QR berhasil lolos dari pengendalian email dan perangkat akhir
- Salesforce menjadi sarana penyebaran yang ideal begitu para penyerang sama sekali tidak lagi menggunakan email
Tautan yang Tersembunyi di Dalam Berkas: Taktik Pengelakan URL Tingkat Lanjut
Dalam beberapa serangan modern, titik injeksi tidak lagi terbatas pada file itu sendiri.
Dalam kasus-kasus seperti ini, bahaya yang sesungguhnya sering kali tersembunyi di dalamURL yang disematkan dalam dokumen dan gambar.
Para peneliti keamanan secara konsisten melaporkan bahwa para penyerang kini lebih sedikit berfokus pada penyebaran malware dan lebih banyak berfokus padapengalihan pengguna ke situs berbahaya, dengan menggunakan tautan yang sekilas tampak sah.
Pada saat pengguna mengklik, pemeriksaan keamanan konvensional sudah terlewati.
Teknik Serangan Berbasis URL yang Umum Ditemukan di Dunia Nyata
Peniruan Merek dan Domain yang Mirip
Para penyerang secara rutin mendaftarkan domain yang sangat mirip dengan merek-merek tepercaya, dengan mengganti karakter, menambahkan huruf tambahan, atau menyalahgunakan subdomain.
Contohnya antara lain versi dengan ejaan yang salah dari layanan-layanan terkenal, atau URL yang disisipi nama-nama merek tepercaya untuk menyesatkan pengguna agar mengira situs tersebut aman.
Domain yang Baru Didaftarkan (NRD)
Sebagian besar kampanye phishing mengandalkan domain yang dibuat hanya beberapa minggu, atau bahkan beberapa hari sebelum serangan dilancarkan. Domain-domain ini belum memiliki reputasi yang mapan, hanya digunakan sebentar selama kampanye berlangsung, dan sering kali ditinggalkan sebelum sempat ditandai oleh daftar blokir.
Penyalahgunaan Layanan Pemendek URL
Tautan yang dipersingkat dari layanan yang banyak digunakan menyembunyikan tujuan akhir, sehingga pengguna dan alat keamanan dasar tidak dapat mengetahui ke mana tautan tersebut mengarah. Teknik ini tetap populer karena mampu menghindari penyaringan sederhana yang didasarkan pada reputasi dan kata kunci.
Penyalahgunaan Platform yang Sah dan Pengalihan Tautan
Para penyerang semakin sering bersembunyi di balik infrastruktur tepercaya seperti pengalihan mesin pencari, layanan cloud, atau platform penyampaian konten. URL-URL ini tampak tidak berbahaya, lolos pemeriksaan kepercayaan awal, dan baru kemudian mengalihkan pengguna ke halaman phishing atau halaman yang menampung malware.
Domain Tingkat Atas (TLD) yang Tidak Dikenal atau Berbiaya Rendah
Beberapa TLD sering disalahgunakan secara berlebihan dalam kampanye phishing karena biaya pendaftarannya yang lebih murah dan penegakan aturan yang lebih longgar. Meskipun tidak ada TLD yang secara inheren berbahaya, para penyerang lebih memilih domain yang dapat dibuat dengan cepat dan dibuang tanpa konsekuensi.
Mengapa Cara Ini Masih Berhasil
Penilaian reputasi statis(memeriksa apakah suatu domain pernah terdeteksi sebelumnya atau tercantum dalam daftar blokir yang diketahui) menjadi tidak berguna ketika penyerang berganti-ganti domain dengan cepat, menyalahgunakan layanan tepercaya, atau menunda perilaku berbahaya hingga setelah pengiriman.
Ancaman URL modern membutuhkan lebih dari sekadar pemeriksaan sekilas.
Pertahanan yang efektif bergantung padaanalisis kontekstual, sinyal perilaku, dan pemantauan berkelanjutan.
Pemeriksaan mendalam diperlukan, terutama di dalam platform SaaS tepercaya di mana pengguna cenderung mengklik tanpa ragu-ragu.
Memahami Seluruh Permukaan Serangan Salesforce
Salesforce menawarkan berbagai cara untuk mengunggah, membagikan, dan bertukar berkas — dan para penyerang memanfaatkan hampir semua cara tersebut.
Alih-alih menargetkan satu fitur saja, mereka menyalahgunakanseluruh ekosistem pengambilan data, dengan menyusupkan konten berbahaya ke dalam alur kerja bisnis sehari-hari.
Titik Masuk Utama Berbasis File di Salesforce
Saluran yang Berinteraksi Langsung dengan Pelanggan
Jalur pengiriman eksternal sering menjadi sasaran serangan karena dirancang untuk menerima berkas dari pengguna yang tidak tepercaya. Hal ini mencakup formulir “Email-to-Case” dan “Web-to-Case”, lampiran pada layanan “ Cloud ”, serta unggahan melalui portal pelanggan.
Alat Kolaborasi Internal
Para penyerang memanfaatkan fitur kolaborasi seperti postingan Chatter, file yang dibagikan, dan integrasi dengan platform pesan seperti Slack dan WhatsApp, serta konten yang dibagikan di dalam komunitas Experience Cloud .
API, Integrasi, dan Otomatisasi
Alur data otomatis menimbulkan risiko tambahan. Impor berkas melalui Data Loader, aplikasi yang terintegrasi, dan alat otomatisasi alur kerja pihak ketiga memungkinkan konten berbahaya masuk ke lingkungan Salesforce tanpa interaksi langsung dari pengguna.
Mengapa Pengendalian Keamanan Tradisional Tidak Cukup untuk Salesforce
Meskipun telah melakukan investasi besar-besaran di bidang keamanan siber, banyak organisasi yang masih rentan.
Penelitian di bidang industri, termasuk laporanDBIR dari Verizon, menunjukkan bahwa hampir68% insiden keamanan disebabkan oleh kesalahan manusia, sementara sebagian besar alat keamanan generasi lama tidak pernah dirancang untuk melindungi platform SaaS seperti Salesforce.
Inti permasalahannya adalah visibilitas dan waktu.
Pengendalian tradisional berfokus pada email atau perangkat akhir, sehingga pengunggahan berkas dan konten yang disimpan di dalam Salesforce sebagian besar tidak diperiksa.
- Gerbang keamanan email hanya berfungsi hingga tahap pengiriman ke kotak masuk dan tidak memindai berkas yang diunggah langsung ke Salesforce.
- Endpoint Perangkat lunak antivirus melindungi perangkat, bukan platform cloud, dan biasanya memindai file hanya setelah diunduh.
- CASB (Cloud Access Security Broker) hanya menawarkan pemeriksaan mendalam terhadap berkas dalam skala terbatas dan sering kali gagal mendeteksi ancaman yang tersembunyi atau terenkripsi.
- Deteksi berbasis tanda tangan tidak efektif melawan serangan zero-day dan malware polimorfik, sehingga tidak dapat diandalkan untuk dokumen-dokumen yang dimodifikasi secara berbahaya di era modern.
Seiring dengan semakin maraknya penyerang yang memanfaatkan platform SaaS tepercaya untuk menyebarkan malware dan tautan berbahaya, celah-celah ini membuat lingkungan Salesforce rentan tanpa adanya sistem keamanan khusus untuk pengunggahan berkas.


BagaimanaMetaDefender untuk Salesforce Mengamankan Pengunggahan Berkas
MetaDefender Salesforcemenutup celah keamanan ini dengan memeriksa berkas dan tautanbegitu berkas dan tautan tersebut masuk ke Salesforce.
Dengan memanfaatkanteknologi keamanan file canggihyang berbasis cloud, sistem ini melakukan pemeriksaan mendalam secara langsung pada titik masuk; sebelum konten disimpan, dibagikan, atau diproses oleh alur kerja Salesforce.
Dengan menggabungkan pemindaian malware berlapis, analisis konten, dan pemeriksaan tautan,MetaDefender dapat mendeteksi dan mencegah malware, tautan phishing, serta ancaman tersembunyi sejak dini.
Kesimpulan: Keamanan Salesforce Dimulai dari Berkas
Data keamanan tahun 2025[6]memperjelas satu hal: berkas telah menjadi vektor serangan utama yang menargetkan platform SaaS seperti Salesforce. Para penyerang semakin sering memanfaatkan unggahan berkas dan konten yang dibagikan untuk melewati sistem pertahanan tradisional, sementara penyalahgunaan OAuth memungkinkan ancaman lolos sepenuhnya dari kontrol MFA.
Di sisi lain, hanya sedikit alat keamanan lama yang dirancang untuk melindungi alur kerja Salesforce atau memeriksa berkas pada saat pengunggahan.
Agar dapat mengurangi risiko secara efektif, upaya pencegahan harus dilakukansebelum berkas atau tautan berbahaya sempat menjangkau pengguna atau proses bisnis.
MetaDefender Salesforce memungkinkan hal itu.
Pertanyaan sebenarnya bukan lagi apakah penyerang akan menargetkan lingkungan Salesforce Anda, melainkan apakah Anda akan mampu menghentikan mereka sebelum mereka berhasil.
Pertanyaan Umum: Keamanan Unggah Berkas di Salesforce
Mengapa pengunggahan berkas dapat menimbulkan risiko keamanan di Salesforce?
Para penyerang semakin sering memanfaatkan unggahan berkas dan tautan yang disematkan untuk melewati sistem pertahanan email dan pertahanan perimeter. Pada tahun 2025, penelitian keamanan menunjukkan bahwa alur kerja Salesforce yang tepercaya telah menjadi titik masuk utama bagi malware dan serangan phishing.
Apakah fitur keamanan bawaan Salesforce mampu mencegah file berbahaya?
Salesforce memang mengamankan platformnya sendiri, tetapi tidak memeriksa secara mendalam berkas yang diunggah maupun URL yang disematkan. Tanpa pengendalian tambahan, ancaman dapat masuk melalui lampiran, API, dan integrasi.
File apa saja yang paling sering dimanfaatkan dalam serangan terhadap Salesforce?
Para penyerang paling sering memanfaatkan dokumen Word, berkas gambar yang berisi kode QR, dan berkas PDF karena berkas-berkas tersebut tampak sah dan mudah melewati sistem keamanan konvensional.
BagaimanaMetaDefender untuk Salesforce mengatasi kesenjangan ini?
MetaDefender Karena Salesforce memeriksa berkas dan tautan begitu masuk ke sistem Salesforce, sehingga dapat memblokir malware dan serangan phishing sebelum konten tersebut disimpan, dibagikan, atau digunakan dalam alur kerja.