Pentingnya OT Security
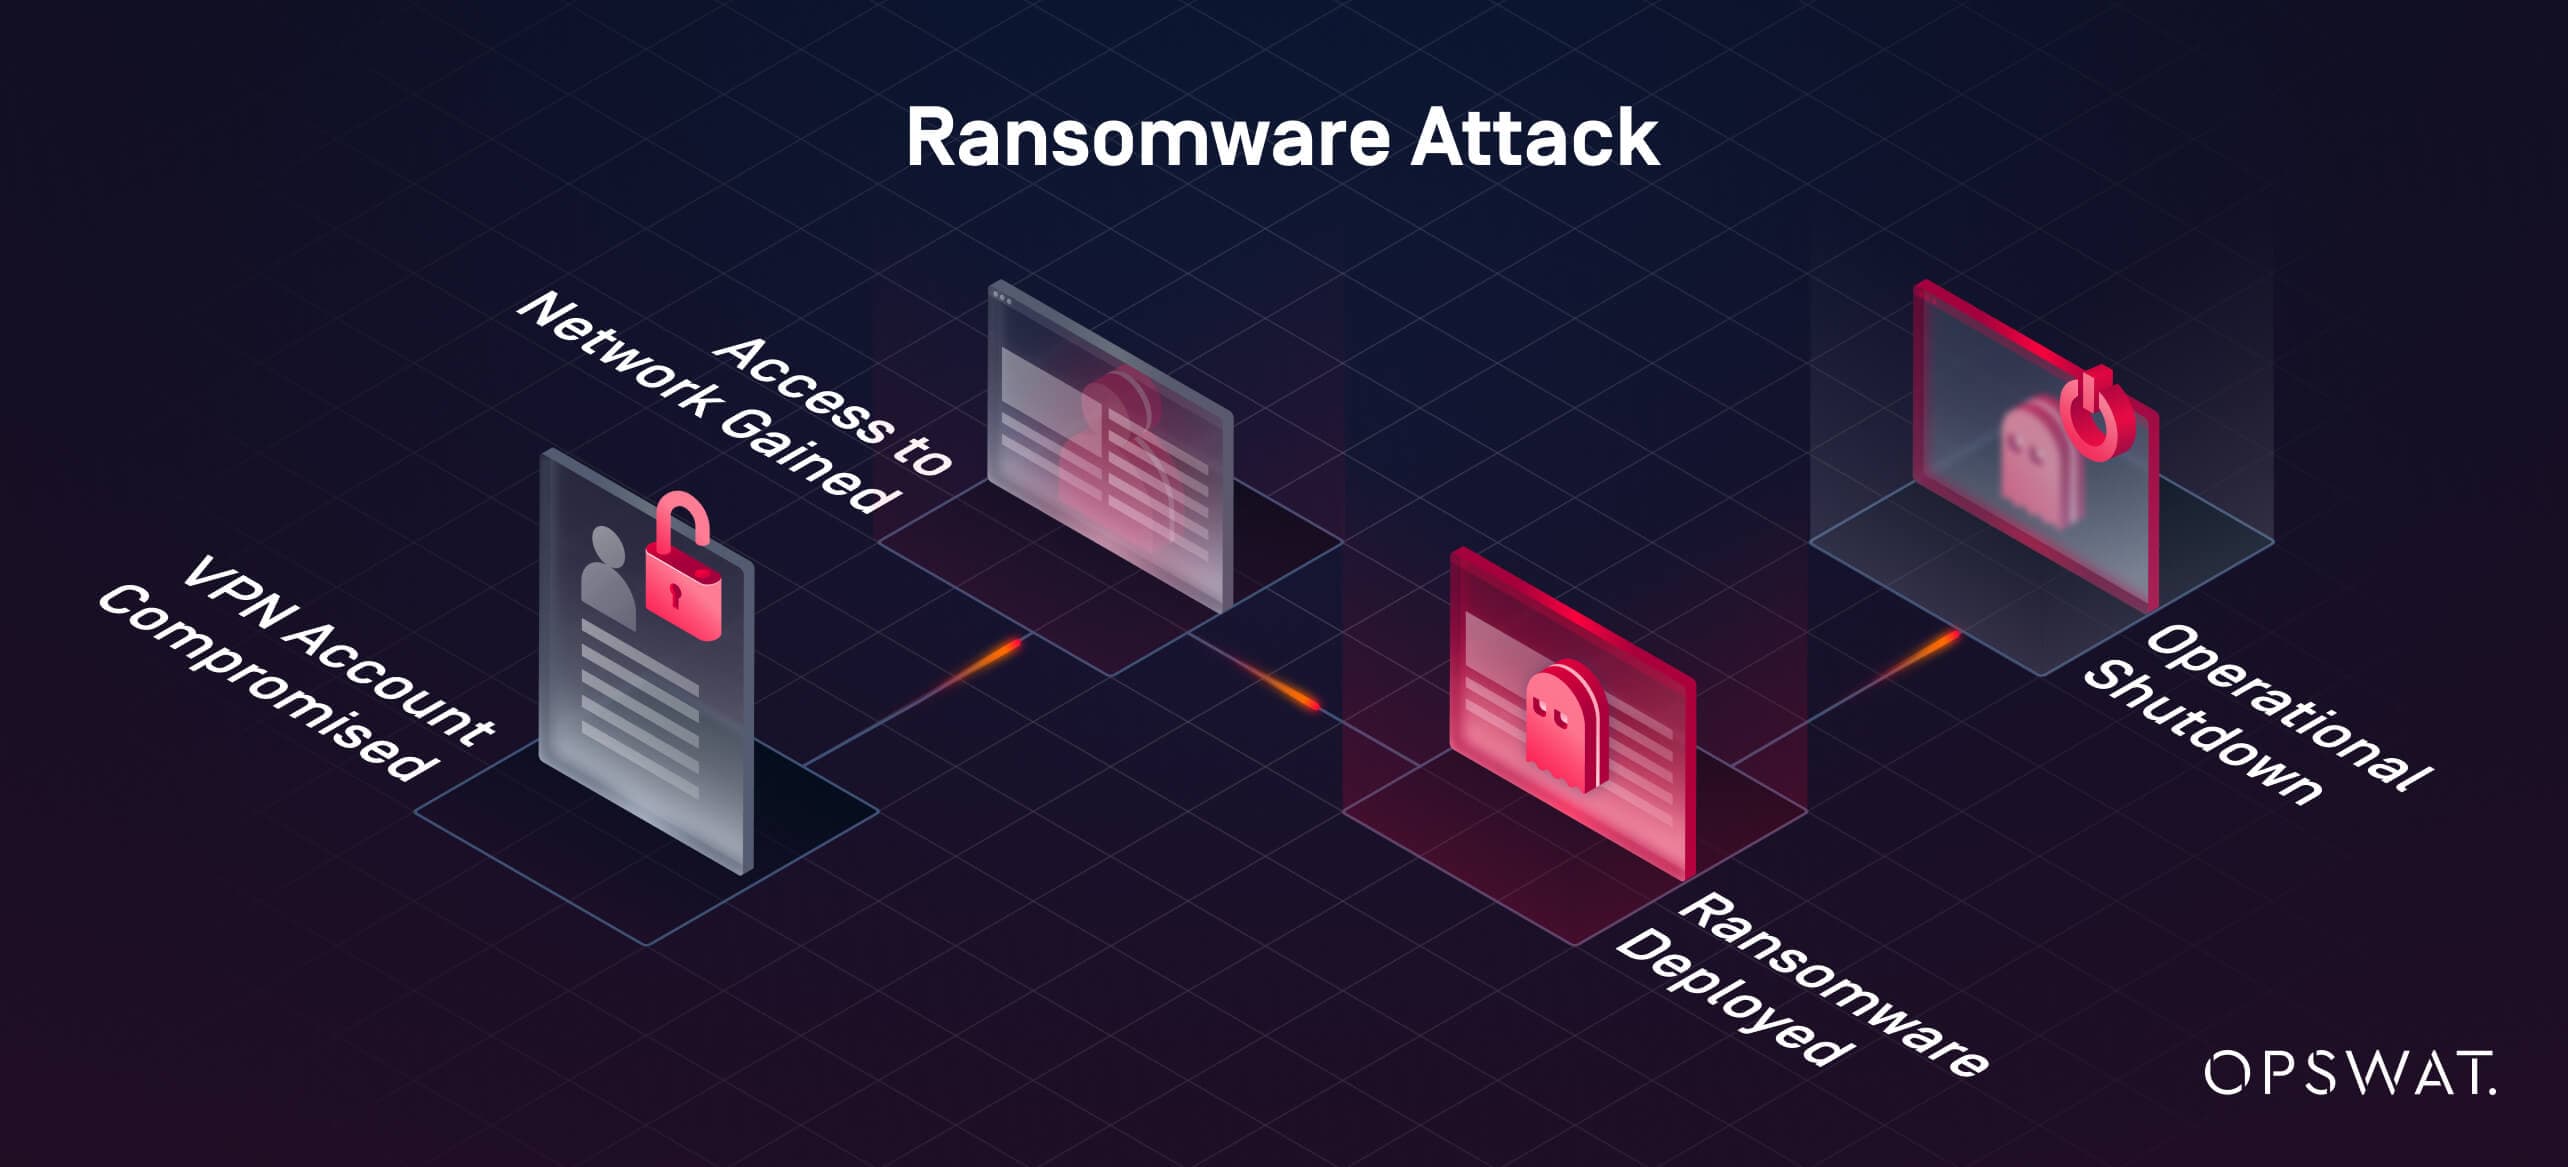
Ketika sistem teknologi operasional (OT) diserang, dampaknya melampaui batas-batas organisasi individu. Insiden-insiden yang baru-baru ini menjadi sorotan, seperti serangan ransomware terhadap pipa minyak di Amerika Serikat, telah memperlihatkan betapa rentannya infrastruktur kritis dan ketergantungannya pada lingkungan OT yang aman.
Insiden pelanggaran keamanan ini mengakibatkan pembayaran ganti rugi sebesar $4,4 juta dan menghentikan produksi jutaan barel minyak, sehingga menimbulkan gangguan ekonomi dan operasional yang meluas. Insiden tersebut menyoroti sebuah kelemahan utama: bahkan jaringan OT yang terisolasi secara fisik pun tidak kebal terhadap ancaman siber, terutama jika bergantung pada media fisik untuk pembaruan dan pemeliharaan.
Artikel ini membahas peran solusi transfer file yang aman dalam melindungi lingkungan industri. Dengan mengintegrasikan alat pencegahan ancaman berbasis file ke dalam jaringan mereka, organisasi dapat membangun pertahanan yang kokoh dan berlapis-lapis untuk menghadapi serangan siber yang terus berkembang, sekaligus memastikan kelangsungan operasi bisnis mereka.
4 Perbedaan Utama Antara Keamanan Siber TI dan OT
Konvergensi lingkungan TI (Teknologi Informasi) dan OT (Teknologi Operasional) menimbulkan tantangan keamanan yang kompleks, yang dipicu oleh perbedaan prioritas operasional dan persyaratan teknologi di antara keduanya. Simak 4 tantangan utama dalam menjembatani lingkungan TI dan OT di sini.
Sistem TI mengutamakan fleksibilitas dan efisiensi, sedangkan sistem OT menuntut keandalan dan kelangsungan operasional, yang sering kali beroperasi tanpa henti di industri-industri dengan tingkat keamanan tinggi. Untuk menjembatani prioritas-prioritas ini, diperlukan solusi yang dirancang untuk memfasilitasi aliran data yang lancar, aman, dan sesuai dengan ketentuan di kedua domain tersebut, sekaligus mengatasi kerentanan-kerentanan khusus yang melekat pada lingkungan OT.
1. Pengujian Kerentanan dan Pengujian Penetrasi
Pengujian kerentanan dan penetrasi rutin di bidang TI sulit untuk ditiru di lingkungan OT karena sistem yang sudah usang, pembaruan yang jarang dilakukan, kerentanan rantai pasokan, dan arsitektur jaringan yang datar. Selain itu, sistem OT lebih rentan terhadap gangguan yang disebabkan oleh pengujian tersebut.
Oleh karena itu, penilaian pasif dan pengujian aktif yang terbatas merupakan pendekatan yang umum dilakukan, namun metode-metode ini mungkin tidak sepenuhnya dapat mengungkap kerentanan dalam sistem yang sedang beroperasi atau mengatasi risiko yang ditimbulkan oleh data eksternal dan pembaruan. Meskipun praktik-praktik ini mengurangi risiko operasional jangka pendek, praktik-praktik tersebut tidak memiliki keamanan yang komprehensif yang diperlukan untuk melindungi sistem OT dari ancaman yang terus berkembang.
2. Penguncian Perangkat
Lingkungan TI biasanya menerapkan penguncian perangkat untuk mencegah akses yang tidak sah saat perangkat tidak digunakan. Di lingkungan OT, Antarmuka Manusia-Mesin (HMI) sering kali digunakan bersama oleh beberapa pengguna di ruang produksi, dan mengunci perangkat tersebut tidak praktis karena pertimbangan keselamatan jiwa.
Penghalang fisik dapat membatasi akses hanya bagi personel yang berwenang, namun hal ini saja mungkin tidak cukup untuk memberikan tingkat keamanan yang diperlukan guna melindungi sistem OT yang sensitif dari ancaman internal atau penggunaan yang tidak sah.
3. Catatan Log
Di lingkungan OT, komponen sering kali tidak dapat menghasilkan atau mengirimkan log ke tujuan yang sesuai. Bahkan jika log tersedia, log tersebut mungkin tidak dapat diinterpretasikan di lingkungan TI standar. Akibatnya, para ahli OT mengandalkan pemeriksaan manual untuk menilai status peralatan.
Mengandalkan pemeriksaan manual untuk menilai kondisi peralatan dapat menimbulkan inefisiensi dan potensi titik buta, sehingga menyulitkan upaya untuk mempertahankan pengawasan yang menyeluruh dan menangani risiko keamanan secara efektif.
4. Pemulihan dan Mulai Ulang
Sistem TI umumnya menetapkan titik pemulihan untuk mengembalikan sistem ke kondisi yang konsisten setelah terjadi gangguan. Namun, lingkungan OT memerlukan pendekatan khusus karena adanya kendala di lapangan. Sebagai contoh, sebuah pabrik pengecoran aluminium tidak dapat melanjutkan produksi tepat pada titik di mana proses tersebut terhenti tanpa memperhitungkan perubahan-perubahan yang terjadi, seperti aluminium cair yang telah mengeras.
Ketergantungan pada pendekatan manual yang disesuaikan ini dapat meningkatkan risiko waktu henti yang berkepanjangan dan mempersulit upaya untuk memastikan pemulihan operasi yang lancar dan aman.
Memperkuat Keamanan Melalui Managed File Transfer
Stabilitas operasional membutuhkan solusi yang andal dan disesuaikan dengan kebutuhan khusus lingkungan TI dan OT. Solusi Secure Managed File Transfer (MFT) berperan sebagai alat penting untuk memastikan pertukaran file yang aman, sesuai ketentuan, dan efisien di seluruh sistem TI dan OT.
Dengan mengatasi kerentanan utama seperti akses tanpa izin, manipulasi data, dan ancaman berbasis file, MFT menjadi landasan bagi keamanan siber lintas sistem yang tangguh.
Betapa pentingnya otentikasi semakin terlihat jelas dari insiden kebocoran data Finastra, di mana langkah-langkah keamanan yang tidak lengkap selama proses transfer file berbasis SFTP memungkinkan para penyerang membobol informasi sensitif pelanggan.
Risiko-risiko tersebut dapat diminimalkan dengan solusi transfer file yang dilengkapi langkah-langkah keamanan penting seperti MFA (otentikasi multi-faktor) untuk memverifikasi identitas pengguna, SSO (Single Sign-On) guna mempermudah pengelolaan akses, serta kontrol akses berbasis peran yang kokoh untuk membatasi akses yang diizinkan. Selain itu, alur kerja persetujuan pengawasan memastikan bahwa transfer file sensitif ditinjau dan disetujui oleh personel yang ditunjuk, sehingga menambah lapisan keamanan dan akuntabilitas tambahan.
Meskipun banyak solusi MFT yang menyediakan kemampuan dasar tersebut, layanan MetaDefender Managed File Transfer (MFT) dari OPSWATmenawarkan langkah-langkah otentikasi tingkat lanjut yang dirancang khusus untuk lingkungan infrastruktur kritis. Fitur-fitur tersebut meliputi RBAC (kontrol akses berbasis peran), MFA (otentikasi multi-faktor), dan integrasi dengan solusi SSO (Single Sign-On). Fitur-fitur ini memastikan bahwa hanya individu yang berwenang yang dapat mengakses data sensitif, sekaligus memenuhi persyaratan regulasi yang ketat.
Insiden kebocoran data AT&T tahun 2024 yang terjadi melalui akun Snowflake mengungkap celah signifikan dalam pemantauan dan kontrol akses pada platform cloud pihak ketiga. Para penyerang memanfaatkan kredensial yang dicuri untuk mencuri sejumlah besar data sensitif pelanggan, yang berdampak pada lebih dari 100 juta orang. Insiden ini menegaskan pentingnya pemantauan secara real-time dan pengelolaan terpusat dalam proses transfer file guna mendeteksi akses tidak sah secara cepat serta melindungi informasi sensitif.
Untuk mencegah insiden serupa, OPSWAT’s MetaDefender Managed File Transfer (MFT) menyediakan log audit terperinci, yang memberikan visibilitas lengkap atas aktivitas berkas. Hal ini memastikan keterlacakan dan kepatuhan terhadap peraturan, sekaligus memungkinkan organisasi untuk mengidentifikasi dan menangani risiko potensial dengan cepat. Dengan mengonsolidasikan pengelolaan berkas dalam satu sistem, inefisiensi dapat diminimalkan, dan pengawasan operasional pun ditingkatkan.
Solusi Lintas Bidang yang Saling Melengkapi
Dalam lingkungan yang menggabungkan TI dan OT, mengamankan transfer file membutuhkan lebih dari sekadar solusi mandiri. Untuk mengatasi berbagai tantangan dalam pertukaran data yang aman, pendekatan yang komprehensif sangatlah penting. Mulai dari melindungi media fisik hingga memastikan transfer data antarjaringan yang aman, penggabungan berbagai alat dan strategi dapat menciptakan pertahanan siber yang terpadu dan berlapis-lapis.
OPSWATRangkaian solusi ini dirancang khusus untuk memenuhi kebutuhan unik lingkungan dengan tingkat keamanan tinggi maupun rendah. Dengan mengintegrasikan alat-alat ini, organisasi dapat menyusun strategi lintas domain yang komprehensif untuk mengatasi tantangan keamanan siber di bidang TI dan OT secara efektif, sekaligus menjaga integritas operasional.
Deteksi dan Pencegahan Ancaman Berbasis File
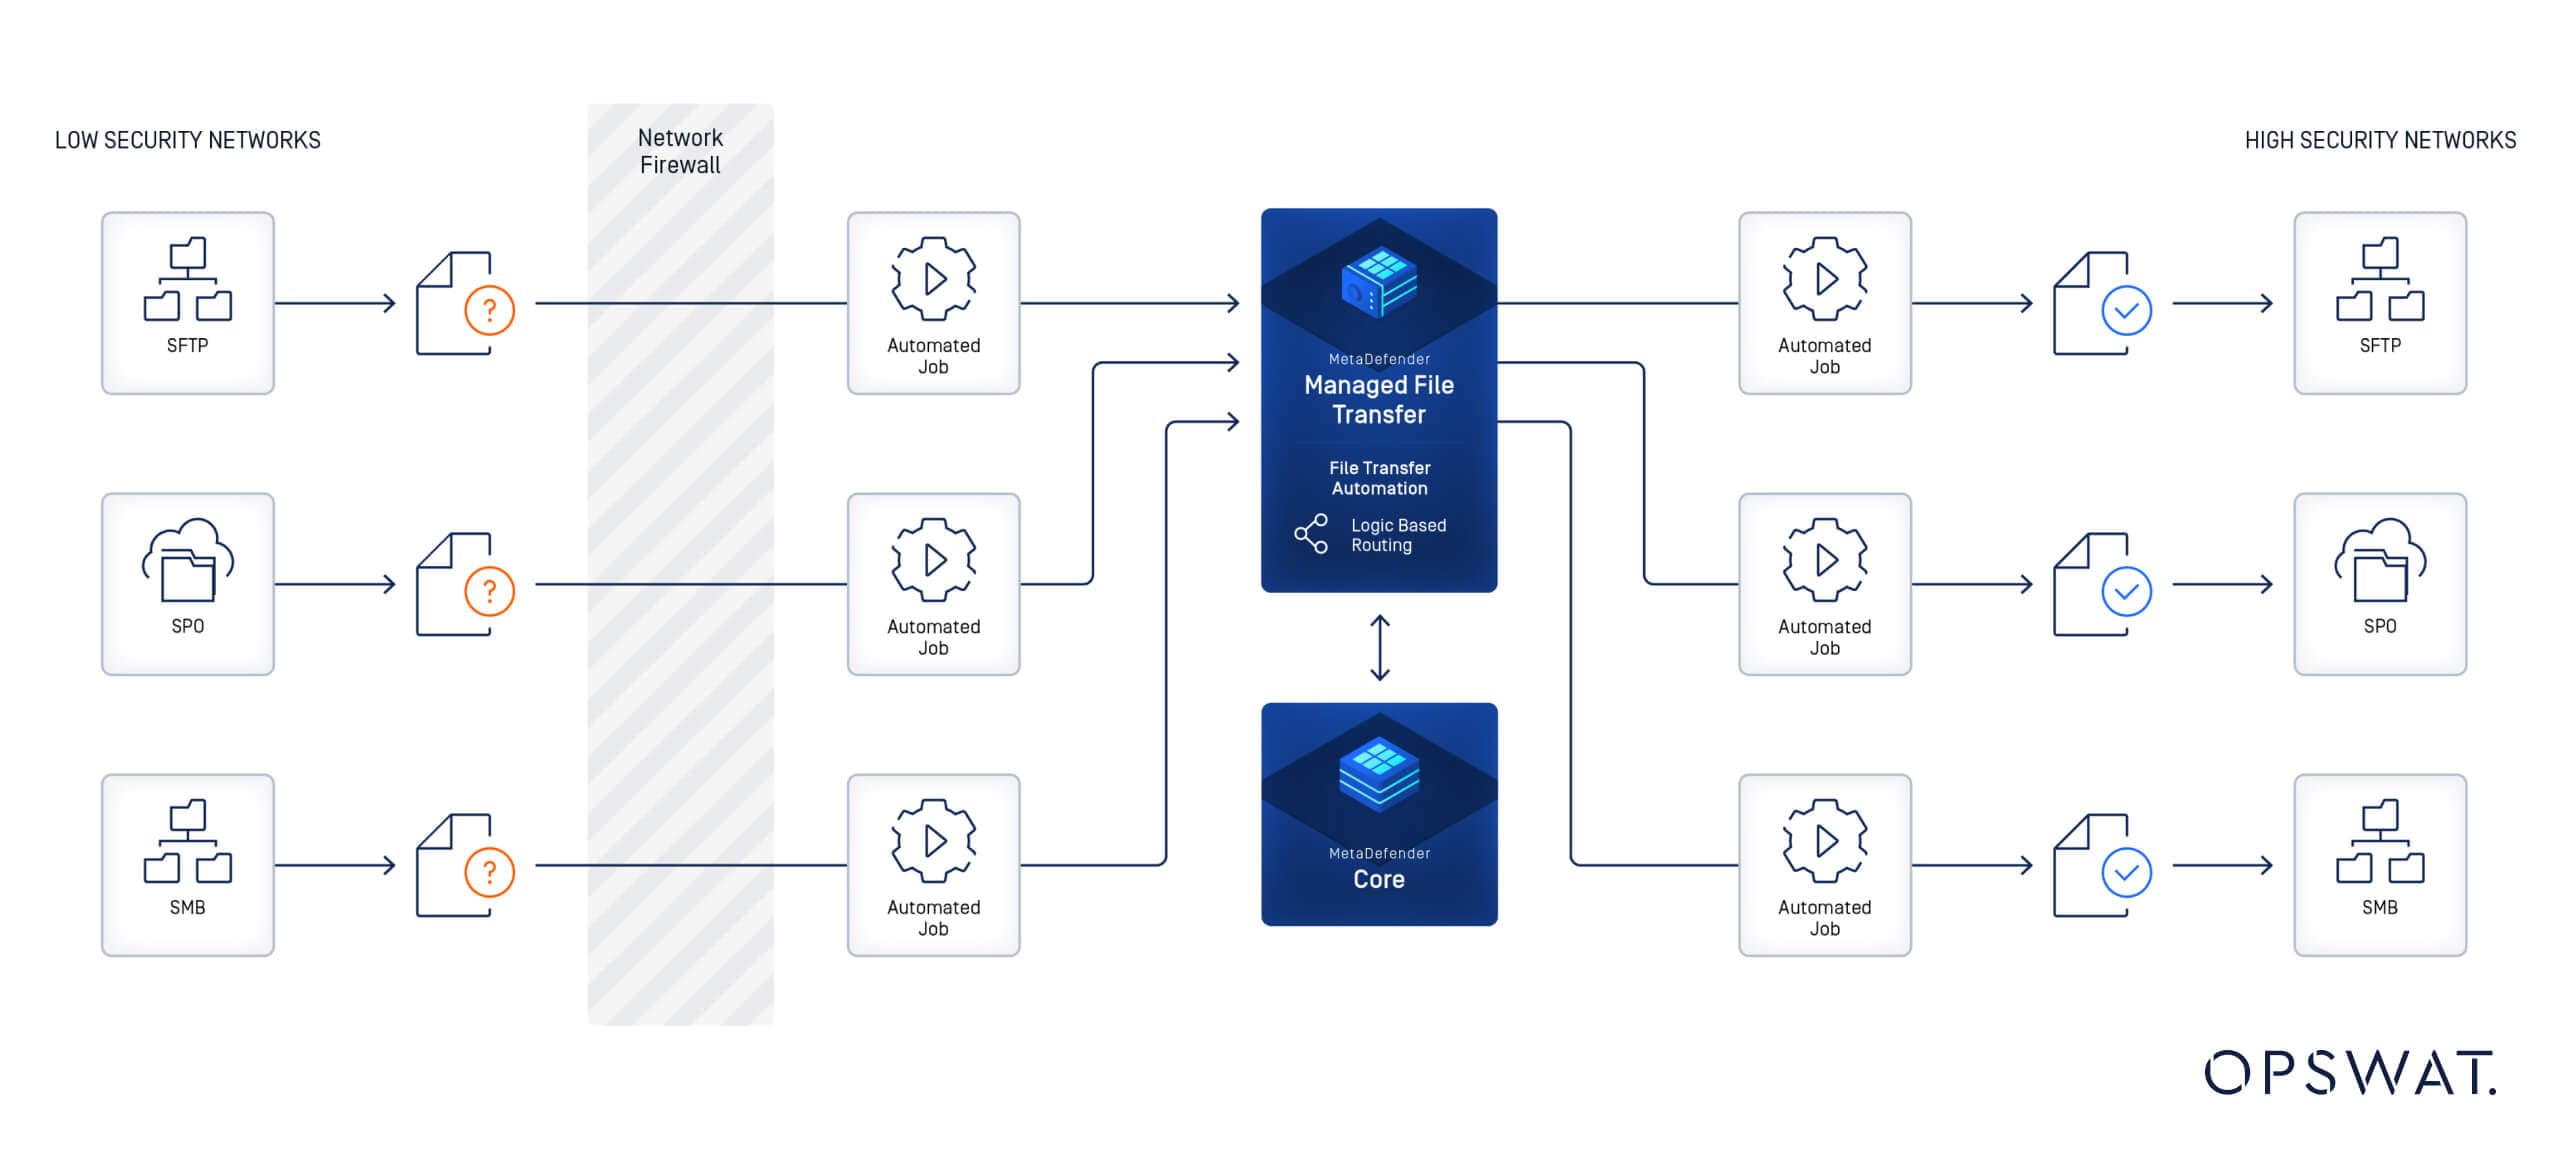
Sebuah penyedia layanan kesehatan terkemuka mengalami serangan ransomware yang menargetkan sistem TI dan OT-nya, sehingga mengganggu transfer file dan alur kerja data. MetaDefender Managed File Transfer (MFT) dengan teknologi Multiscanning menjadi tulang punggung bagi transfer file yang aman dan sesuai ketentuan, sehingga memungkinkan alur kerja otomatis serta kepatuhan terhadap peraturan.
Multiscanning Teknologi ini memanfaatkan lebih dari 30 mesin anti-malware terkemuka untuk mendeteksi secara proaktif lebih dari 99% malware dengan menggunakan tanda tangan, heuristik, dan pembelajaran mesin. Teknologi Deep CDR™ menghapus konten berbahaya dari berkas tanpa mengorbankan fungsionalitasnya, sehingga memberikan perlindungan terhadap serangan zero-day bagi lingkungan OT.
Pelindung yang Dapat Dilepas untuk Media
Sebuah perusahaan energi besar perlu mengamankan sistem OT-nya dari kerentanan yang ditimbulkan oleh media penyimpanan yang dapat dilepas, yang sering digunakan oleh kontraktor dan insinyur untuk melakukan pembaruan. MetaDefender Managed File Transfer (MFT), yang dipadukan dengan Kiosk, memainkan peran sentral dengan memungkinkan transfer file yang aman dan memastikan kepatuhan terhadap standar industri.
Di lingkungan OT, media penyimpanan yang dapat dilepas tetap menjadi sumber utama kerentanan. MetaDefender Kiosk Sistem ini memitigasi risiko tersebut dengan memindai dan membersihkan berkas dari drive " USB ", CD, dan perangkat lain sebelum berkas-berkas tersebut masuk ke domain yang aman. Dilengkapi dengan kemampuan deteksi malware canggih dan pembersihan berkas, sistem ini memastikan bahwa hanya berkas yang aman yang diperbolehkan masuk ke jaringan.
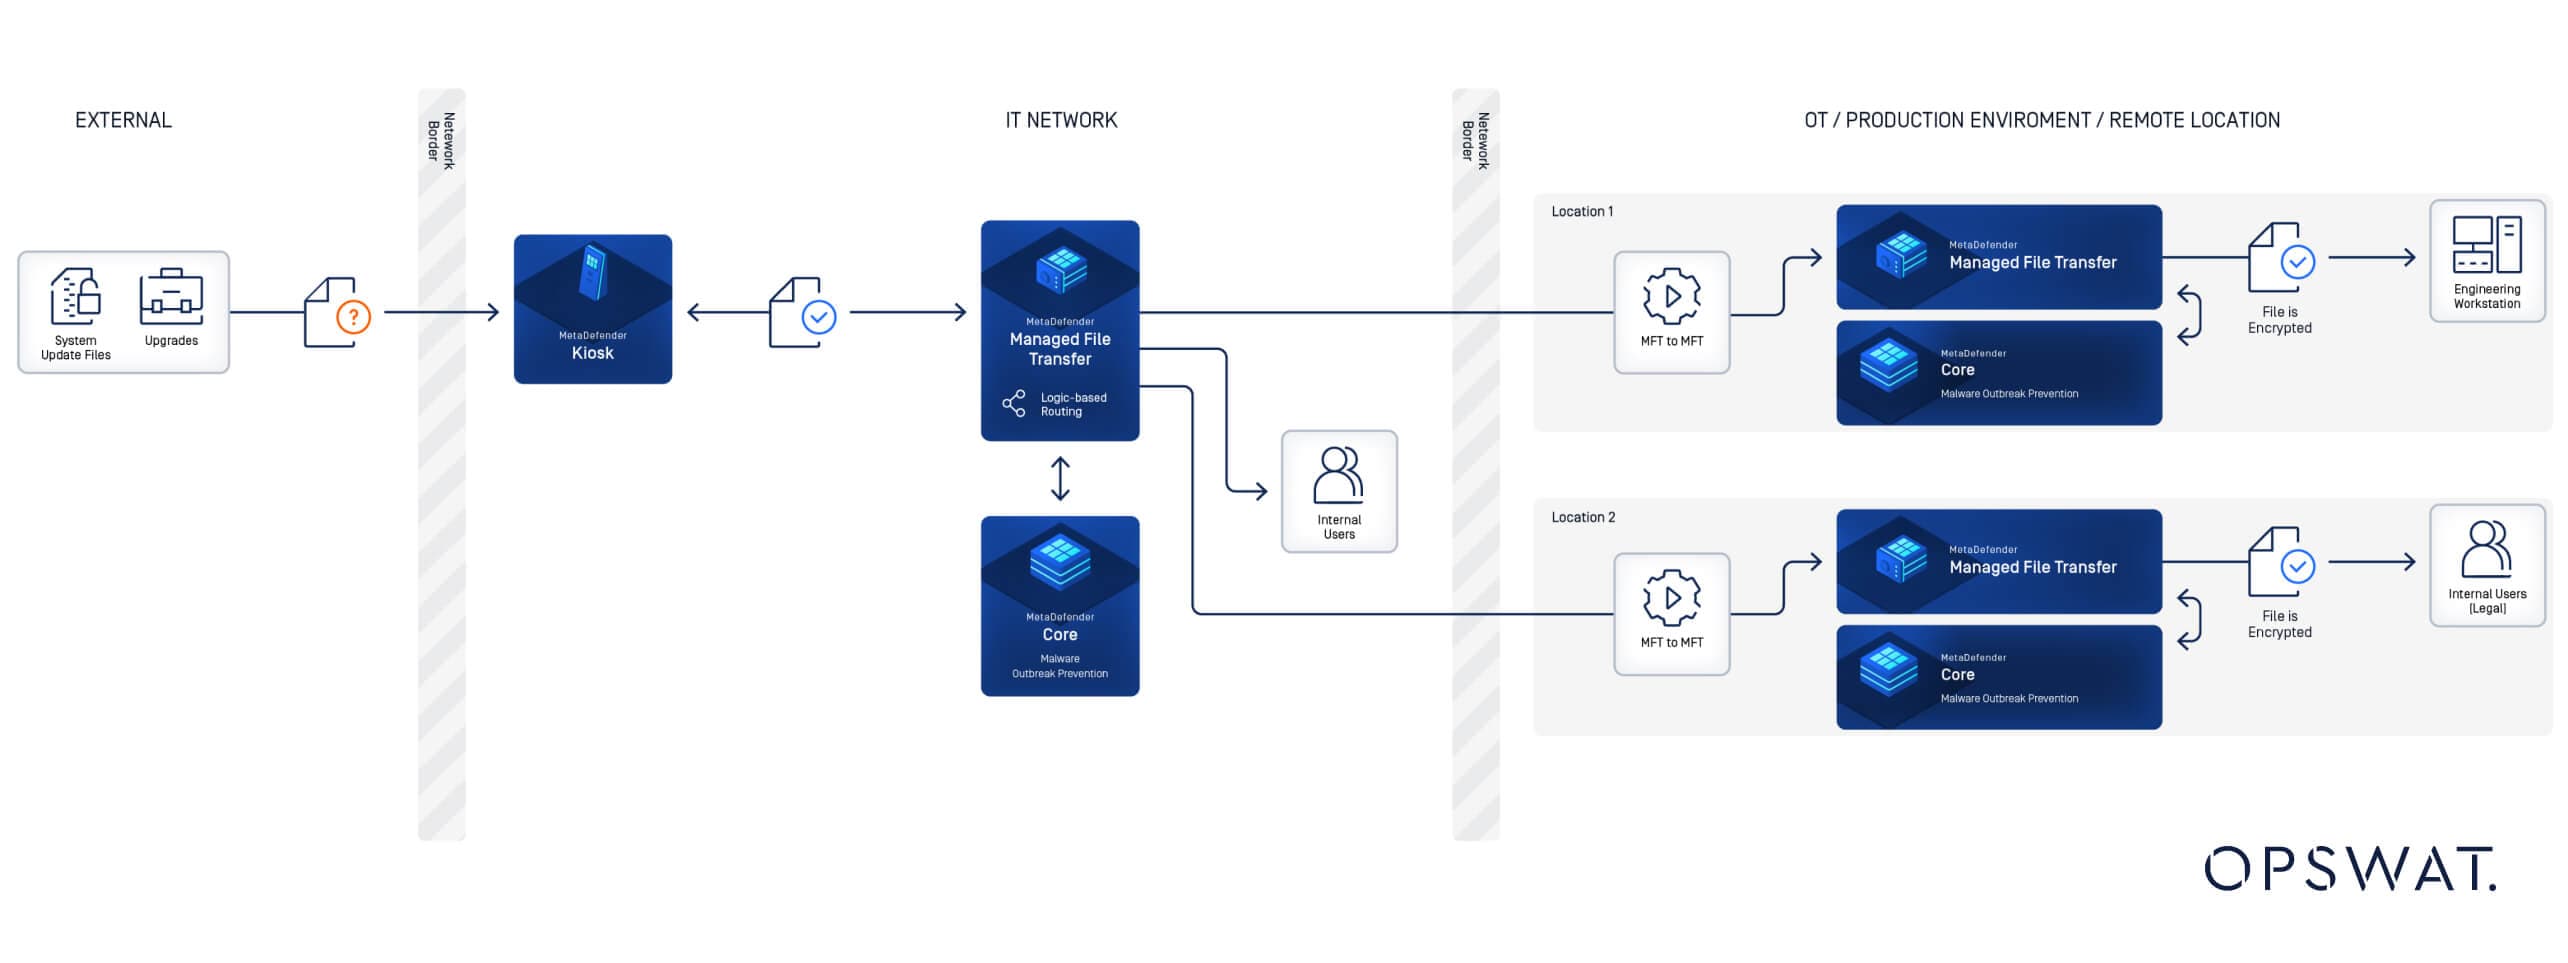
Strategi Pertahanan yang Terintegrasi untuk Sistem Konvergensi
Seiring dengan semakin meningkatnya tantangan keamanan siber yang dihadapi oleh industri infrastruktur kritis, konvergensi sistem TI dan OT menuntut solusi yang inovatif dan komprehensif. MetaDefender Managed File Transfer (MFT) muncul sebagai landasan utama dari strategi pertahanan ini, yang memungkinkan transfer data yang aman, sesuai regulasi, dan efisien di lingkungan yang kompleks.
Ketika diintegrasikan dengan solusi pelengkap dari MetaDefender seperti Kiosk, NetWall , dan Email Security, MetaDefender Managed File Transfer (MFT) menghadirkan pendekatan keamanan siber yang kokoh dan berlapis-lapis. Sinergi ini tidak hanya melindungi aset OT yang sensitif dari serangan siber yang terus berkembang, tetapi juga memastikan kelangsungan operasional dan kepatuhan terhadap regulasi—faktor-faktor yang sangat penting dalam lingkungan dengan tingkat keamanan tinggi.
Risikonya terlalu besar untuk hanya mengandalkan langkah-langkah keamanan yang terpisah-pisah atau sudah ketinggalan zaman. Dengan menerapkan strategi pertahanan terintegrasi yang didukung oleh solusi MetaDefender dari OPSWAT, organisasi dapat membangun infrastruktur yang tangguh dan mampu menahan serangan siber modern sekaligus menjaga kelancaran operasional.
Bagi industri-industri strategis, langkah ke depan sudah jelas: terapkan pendekatan proaktif dan terpadu terhadap keamanan OT, dengan MetaDefender Managed File Transfer (MFT) sebagai landasan masa depan yang aman dan tangguh. Untuk mengetahui lebih lanjut tentang MetaDefender Managed File Transfer (MFT), kunjungi halaman produk kami.