Teknologi dan kemudahan sering kali berjalan beriringan, namun hal itu berarti sesuatu yang sepele seperti drive USB pun dapat menjadi pintu masuk bagi para penjahat siber. Laporan terbaru dari The Hacker News telah menyoroti serangan canggih yang menargetkan perusahaan-perusahaan Italia di berbagai sektor, seperti layanan kesehatan, transportasi, konstruksi, dan logistik. Pelaku di balik serangan-serangan ini diyakini adalah UNC4990, sebuah kelompok aktor ancaman yang bermotif finansial dan telah mengasah kemampuannya dalam melancarkan serangan berbasis USB untuk mencuri data sensitif.
Serangan Itu
Serangan terhadap perusahaan-perusahaan Italia tersebut dilaporkan melibatkan penggunaan drive USB yang dimodifikasi menjadi senjata, sebuah taktik yang menegaskan kerentanan yang terus-menerus pada perangkat ujung (endpoint). Drive USB berbahaya ini diduga membawa malware yang mampu mencuri informasi penting dan sensitif, termasuk nomor kartu kredit dan nomor jaminan sosial. Begitu dicolokkan ke perangkat, malware tersebut dapat dengan cepat menyebar melalui jaringan organisasi, membahayakan data, dan berpotensi menimbulkan kerugian finansial yang signifikan.
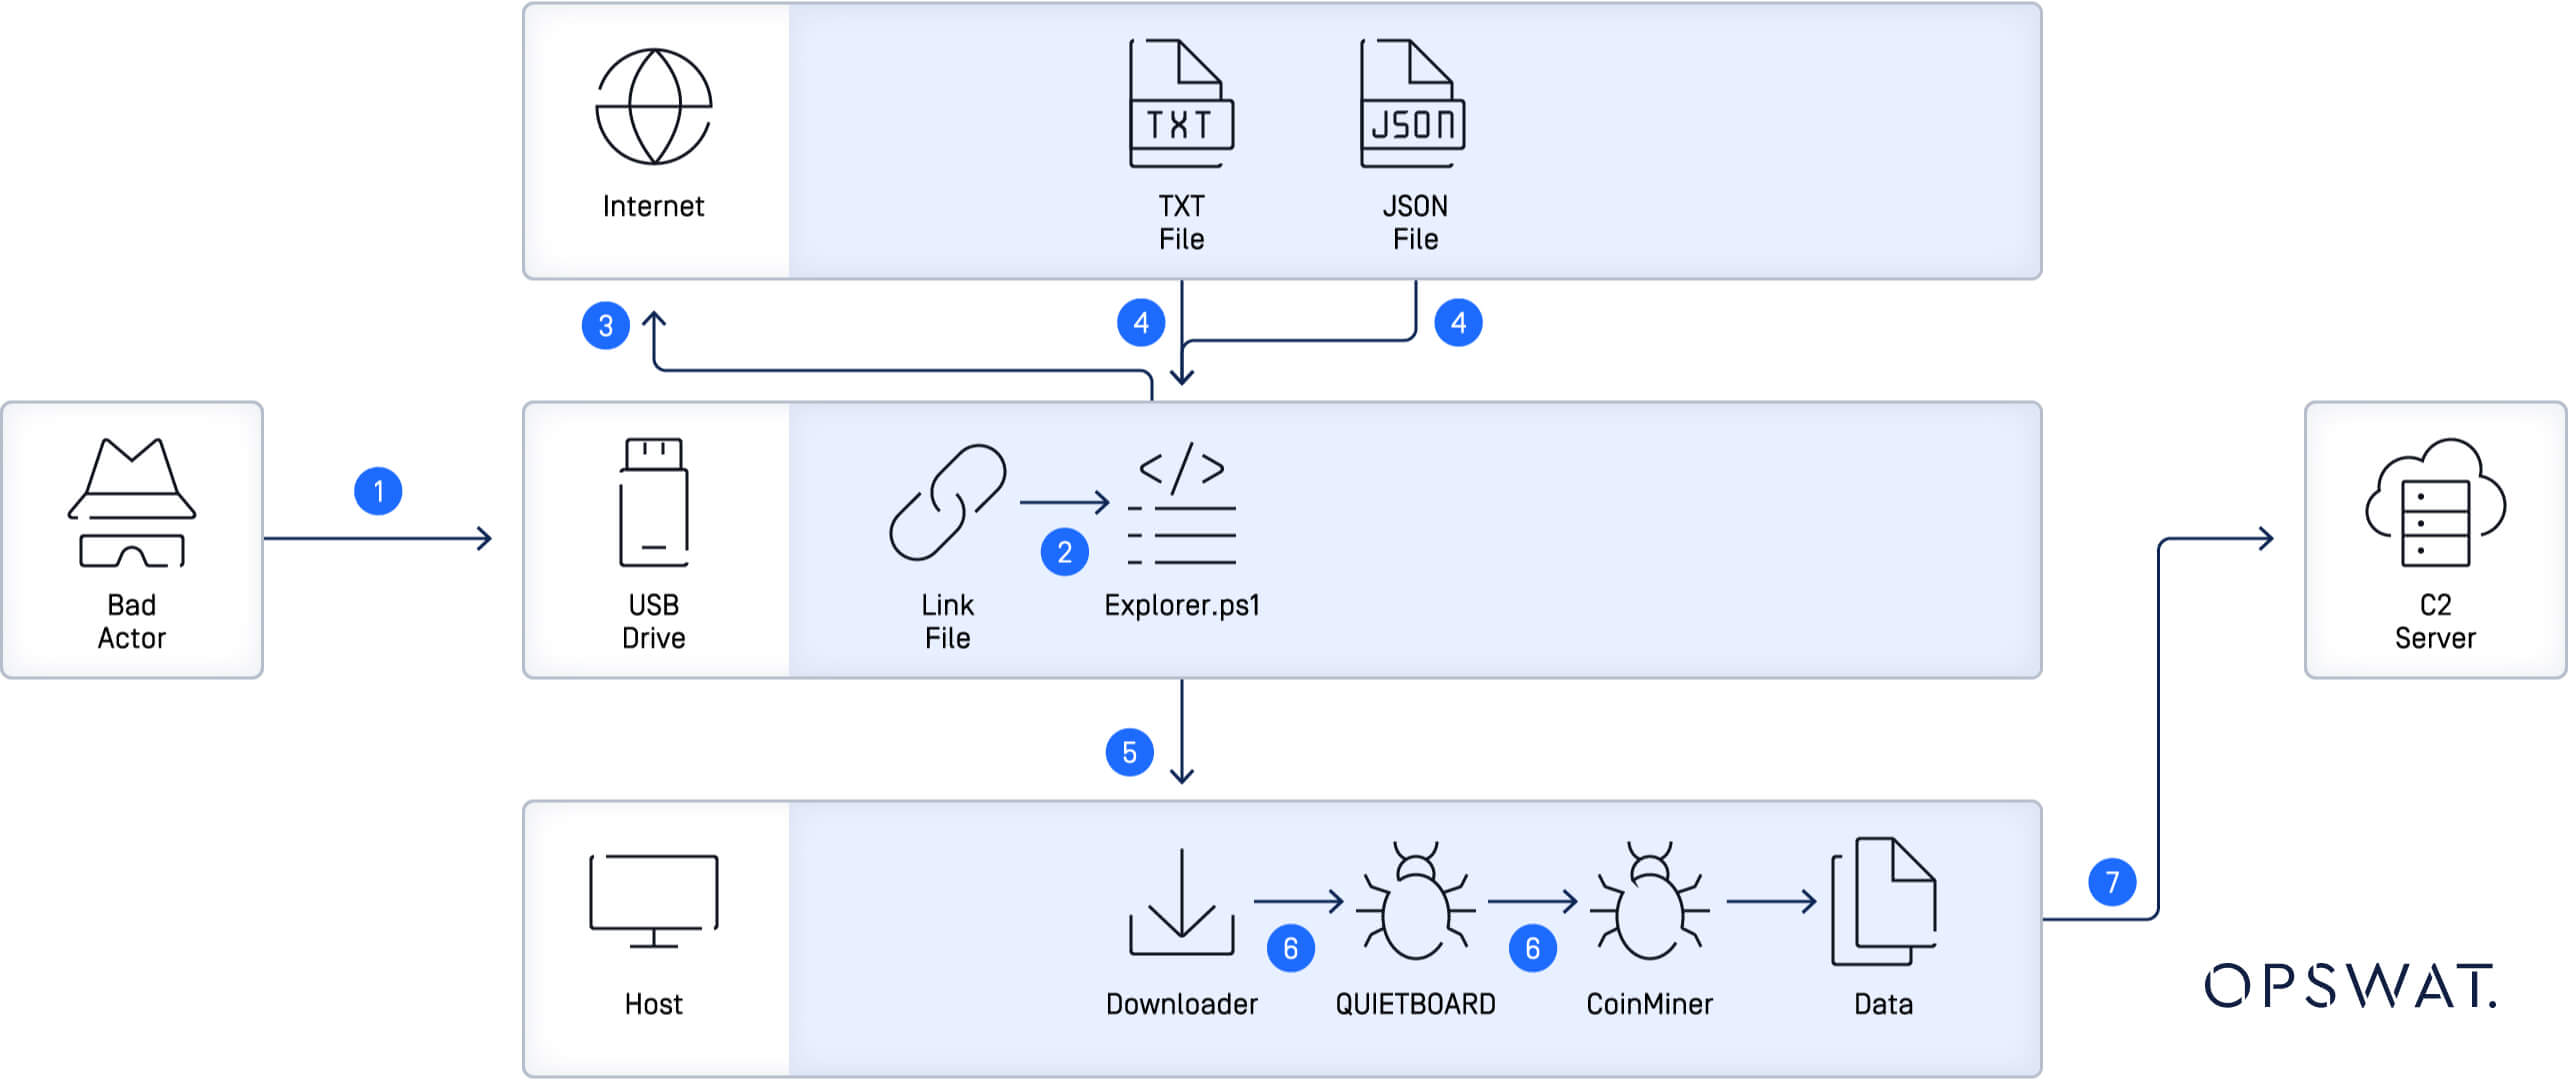
Penggunaan drive “ USB ” dalam serangan-serangan ini bukanlah hal baru, namun ketepatan dan kecanggihan yang ditunjukkan UNC4990 dalam beroperasi menandakan adanya evolusi dalam taktik mereka. Dengan memanfaatkan perangkat “ USB ” sebagai vektor infeksi awal, UNC4990 mengeksploitasi celah keamanan yang sering terabaikan dalam sistem perlindungan endpoint. Modus operandi mereka mencakup penggunaan berkas teks terenkripsi yang dihosting di platform sah seperti GitHub dan Vimeo untuk menyebarkan muatan berbahaya, sehingga membuat proses deteksi dan mitigasi menjadi lebih sulit.
UNC4990
UNC4990 telah aktif setidaknya sejak tahun 2020, dengan sasaran utama pengguna di Italia. Seiring berjalannya waktu, mereka telah menyempurnakan pendekatan mereka dengan memanfaatkan backdoor canggih seperti QUIETBOARD dan EMPTYSPACE untuk menyusup dan bertahan di dalam jaringan yang menjadi sasaran. Fokus kelompok ini pada sektor-sektor seperti layanan kesehatan dan transportasi—di mana gangguan dapat menimbulkan dampak yang luas—menunjukkan bahwa langkah-langkah keamanan siber yang komprehensif kini lebih penting daripada sebelumnya.
Penggunaan perangkat " USB " sebagai vektor infeksi sangat memprihatinkan karena dapat melewati banyak langkah keamanan konvensional. Kemampuan UNC4990 untuk beradaptasi dan memanfaatkan alat-alat sehari-hari seperti drive " USB " sebagai senjata menunjukkan tingkat kecanggihan mereka serta sifat ancaman siber yang terus berkembang.
Mengurangi Ancaman yang Ditularkan Melalui USB dengan MetaDefender Endpoint
Perlindungan dari ancaman yang ditularkan melalui USB bukanlah hal yang penting—melainkan sangat penting. Klien MetaDefender Endpoint dariOPSWAT menawarkan pertahanan yang tangguh terhadap ancaman yang ditularkan melalui USB, memastikan bahwa konten berbahaya pada perangkat periferal terdeteksi dan dinetralkan sebelum dapat membahayakan sistem organisasi.
MetaDefender Endpoint Mencegah ancaman yang terlewatkan oleh metode keamanan siber konvensional, serta memberikan pencegahan ancaman yang komprehensif dengan memindai dan membersihkan perangkat USB secara real-time, sekaligus memblokir berkas yang berpotensi berbahaya sebelum dapat diakses.
Didukung oleh teknologi terdepan di industri seperti Deep CDR™ Technology™, Sandbox, dan Multiscanning dengan hingga 30 mesin antivirus terkemuka untuk menghentikan ancaman yang sudah diketahui maupun yang belum diketahui, pendekatan proaktif dan multifaset ini sangat penting dalam lingkungan di mana penggunaan perangkat eksternal tidak dapat dihindari. Dengan menerapkan MetaDefender Endpoint , perusahaan dapat secara signifikan mengurangi risiko menjadi korban serangan seperti yang dilakukan oleh UNC4990.
Mencegah Serangan di Masa Depan
Serangan berbasis USB yang baru-baru ini menargetkan perusahaan-perusahaan di Italia menjadi pengingat yang jelas akan kerentanan yang ada di tingkat endpoint. Seiring dengan terus disempurnakannya taktik oleh pelaku ancaman seperti UNC4990, kebutuhan akan langkah-langkah keamanan yang komprehensif dan proaktif pun semakin mendesak. Dengan memanfaatkan solusi seperti MetaDefender Endpoint dari OPSWAT, organisasi dapat melindungi diri dari ancaman malware yang menyebar melalui USB yang semakin meningkat dan memastikan data penting mereka tetap aman.
Endpoint
Pencegahan Ancaman Tingkat Lanjut pada Periferal dan Perangkat yang Dapat Dilepas ( Media )
Endpoint
Pencegahan Ancaman Tingkat Lanjut pada Periferal dan Perangkat yang Dapat Dilepas ( Media )
MetaDefender Endpoint hanyalah bagian dari strategi perlindungan media periferal yang lebih luas dari OPSWAT— hubungi pakar kami hari ini untuk mendapatkan demo gratis dan temukan keunggulan penting dalam memerangi ancaman siber.