Operator sektor air dan air limbah mengelola risiko siber sambil memastikan fasilitas tetap beroperasi tanpa gangguan. Para penyerang menargetkan baik sistem bisnis maupun sistem operasional, seringkali melalui pertukaran berkas rutin dan layanan pihak ketiga. Lokasi yang tersebar dan aktivitas kontraktor meningkatkan variabilitas dalam penanganan media penyimpanan. Pengendalian yang konsisten dan dapat diaudit untuk media penyimpanan yang dapat dilepas merupakan persyaratan praktis.
Gambaran Umum Industri
Menurut laporan Global Cybersecurity Outlook 2025 dari Forum Ekonomi Dunia, 72% organisasi yang disurvei menyatakan bahwa risiko siber meningkat dalam setahun terakhir. Sebanyak 54% organisasi besar menyebut tantangan yang berkaitan dengan pihak ketiga dan rantai pasokan sebagai hambatan terbesar bagi ketahanan, yang mempersulit penerapan pengendalian di kalangan vendor dan mitra lapangan. Tingkat kesiapan regional bervariasi dalam menghadapi insiden besar yang menargetkan infrastruktur kritis, yang menyoroti risiko sistemik jika perusahaan air minum terkena dampaknya.
Geopolitik memengaruhi strategi di hampir 60% organisasi, sehingga meningkatkan kemungkinan terjadinya serangan yang meluas ke infrastruktur kritis. Lembaga-lembaga sektor publik, termasuk perusahaan utilitas regional, melaporkan tingkat keyakinan ketahanan yang berbeda dibandingkan dengan rekan-rekan mereka di sektor swasta.
Ancaman yang Menyebar Melalui File & yang Berkaitan dengan OT
Laporan “ OPSWAT : Threat Landscape Report 2025” mencatat adanya tekanan yang semakin meningkat terhadap keamanan siber OT dan infrastruktur kritis, termasuk sektor utilitas. Para pelaku kejahatan siber memadukan motif finansial dengan kegiatan spionase, sehingga meningkatkan risiko gangguan operasional. Berikut ini adalah jenis-jenis ancaman utama yang disebarkan melalui file dan saat ini memengaruhi OT serta infrastruktur kritis.
Vektor berbasis file
Berkas PDF, arsip, dan HTML masih menjadi media penyebaran malware yang umum, dan praktik penyelundupan melalui HTML semakin meningkat.
Contoh: Seorang vendor datang membawa perangkat penyimpanan portabel ( USB ) yang berisi berkas ZIP proyek dan berkas PDF untuk diserahkan. Sebuah skrip tersembunyi akan terpicu saat berkas ZIP tersebut diekstrak di stasiun kerja teknik, dengan tujuan untuk menyusup ke sistem pabrik kecuali jika media tersebut dipindai saat diterima dan diverifikasi kembali saat digunakan melalui pemeriksaan titik akhir.
Phishing dan rekayasa sosial
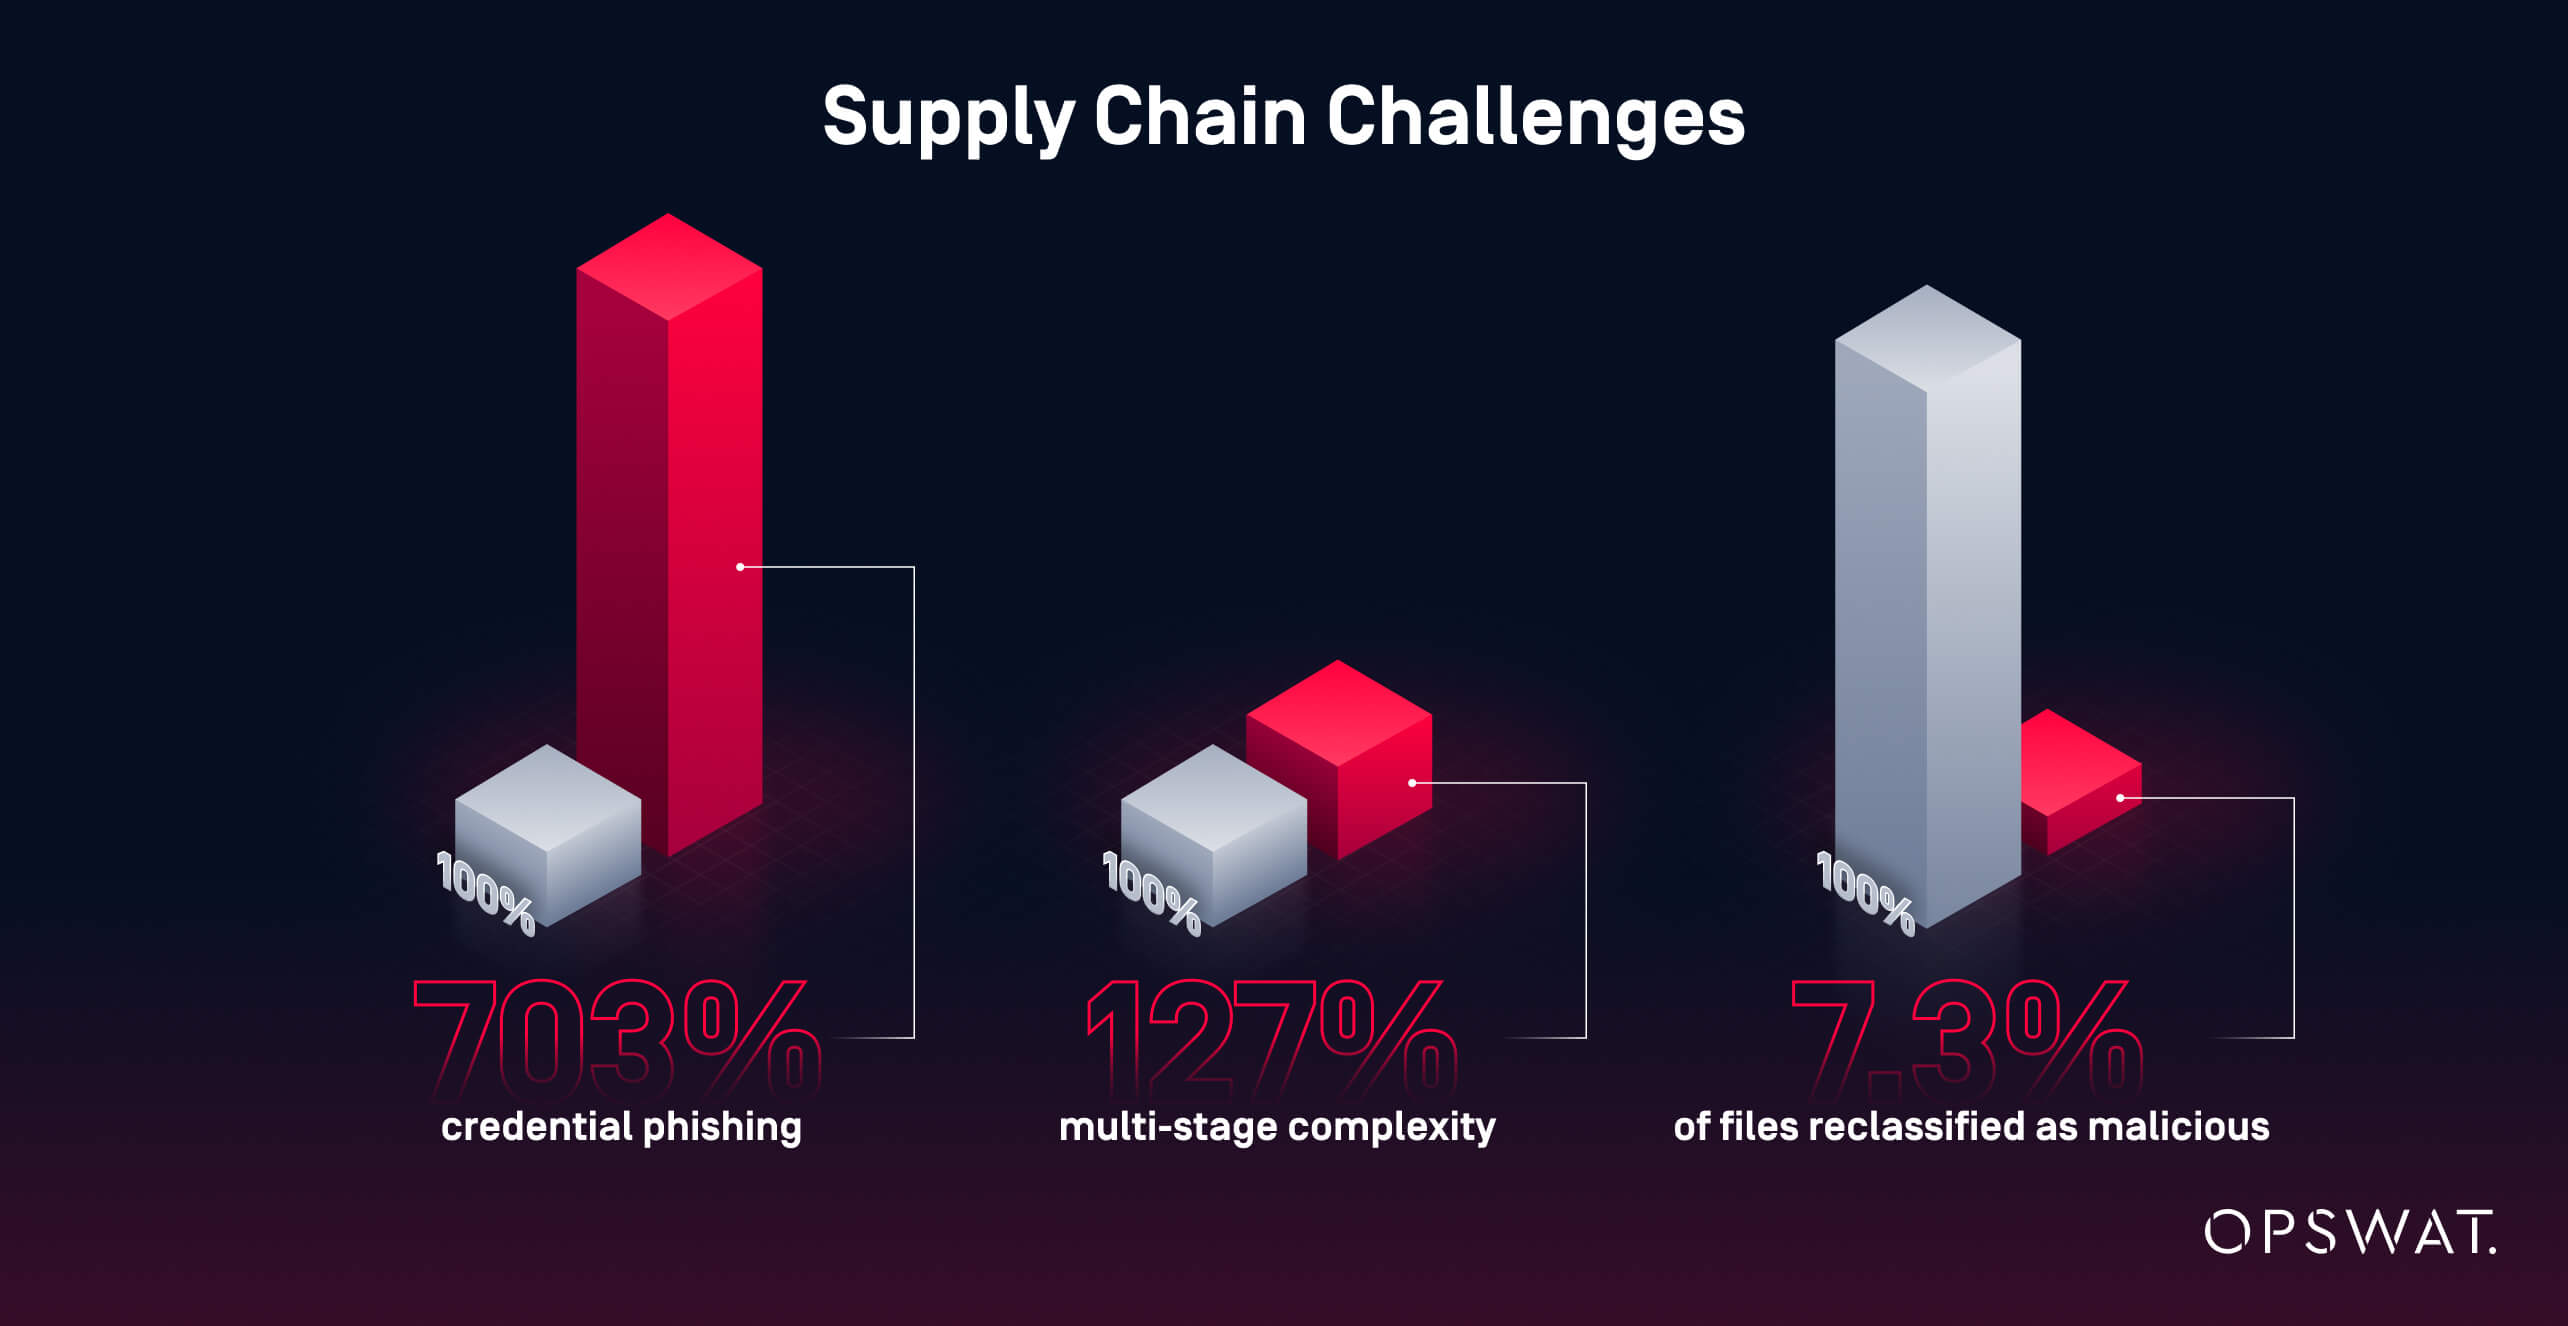
Serangan yang dipicu melalui email sering kali bermula dari pencurian kredensial atau skrip tanpa file yang digunakan untuk menyiapkan muatan serangan. Sebuah studi yang disebutkan dalam laporan “ OPSWAT ” mencatat lonjakan sebesar 703% dalam kampanye phishing kredensial.
Contoh: Laptop milik seorang kontraktor menjadi korban serangan phishing di luar lokasi, kemudian digunakan untuk menyalin laporan yang “bersih” ke dalam sebuah perangkat yang disusupi ( USB ) untuk keperluan kunjungan lapangan. Muatan yang telah disiapkan ikut terkirim bersama dan akan dieksekusi begitu dibuka di dalam pabrik tanpa melalui proses pemindaian maupun validasi perangkat akhir.
Rantai serangan
Malware bertahap semakin kompleks, dan penyaringan yang hanya mengandalkan satu mesin atau tanda tangan (signature) dapat melewatkan ancaman yang kemudian terdeteksi melalui analisis yang lebih mendalam. Data telemetri dari OPSWAT menunjukkan lonjakan sebesar 127% dalam kompleksitas malware bertahap, serta bahwa 7,3% berkas yang terlewatkan oleh sumber data publik kemudian diklasifikasikan ulang sebagai berkas berbahaya.
Contoh: Sebuah arsip yang berisi berkas konfigurasi yang tampak tidak berbahaya lolos dari pemindaian oleh satu mesin antivirus, lalu mengunduh komponen tahap kedua setelah dibuka di host perantara. Tanpa pemindaian antivirus ganda pada saat masuk dan validasi saat digunakan, aktivasi yang tertunda tersebut dapat menyusup ke dalam lingkungan kontrol.
Mengapa Hal Ini Penting bagi Pelanggan Kami
Organisasi ini mengoperasikan sejumlah fasilitas yang tersebar luas, yang selama ini menerima data dari media penyimpanan yang dapat dilepas dan perangkat milik kontraktor. Tanpa penerapan pemindaian yang dapat diaudit dan otorisasi pengguna di titik-titik masuk, satu berkas yang terinfeksi saja dapat mengganggu proses perawatan, memicu waktu henti yang merugikan, atau mengikis kepercayaan publik. Profil risiko ini sejalan dengan tren di sektor ini, di mana malware berbasis berkas, serangan yang dipicu oleh phishing, dan kerentanan rantai pasokan saling beririsan dengan operasi yang selalu aktif dan melayani jutaan orang.
Perimeter yang Diperkuat untuk Setiap Lokasi
Sebuah tumpukan teknologi yang terstandarisasi ( OPSWAT ) kini mengontrol setiap media yang dapat dilepas sebelum media tersebut masuk ke fasilitas atau sistem kantor penyedia layanan. Dalam praktiknya, setiap lokasi memiliki titik penerimaan yang dapat diprediksi, catatan yang konsisten mengenai siapa yang memindai apa dan kapan, serta cara yang dapat diulang untuk mencegah media yang belum diverifikasi masuk ke jaringan yang terkontrol. Prinsip “verifikasi saat penggunaan” diterapkan melalui MetaDefender Endpoint Validation™ pada perangkat akhir.
MetaDefender Kiosk Desktop & Aplikasi
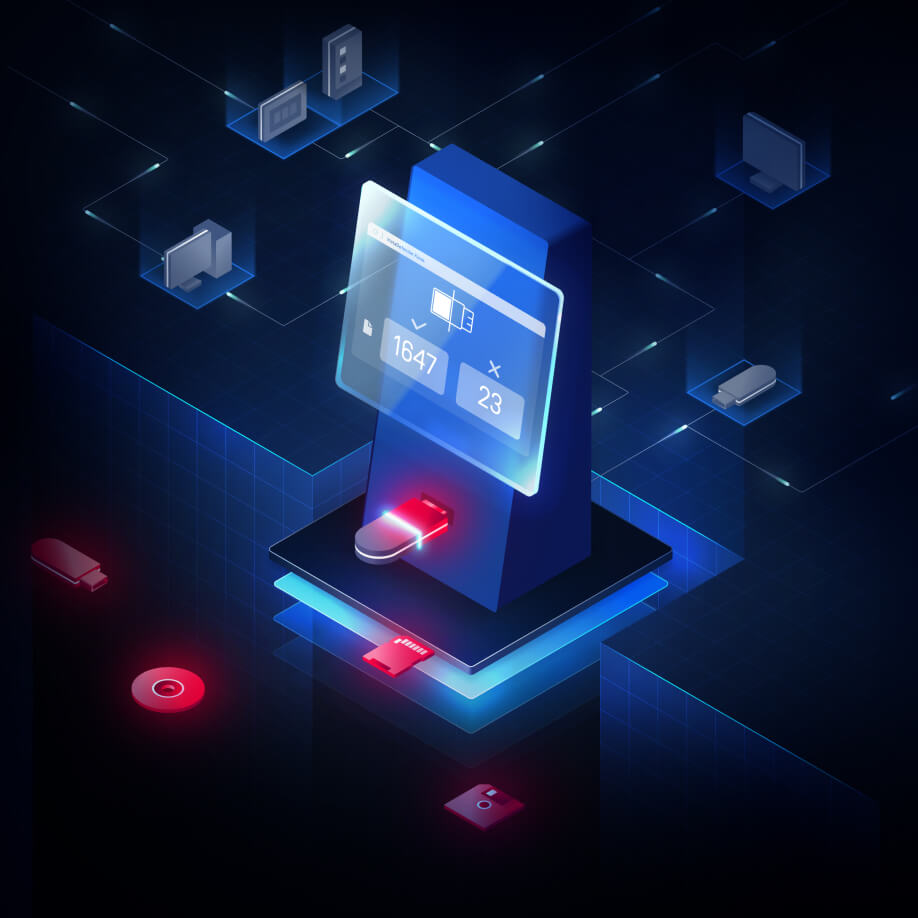
Unit desktop Kiosk™ Fixed MetaDefender kini menjadi titik pertama bagi semua perangkat media yang dapat dilepas—seperti drive USB , kartu SD, atau disk—yang akan diakses oleh sistem operasional. Sistem manajemen pengunjung membatasi penggunaan kiosk hanya untuk personel yang terautentikasi; oleh karena itu, staf dan kontraktor harus melakukan otentikasi menggunakan kredensial perusahaan untuk memindai media dan menerima hasil persetujuan atau penolakan.
Kiosk Kebijakan ini kini menerapkan tiga lapisan kontrol canggih di atas Multiscanning. Teknologi Deep CDR™ membongkar dan menyusun ulang berkas untuk menghilangkan konten aktif, sehingga menghasilkan salinan yang aman dari ancaman untuk jenis berkas yang diizinkan. Proactive DLP™ memeriksa berkas untuk mendeteksi data sensitif dan, sesuai kebijakan, memblokir atau menyamarkan data tersebut sebelum berkas dilepaskan. File-based Vulnerability Assessment memeriksa penginstal, firmware, dan paket perangkat lunak untuk mencari kerentanan yang diketahui, serta memblokir item yang tidak memenuhi kebijakan.
Aplikasi MetaDefender Kiosk memperluas alur kerja yang sama ke workstation yang berwenang di kantor dan ruang teknik. Lokasi dengan konektivitas terbatas mengikuti alur kerja yang sama, termasuk penerapan secara offline, sehingga lokasi yang terisolasi (air-gapped) tetap menjalani proses pemindaian, pembersihan, DLP, dan pemeriksaan kerentanan yang sama sebelum adanya transfer data.
MetaDefender Endpoint Validasi
Setelah berkas dipindai oleh MetaDefender Kiosk , MetaDefender Endpoint , proses validasi memastikan pada saat digunakan bahwa media tersebut telah dipindai sesuai dengan kebijakan yang diberlakukan dan bahwa berkas-berkas tersebut tetap utuh tanpa perubahan.
Jika terjadi perubahan apa pun, akses akan diblokir hingga item tersebut dipindai ulang dan divalidasi kembali. Hal ini menutup celah umum di mana media yang aman menjadi berisiko setelah dilakukan pengeditan konten atau penambahan berkas. Selain itu, hal ini juga menambahkan lapisan keamanan di titik-titik masuk yang tidak selalu berada di dekat kios, termasuk jaringan yang terisolasi (air-gapped) atau lokasi dengan konektivitas rendah.
Metascan Multiscanning
Metascan™ Multiscanning merupakan tahap pemeriksaan pertama di kios. Untuk penerapan ini, sistem dikonfigurasi dengan 12 mesin antivirus guna meningkatkan cakupan deteksi dan mengurangi titik buta yang disebabkan oleh penggunaan satu mesin saja. Kebijakan menerapkan kumpulan mesin antivirus berdasarkan jenis berkas serta memeriksa arsip dan konten bersarang sebelum keputusan pelepasan diambil. Multiscanning beroperasi dengan cara yang sama baik di lokasi yang terhubung maupun yang terisolasi (air-gapped), dan meneruskan hasil yang dinyatakan aman atau ditandai ke Deep CDR™ Technology, Proactive DLP, dan File-based Vulnerability Assessment sesuai dengan alur kerja lokasi tersebut.
Cara Kerjanya, dari Awal hingga Akhir
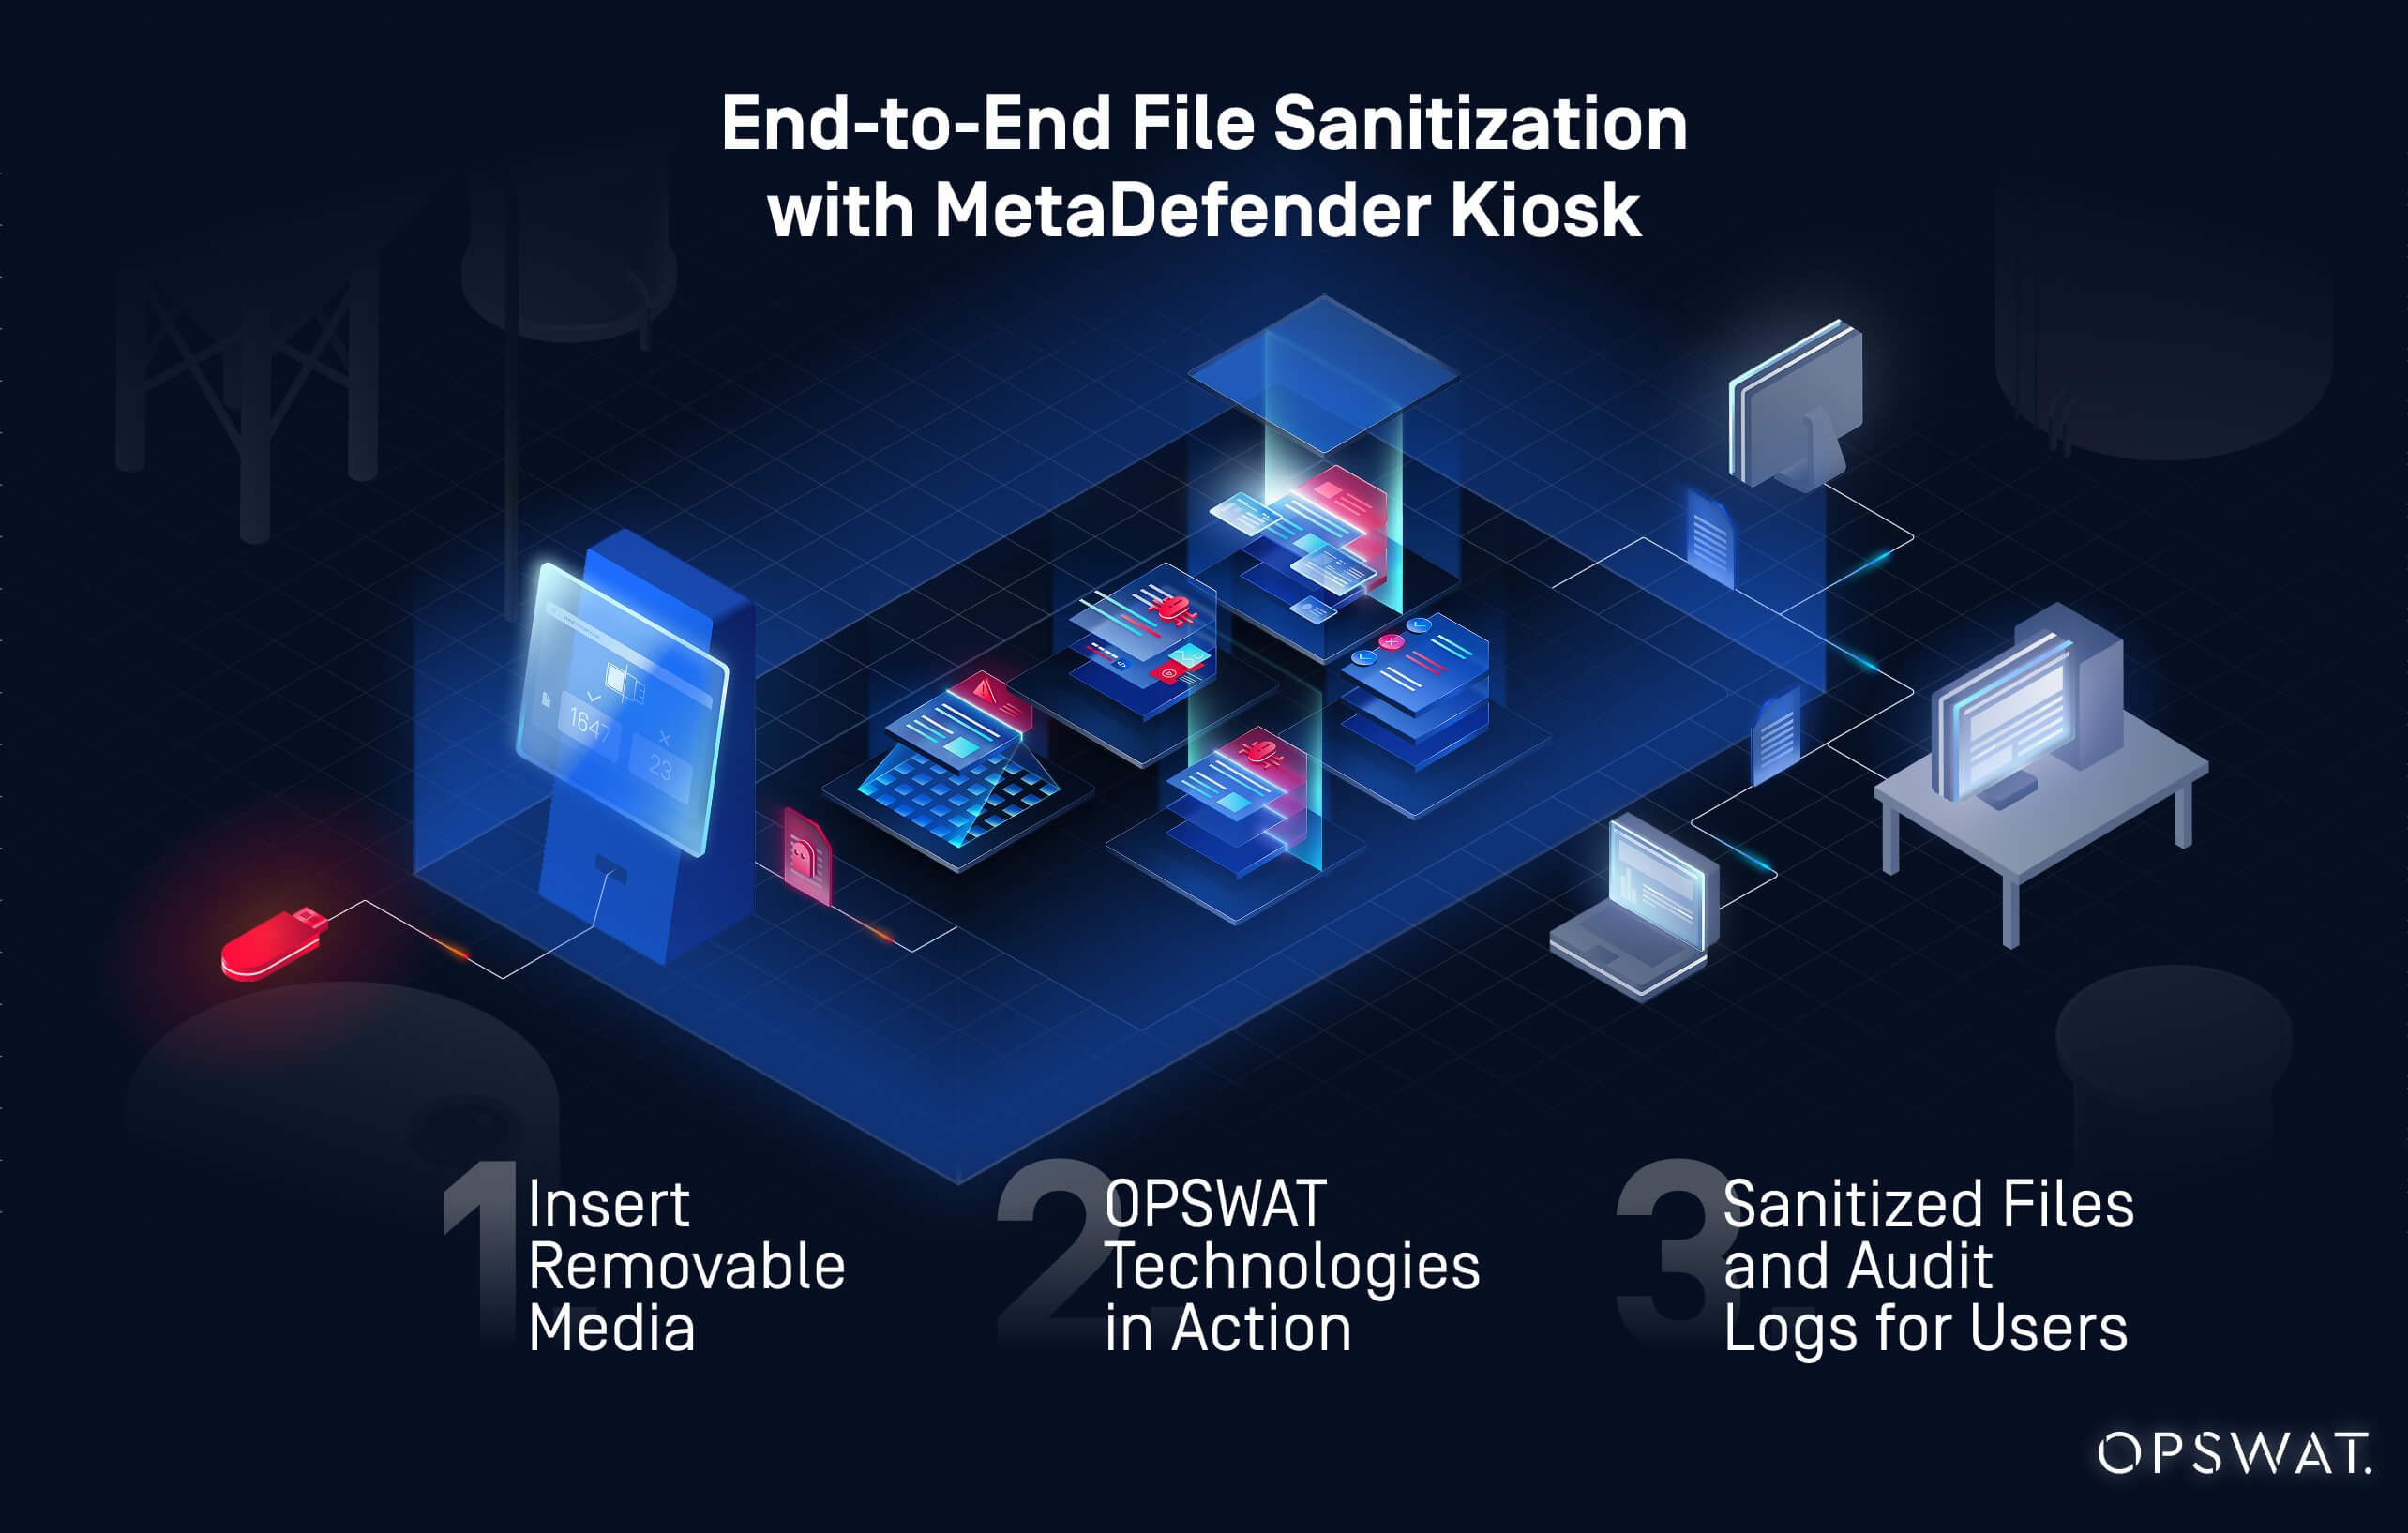
- Pengguna melakukan otentikasi di MetaDefender Kiosk atau workstation yang disetujui, lalu memasukkan media. File-file tersebut dipindai menggunakan Metascan Multiscanning serta kontrol kebijakan lainnya.
- Langkah-langkah kebijakan diterapkan sesuai kebutuhan, termasuk Teknologi Deep CDR™, Proactive DLP, dan pemeriksaan kerentanan berbasis file, sebelum rilis.
- Kiosk menghasilkan tanda tangan validasi dan mencatat nilai hash berkas untuk berkas-berkas yang diizinkan.
- MetaDefender Endpoint Proses validasi memeriksa tanda tangan kiosk dan nilai hash berkas.
- Catatan audit dan laporan mencatat siapa yang memindai apa dan kapan, sehingga mendukung kepatuhan.
Apa yang Berubah di Lapangan
- Kontrol: Media masuk melalui titik pemeriksaan yang terkendali, bukan melalui perangkat USB atau disk yang tidak terkontrol
- Otentikasi: Hanya personel yang telah terotentikasi yang dapat menggunakan kios untuk memindai dan mentransfer berkas
- Penegakan pemindaian: Perangkat ujung yang menjalankan MetaDefender Endpoint Validation hanya mengizinkan akses ke media dan berkas yang telah diverifikasi sesuai dengan kebijakan yang diberlakukan
- Validasi ulang: Konten yang telah dimodifikasi ditandai dan dikembalikan untuk dipindai ulang hingga dinyatakan valid
- Konsistensi: Lokasi yang terisolasi secara fisik dan yang terhubung mengikuti alur kerja yang sama, sehingga meningkatkan konsistensi di seluruh lokasi
- Berkas-berkas yang telah disterilkan dan sesuai dengan kebijakan akan dirilis, sedangkan berkas-berkas yang rentan atau sensitif akan diblokir atau disunting sebelum digunakan
Membangun Pertahanan Prediktif
Dengan berjalannya program pengendalian media, fokus kini beralih ke skala, visibilitas, dan perbaikan berkelanjutan. My OPSWAT Central Management mengumpulkan MetaDefender Kiosk laporan pemindaian dan log, serta memusatkan peristiwa pemindaian, log akses pengguna, tindakan kebijakan, dan hasil validasi titik akhir di seluruh lokasi.
Tim operasional dan keamanan menganalisis tren, menyempurnakan kebijakan, dan merencanakan kapasitas dengan mengacu pada satu sumber informasi yang terpercaya. Kumpulan data yang sama juga mendukung pelaporan kepatuhan dan kesiapan dalam menangani insiden di seluruh fasilitas air dan air limbah.
Langkah-langkah selanjutnya yang disarankan antara lain:
- Analisis terpusat untuk mengidentifikasi pola dalam penggunaan media dan ancaman yang telah diblokir
- Penyesuaian kebijakan berdasarkan data tren, termasuk konfigurasi mesin dan alur kerja
- Perluasan bertahap ke lokasi-lokasi tambahan dan kontraktor-kontraktor untuk memastikan penerapan pengendalian yang konsisten
Tanaman yang Lebih Kuat, Wilayah yang Lebih Aman
Organisasi tersebut mengganti penanganan media yang tidak aman dan bersifat ad hoc dengan proses yang konsisten dan diterapkan secara ketat di seluruh pabrik dan kantor. MetaDefender Kiosk , MetaDefender Endpoint Validation, dan Metascan Multiscanning menyediakan kontrol pemindaian sebelum masuk (pemindaian di kios sebelum transfer) serta kontrol verifikasi saat penggunaan (pemeriksaan pada perangkat akhir yang hanya mengizinkan berkas yang disetujui oleh kios dan tidak diubah). Hasilnya adalah risiko operasional yang lebih rendah, pertanggungjawaban yang lebih jelas, dan jalur yang dapat diulang menuju perbaikan berkelanjutan.
Ingin panduan langsung? Hubungi kami untuk mengetahui bagaimana MetaDefender Kiosk dapat diterapkan di lingkungan Anda.