Diposting ulang dengan izin dari ISS Source
Ada keindahan dalam tren digitalisasi saat ini, di mana pengguna dapat menginstal patch, perbaikan, dan pembaruan secara daring untuk memastikan sistem tetap beroperasi dengan efisiensi maksimal, sekaligus meningkatkan produktivitas dan keuntungan.
Namun, terdapat komponen lain di mana jaringan kritis tetap terputus (atau hampir terputus) dari lingkungan luar—atau terisolasi secara fisik. Tujuan dari jaringan yang terisolasi secara fisik adalah untuk tetap bebas dari segala aktivitas berbahaya dari luar, di mana tidak ada koneksi eksternal yang dapat dimanfaatkan penyerang untuk masuk dan mengacaukan jaringan.
Untuk melakukan perbaikan dan pembaruan pada jaringan-jaringan tersebut, diperlukan penerapan metode alternatif agar sistem tetap beroperasi. Metode-metode tersebut, antara lain, mencakup pemasangan drive eksternal ( USB ) yang telah diisi dengan versi terbaru perangkat lunak ke dalam sistem, sehingga petugas dapat memperbarui dan memperbaiki program-program yang sudah usang.
Masalahnya, meskipun drive “ USB ” merupakan cara yang andal untuk memperbarui sistem yang terisolasi, drive tersebut juga dapat membawa malware yang berpotensi merusak sistem.
Ambil contoh serangan Stuxnet tahun 2010 sebagai contoh yang tepat. Awal mula serangan tersebut berasal dari sebuah drive USB yang berisi perangkat lunak yang mampu menyusup ke dalam sistem dan kemudian menimbulkan kekacauan, sementara para operator di fasilitas nuklir Iran di Natanz—yang terisolasi secara fisik—mengira semuanya berjalan seperti biasa. Serangan tersebut merusak ratusan sentrifugal dan menghambat program nuklir negara tersebut selama bertahun-tahun.
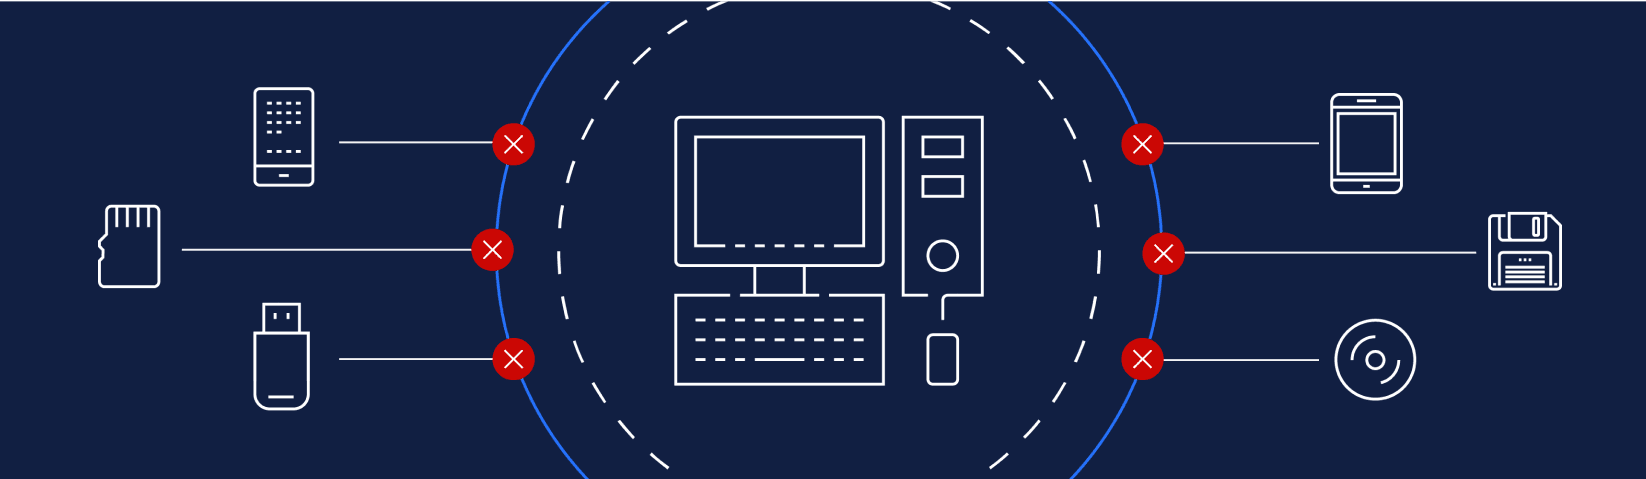
Meskipun Stuxnet mungkin tampak sebagai kasus ekstrem dari serangan terhadap sistem yang terisolasi secara fisik, terdapat kasus-kasus lain yang lebih kecil di mana modem dan jaringan nirkabel dipasang oleh kontraktor, petugas pemeliharaan, atau insinyur pengendali untuk memudahkan mereka mentransfer data masuk maupun keluar. Selain itu, penggunaan perangkat seperti laptop, tablet, dan ponsel pintar juga dapat menimbulkan masalah.
Hindari Jalur Masuk
Di era digitalisasi ini, baik itu USB, ponsel pintar, maupun tablet, semua perangkat tersebut dapat meningkatkan produktivitas dan memastikan sistem tetap terupdate; namun kenyataannya, tidak ada jaringan yang benar-benar terisolasi secara fisik. Selalu ada cara bagi penyerang untuk masuk. Tujuannya adalah untuk menghilangkan sebanyak mungkin, atau bahkan semua, jalur masuk tersebut.
“Jika kita melihat berbagai sektor infrastruktur kritis, jaringan ‘air-gapped’ saat ini digunakan di sektor pembangkit listrik, air dan air limbah, serta sejumlah industri kritis lainnya sebagai cara untuk mengisolasi aset-aset kritis mereka di jaringan operasional OT dari ancaman eksternal apa pun,” kata Sal Morlando, direktur senior produk di penyedia keamanan OPSWAT. “Jaringan ‘air-gapped’ akan terus diterapkan di sejumlah sektor kritis. Saya tidak melihat air gap akan ditinggalkan. Justru sebaliknya. Semakin banyak industri yang akan mengadopsi air gap sebagai sarana untuk melindungi diri dari ancaman yang berasal dari jaringan luar.”
Selama bertahun-tahun, para pakar industri yang suka bercanda mengatakan bahwa celah udara itu tidak ada, dan secara teknis mereka memang benar, tetapi organisasi-organisasi tetap menerapkannya, dan celah tersebut sebenarnya tidak sepenuhnya kebal terhadap serangan.
“Masih ada sistem yang beroperasi di dalam jaringan terisolasi (air-gapped) yang perlu dipantau kondisinya, perlu diperbarui dan dijaga agar tetap terkini, serta perlu bertukar data dengan sistem yang berada di luar jaringan terisolasi tersebut,” kata Morlando. “Tantangan sebenarnya berasal dari penggunaan teknologi aman yang dapat mentransfer data secara aman masuk dan keluar dari jaringan yang terisolasi. Sejumlah teknologi telah muncul untuk mengatasi hal tersebut sambil tetap mempertahankan isolasi antara jaringan yang terisolasi dan jaringan di luarnya.”
Gateway searah merupakan salah satu pilihan untuk mentransfer data dari jaringan yang terisolasi secara fisik.
“Teknologi tersebut merupakan transfer data satu arah yang dipaksakan melintasi batas protokol, sehingga jaringan sumber dan jaringan tujuan—pada dasarnya jaringan dengan celah udara dan jaringan luar—tidak terhubung melalui koneksi yang dapat dirutekan,” kata Morlando. “Itu adalah teknologi yang telah disetujui dan digunakan, misalnya, oleh industri pembangkit listrik tenaga nuklir serta sejumlah sektor infrastruktur kritis lainnya untuk mentransfer data keluar atau masuk secara aman, sambil tetap mempertahankan celah udara.”
Memindai Perangkat USB
“Dalam hal memindahkan data ke dalam atau keluar dari area-area tersebut, baik saat mengumpulkan log maupun saat akan menerapkan pembaruan, Anda sering kali bergantung pada media penyimpanan yang dapat dilepas atau perangkat ‘ USB ’ untuk menerapkan patch atau pembaruan tersebut, atau memindahkan log masuk dan keluar,” kata Matt Wiseman, manajer produk senior di OPSWAT. Dan memasukkan perangkat ‘ USB ’ yang belum dipindai menimbulkan risiko yang sangat besar. Oleh karena itu, kita perlu memastikan adanya stasiun pemindaian atau kios, sehingga semua data yang dibawa masuk telah diperiksa dan dibersihkan sebelum diizinkan masuk ke jaringan yang dilindungi tersebut.
“Semua media portabel memang menimbulkan ancaman yang cukup besar. Ketika kita memiliki jaringan-jaringan yang terisolasi secara fisik (air-gapped) dan terpisah dari Internet yang lebih luas, kita perlu memindahkan data masuk dan keluar. Hal ini benar-benar merupakan keharusan agar data dapat masuk dan keluar dari lingkungan-lingkungan tersebut, sehingga kita perlu menggunakan jenis alat tertentu. Pada dasarnya, ada tiga aspek utama yang perlu diperhatikan untuk memastikan keamanan kita semaksimal mungkin.”
“Yang pertama adalah terkait dengan karyawan kami. Mereka cenderung menjadi titik terlemah kami, dan kami perlu memastikan bahwa semua orang telah dilatih dan memahami cara membawa perangkat USB masuk dan keluar dari jaringan yang dilindungi. Kami perlu memastikan mereka menyadari ancaman yang dapat ditimbulkan oleh perangkat-perangkat ini, dan memberikan pelatihan secara berkala kepada semua orang dapat sangat efektif. Hal ini dapat membantu menumbuhkan budaya keamanan siber yang lebih kuat di dalam organisasi Anda, sehingga isu keamanan siber selalu menjadi prioritas utama.”
“Menurut saya, aspek kedua adalah kebijakan; perlu ada kebijakan tertulis yang jelas dan terperinci mengenai penggunaan segala jenis media yang dapat dilepas ( USB ) atau media penyimpanan portabel untuk memastikan tidak ada celah. Kami ingin memastikan bahwa ketika berpindah dari satu fasilitas ke fasilitas lain, perangkat-perangkat ini ditangani dengan cara yang sama.”
“Langkah terakhir adalah melalui teknologi. Memiliki teknologi keamanan siber yang kuat dan dirancang khusus untuk lingkungan Anda benar-benar merupakan suatu keharusan. Jika karyawan Anda terlatih dengan baik dan menyadari risikonya, Anda memiliki kebijakan mengenai apa yang harus mereka lakukan, serta teknologi yang benar-benar dapat memindai berbagai perangkat USB ini, memastikan bahwa apa yang dibawa masuk aman, dan memiliki kios sebagai sarana fisik,” kata Wiseman.
Praktik Terbaik
Mengenai praktik terbaik yang dapat diterapkan dalam lingkungan yang terisolasi secara fisik, Morlando mengatakan ada banyak pilihan.
“Menerapkan kontrol pengguna terkait penggunaan media portabel itu penting,” katanya. “Dan pada dasarnya, akses pengguna terhadap informasi yang diambil dari lingkungan OT juga merupakan bagian penting dari kebijakan keamanan. Salah satu fitur lainnya adalah pencegahan kehilangan data, misalnya, di mana informasi yang diekstraksi dari lingkungan yang mungkin bersifat rahasia disunting, sehingga informasi tersebut tidak dapat membahayakan organisasi di masa mendatang. Ada berbagai macam kebijakan keamanan yang dapat diterapkan seputar keamanan media portabel yang sebaiknya diadopsi.”
Perubahan teknologi mendorong peningkatan volume pertukaran data antara sistem kontrol industri dan lingkungan perusahaan. Dan seiring semakin banyaknya produsen yang mulai menggunakan media portabel, memiliki rencana keamanan yang kokoh akan membantu mewujudkan apa yang sejak awal diinginkan organisasi dalam lingkungan yang terisolasi secara fisik—yaitu lingkungan kerja yang aman.