



Learn More about Benny Czarny's Book Cybersecurity Upside Down

Pelajari Lebih Lanjut
Kami menggunakan kecerdasan buatan untuk menerjemahkan situs ini, dan meskipun kami berupaya semaksimal mungkin untuk memastikan keakuratan, terjemahan tersebut mungkin tidak selalu 100% tepat. Kami mengucapkan terima kasih atas pengertian Anda.
Deteksi Zero-Day

Hentikan Serangan Besok

Mendeteksi ancaman zero-day dan malware yang sulit terdeteksi menggunakan sandbox adaptif generasi terbaru yang dilengkapi dengan intelijen ancaman bawaan. 
Dirancang untuk kecepatan dan analisis mendalam.

  • 99,5% Efektivitas Terhadap Serangan Zero-Day
  • Analisis 40 Kali Lebih Cepat
  • Menganalisis Semua File di Perimeter

OPSWAT dipercaya oleh

0
Pelanggan di Seluruh Dunia
0
Mitra Teknologi
0
Endpoint Anggota Bersertifikat
  • Logo Emerson
  • Abdi Ibrahim logo
  • Zendesk logo
  • Swiss Re logo
  • Ping Identity logo
  • Oppd logo
  • North Grid logo
  • Logo Omnissa
  • Luzerner Psychiatrie Ag logo
  • Muroran City logo
  • Llb Bank logo
  • Logo Ivanti
  • Hitachi Energy logo
  • Hibob logo
  • Fuji City logo
  • Hapool Insurance logo
  • Fischer Bachar logo
  • Fast Track logo
  • Epam logo
  • Dounreay logo
  • Clalit logo
  • Genesis logo
  • Indeed logo
  • Visana Logo

Mengapa Alat-Alat Tradisional Tidak Cukup Efektif

Malware zero-day dan malware yang sulit terdeteksi memanfaatkan celah-celah antara pemeriksaan reputasi, pemindaian statis, analisis sandbox, penetapan prioritas peringatan, dan pencarian ancaman.

Deteksi Zero-Day

Ketergantungan Tanda Tangan

Alat keamanan tradisional paling efektif ketika ancaman telah teridentifikasi.

File baru, infrastruktur, dan varian malware dapat lolos dari pemeriksaan reputasi awal karena belum ada tanda tangan, hash, atau penilaian sebelumnya.

Deteksi Zero-Day

Kesenjangan Pra-Eksekusi

Sebagian besar alat tidak dapat secara andal mendeteksi niat jahat sebelum sebuah berkas dijalankan.

Tanpa analisis statis prediktif, tim keamanan harus memilih antara membiarkan berkas yang tidak dikenal lolos atau mengirimkannya ke proses analisis dinamis yang lebih lambat, sehingga menimbulkan penundaan, penumpukan pekerjaan, dan permintaan penggunaan sandbox yang tidak perlu.

Deteksi Zero-Day

Penghindaran Ancaman

Malware modern dirancang untuk menyembunyikan aktivitasnya dari sandbox konvensional dan sistem pertahanan statis.

Pemeriksaan lingkungan, penundaan waktu, pengaburan kode, mekanisme verifikasi interaksi pengguna, dan teknik anti-VM membantu berkas berbahaya tetap tidak aktif hingga mencapai target yang sebenarnya.

Deteksi Zero-Day

Kelebihan Peringatan

Tim keamanan menerima terlalu banyak peringatan yang tidak saling terkait dan terlalu sedikit konteks yang dapat dijadikan dasar pengambilan keputusan.

Tanpa sistem penilaian berbasis tingkat kepercayaan dan penetapan prioritas yang jelas, para analis menghabiskan waktu yang sangat berharga untuk menyelidiki hasil positif palsu, sementara ancaman berisiko tinggi terus menyebar di lingkungan tersebut.

Deteksi Zero-Day

Informasi Ancaman yang Terpecah-pecah

Alat-alat Point sering kali hanya memberikan penilaian terhadap satu berkas saja.

Tanpa adanya indikator perilaku bersama, analisis kesamaan, dan korelasi di tingkat kampanye, tim-tim mengalami kesulitan untuk menghubungkan varian malware yang terkait, infrastruktur penyerang, dan pola serangan baru yang muncul di seluruh lingkungan.

  • Ketergantungan Tanda Tangan

    Deteksi Zero-Day

    Ketergantungan Tanda Tangan

    Alat keamanan tradisional paling efektif ketika ancaman telah teridentifikasi.

    File baru, infrastruktur, dan varian malware dapat lolos dari pemeriksaan reputasi awal karena belum ada tanda tangan, hash, atau penilaian sebelumnya.

  • Kesenjangan Pra-Eksekusi

    Deteksi Zero-Day

    Kesenjangan Pra-Eksekusi

    Sebagian besar alat tidak dapat secara andal mendeteksi niat jahat sebelum sebuah berkas dijalankan.

    Tanpa analisis statis prediktif, tim keamanan harus memilih antara membiarkan berkas yang tidak dikenal lolos atau mengirimkannya ke proses analisis dinamis yang lebih lambat, sehingga menimbulkan penundaan, penumpukan pekerjaan, dan permintaan penggunaan sandbox yang tidak perlu.

  • Penghindaran Ancaman

    Deteksi Zero-Day

    Penghindaran Ancaman

    Malware modern dirancang untuk menyembunyikan aktivitasnya dari sandbox konvensional dan sistem pertahanan statis.

    Pemeriksaan lingkungan, penundaan waktu, pengaburan kode, mekanisme verifikasi interaksi pengguna, dan teknik anti-VM membantu berkas berbahaya tetap tidak aktif hingga mencapai target yang sebenarnya.

  • Kelebihan Peringatan

    Deteksi Zero-Day

    Kelebihan Peringatan

    Tim keamanan menerima terlalu banyak peringatan yang tidak saling terkait dan terlalu sedikit konteks yang dapat dijadikan dasar pengambilan keputusan.

    Tanpa sistem penilaian berbasis tingkat kepercayaan dan penetapan prioritas yang jelas, para analis menghabiskan waktu yang sangat berharga untuk menyelidiki hasil positif palsu, sementara ancaman berisiko tinggi terus menyebar di lingkungan tersebut.

  • Informasi Ancaman yang Terpecah-pecah

    Deteksi Zero-Day

    Informasi Ancaman yang Terpecah-pecah

    Alat-alat Point sering kali hanya memberikan penilaian terhadap satu berkas saja.

    Tanpa adanya indikator perilaku bersama, analisis kesamaan, dan korelasi di tingkat kampanye, tim-tim mengalami kesulitan untuk menghubungkan varian malware yang terkait, infrastruktur penyerang, dan pola serangan baru yang muncul di seluruh lingkungan.

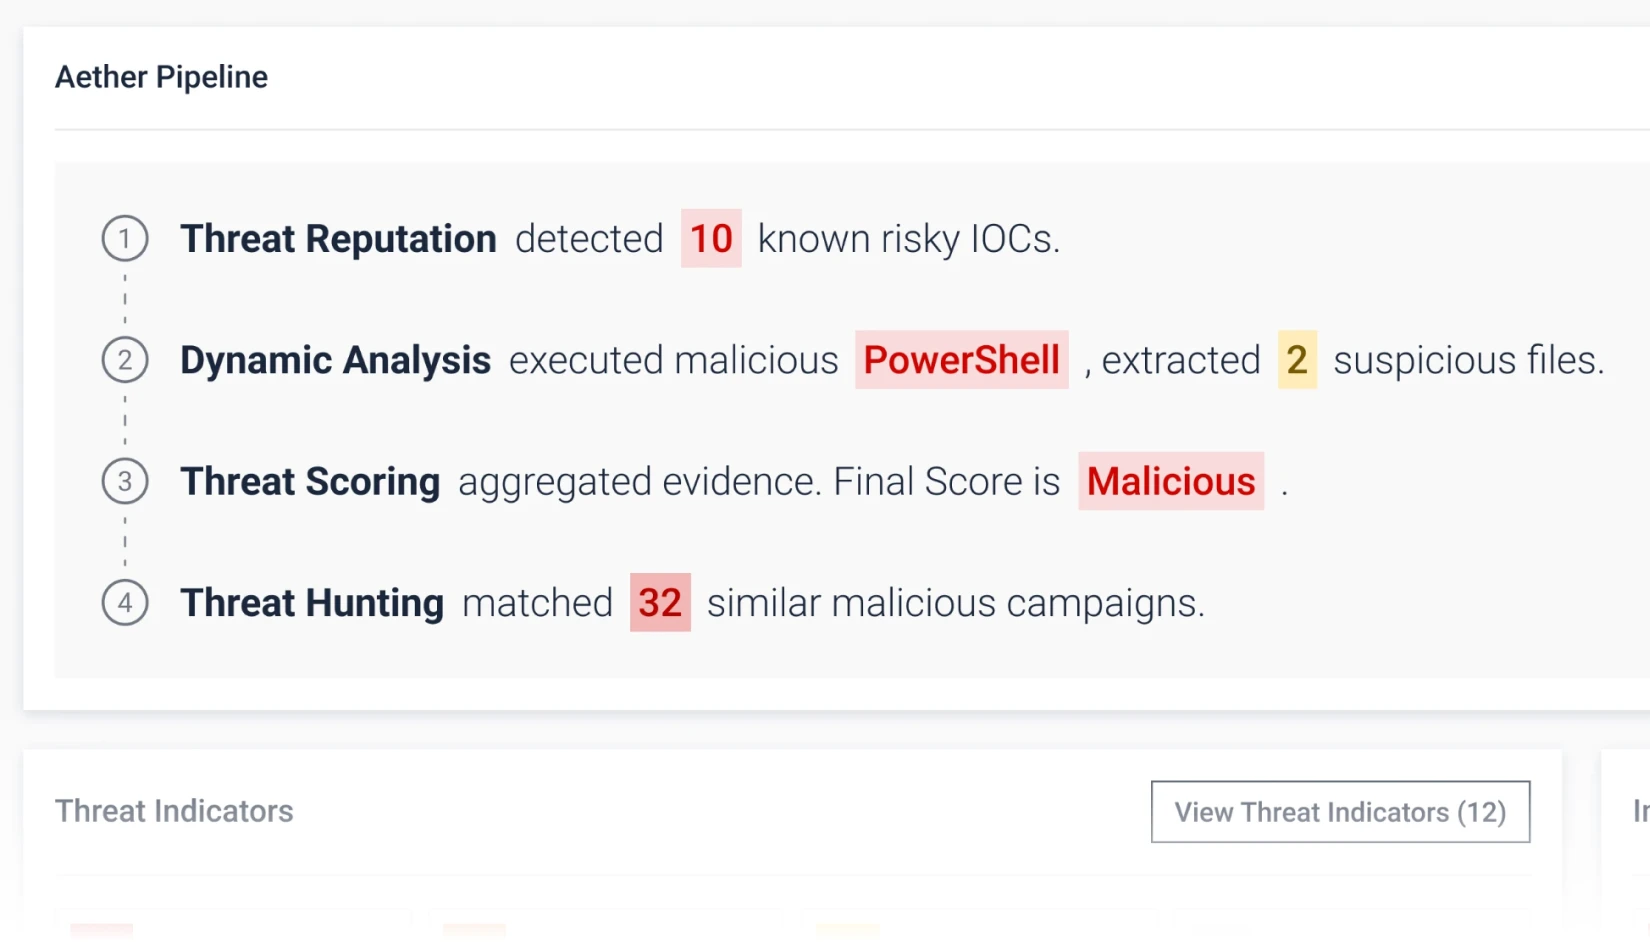
Deteksi Zero-Day Terpadu

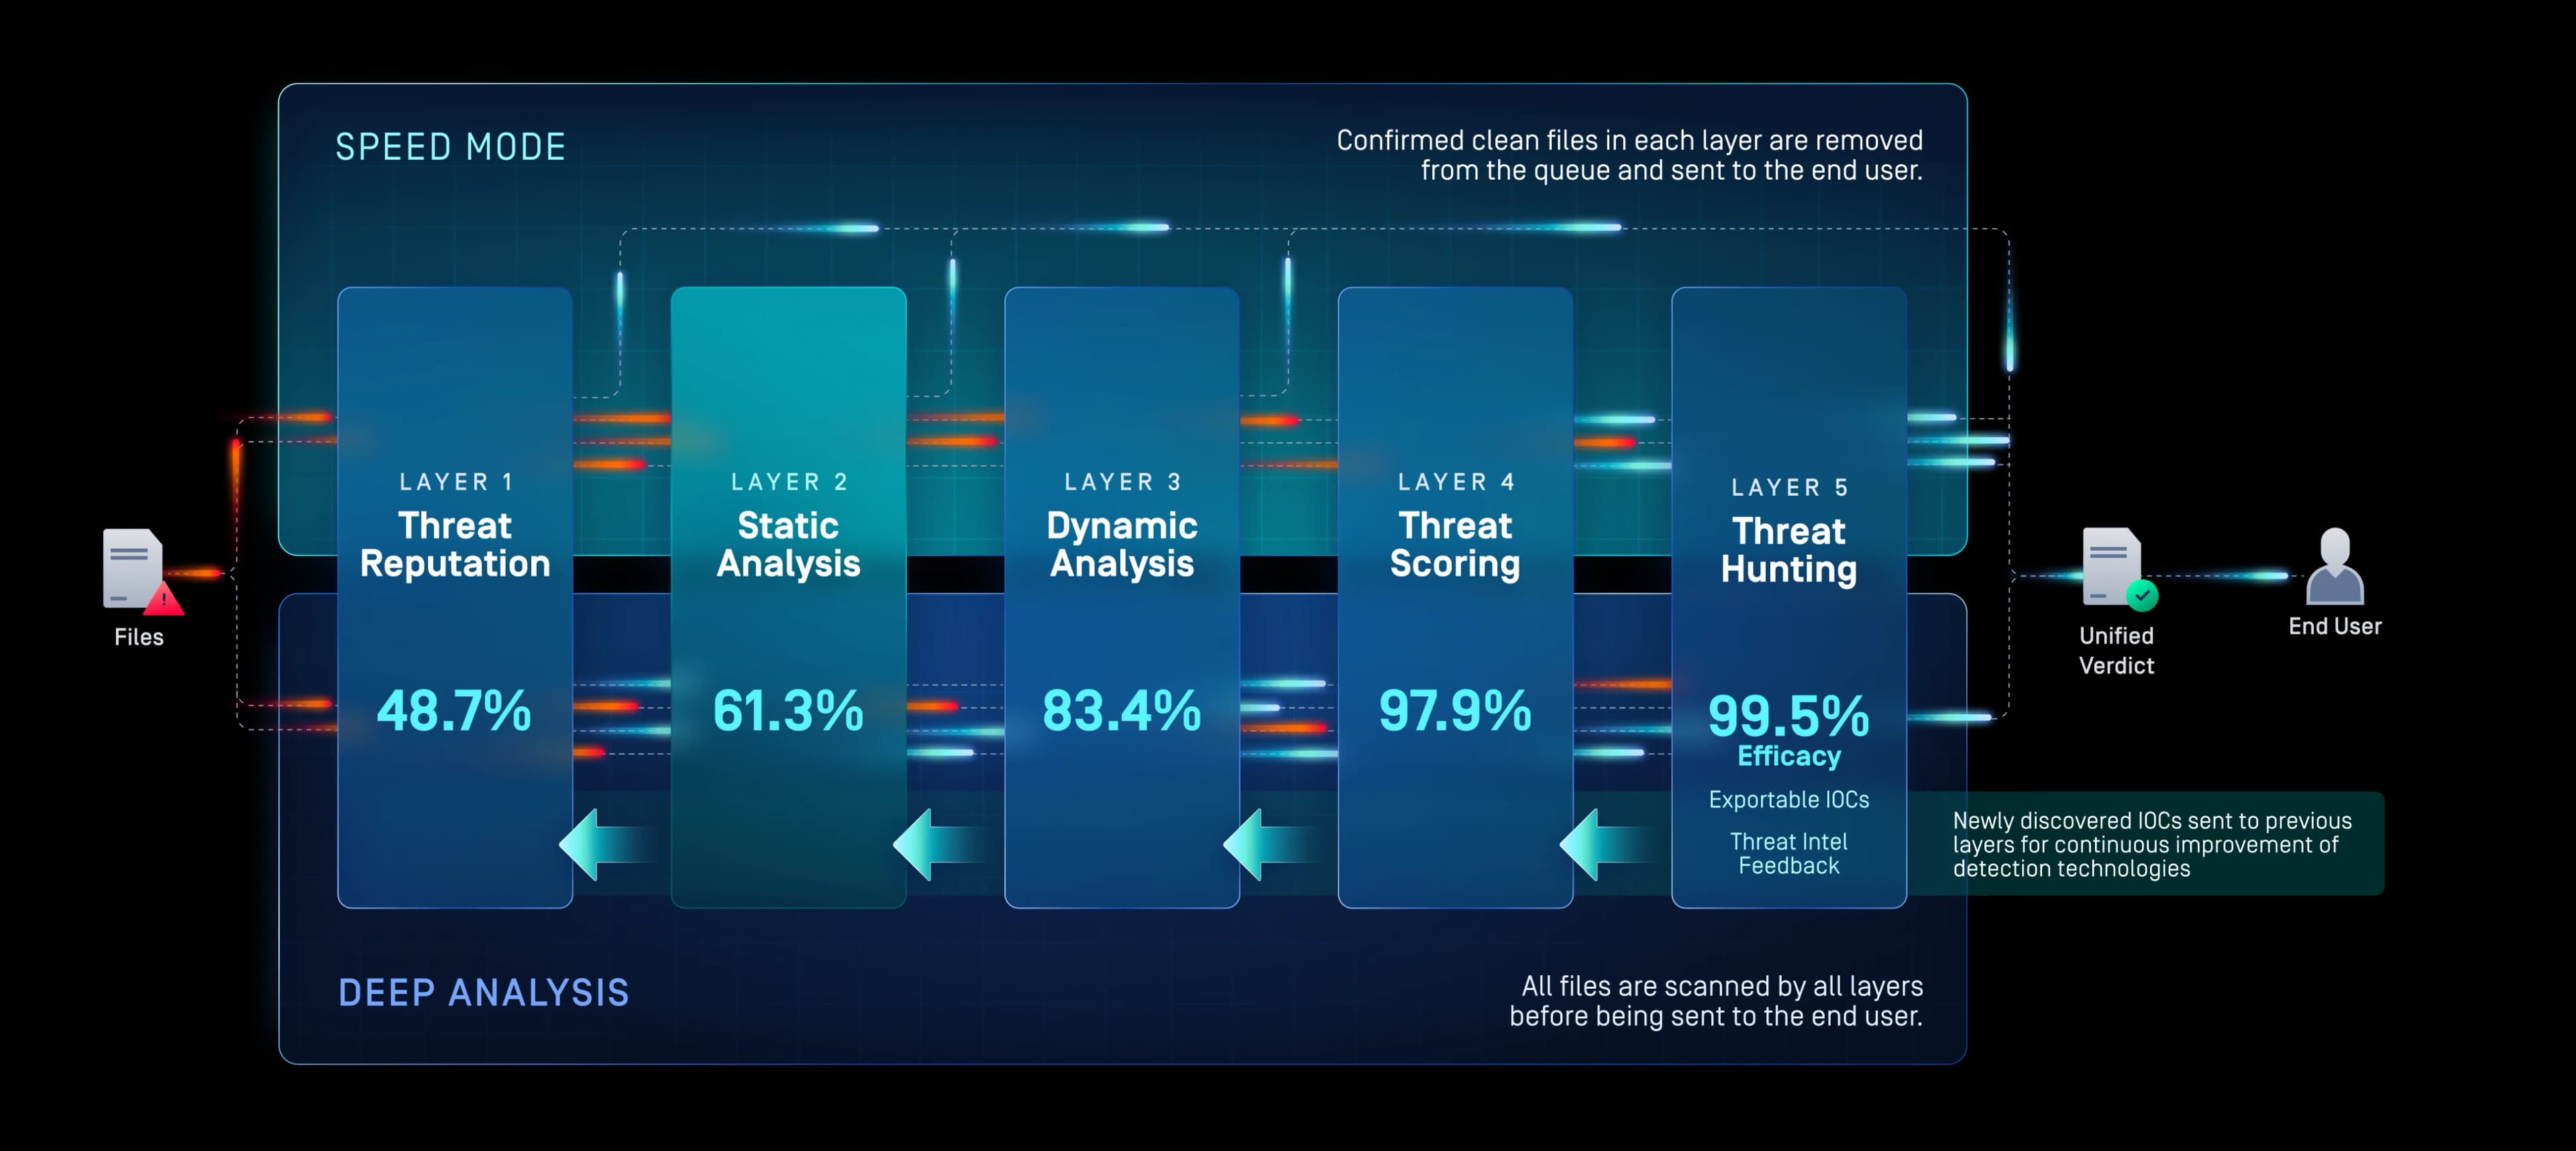
Tingkatkan Tingkat Efektivitas hingga 99,5% dengan satu solusi.
Deteksi Zero-Day
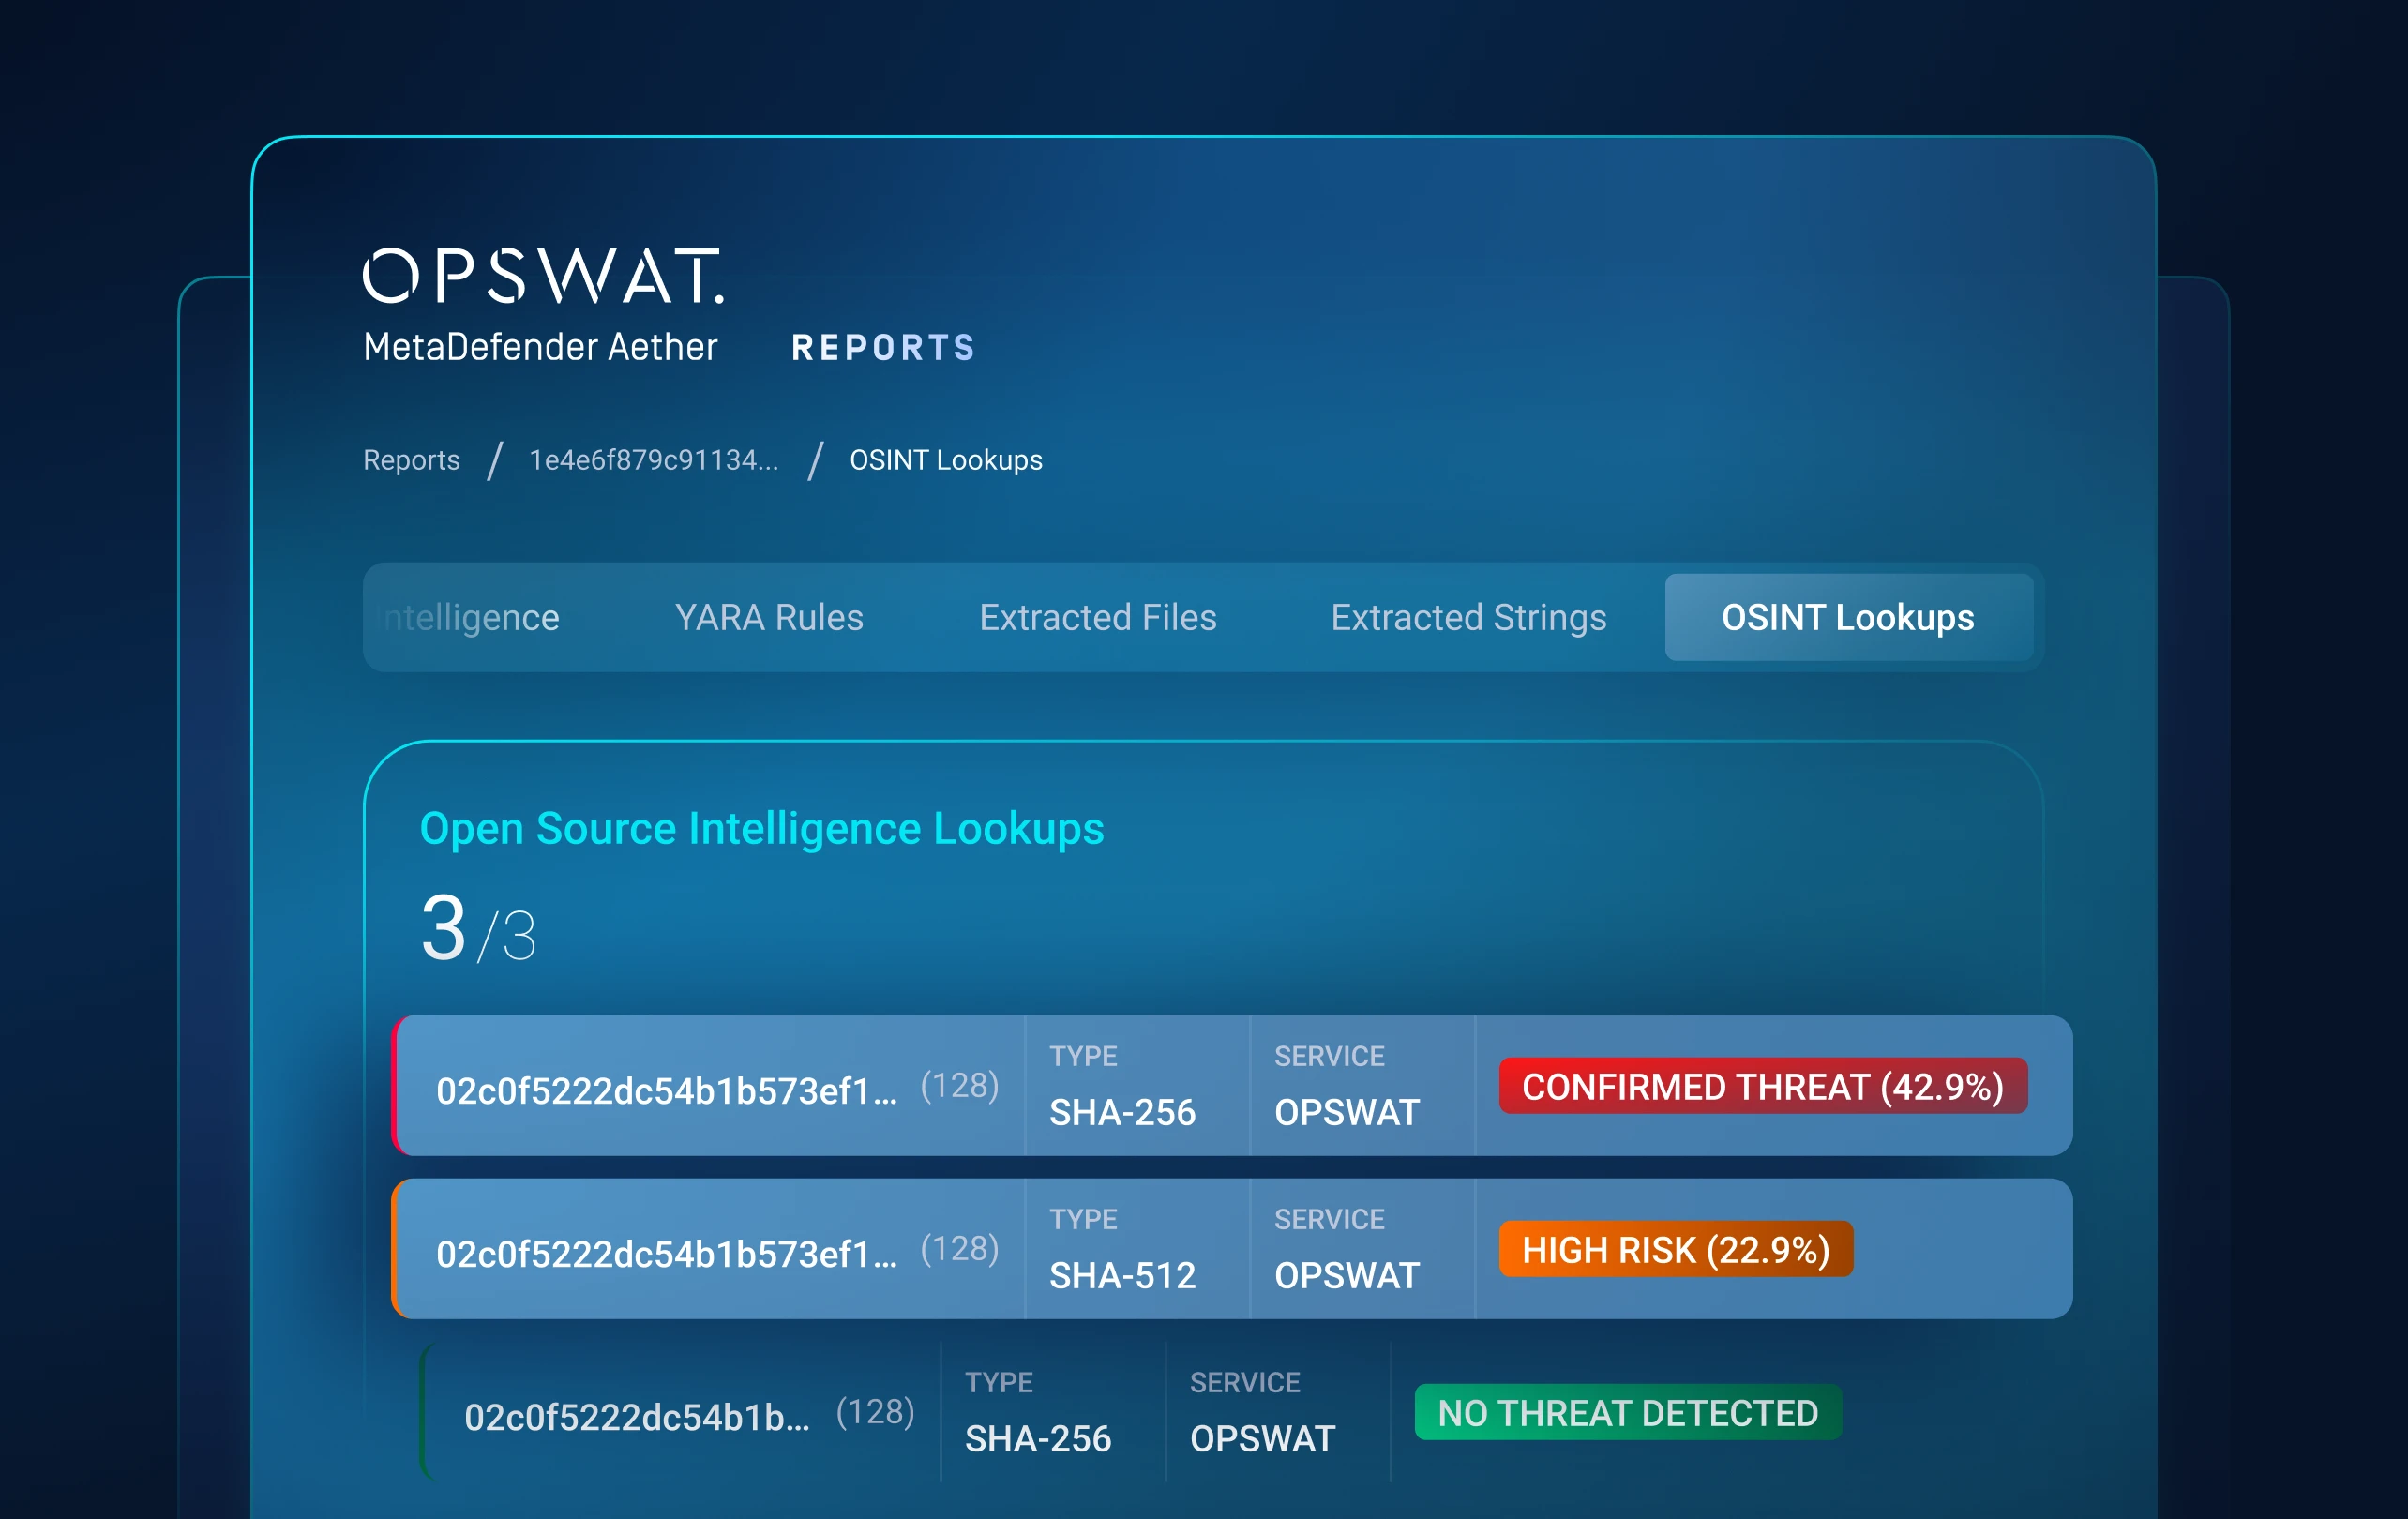
Lapisan 1: Reputasi Ancaman

Expose Known Threats Fast

Hentikan ancaman yang sudah diketahui sebelum dilakukan analisis lebih mendalam.

Memeriksa berkas, URL, alamat IP, dan domain berdasarkan data reputasi yang terus diperbarui, baik secara daring maupun luring.

Memblokir malware dan infrastruktur penyerang yang digunakan kembali, sehingga memaksa para penyerang untuk mengganti indikator dan membangun kembali jalur penyebaran.

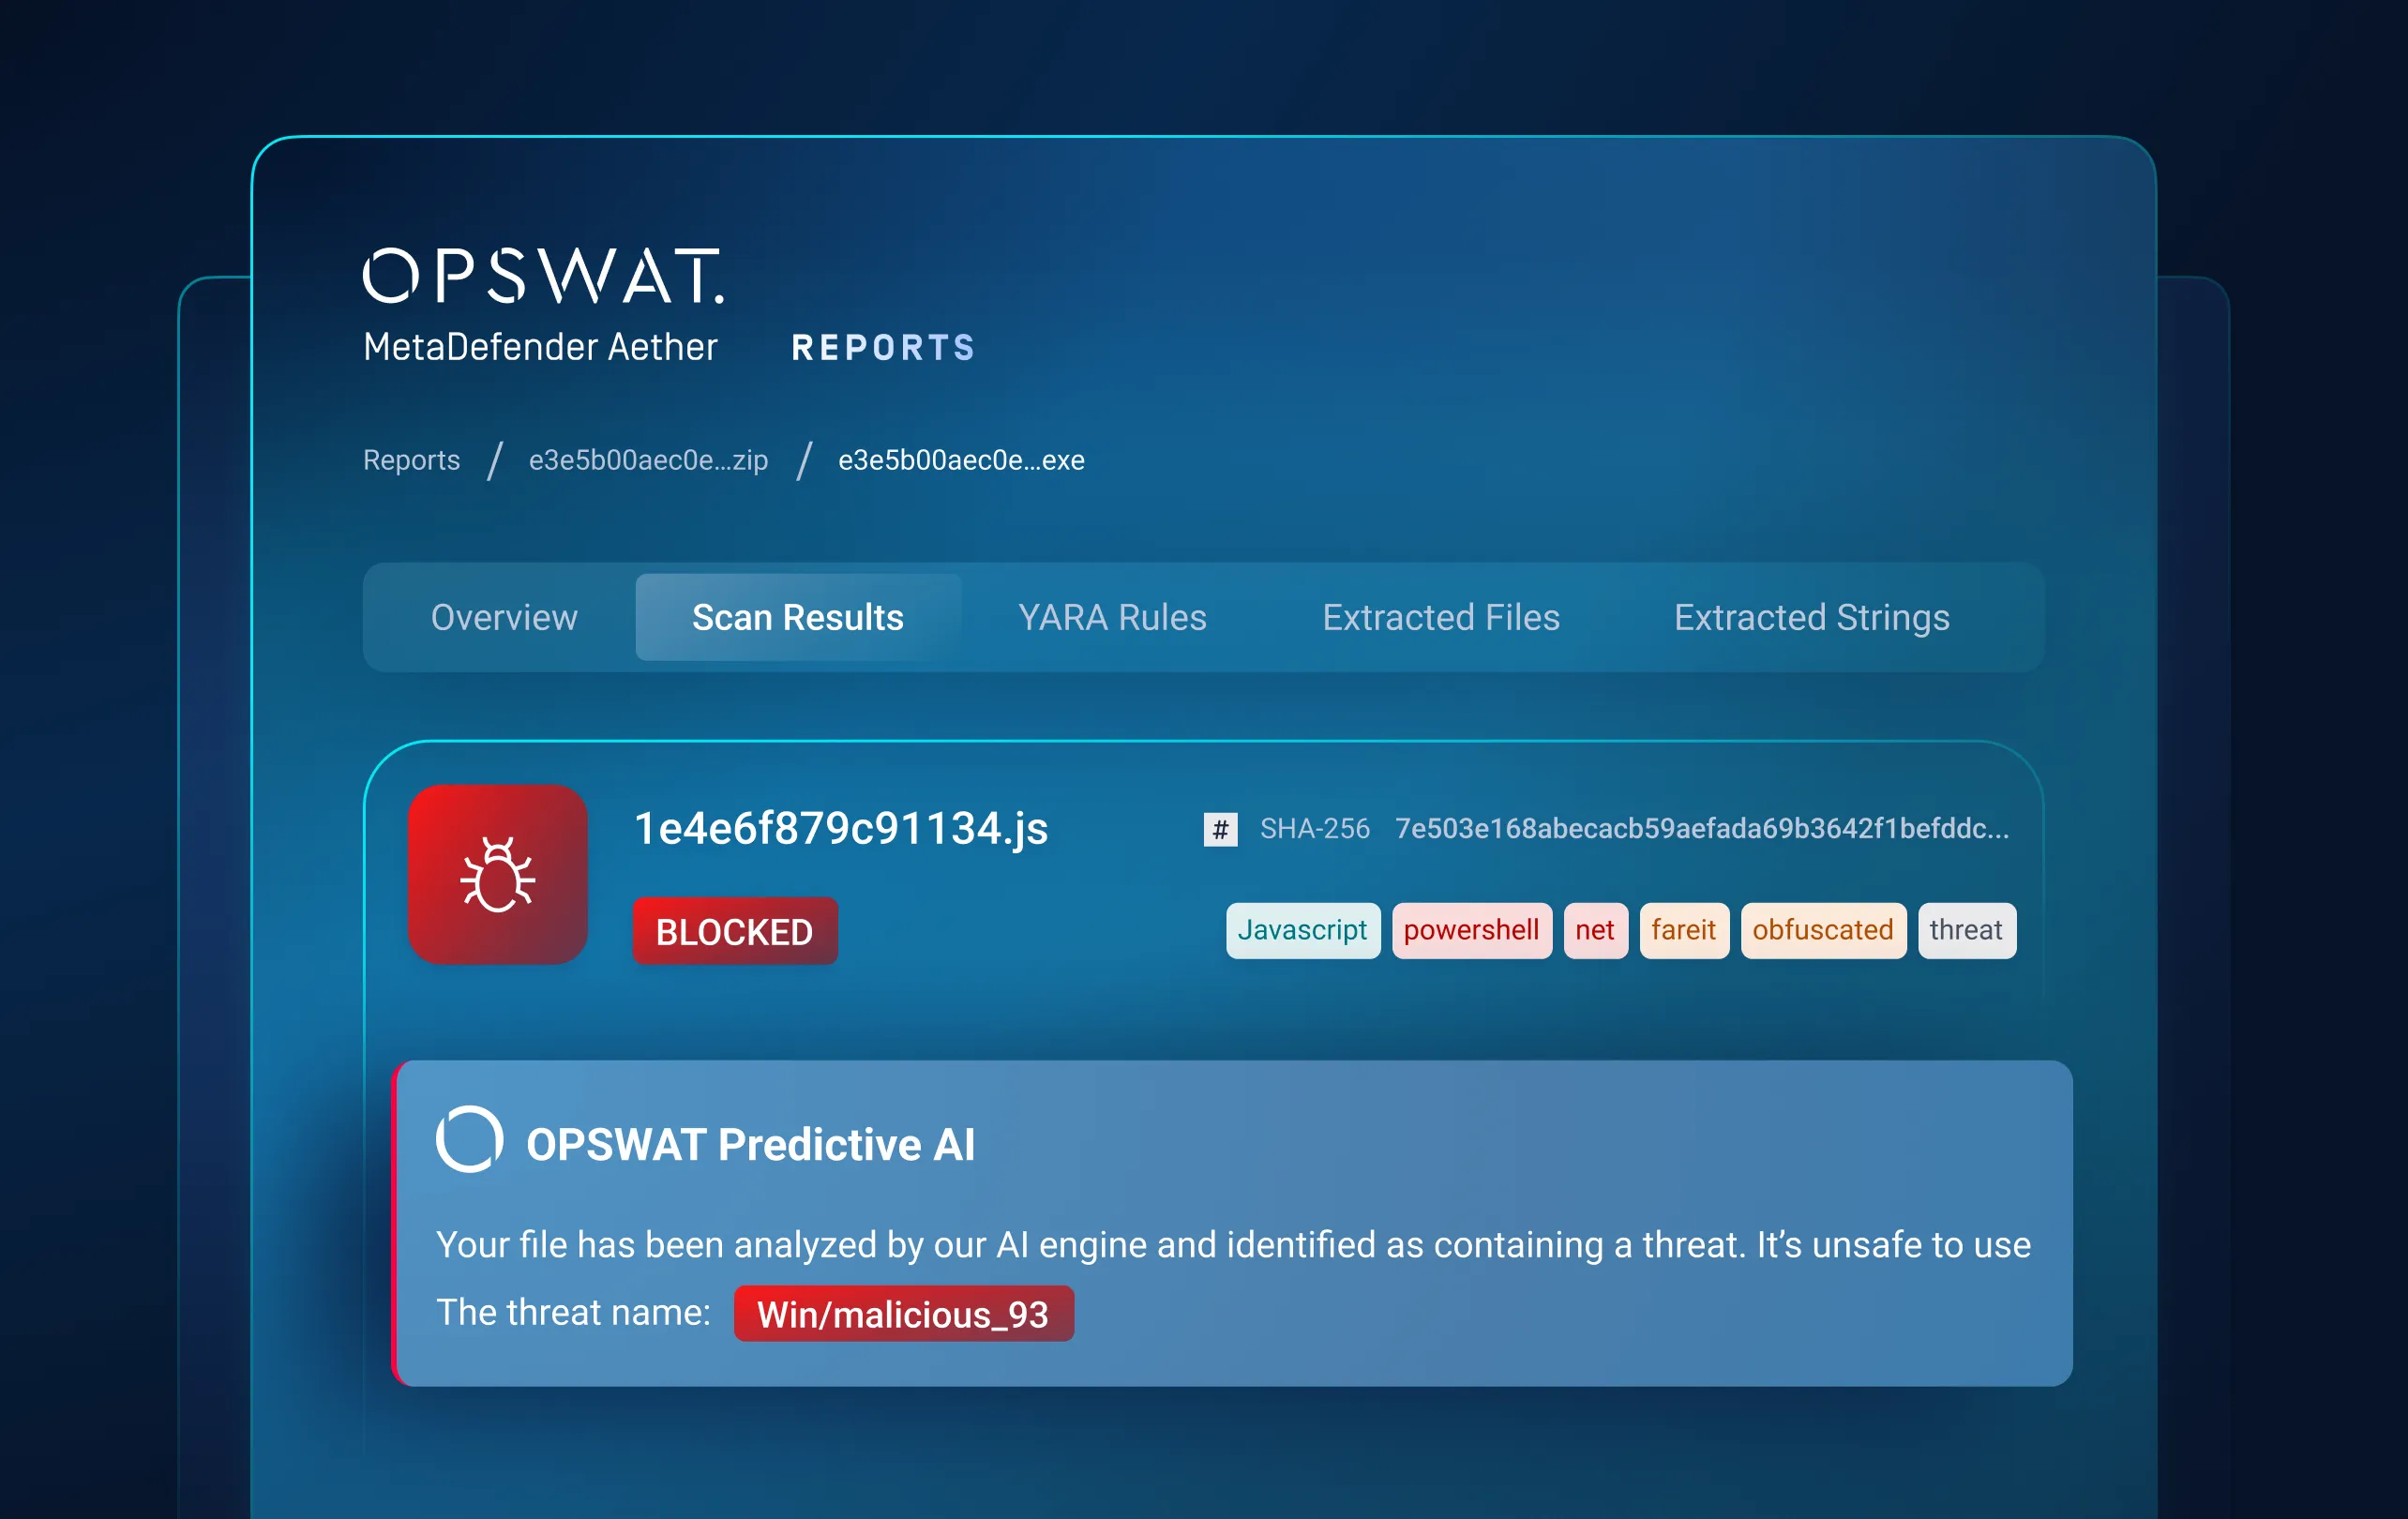
Lapisan 2: Analisis Statis

Mendeteksi Ancaman yang Belum Diketahui Sebelum Dilakukan

Atasi kesenjangan dalam deteksi pra-eksekusi.

Alin AI Prediktif menganalisis struktur file dan ciri-ciri perilaku untuk mendeteksi niat jahat dalam hitungan milidetik, tanpa menggunakan tanda tangan atau proses pengujian.

Mendeteksi malware yang belum pernah terdeteksi sebelumnya dan malware polimorfik sebelum dijalankan, sehingga mengurangi kebutuhan akan sandbox di tahap selanjutnya sekaligus menjaga kecepatan aliran file tetap tinggi.

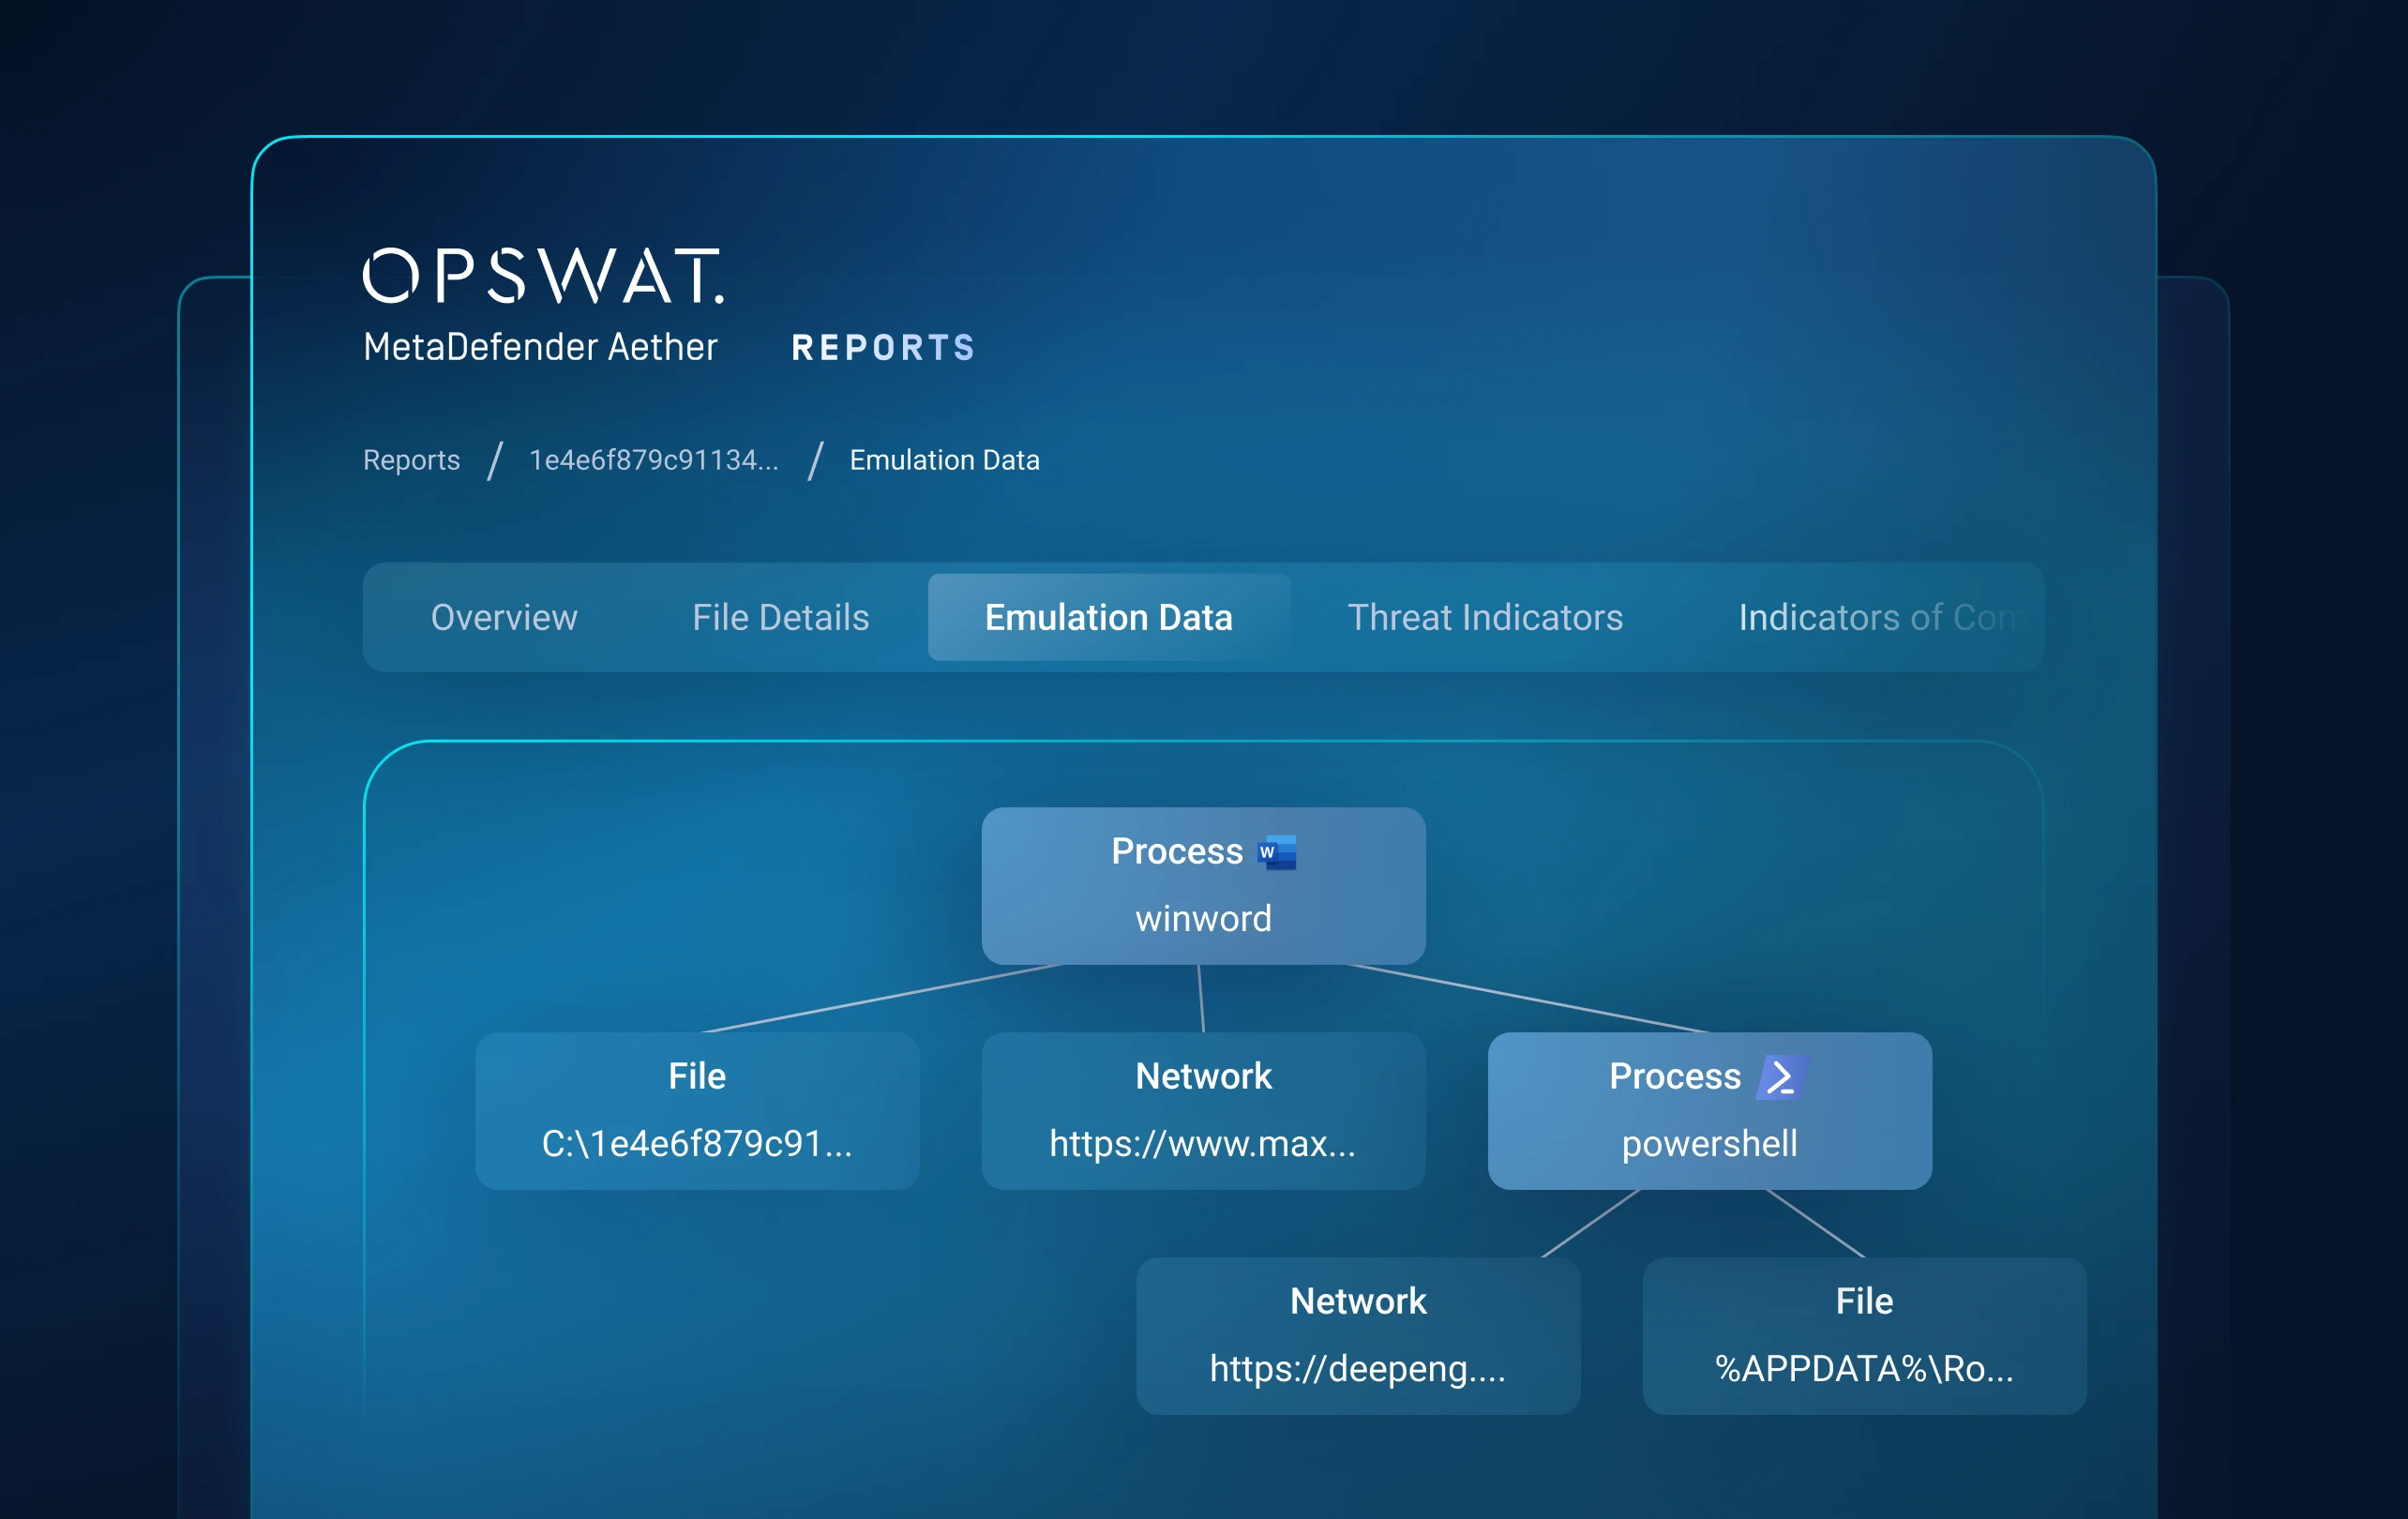
Lapisan 3: Analisis Dinamis

Memaksa Ancaman Tersembunyi untuk Terungkap

Mengungkap malware yang sulit terdeteksi yang luput dari alat-alat statis dan berbasis VM.

Sebuah serangan " Adaptive " berbasis emulasiSandbox memicu perilaku berbahaya dan menjelajahi jalur eksekusi alternatif tanpa bergantung pada mesin virtual yang dapat terdeteksi.

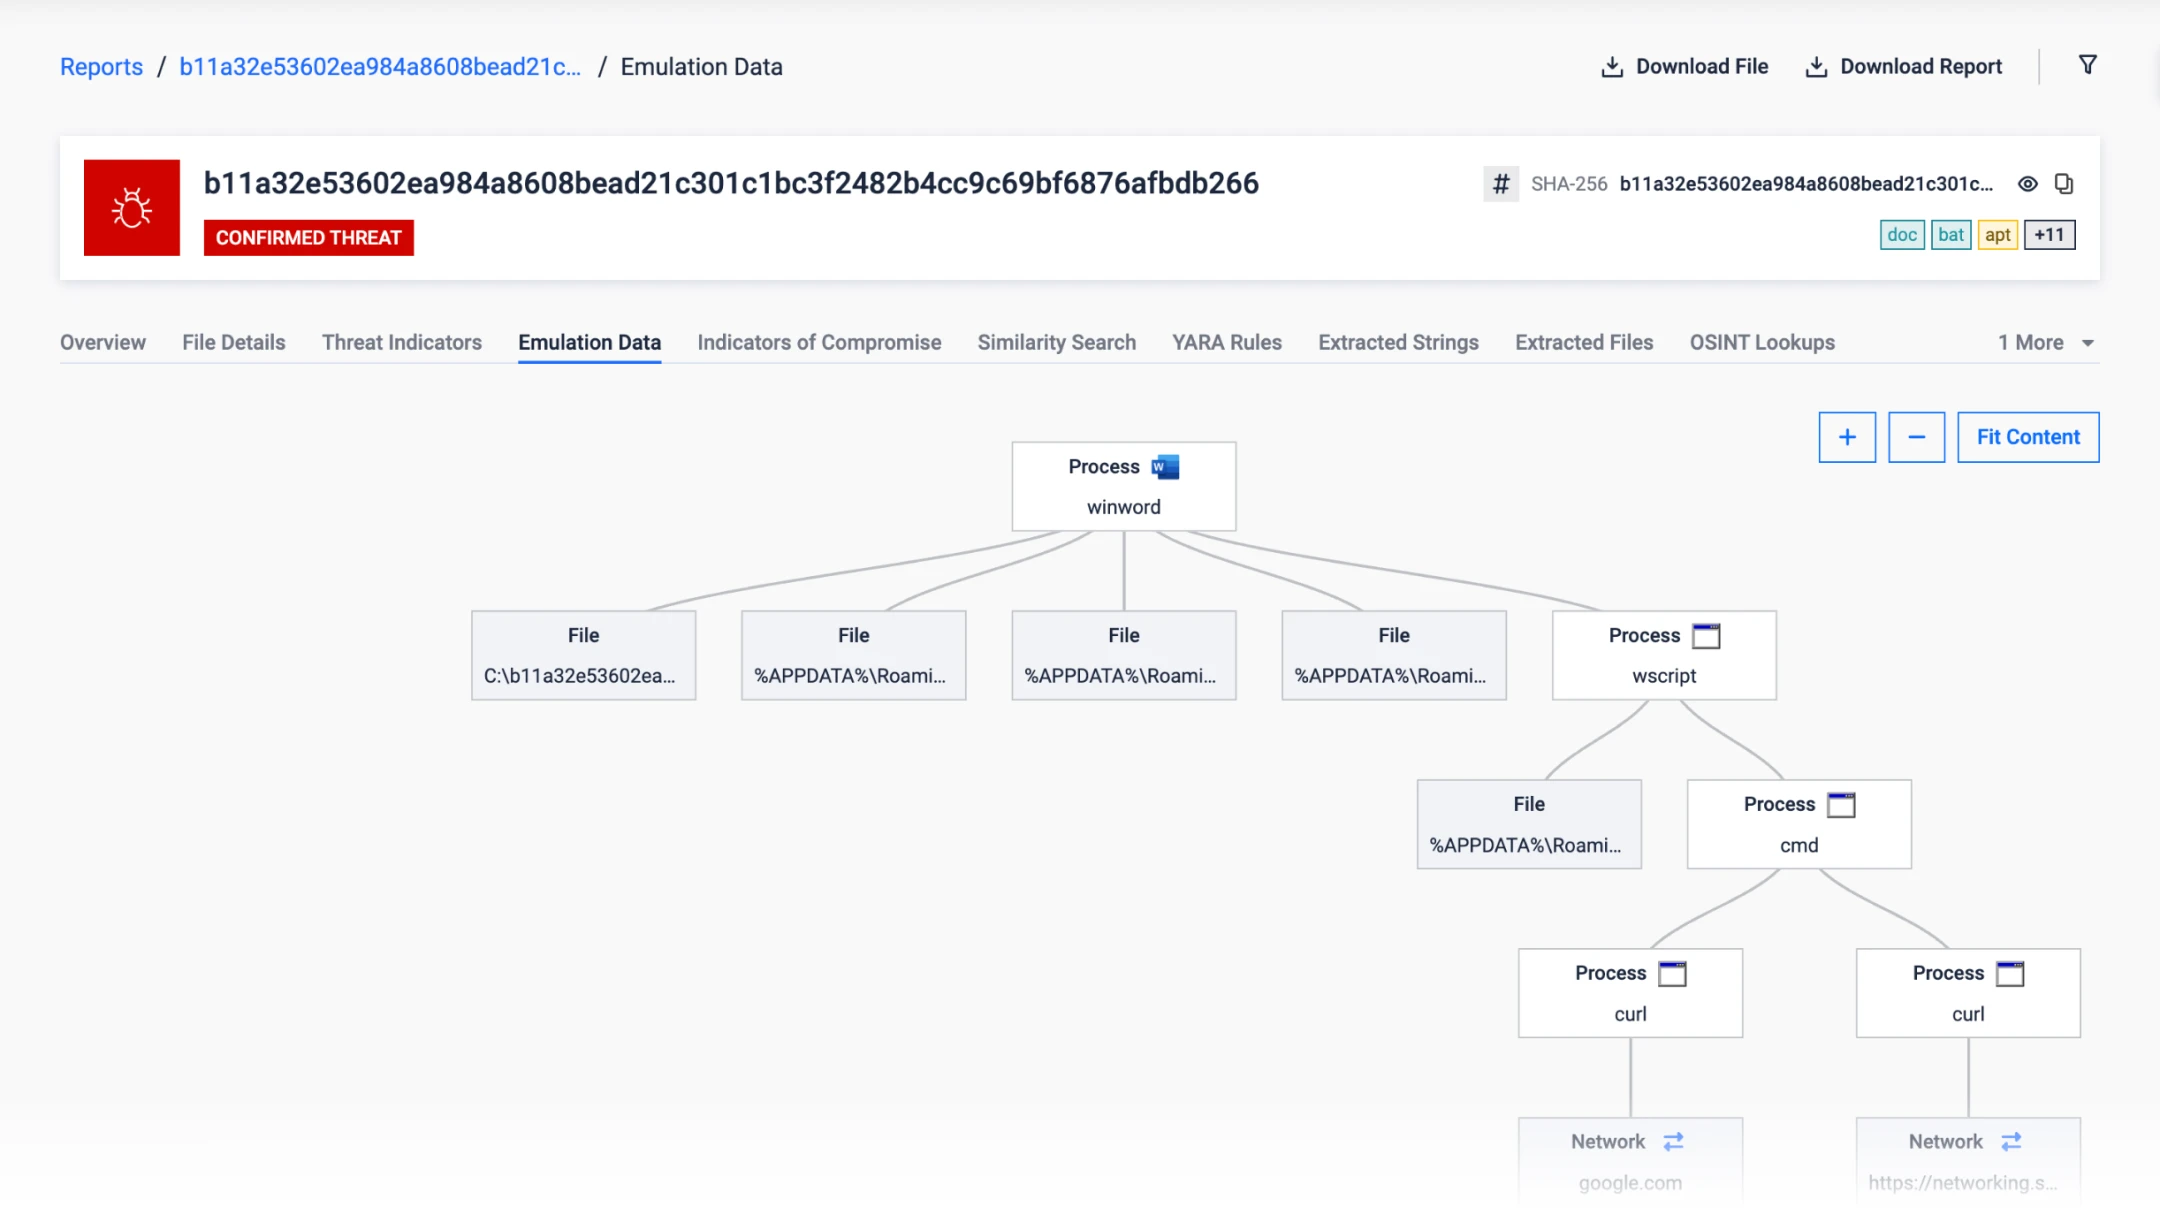
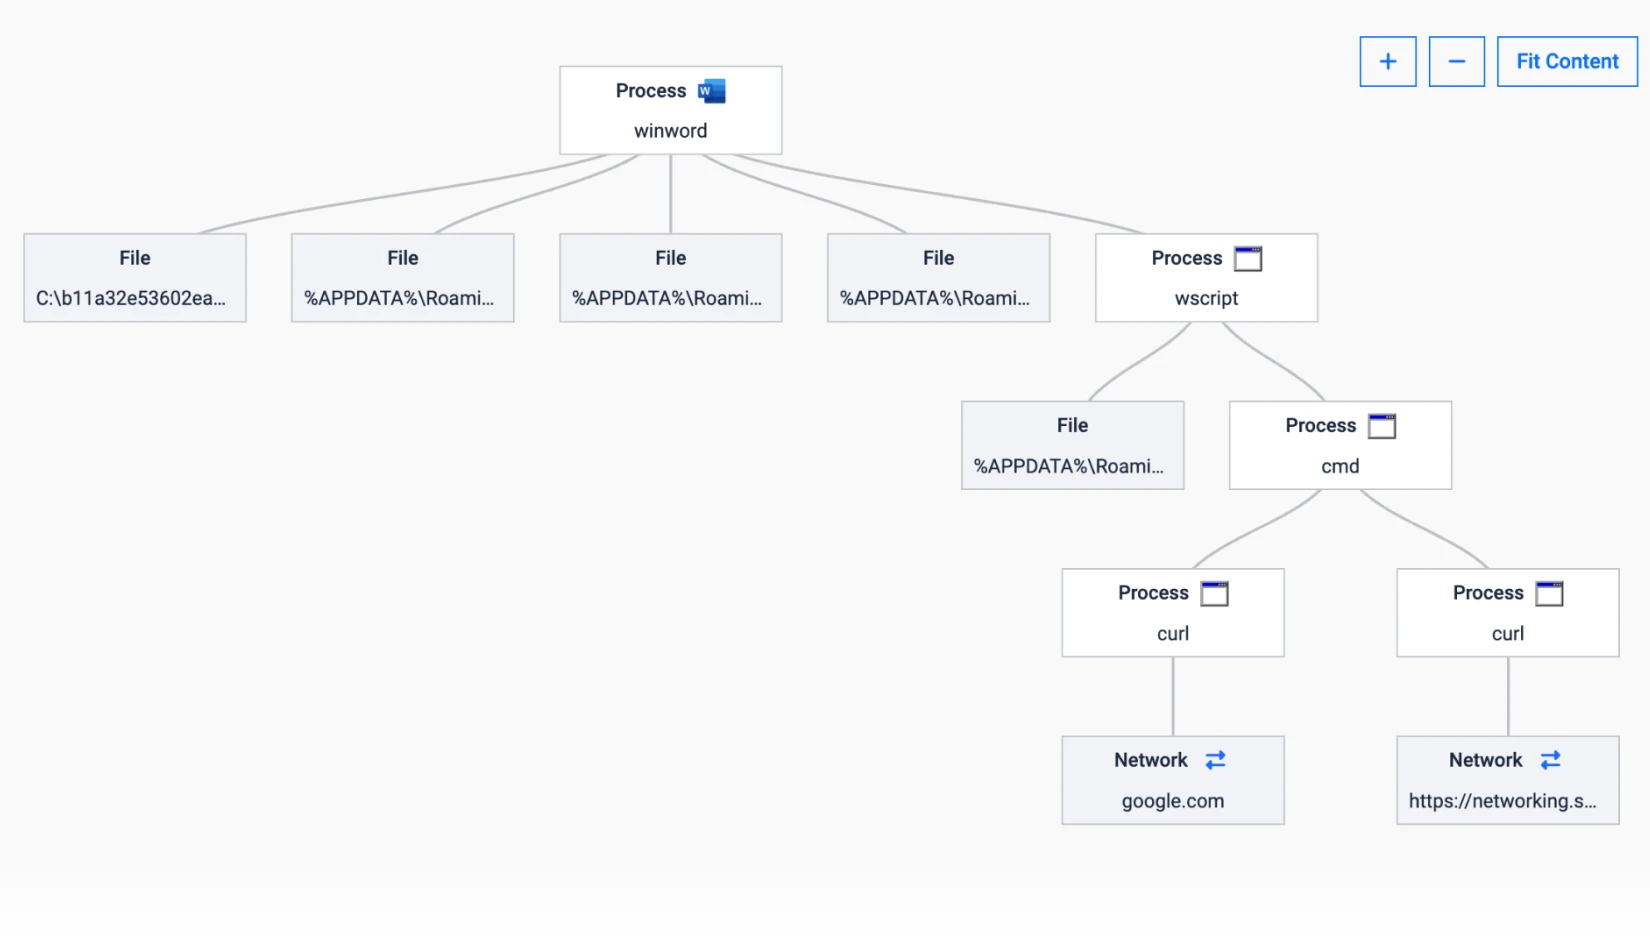
Mengungkap rantai loader, artefak runtime, skrip yang disamarkan, muatan bertahap, dan teknik pengelakan.

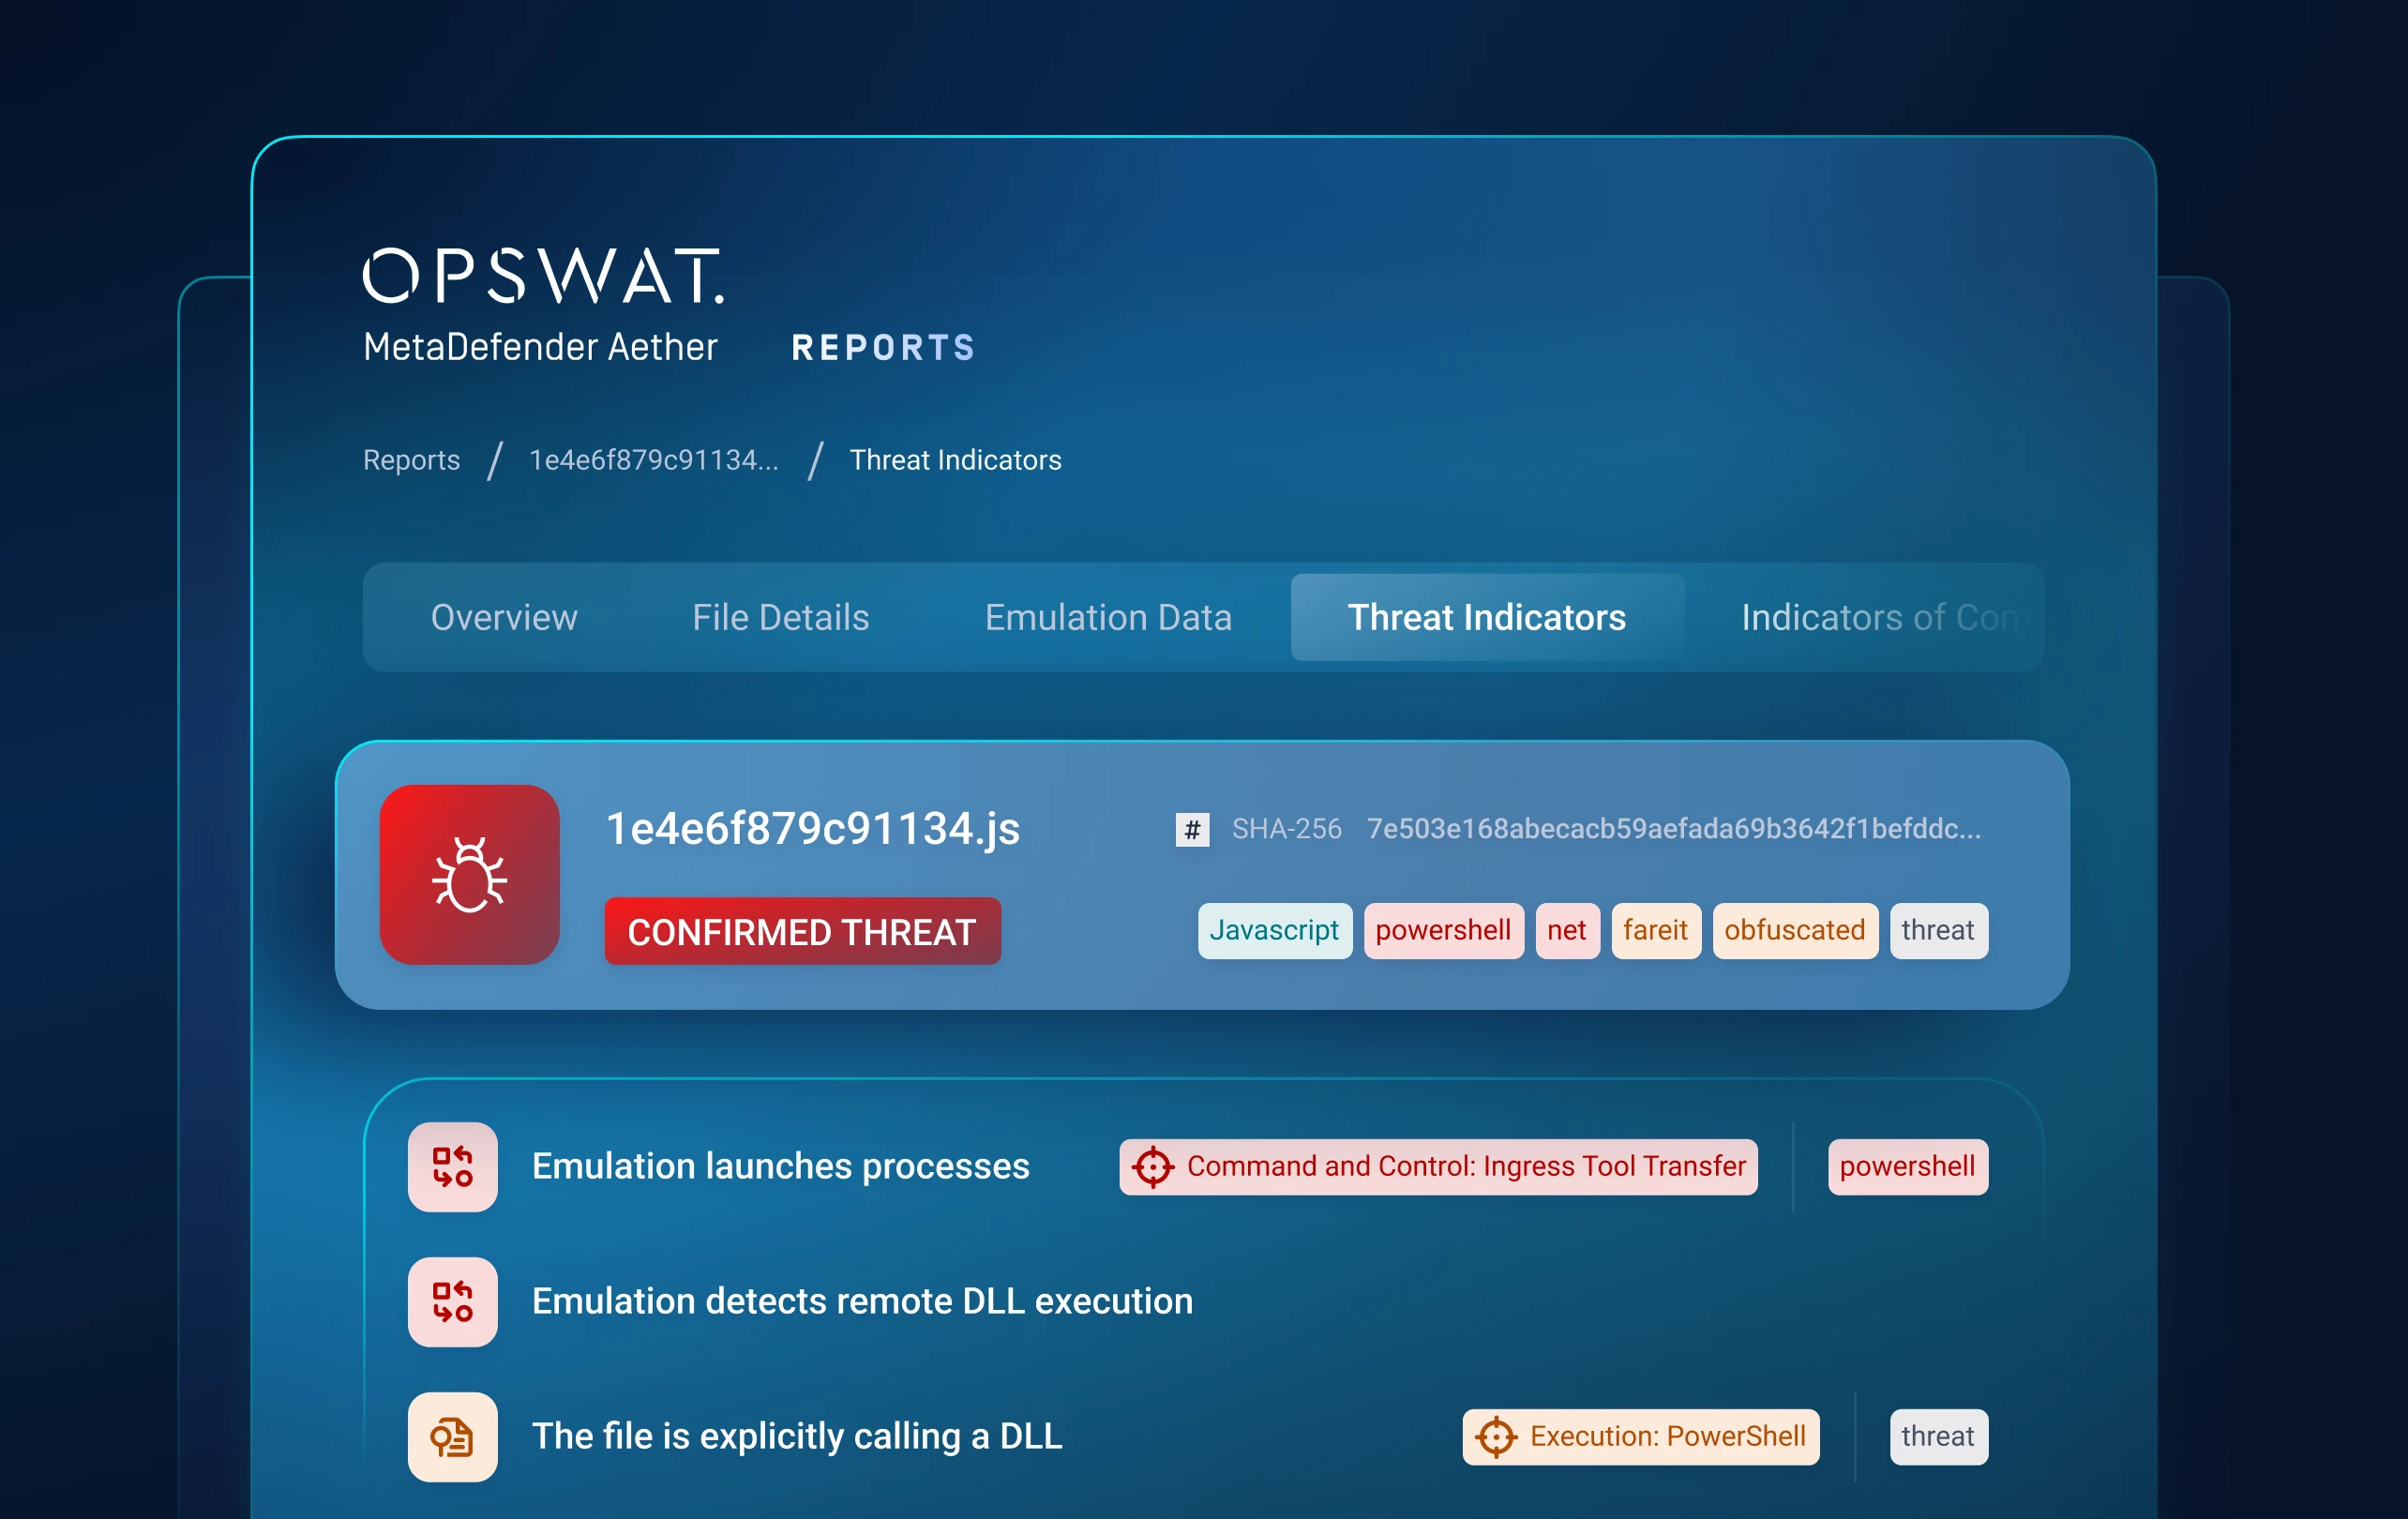
Lapisan 4: Penilaian Ancaman

Prioritaskan Hal yang Paling Penting

Ubah perilaku ancaman yang kompleks menjadi kesimpulan yang dapat ditindaklanjuti.

Menghubungkan sinyal-sinyal dari analisis reputasi, analisis statis, dan analisis dinamis untuk menetapkan skor risiko berdasarkan tingkat keyakinan.

Menyoroti ancaman dengan risiko tertinggi secara real-time, sehingga mengurangi hasil positif palsu, gangguan peringatan, dan waktu yang dibutuhkan analis untuk melakukan penyaringan awal.

Lapisan 5: Pencarian Ancaman

Hubungkan Ancaman dengan Kampanye

Beralih dari deteksi berkas terpisah ke analisis berbasis kampanye.

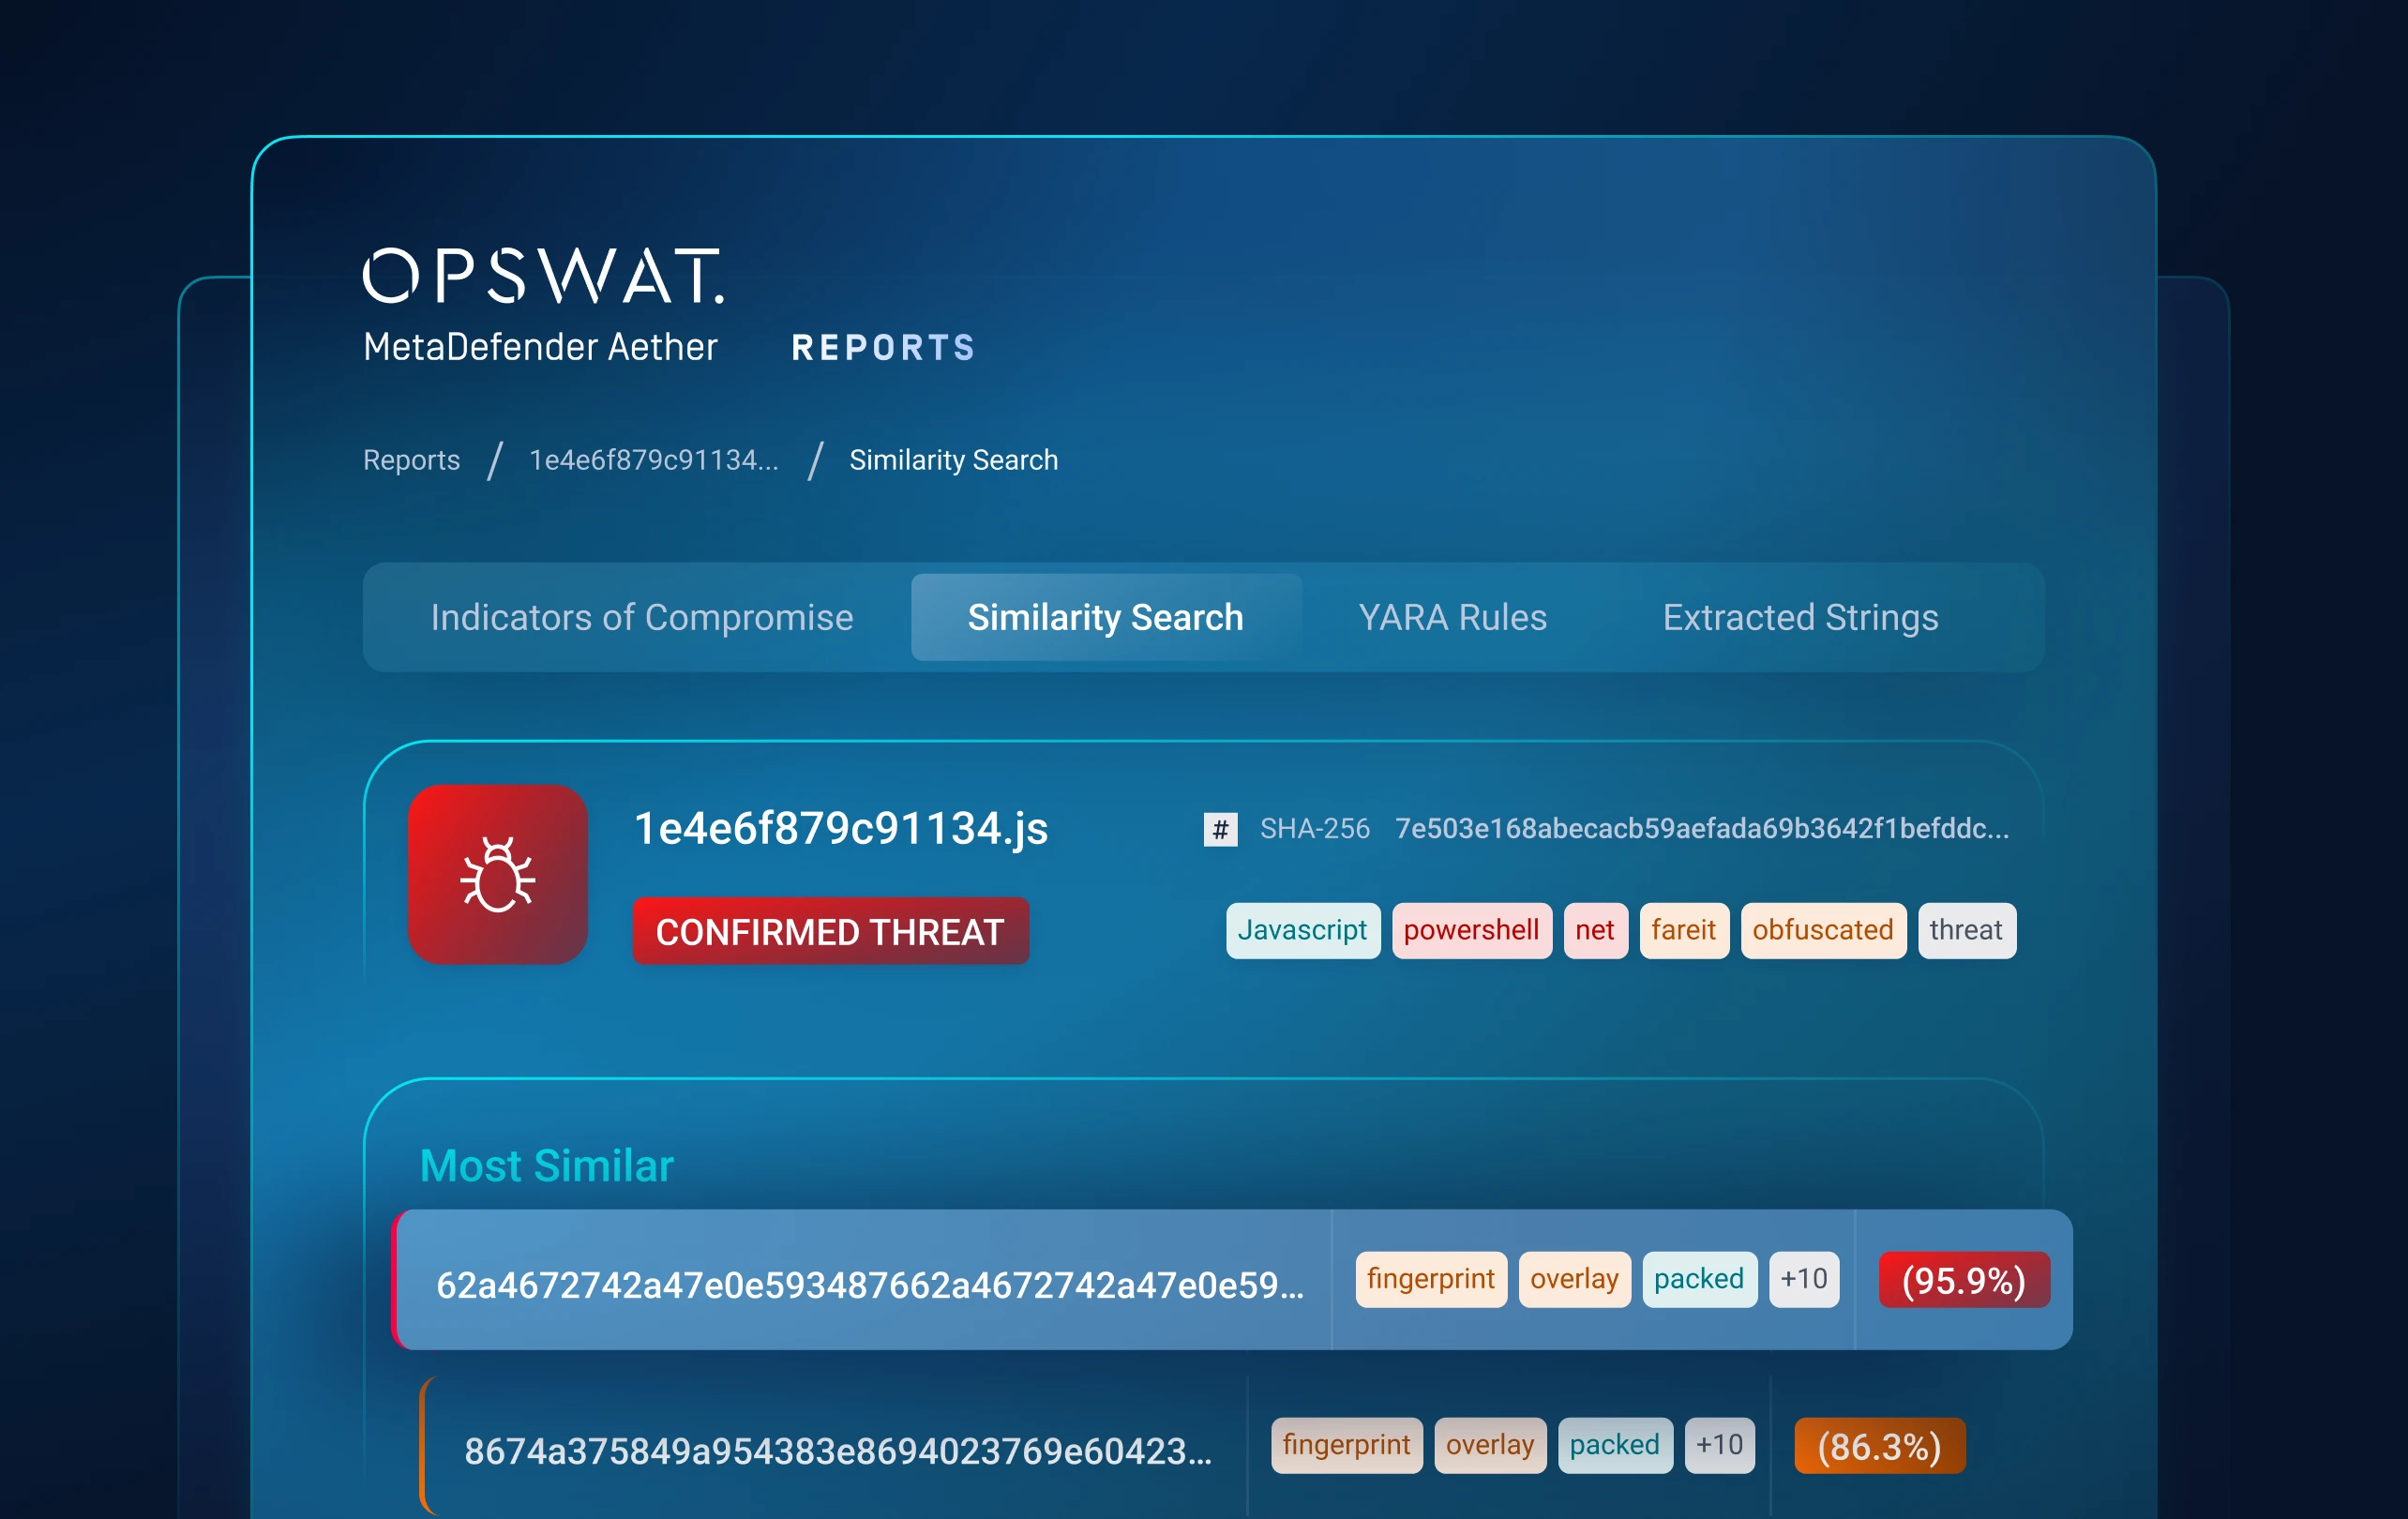
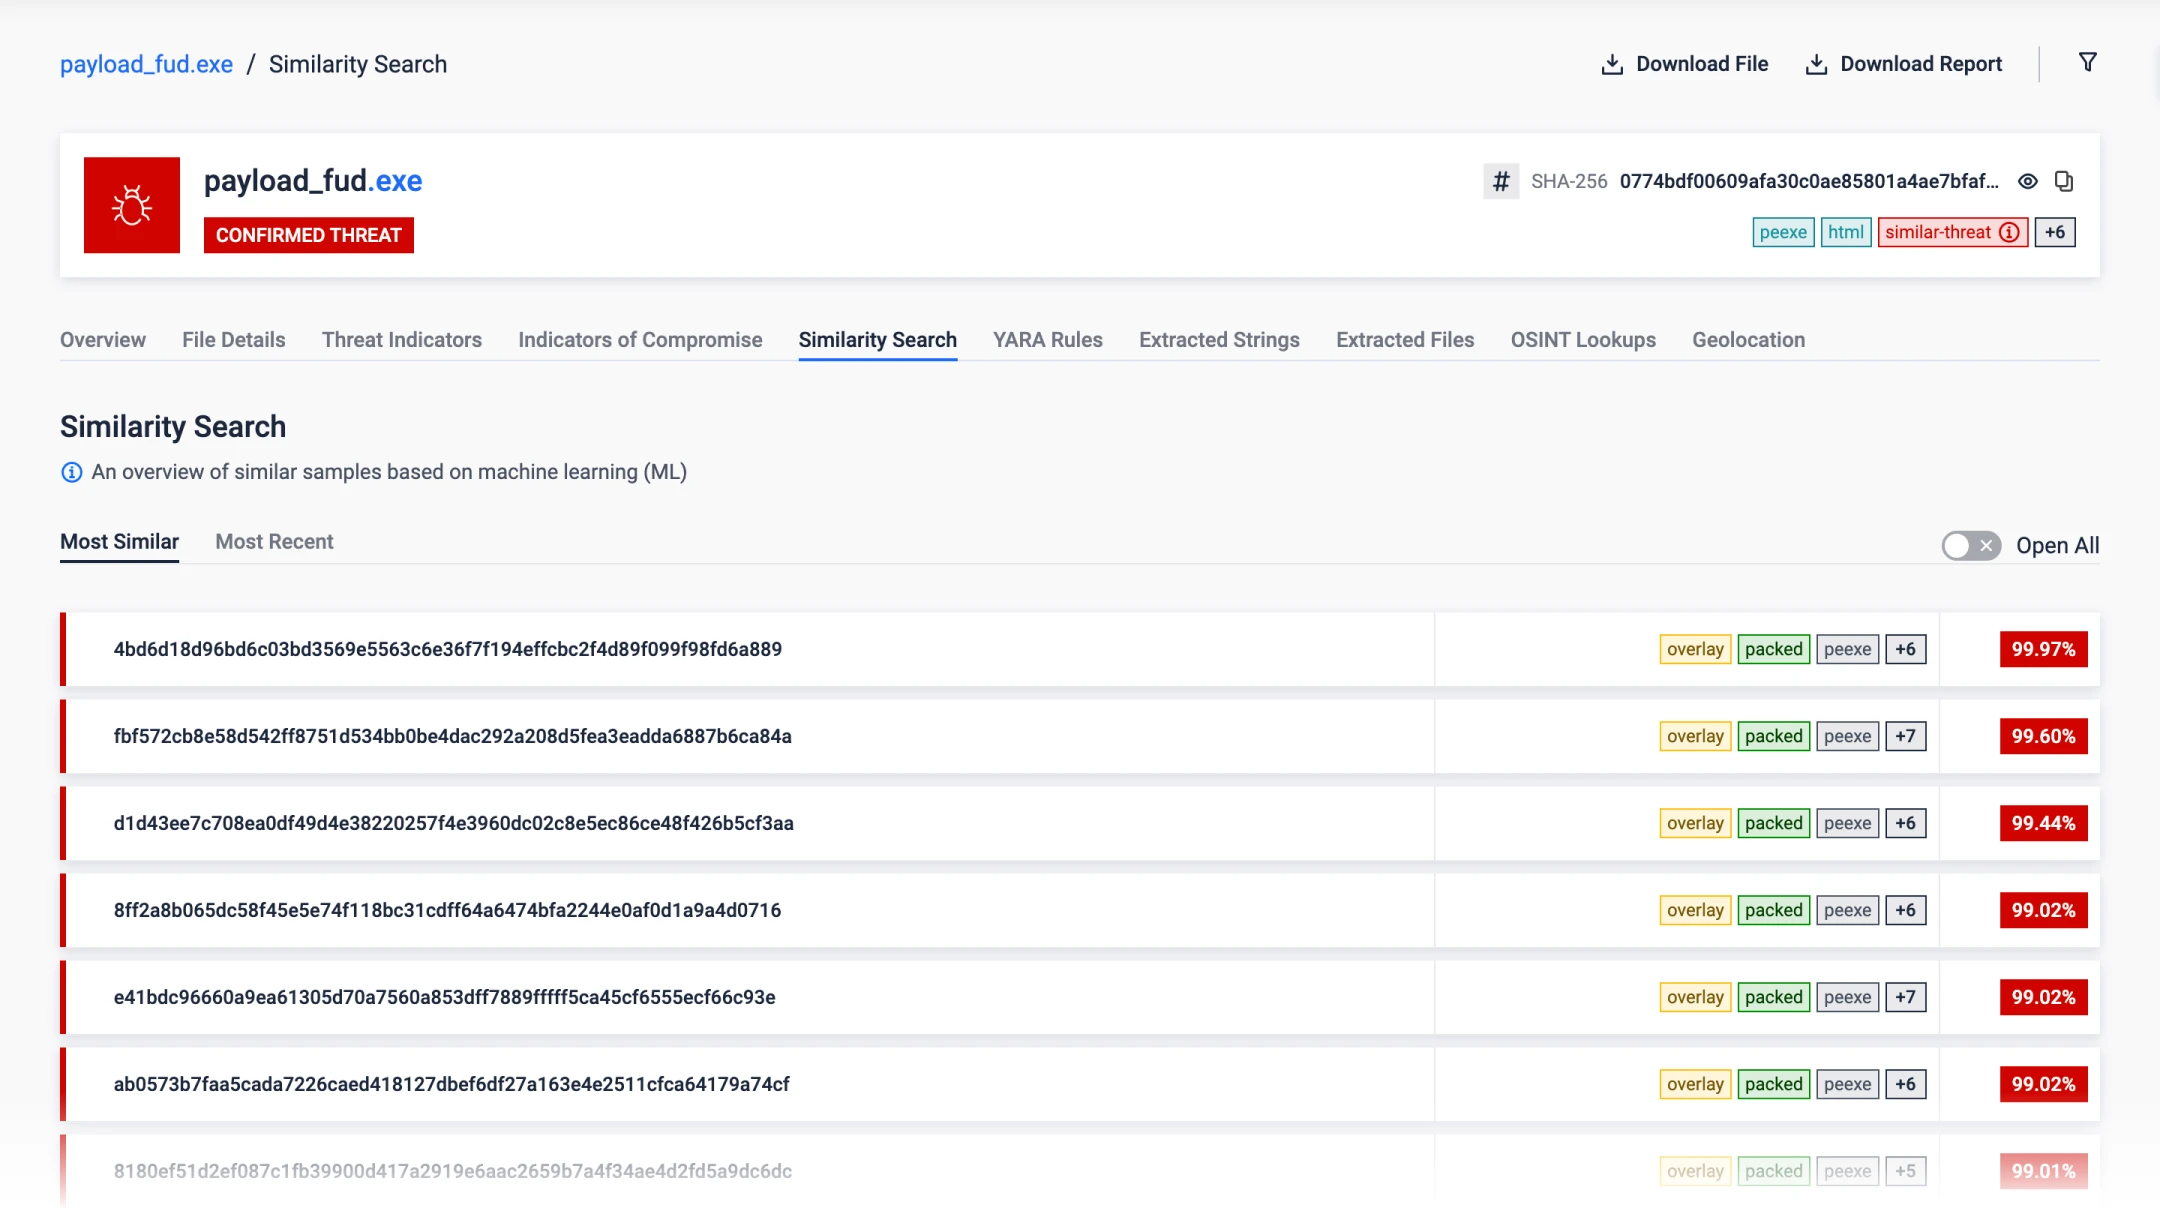
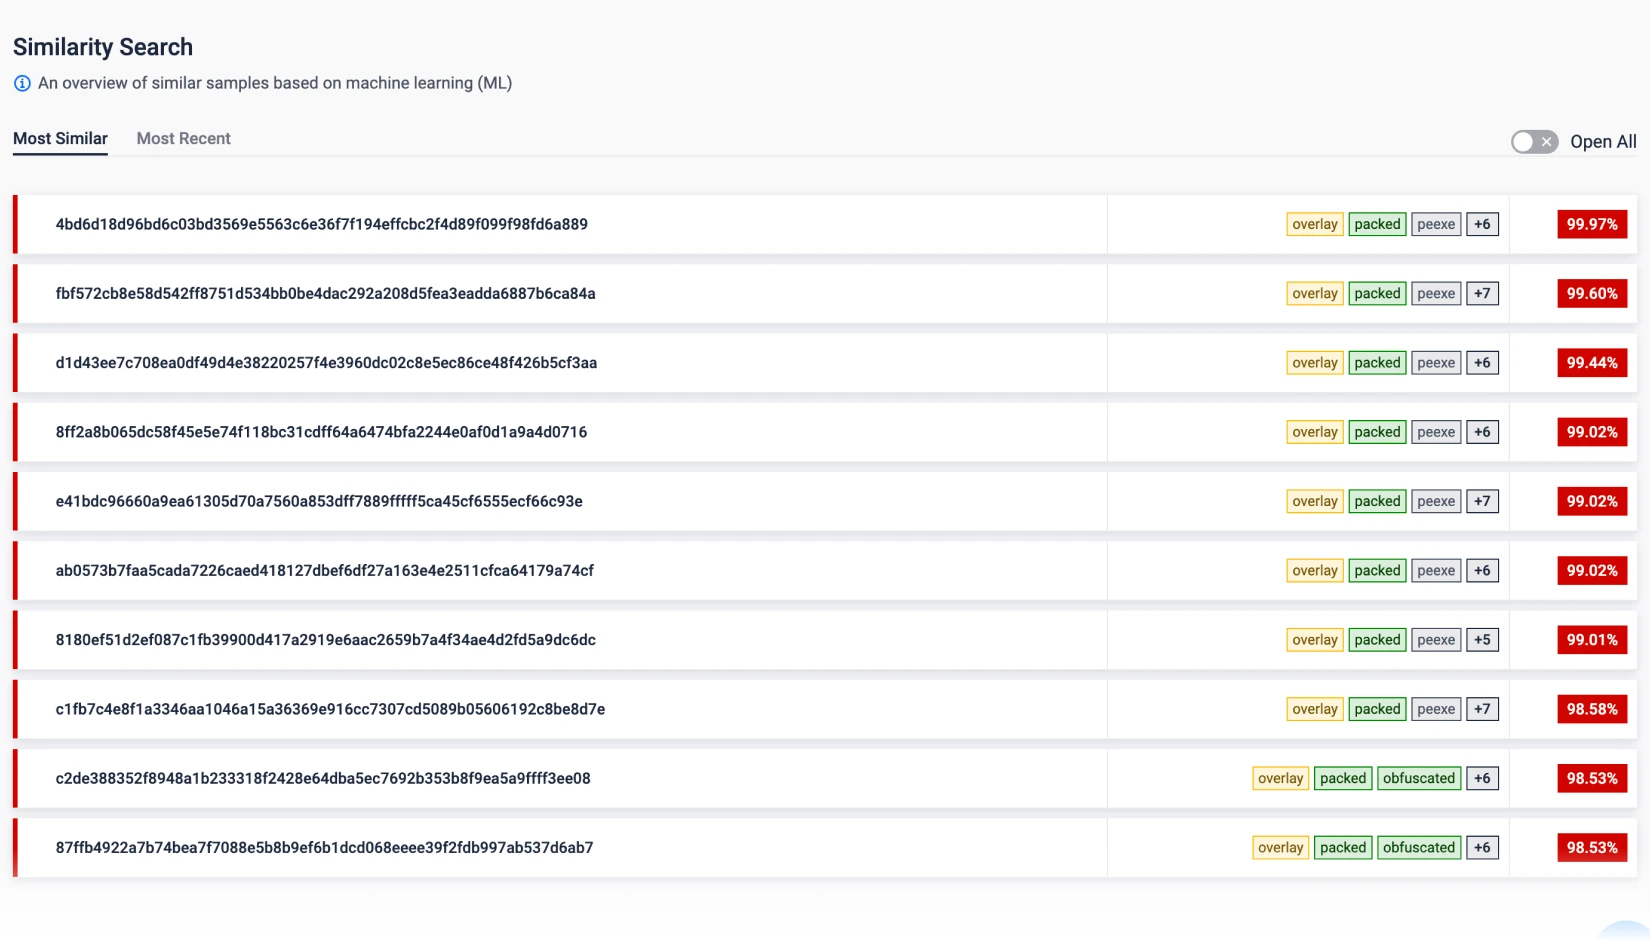
Pencarian kesamaan yang didukung ML dan Korelasi Pola Ancaman menghubungkan sampel yang tidak dikenal dengan malware, infrastruktur, taktik, serta varian terkait yang sudah diketahui.

Mengungkap keluarga malware dan kampanye penyerang, sehingga memaksa para penyerang untuk merombak alat, infrastruktur, dan taktik mereka.

“Kecepatan Tertinggi yang Pernah Kami Uji di
.”

Venak Security

330+

Merek yang Dapat Dideteksi

untuk Deteksi Phishing Berbasis ML


Lebih dari 120 Jenis File

Lebih dari 120 jenis berkas

Ekstrak artefak, gambar "
", dan lainnya

>14

Ekstraksi Otomatis Malware 
 Keluarga

Integrasi yang Mudah

Kami menghentikan serangan-serangan yang
tidak diketahui keberadaannya oleh siapa pun.

40x

Lebih Cepat Dibandingkan Solusi Konvensional

Lihat Deteksi Zero Day dalam Aksi

Pelajari bagaimana solusi OPSWATmendeteksi ancaman zero-day di perbatasan jaringan dengan menggabungkan sandboxing adaptif, intelijen ancaman, penilaian ancaman, dan pencarian kesamaan sebelum berkas-berkas tersebut masuk ke lingkungan kritis.

Sedang memuat video...

Daftar Putar

1 video
  • MetaDefender Gambaran Umum Produk Aether

Visibilitas Mendalam & Respons Cepat

Manfaatkan miliaran sinyal ancaman dan pencarian kesamaan ancaman berbasis pembelajaran mesin.

  • Dengan cepat menganalisis lebih dari 50 jenis file, termasuk LNK dan MSI, untuk mengekstrak konten yang tertanam, artefak, dan gambar.

    Dekodifikasi otomatis, dekompilasi, dan emulasi shellcode—bersama dengan penguraian berkas Python, ekstraksi makro, serta dukungan AutoIT—memberikan wawasan mendalam mengenai ancaman tersembunyi.

  • Mendeteksi dan mengklasifikasikan ancaman aktif dengan menggunakan pembelajaran mesin serta pengujian terarah pada tumpukan aplikasi atau lingkungan tertentu.

    Melewati pemeriksaan anti-pengelakan, mensimulasikan skrip JavaScript, VBS, dan PowerShell, serta menyesuaikan alur kontrol secara dinamis untuk mengungkap ancaman yang belum diketahui.

  • Mendeteksi lebih dari 330 merek phishing—bahkan secara offline—dengan menggunakan analisis Machine Learning (ML).

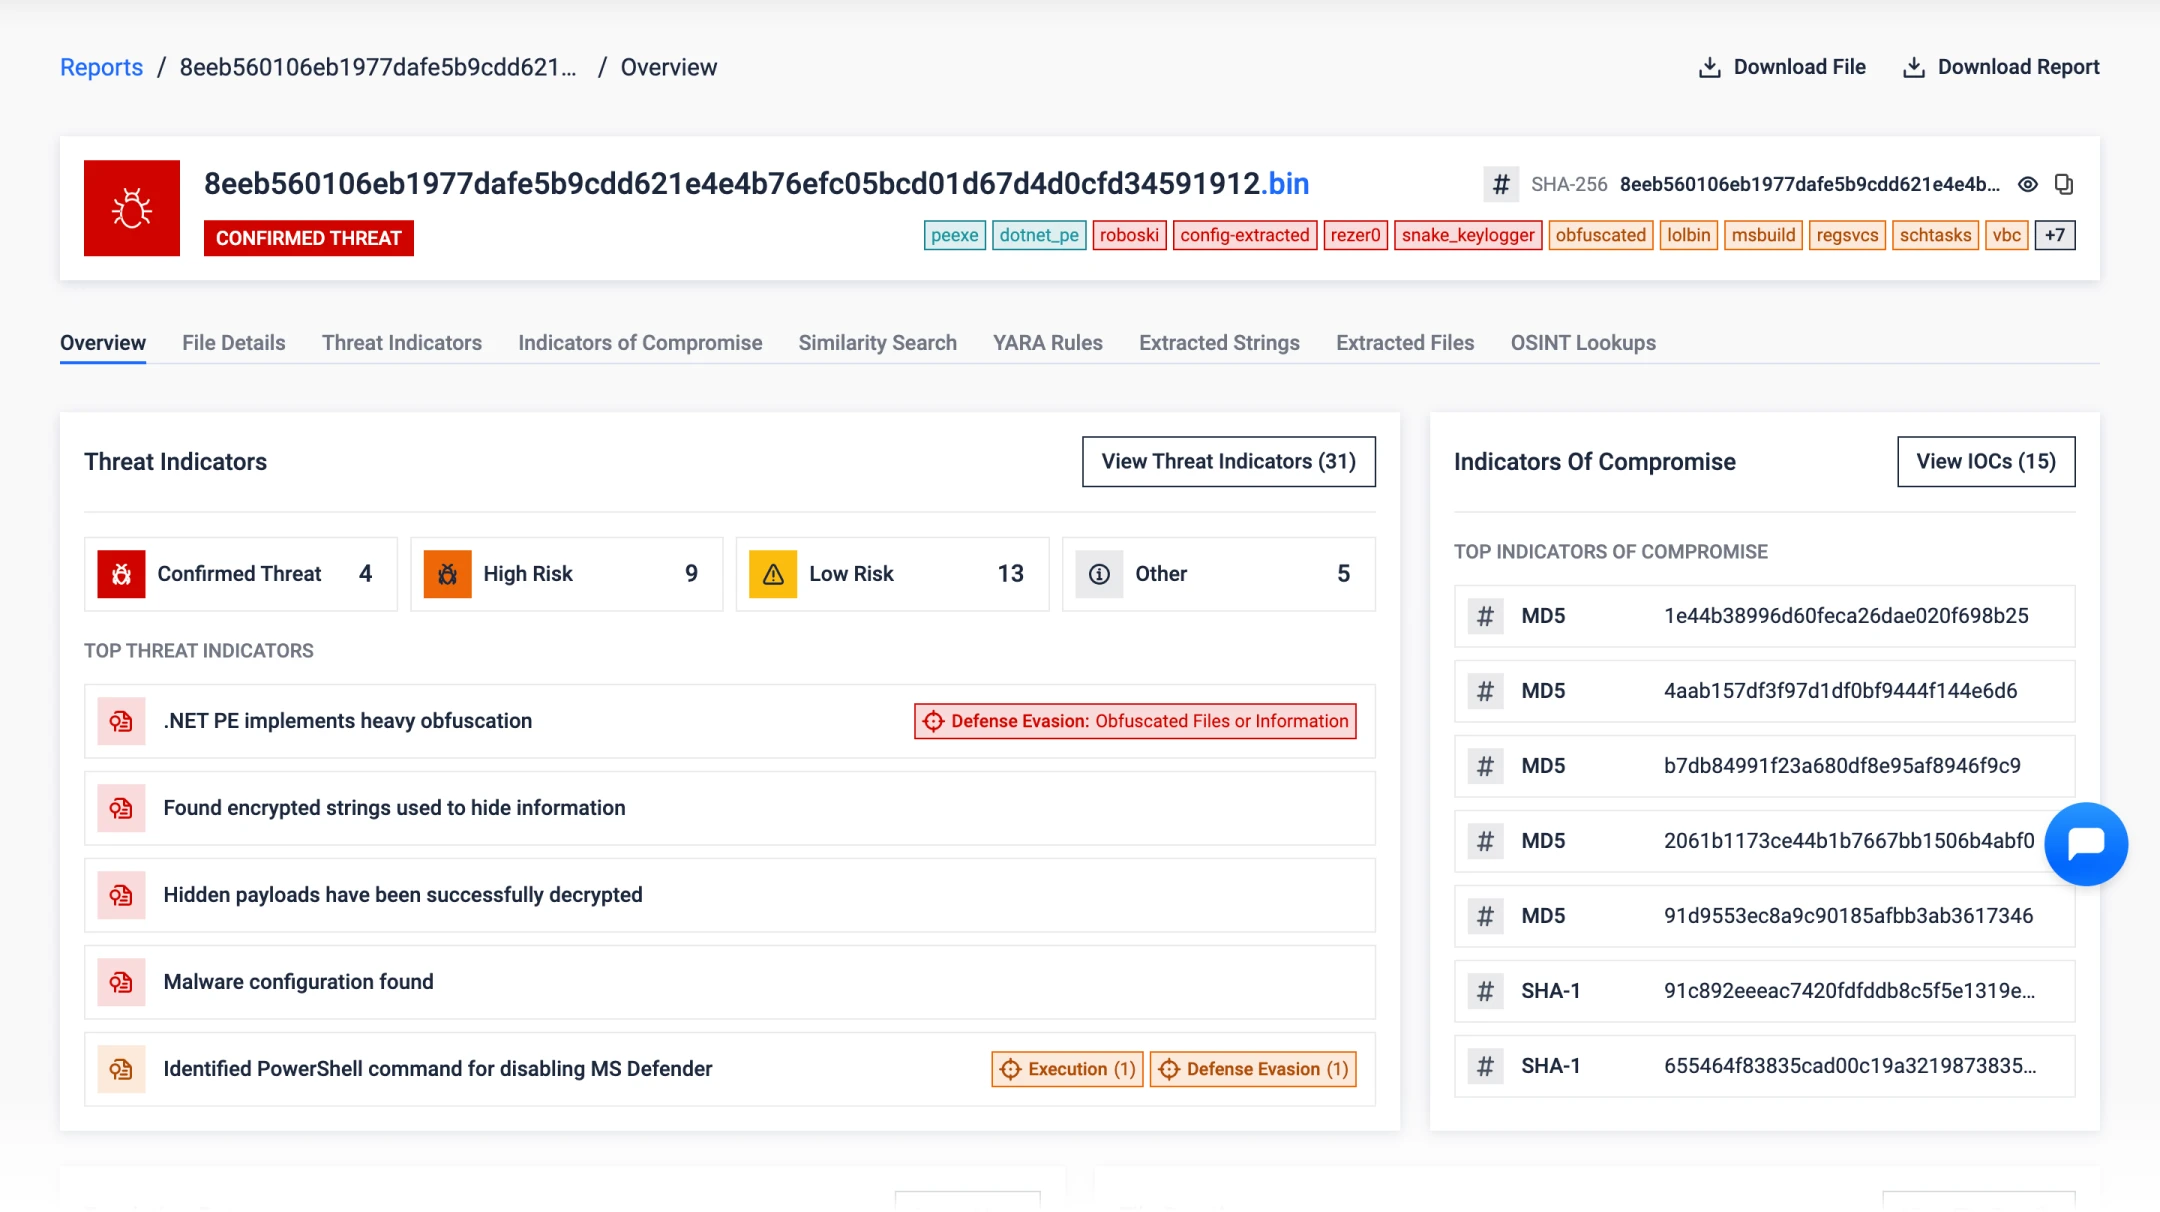
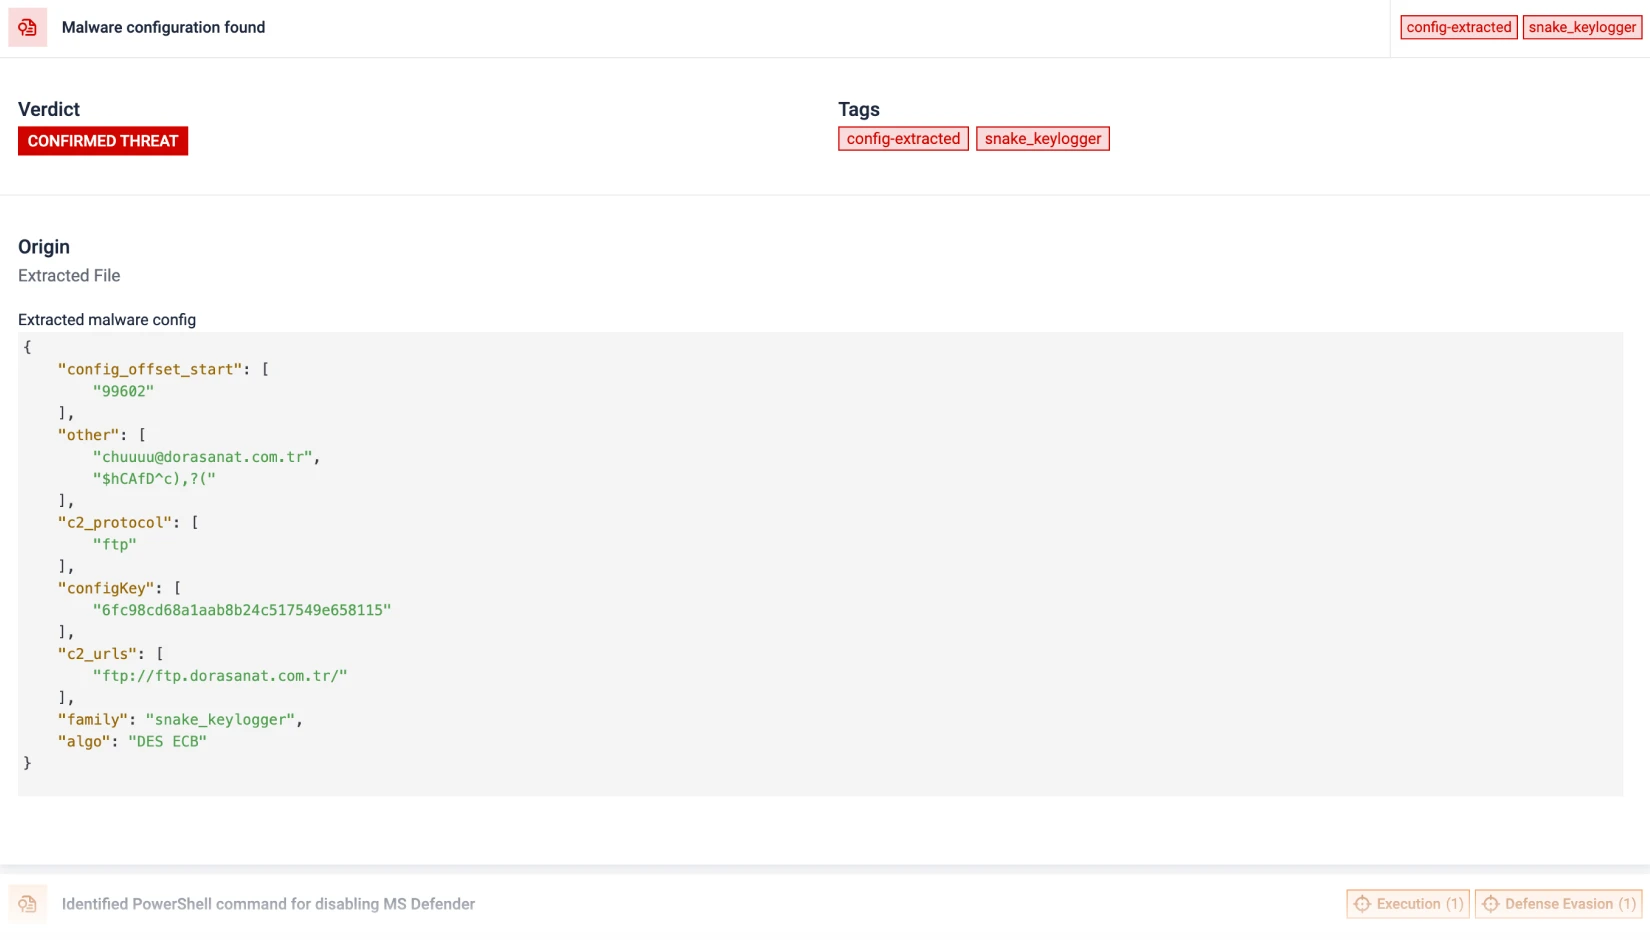
    Lakukan korelasi terhadap IOC, identifikasi niat jahat dengan lebih dari 900 indikator perilaku, ekstrak konfigurasi dari lebih dari 18 keluarga malware, dan deteksi ancaman yang tidak dikenal melalui pengelompokan berbasis kesamaan.

  • MetaDefender Aether
    zero day detection features 1 main
  • MetaDefender Aether
    zero day detection features 2 main
  • MetaDefender Aether
    zero day detection features 3 main
  • Pencarian ancaman otomatis dan deteksi secara real-time terintegrasi secara mulus di seluruh sumber intelijen.

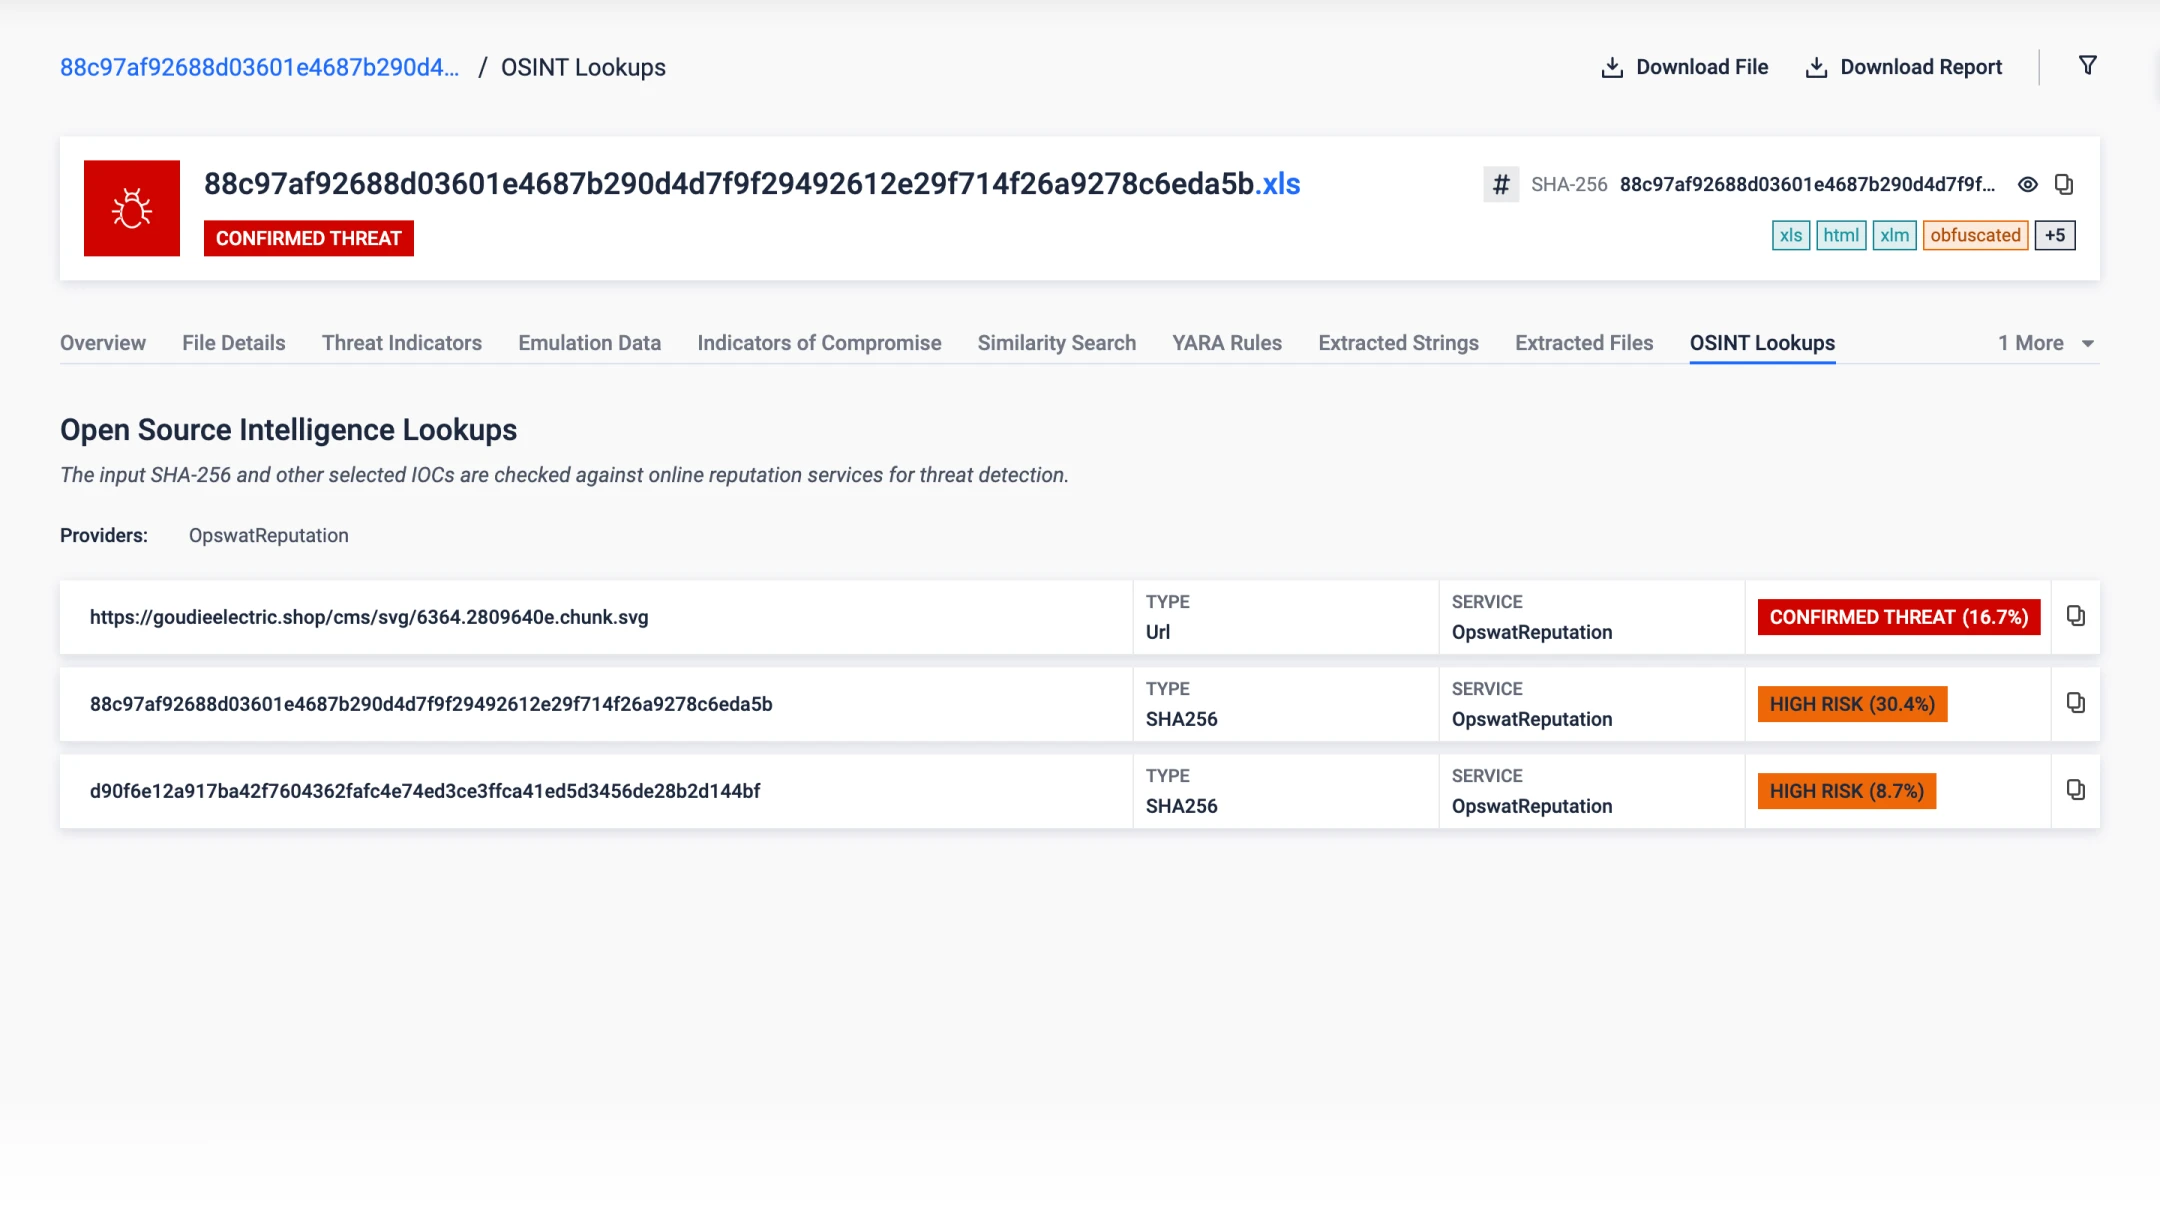
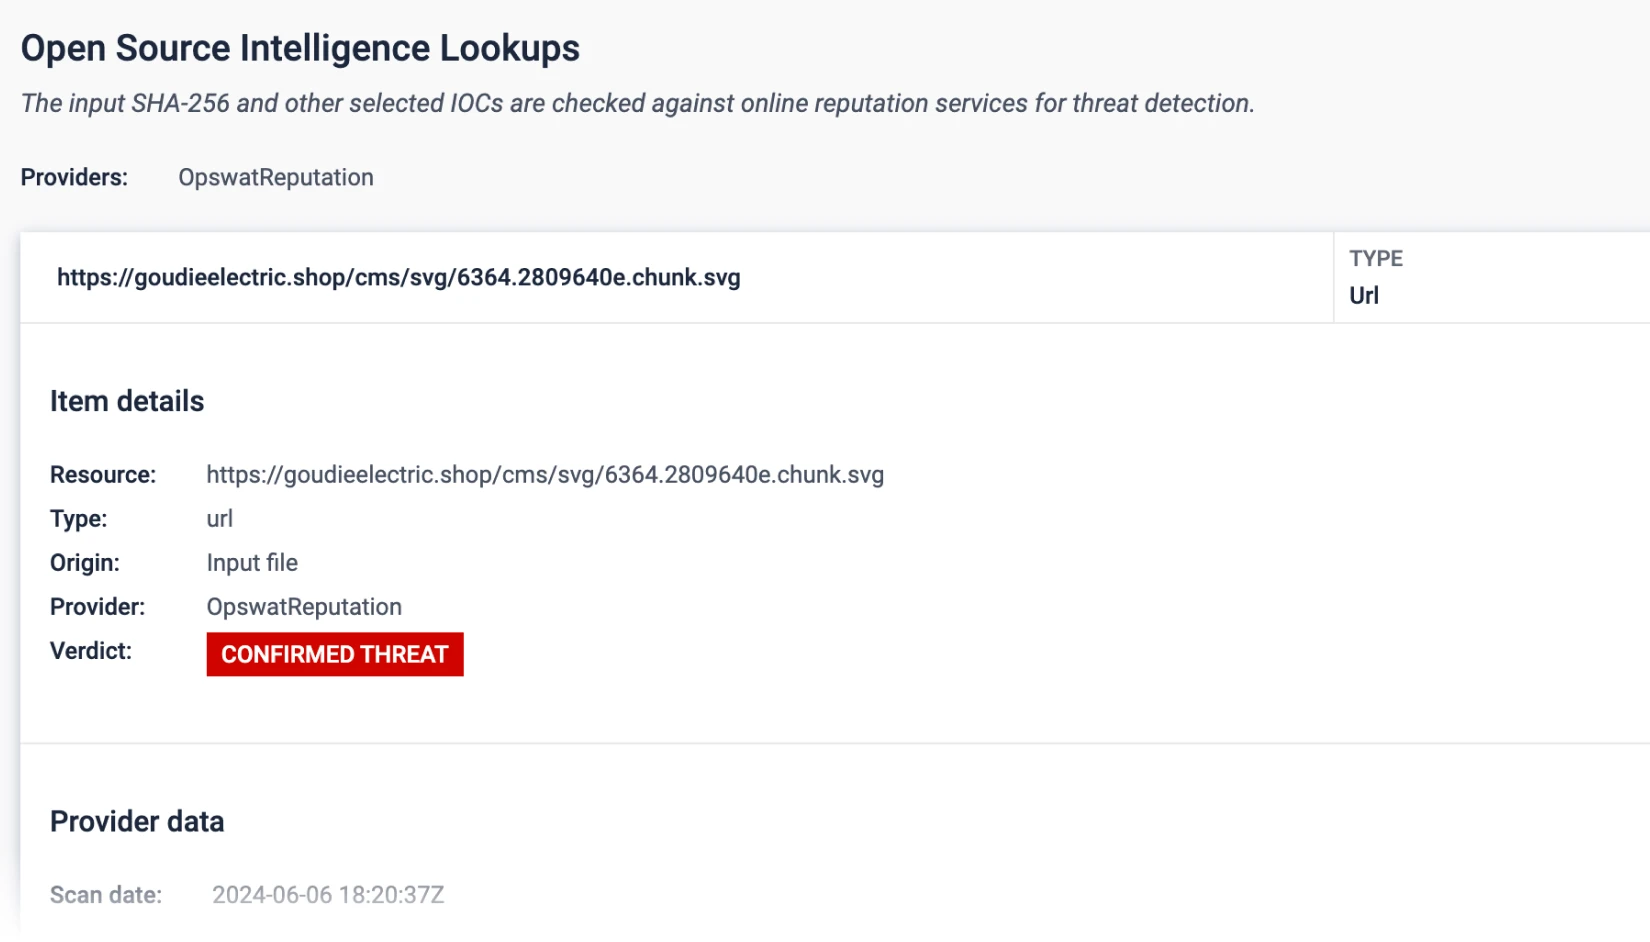
    Sistem ini mengekspor data ke format MISP dan STIX, melakukan pencarian di MetaDefender Cloud Reputation Service , terhubung dengan penyedia intelijen sumber terbuka, dan secara otomatis menghasilkan aturan YARA untuk setiap ancaman yang terdeteksi.

  • Mengekstrak indikator kompromi dari malware yang sangat sulit dideteksi dan memicu serangan yang ditargetkan sehingga para analis dapat berfokus pada temuan yang sangat berharga.

    Sandbox ini mampu mengatasi berbagai teknik pengelakan tingkat lanjut, termasuk tidur panjang dan loop, pemeriksaan pengguna atau domain, geofencing, pemeriksaan pengaturan wilayah sistem operasi, VBA stomping, perilaku eksekusi otomatis tingkat lanjut seperti pemicu saat kursor melayang di atas objek, serta penyalahgunaan penjadwal tugas.

  • MetaDefender Aether
    zero day detection features 4 main
  • MetaDefender Aether
    zero day detection features 5 main

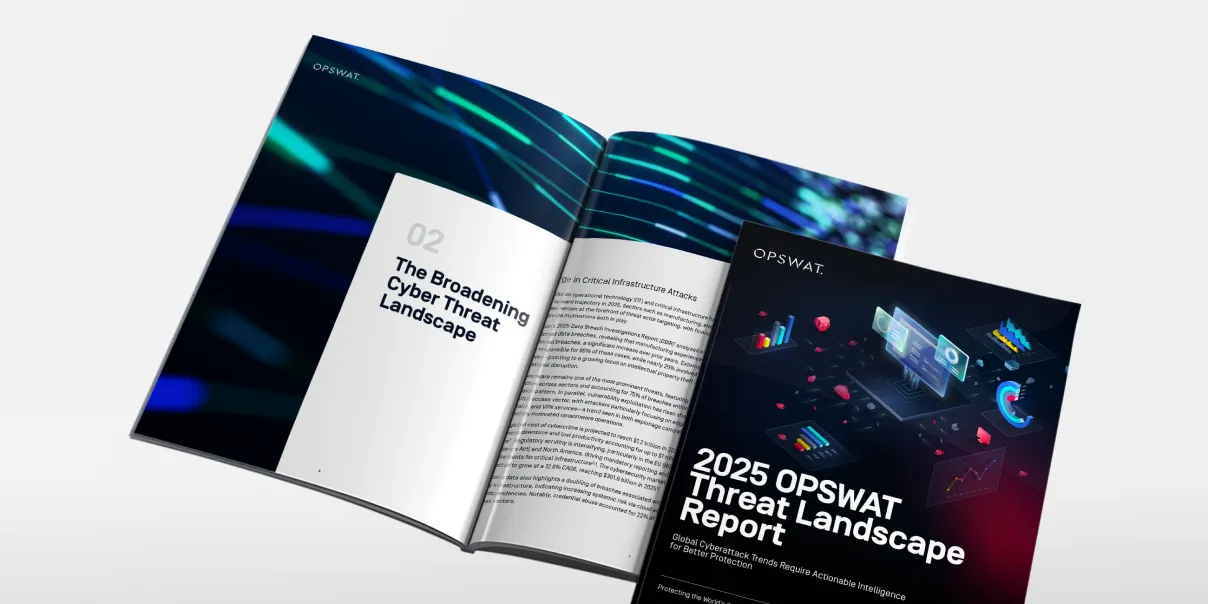
OPSWAT Laporan Lanskap Ancaman dan Lanskap "
" Tahun 2025

Malware kini semakin sulit dideteksi

daripada sebelumnya—lihat datanya.

Mendukung Deteksi Serangan Zero-Day
di Seluruh Lingkungan

OPSWATSolusi Deteksi Zero-Day milik [nama perusahaan] dibangun di atas rangkaian teknologi terpadu yang menggabungkan sandboxing, kecerdasan adaptif, dan analisis perilaku berbasis "
" untuk mengidentifikasi ancaman yang belum dikenal dengan cepat dan dalam skala besar—baik di lingkungan on-premises, di cloud, maupun di mana pun di antaranya.

Deteksi Zero-Day

MetaDefender Aether™

Solusi deteksi zero-day mandiri, yang memadukan teknologi sandboxing canggih dengan intelijen ancaman bawaan. Ungkap hubungan tersembunyi melalui analisis kesamaan ancaman berbasis pembelajaran mesin dan data reputasi untuk memperoleh wawasan yang dapat ditindaklanjuti guna respons yang lebih cepat.

Deteksi Zero-Day

MetaDefender Aether untuk Core

Tingkatkan keamanan di lingkungan on-premises Anda dengan Adaptive Sandbox & Threat Intelligence untuk MetaDefender Core . Dapatkan analisis ancaman dinamis, kebijakan yang dapat disesuaikan, dan visibilitas terperinci untuk mendeteksi serta mencegah serangan zero-day sebelum menyebar.

Deteksi Zero-Day

MetaDefender Aether untuk Cloud

Tingkatkan keamanan berbasis cloud Anda dengan Layanan Deteksi Malware Berbasis Perilaku ( Adaptive )Sandbox, yang dilengkapi dengan analisis dinamis dan deteksi berbasis perilaku. Dapatkan deteksi malware zero-day yang dapat diskalakan dengan wawasan yang cepat dan otomatis—tanpa memerlukan infrastruktur.

Deteksi Zero-Day

MetaDefender Threat Intelligence™

Mengidentifikasi ancaman terkait zero-day, mengevaluasi reputasi berkas secara real-time, dan merespons risiko yang muncul dengan lebih cepat melalui pencarian kesamaan ancaman berbasis machine learning serta pemeriksaan reputasi ancaman. Tim keamanan memperoleh intelijen ancaman yang lebih komprehensif untuk memastikan pertahanan yang lebih kuat terhadap malware yang terus berkembang dan serangan yang ditargetkan.

Aktifkan Deteksi Zero-Day di Seluruh Solusi

Temukan cara menerapkan deteksi serangan zero-day di perimeter jaringan Anda,
sehingga semua file mendapatkan perlindungan deteksi serangan zero-day tingkat lanjut tanpa mengorbankan kinerja.

  • Deteksi Zero-Day


    Deteksi Zero-Day untuk Kiosk

    Lindungi lingkungan dari ancaman yang tidak diketahui pada media periferal dan media yang dapat dilepas.

  • Deteksi Zero-Day


    Deteksi Zero-Day untuk MFT

    Dapatkan deteksi serangan zero-day secara berkelanjutan di perbatasan dan di dalam jaringan Anda.

  • Deteksi Zero-Day


    Deteksi Zero-Day untuk ICAP

    Pemindaian dan analisis malware untuk situs web dan transfer file melalui ICAP.

  • Deteksi Zero-Day


    Deteksi Zero-Day untuk Storage Security

    Amankan semua file yang ditransfer melalui jaringan untuk melindungi dari ancaman yang tidak diketahui.

Detonator - The Endless Questfor Zero-Day Detection

Kisah di Balik Teknologi Analisis Dinamis Terdepan di Industri dari OPSWAT

Kisah di Balik " MetaDefender " Aether

Jan Miller – Kepala Teknologi (CTO), Analisis Ancaman di OPSWAT

Jan Miller adalah seorang pelopor dalam analisis malware modern, yang dikenal karena meluncurkan platform-platform yang mengubah cara industri mendeteksi ancaman yang sulit terdeteksi. Setelah mendirikan Payload Security dan kemudian memimpin pengembangan Falcon X di CrowdStrike, ia terus berinovasi melalui Filescan.io, yang kemudian diakuisisi oleh OPSWAT. Sebagai anggota Dewan Direksi AMTSO, ia mengedepankan transparansi sekaligus mengembangkan teknik-teknik yang memadukan analisis dinamis dengan intelijen ancaman untuk mengungkap malware yang sulit terdeteksi.

Lima Lapisan Mengubah Berkas yang Tidak Dikenal Menjadi Informasi yang Dapat Ditindaklanjuti

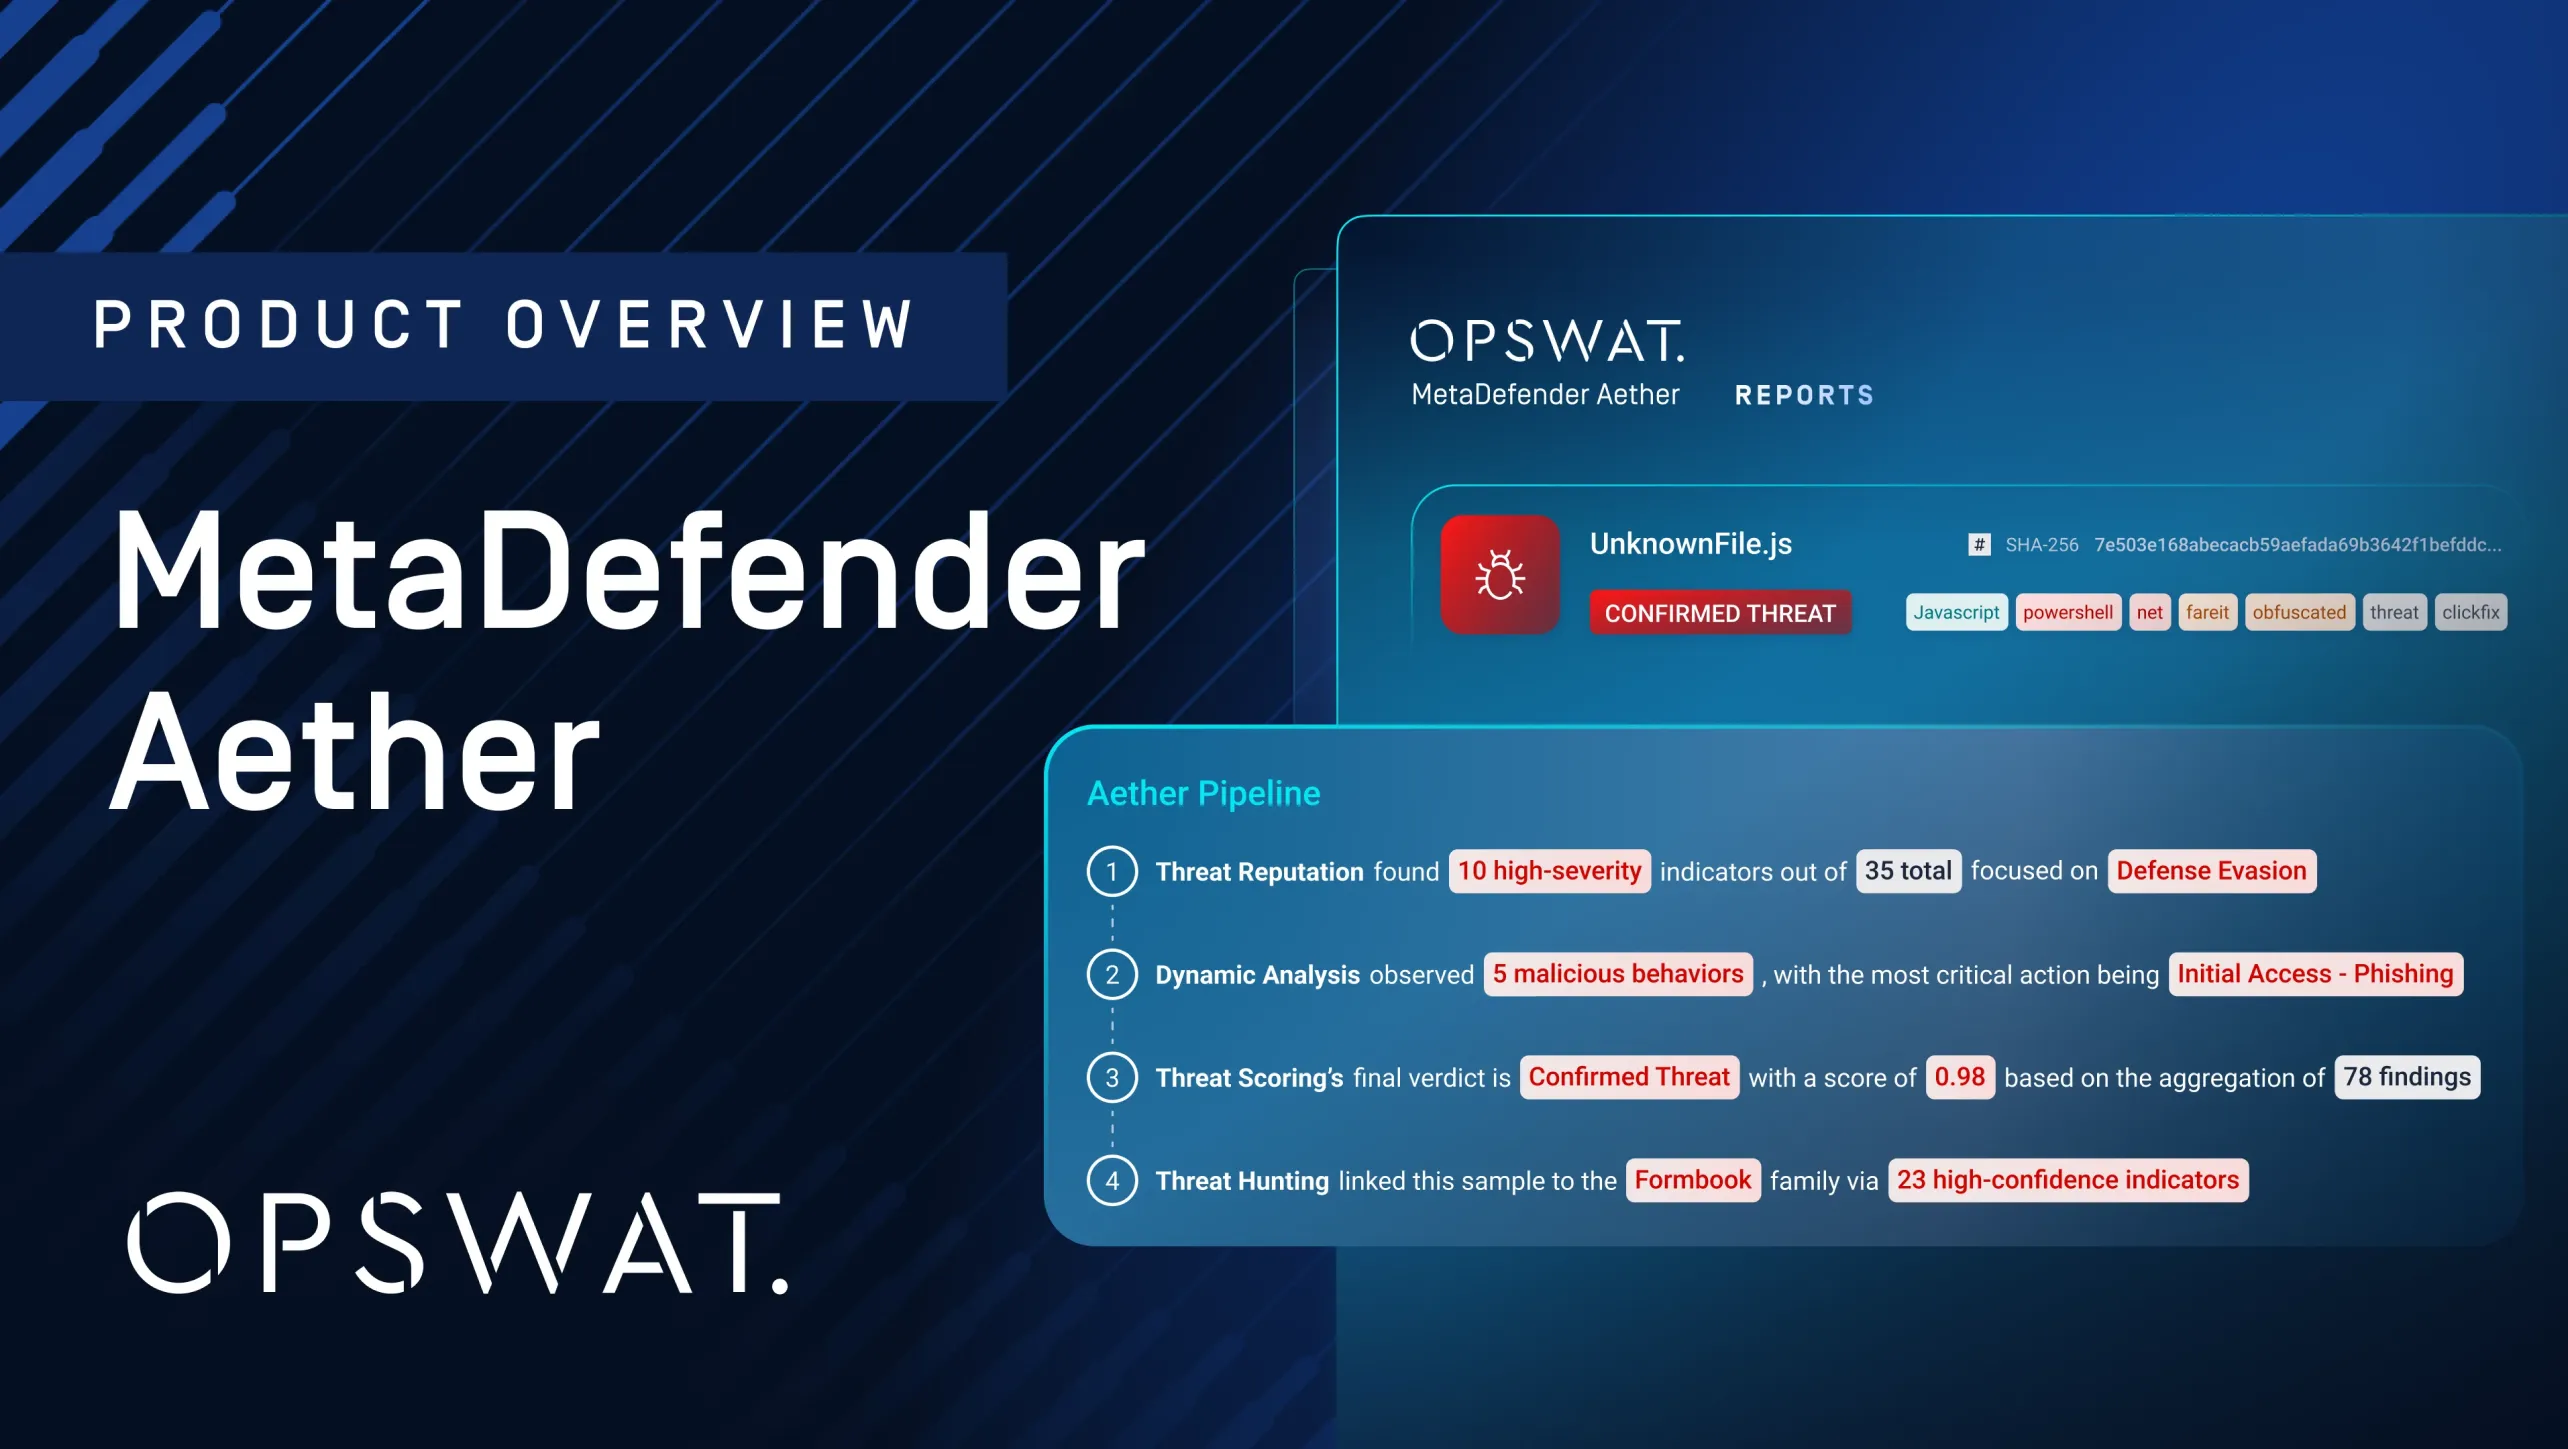
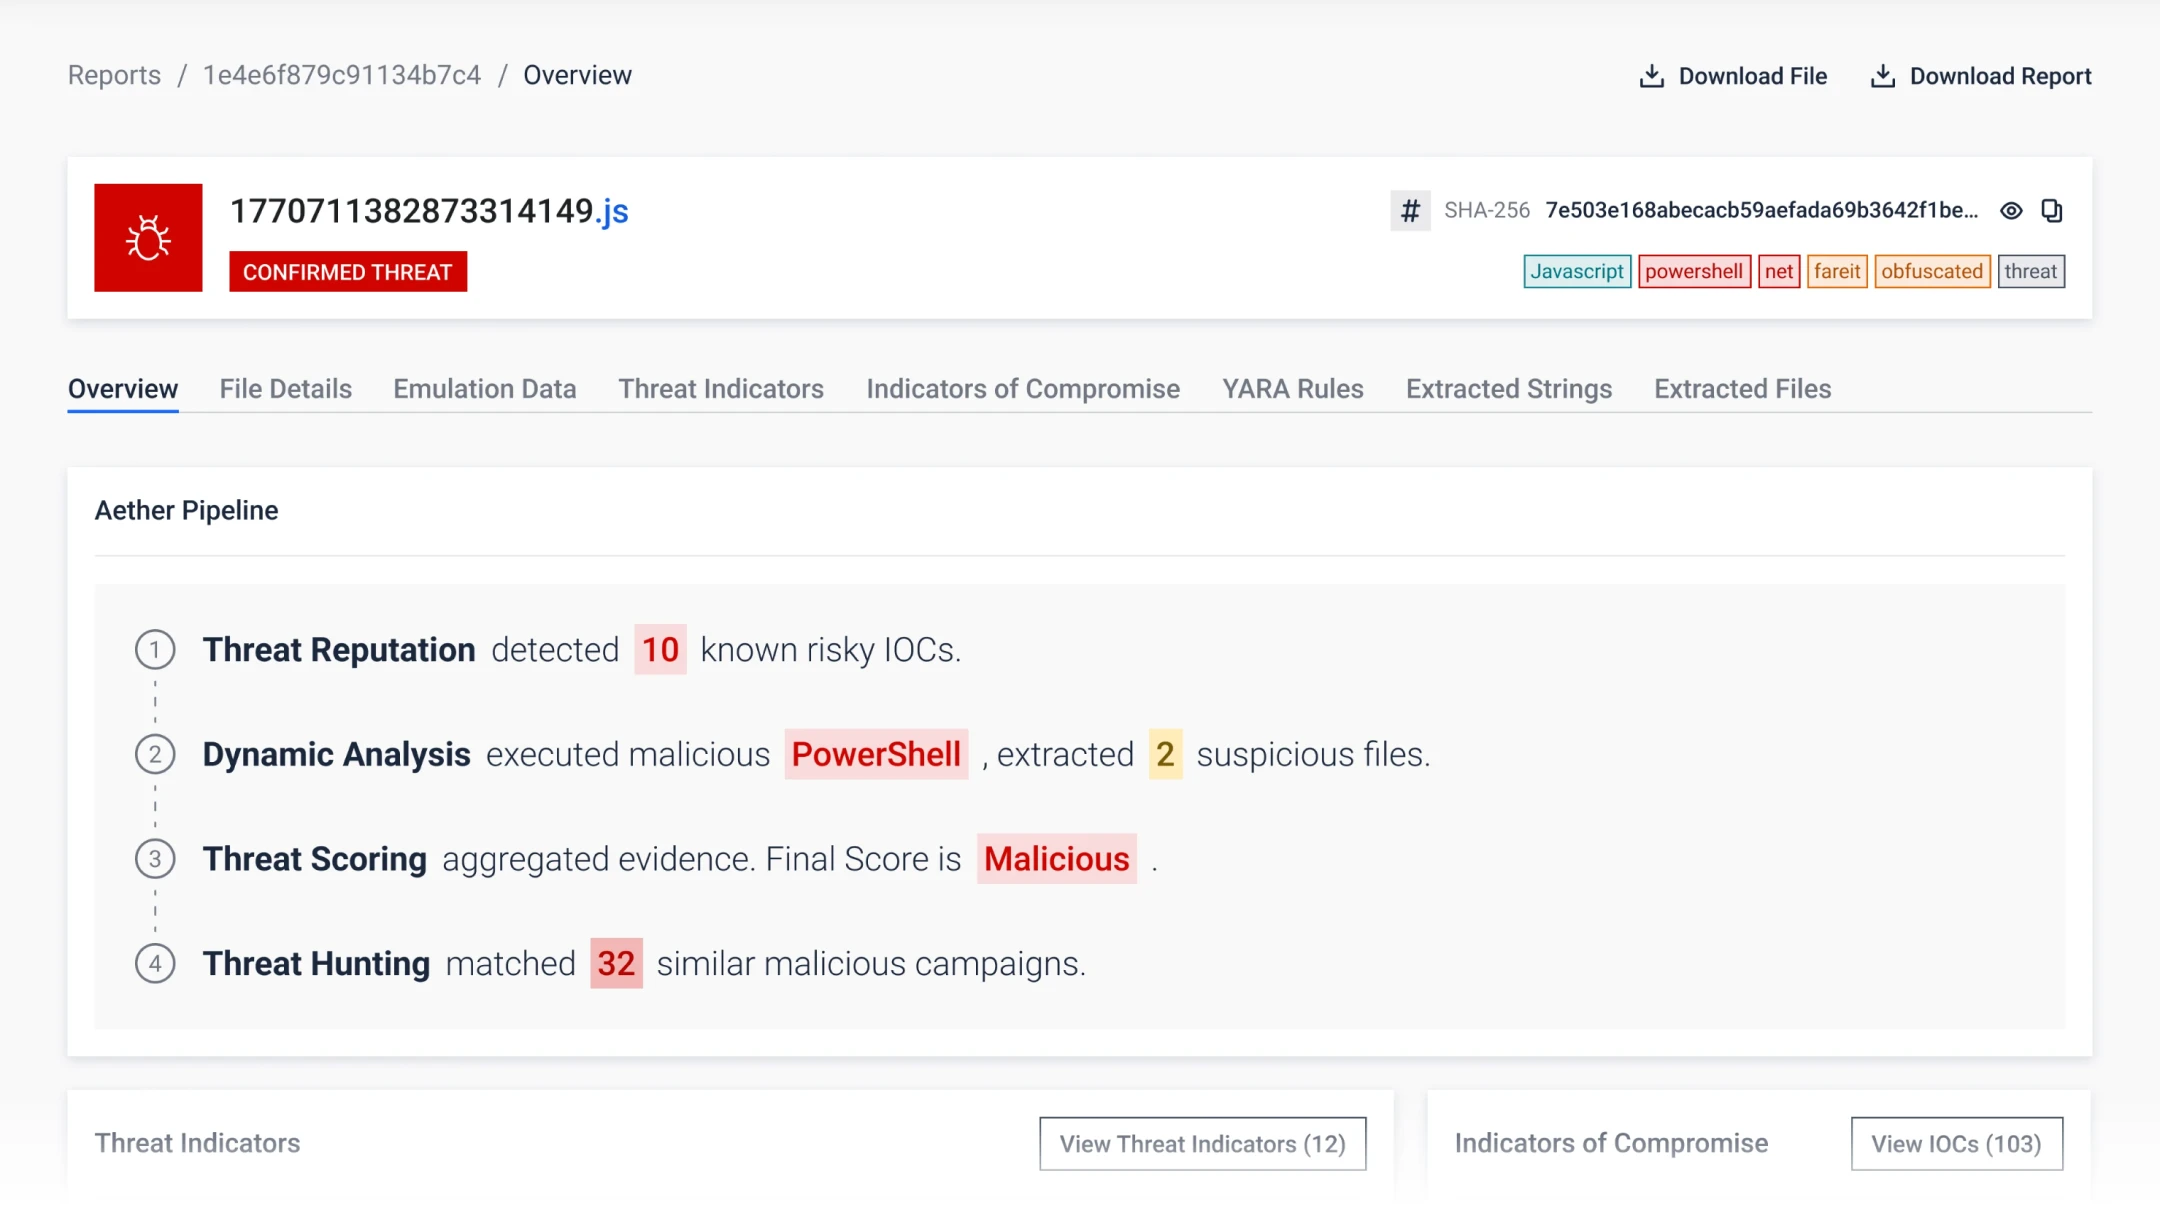
MetaDefender Aether menggabungkan Reputasi Ancaman, analisis statis Predictive Alin AI, analisis dinamis berbasis emulasi, Penilaian Ancaman, dan Pencarian Ancaman dalam satu alur deteksi. Hasilnya adalah pengambilan keputusan pra-eksekusi yang lebih cepat, visibilitas zero-day yang lebih mendalam, penetapan prioritas yang lebih jelas, serta intelijen yang lebih komprehensif untuk respons otomatis dan investigasi tingkat kampanye di seluruh tumpukan keamanan.

Kecepatan
, dan Keamanan yang Telah Divalidasi oleh AMTSO

Sesuai dengan Organisasi Standar Pengujian Anti-Malware (AMTSO), hasil pengujian Venak Security menegaskan kepemimpinan OPSWATdalam bidang Adaptive Sandbox .

Dipercaya di Seluruh Dunia untuk Melindungi Hal-Hal yang Sangat Penting

OPSWAT Dipercaya oleh lebih dari 2.100 organisasi di seluruh dunia untuk melindungi data, aset, dan jaringan penting mereka dari ancaman yang berasal dari perangkat dan fil
.

TENTANG

Lembaga pemerintah daerah ini menyediakan layanan ilmu forensik, termasuk analisis bukti digital, kepada aparat penegak hukum di berbagai yurisdiksi. Dengan sejumlah laboratorium forensik di bawah naungannya, lembaga ini mendukung penyelidikan pidana melalui pemeriksaan perangkat elektronik dan berkas digital yang diserahkan sebagai bagian dari proses hukum.

KASUS PENGGUNAAN

Dengan memanfaatkan layanan Aether dari OPSWAT( MetaDefender ) untuk Core, agensi tersebut menerapkan pendekatan keamanan berlapis yang berhasil menghilangkan risiko malware, melindungi alat forensik, dan mempercepat analisis bukti digital.

PRODUK YANG DIGUNAKAN:

TENTANG

Lembaga keuangan besar di Eropa ini menyediakan layanan perbankan dan keuangan yang esensial bagi perusahaan dan individu di seluruh dunia. Dengan ribuan karyawan dan kehadiran global yang kuat, lembaga ini memainkan peran penting dalam stabilitas ekonomi kawasan tersebut. Mengingat sifat operasinya yang sensitif, lembaga ini menerapkan langkah-langkah keamanan siber yang ketat untuk melindungi transaksi, data pelanggan, dan transfer berkas penting.

KASUS PENGGUNAAN

Untuk menangani pemrosesan volume berkas yang ditandai yang terus meningkat, lembaga tersebut menerapkan layanan Aether dari OPSWAT( MetaDefender ) untuk Core, yang memungkinkan analisis perilaku yang cepat dan mendalam serta penyortiran berkas yang berpotensi berbahaya secara lebih efisien.

PRODUK YANG DIGUNAKAN:

TENTANG

Selama lebih dari 100 tahun, Clalit telah menjadi pelopor dalam bidang perawatan medis dan inovasi kesehatan di Israel. Kini, Clalit merupakan penyedia layanan kesehatan publik dan semi-swasta terbesar di negara tersebut (serta HMO terbesar kedua di dunia).

KASUS PENGGUNAAN

Clalit telah menjadi teladan dalam memberikan perlindungan menyeluruh bagi infrastruktur kritis melalui pengembangan layanan keamanan file perusahaan yang memanfaatkan 14 unit MetaDefender Cores dengan Multiscanning dan Teknologi Deep CDR™, serta empat unit Adaptive Sandboxes dan MetaDefender serverICAP .

TENTANG

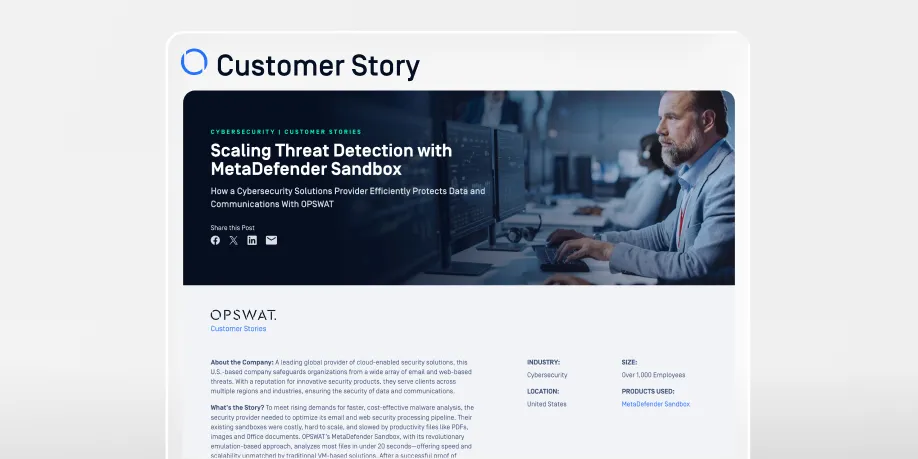
Sebagai penyedia terkemuka solusi keamanan berbasis cloud di tingkat global, perusahaan yang bermarkas di Amerika Serikat ini melindungi berbagai organisasi dari beragam ancaman yang berasal dari email dan internet. Dengan reputasi sebagai penyedia produk keamanan yang inovatif, mereka melayani klien di berbagai wilayah dan sektor industri, serta menjamin keamanan data dan komunikasi.

KASUS PENGGUNAAN

Untuk memenuhi permintaan yang terus meningkat akan analisis malware yang lebih cepat dan hemat biaya, penyedia layanan keamanan tersebut perlu mengoptimalkan alur pemrosesan keamanan email dan webnya. Setelah uji coba konsep yang berhasil, MetaDefender Aether for Core berhasil mengurangi biaya operasional dan ketergantungan pada teknologi lama yang memakan banyak sumber daya. Diimplementasikan secara mulus di AWS, solusi ini memastikan operasi yang gesit dan efisien di tengah lalu lintas file yang padat, didukung oleh keahlian OPSWAT.

PRODUK YANG DIGUNAKAN:

TENTANG

Klien kami adalah sebuah lembaga jasa keuangan multinasional yang beroperasi di seluruh Amerika Utara dengan jangkauan global, yang melayani jutaan nasabah melalui perbankan ritel, pembiayaan komersial, dan layanan keuangan digital.

KASUS PENGGUNAAN

Pendekatan sandboxing tradisional di SOC membuat analisis ancaman dilakukan pada tahap akhir, sehingga keputusan baru diambil belakangan, malware yang sulit terdeteksi memiliki lebih banyak peluang untuk lolos, dan kapasitas SOC menjadi terbebani. Lembaga tersebut perlu memindahkan analisis dinamis ke titik masuk email dan file untuk mendeteksi malware yang tidak dikenal lebih dini tanpa mengorbankan skalabilitas atau otomatisasi. Penerapan Aether dari MetaDefender di perimeter berhasil menghilangkan kemacetan di SOC, mengurangi beban kerja respons insiden, dan memulihkan efisiensi di seluruh alur kerja deteksi.

PRODUK YANG DIGUNAKAN:

Dirancang Khusus untuk Setiap Sektor

Mendukung Kepatuhan
terhadap Persyaratan Regulasi

Seiring dengan semakin canggihnya serangan siber dan pelaku ancaman yang melakukannya, badan-badan pengatur di seluruh dunia
menerapkan peraturan untuk memastikan bahwa infrastruktur kritis telah melakukan langkah-langkah yang diperlukan guna menjaga keamanannya.

Deteksi Zero-Day
zero-day-detection-nerc-square
MetaDefender Aether
Deteksi Zero-Day
Deteksi Zero-Day
MetaDefender Aether

Komunitas FileScan.io

Ungkap ancaman tersembunyi dengan analisis malware yang mendalam
yang didukung oleh teknologi MetaDefender Aether

dari OPSWAT—coba gratis.

Pertanyaan yang Sering Diajukan

Solusi ini menutup celah keamanan terhadap ancaman berbasis file yang tidak dikenal dengan menggabungkan pemeriksaan reputasi, analisis dinamis berbasis emulasi, dan intelijen perilaku—sehingga Anda dapat mendeteksi muatan dalam memori, loader yang disamarkan, dan perangkat phishing yang terlewatkan oleh tanda tangan dan alat endpoint.

Sistem ini terintegrasi pada tahap pengumpulan data (ICAP, email, MFT, web), memperkaya data SIEM/SOAR Anda (MISP/STIX, Splunk SOAR, Cortex XSOAR), dan mengirimkan kembali IOC berpresisi tinggi serta perilaku yang dipetakan ke MITRE untuk meningkatkan kemampuan deteksi di seluruh alat yang Anda gunakan.

Tidak. Fitur "great-filter" secara instan menyaring sebagian besar gangguan; file yang mencurigakan dijalankan dalam lingkungan sandbox emulasi yang 10 kali lebih cepat dan 100 kali lebih hemat sumber daya dibandingkan sandbox VM generasi lama—sehingga alur file tetap lancar sekaligus tetap mampu mendeteksi 0,1% ancaman zero-day yang benar-benar berbahaya.

Ya. Lakukan implementasi di cloud, hybrid, atau sepenuhnya di lokasi (on-prem) dengan isolasi jaringan (air-gapped) (mendukung RHEL/Rocky Linux), dilengkapi dengan mode offline dan daftar putih sertifikat, akses berbasis peran, log audit, serta kontrol retensi data untuk lingkungan berstandar NIS2/IEC 62443/NIST.

Penurunan volume insiden/MTTR (lebih sedikit hasil positif palsu, konteks yang lebih kaya), deteksi lebih dini terhadap ancaman yang tidak terdeteksi oleh OSINT, serta pengurangan risiko yang terukur untuk alur kerja berkas (email, MFT, portal). Sebagian besar pelanggan memulai dengan uji konsep (POC) yang terfokus pada lalu lintas data mereka yang sebenarnya, kemudian memperluasnya.

Selalu Waspada Terhadap Ancaman Zero-Day

Isi formulir ini dan kami akan menghubungi Anda dalam waktu 1 hari kerja.
Dipercaya oleh lebih dari 2.100 perusahaan di seluruh dunia.