Kemampuan baru ini memperkuat tim keamanan, sehingga memungkinkan pemahaman yang lebih baik terhadap pihak yang bermusuhan serta respons yang lebih efektif terhadap ancaman.
Rilis terbaru Aether dari MetaDefender menghadirkan fitur-fitur yang disempurnakan untuk menangani ancaman yang kompleks. Kami telah menyederhanakan sistem pelaporan kami dengan ChatGPT, meningkatkan indikator ancaman, dan menambahkan integrasi SOAR untuk membantu kami selalu selangkah lebih maju dari para penyerang.
Fitur Baru:
- Dengan cepat membuat ringkasan eksekutif menggunakan ChatGPT
- Terintegrasi dengan Detect It untuk mengidentifikasi karakteristik berkas yang dapat dieksekusi yang berkaitan dengan kompilasi dan pengemasan
- Mendukung proses ekstraksi berkas eksekusi 64-bit
- Mendeteksi dan mengekstrak berkas RTF yang disematkan dalam dokumen Office, sebagaimana dijelaskan dalam CVE-2023-36884
- Meningkatkan indikator ancaman untuk Mavinject
Pelaporan yang Lebih Cepat
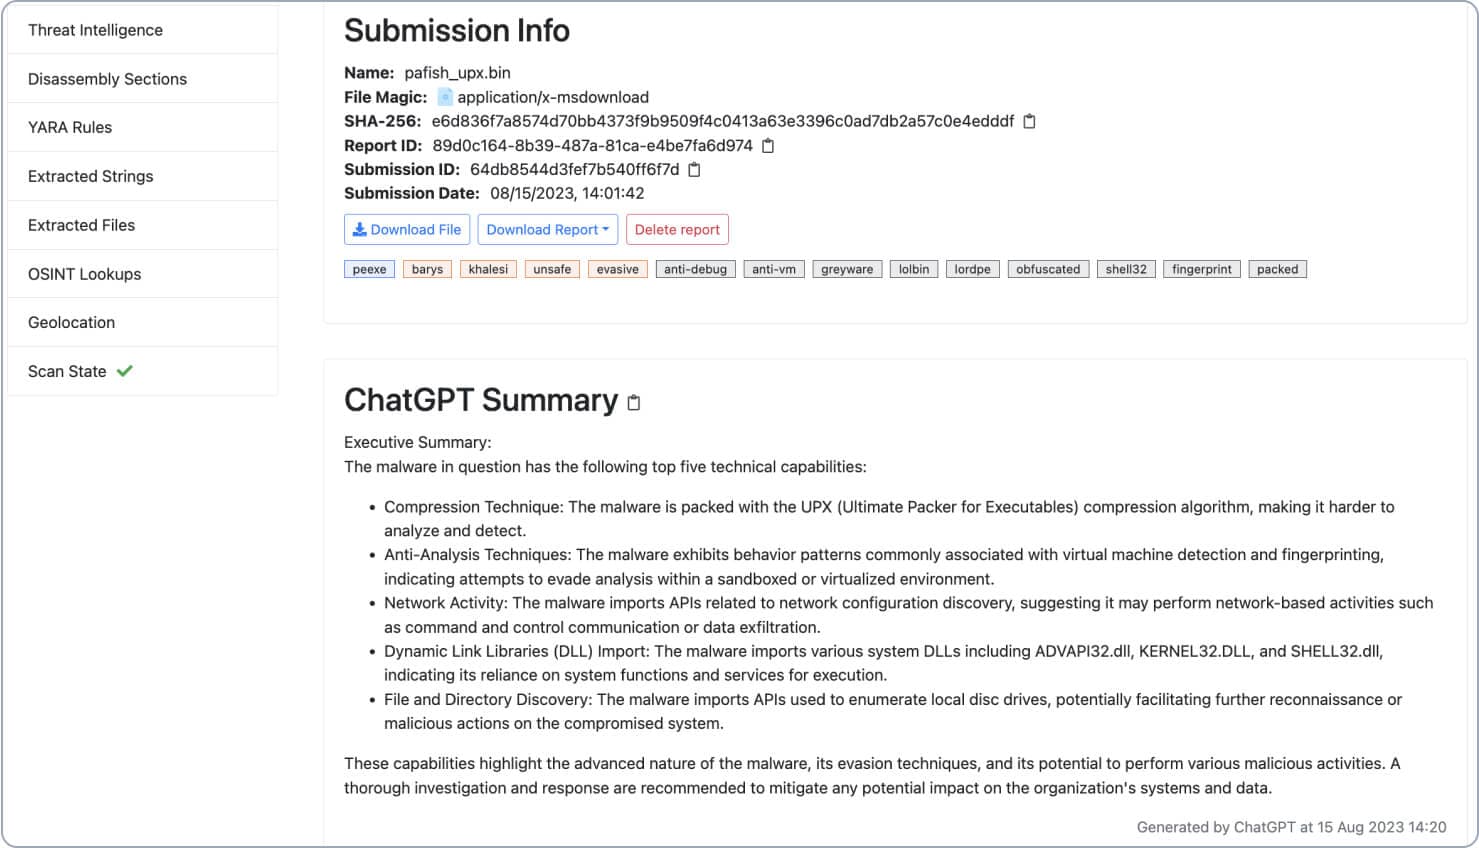
Bagikan informasi terperinci dan berkualitas tinggi ke seluruh organisasi untuk merespons dan menangani ancaman dengan lebih baik menggunakan ChatGPT. MetaDefender Aether merangkum informasi intelijen yang kompleks menjadi ringkasan yang mudah dipahami tanpa perlu meninggalkan dasbor.
Indikator Ancaman Lainnya
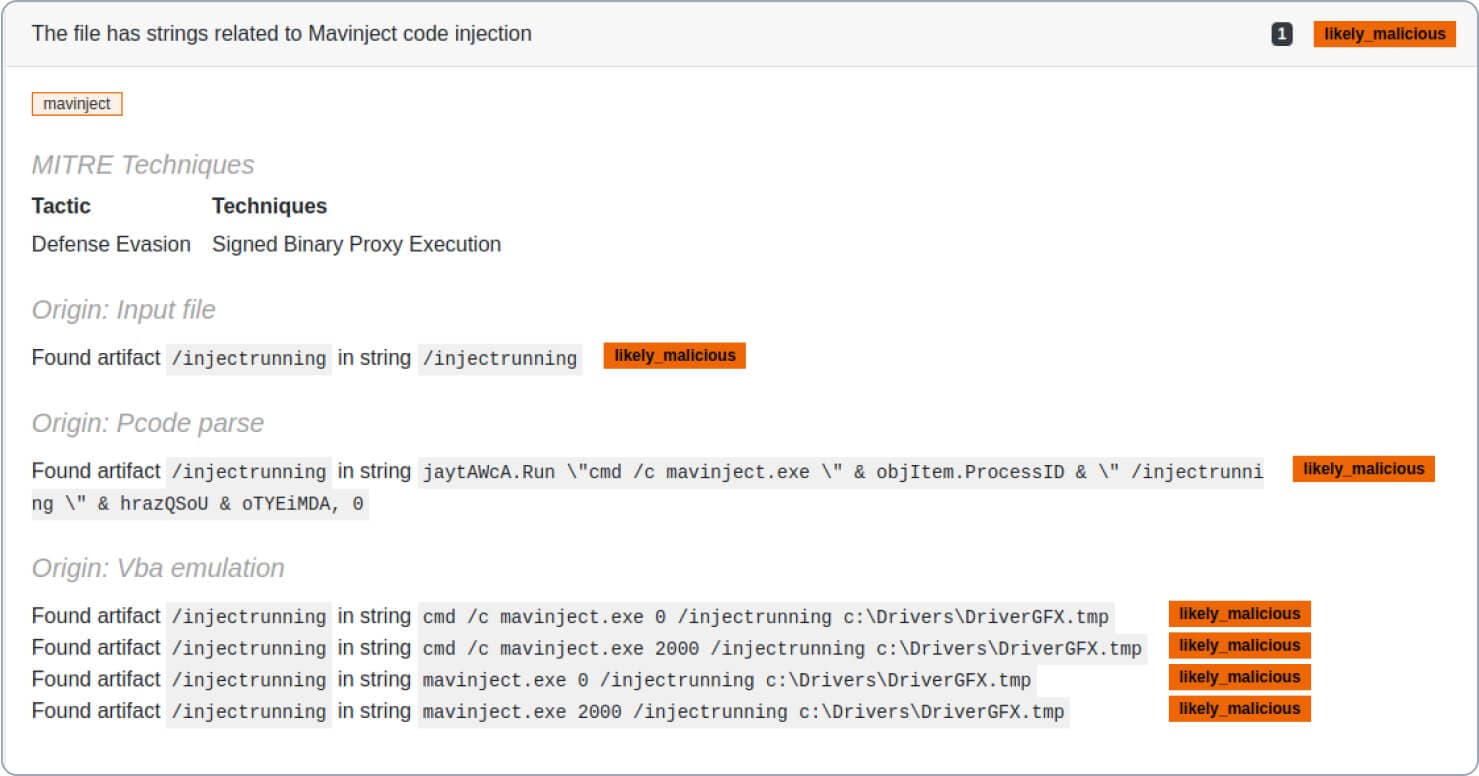
Para penyerang mungkin menyalahgunakan mavinject.exe untuk menjadi perantara dalam eksekusi kode berbahaya. Mavinject.exe adalah Microsoft Application Virtualization Injector, sebuah utilitas Windows yang dapat menyisipkan kode ke dalam proses eksternal sebagai bagian dari Microsoft Application Virtualization (App-V). Lihat contoh dan indikator ancaman baru.
Peningkatan lainnya:
- Pemrosesan pemindaian yang dipercepat mengurangi waktu yang dibutuhkan untuk menganalisis file, sehingga menghasilkan hasil yang lebih cepat dan alur kerja yang lebih efisien.
- Indikator ancaman yang disempurnakan serta perhitungan hasil penilaian meningkatkan akurasi pendeteksian ancaman dan proses penilaian secara keseluruhan, sehingga memastikan identifikasi risiko potensial yang lebih tepat.
- Pemetaan MITRE yang telah disempurnakan demi kejelasan bagi pengguna menyelaraskan informasi ancaman dengan standar kerangka kerja MITRE, sehingga memudahkan pengguna untuk memahami dan menanggapi ancaman.
- Fitur emulasi VBA tingkat lanjut memperluas kemampuan emulasi VBA untuk mendukung fungsionalitas tambahan, sehingga meningkatkan kedalaman analisis terhadap ancaman berbasis makro.
Lihat daftar lengkap pembaruan versi 1.9 dan fitur-fitur tambahan.
MetaDefender Fitur Utama Aether
MetaDefender Analisis ancaman adaptif Aether mendeteksi dan mengekstrak indikator kompromi (IOC) dari malware yang sulit terdeteksi dan malware zero-day.
Memproses sejumlah besar berkas dan URL untuk mendeteksi berbagai macam ancaman.
Berfokus pada kualitas dan kuantitas indikator kompromi (IOC) yang dapat ditindaklanjuti untuk penanggulangan insiden.
Memungkinkan deteksi serangan yang ditargetkan dengan mengabaikan trik-trik anti-analisis (misalnya, geofencing).
Menganalisis ancaman secara efisien dengan basis data Reputation yang sangat besar API.
Memanfaatkan teknologi pembelajaran mesin mutakhir untuk mengidentifikasi ancaman yang tidak dikenal dalam file-file serupa.
Untuk informasi lebih lanjut mengenai Aether dari MetaDefender , segera hubungi para ahli kami .