Platform Akses Zero-Trust dari MetaDefender terus memperluas kemampuannya. Dalam rilis terbarunya, beberapa fitur penting ditambahkan ke platform Zero-Trust yang sudah sangat mumpuni ini, termasuk pelaporan Kerentanan yang Diketahui Telah Dieksploitasi (KEV) sebagaimana dikatalogkan oleh CISA, penambahan dasbor kepatuhan NERC, serta pengelolaan patch otomatis untuk aplikasi pihak ketiga.
Fitur-fitur baru ini sangat sesuai dengan modul-modul Access dari MetaDefender yang diluncurkan pada awal tahun 2023: modul Deep Compliance sebagai modul dasar, serta modul-modul lainnya seperti Vulnerability Management, Patch Management, Advanced Endpoint Security, dan Secure Access.
MetaDefender Fitur Akses yang Selaras dengan Perkembangan Lingkungan Regulasi
Fitur-fitur baru Akses Berbasis Peran ( MetaDefender ) ini tidak muncul begitu saja. Peraturan terkait kepatuhan semakin ketat dan meluas di semua bidang. Awal tahun lalu, Gedung Putih mengeluarkan sebuah Memorandum untuk Para Kepala Departemen dan Lembaga Eksekutif di Pemerintah Federal, yang menetapkan strategi arsitektur Zero Trust Federal. Pada bulan Oktober 2022, CISA – Badan Keamanan Siber dan Infrastruktur Amerika Serikat – menerbitkan Arahan Operasional yang Mengikat (BOD 23-01) untuk meningkatkan visibilitas aset dan " vulnerability detection " pada jaringan federal.
Singkatnya, paling lambat pada 3 April 2023, semua lembaga federal wajib mematuhi ketentuan untuk melakukan penemuan aset secara otomatis setiap 7 hari dan memulai proses identifikasi kerentanan pada seluruh aset yang terdeteksi (termasuk perangkat ujung seperti laptop) setiap 14 hari. Khususnya bagi organisasi infrastruktur kritis, Pemerintahan Biden sedang bersiap untuk mengumumkan strategi nasional yang untuk pertama kalinya menetapkan serangkaian peraturan keamanan siber yang komprehensif bagi infrastruktur kritis.
Blog: Memahami Kepatuhan Keamanan Siber (Lindungi Bisnis Anda dan Dapatkan Keunggulan Kompetitif)
Deteksi dan Perbaikan Kerentanan yang Telah Diketahui dan Dieksploitasi oleh CISA
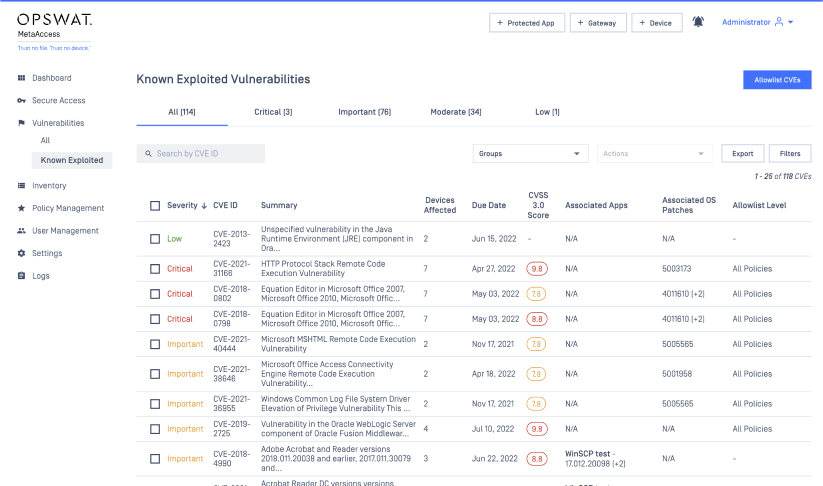
Perbaikan Kerentanan yang Diketahui Telah Dieksploitasi (KEV) sebagaimana terdaftar oleh CISA memungkinkan pengguna untuk dengan mudah melihat perangkat yang memiliki KEV. Dari sudut pandang kepatuhan, sistem akan mendeteksi apakah perangkat akhir memiliki KEV, dan, sesuai dengan kebijakan Admin, kerentanan tersebut akan diperbaiki secara otomatis atau ditandai sebagai kritis. Peringatan kemudian akan dikirimkan kepada pengguna, dan akses mereka ke jaringan akan diblokir jika diperlukan.
Platform ini kini akan menampilkan KEV bersama dengan CVE (Common Vulnerabilities and Exposures) dalam laporan, seperti yang ditunjukkan di bawah ini.
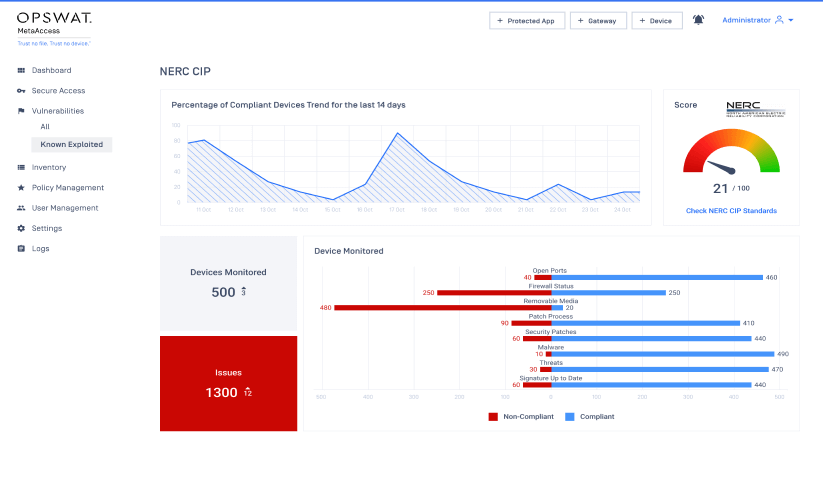
Memastikan Anda Siap Mematuhi Persyaratan Kepatuhan NERC CIP
Berkat pengalaman bertahun-tahun yang dimiliki OPSWATdalam menyediakan solusi keamanan siber bagi organisasi infrastruktur kritis, banyak pelanggan OPSWATakan menganggap dasbor kepatuhan NERC sebagai fitur yang sangat bermanfaat. Platform Akses MetaDefender kini akan menampilkan dengan jelas perangkat-perangkat yang patuh maupun tidak patuh terhadap kategori kepatuhan yang diatur oleh NERC, seperti status firewall, kontrol port, celah patch keamanan, pencegahan kode berbahaya, pembaruan tanda tangan, serta penerapan otentikasi pengguna interaktif.
Penambalan Otomatis Kerentanan dari Pihak Ketiga
Beralih ke komponen Manajemen Perangkat ( Patch Management ) dari platform ini, MetaDefender Access kini menyediakan pengelolaan patch otomatis untuk aplikasi pihak ketiga. Admin dapat memilih untuk membiarkan pengguna melakukan pembaruan secara manual dengan satu klik, atau mengaktifkan pembaruan otomatis pada perangkat akhir.
Gambaran Besar
Dengan pemerintah AS sebagai pelopor, peraturan yang mewajibkan kepatuhan di berbagai bidang—termasuk kerentanan, pengelolaan patch, dan keamanan zero-trust—dengan cepat menjadi standar industri. Platform Akses Zero-Trust dari OPSWAT( MetaDefender ) sangat siap untuk mengatasi tantangan siber di pasar dengan bekerja sama bersama organisasi infrastruktur kritis dan pihak lain, dalam realitas baru ini.
Untuk mengetahui lebih lanjut tentang Akses ke MetaDefender , silakan lihat lembar data Akses keMetaDefender yang baru saja kami rilis.