Dalam Rilis Ini
- Peningkatan pada pustaka C/C++
- Manfaatkan informasi PE untuk mendeteksi pustaka DLL/EXE
- Tambahkan lebih banyak tanda tangan untuk pustaka C/C++
- Mendukung pemrosesan format file CycloneDX
Dalam pembaruan terbaru kami untuk teknologi SBOM (Software Bill of Materials) versi 4.0.0, kami memperluas cakupan basis data kami untuk komponen biner seperti berkas DLL dan EXE, meningkatkan identifikasi biner melalui metadata PE (Portable Executable), serta memungkinkan validasi dan penyempurnaan laporan SBOM CycloneDX.
Titik Buta Biner
Solusi SBOM tradisional terutama mengandalkan pengelola paket dan berkas manifest (misalnya, requirements.txt, package.json) untuk mengidentifikasi komponen pihak ketiga. Meskipun efektif untuk banyak aplikasi modern, pendekatan ini masih menyisakan celah yang signifikan, terutama dalam skenario seperti:
- Proyek yang tidak secara konsisten menggunakan pengelola paket: Proyek C/C++ yang menggunakan pustaka DLL yang tidak dilacak oleh pengelola paket dapat tetap tidak terdeteksi oleh alat pembuat SBOM.
- Software program penginstal yang berisi file biner pihak ketiga yang tertanam: Program penginstal sering kali berisi dependensi file biner pihak ketiga tanpa metadata yang eksplisit, sehingga sulit untuk dilacak.
- Pustaka dalam format biner di repositori artefak: Repositori artefak seperti JFrog Artifactory, Nexus Repository, atau Apache Archiva menyimpan pustaka dalam format biner (whl, egg, zip), bukan dalam bentuk kode sumber. Paket-paket biner ini juga tidak menyertakan deklarasi, yang pada gilirannya membatasi visibilitas SBOM konvensional.
Kesenjangan-kesenjangan ini menimbulkan risiko keamanan – ketergantungan biner tetap tidak terlihat, paket penginstal tidak diperiksa, dan kerentanan dalam ketergantungan yang tidak diungkapkan tidak dapat dilacak.
Menutup Kesenjangan Keamanan Biner dalam SBOM
Untuk mengatasi titik-titik buta yang kritis ini, SBOM 4.0.0 dari OPSWAT menghadirkan kemampuan yang ditingkatkan melalui berbagai pendekatan yang saling melengkapi:
Perluasan Cakupan Basis Data untuk Komponen Biner
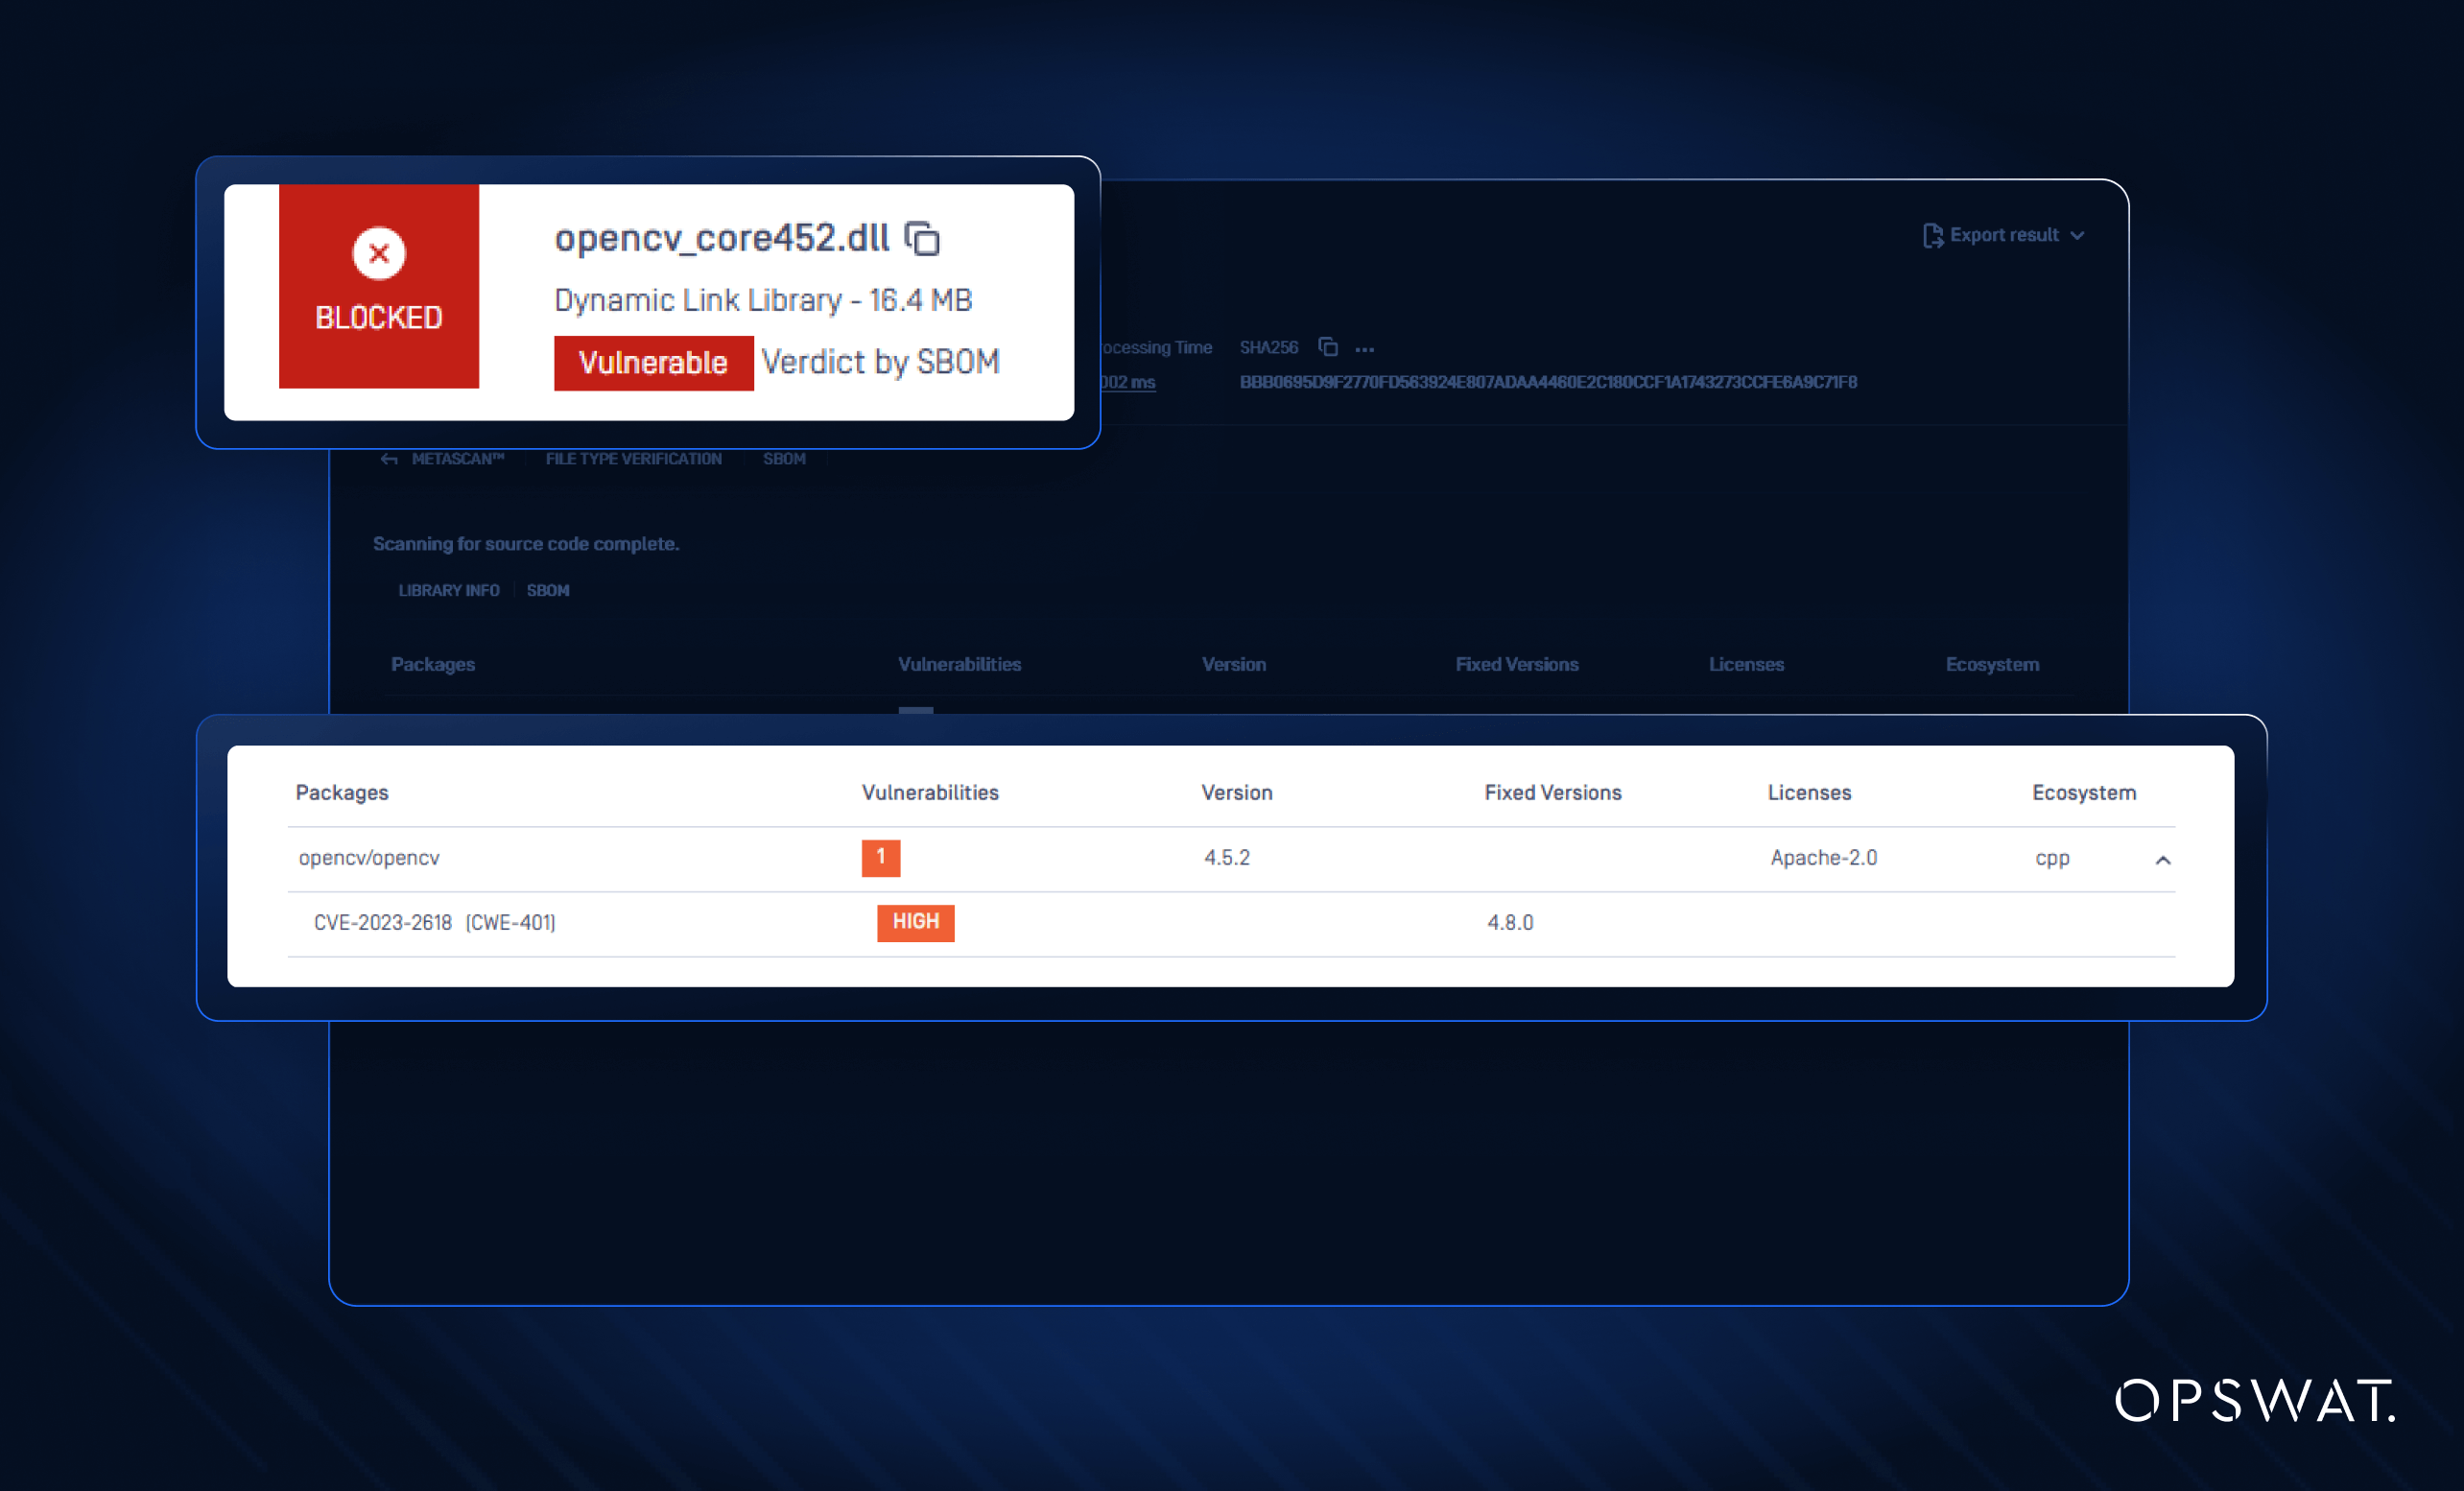
Kami telah memperluas basis data tanda tangan kami secara signifikan untuk file biner C, C++, dan C# (DLL, EXE). Tim pengembangan Software kini dapat mengidentifikasi pustaka pihak ketiga yang tertanam, bahkan ketika metadata pengelola paket tidak tersedia.
Dengan pembaruan ini, SBOM OPSWAT memastikan pelacakan komponen yang menyeluruh di seluruh kode sumber, file biner yang telah dikompilasi, dan penginstal perangkat lunak.
Identifikasi Perpustakaan yang Akurat Melalui Analisis Metadata
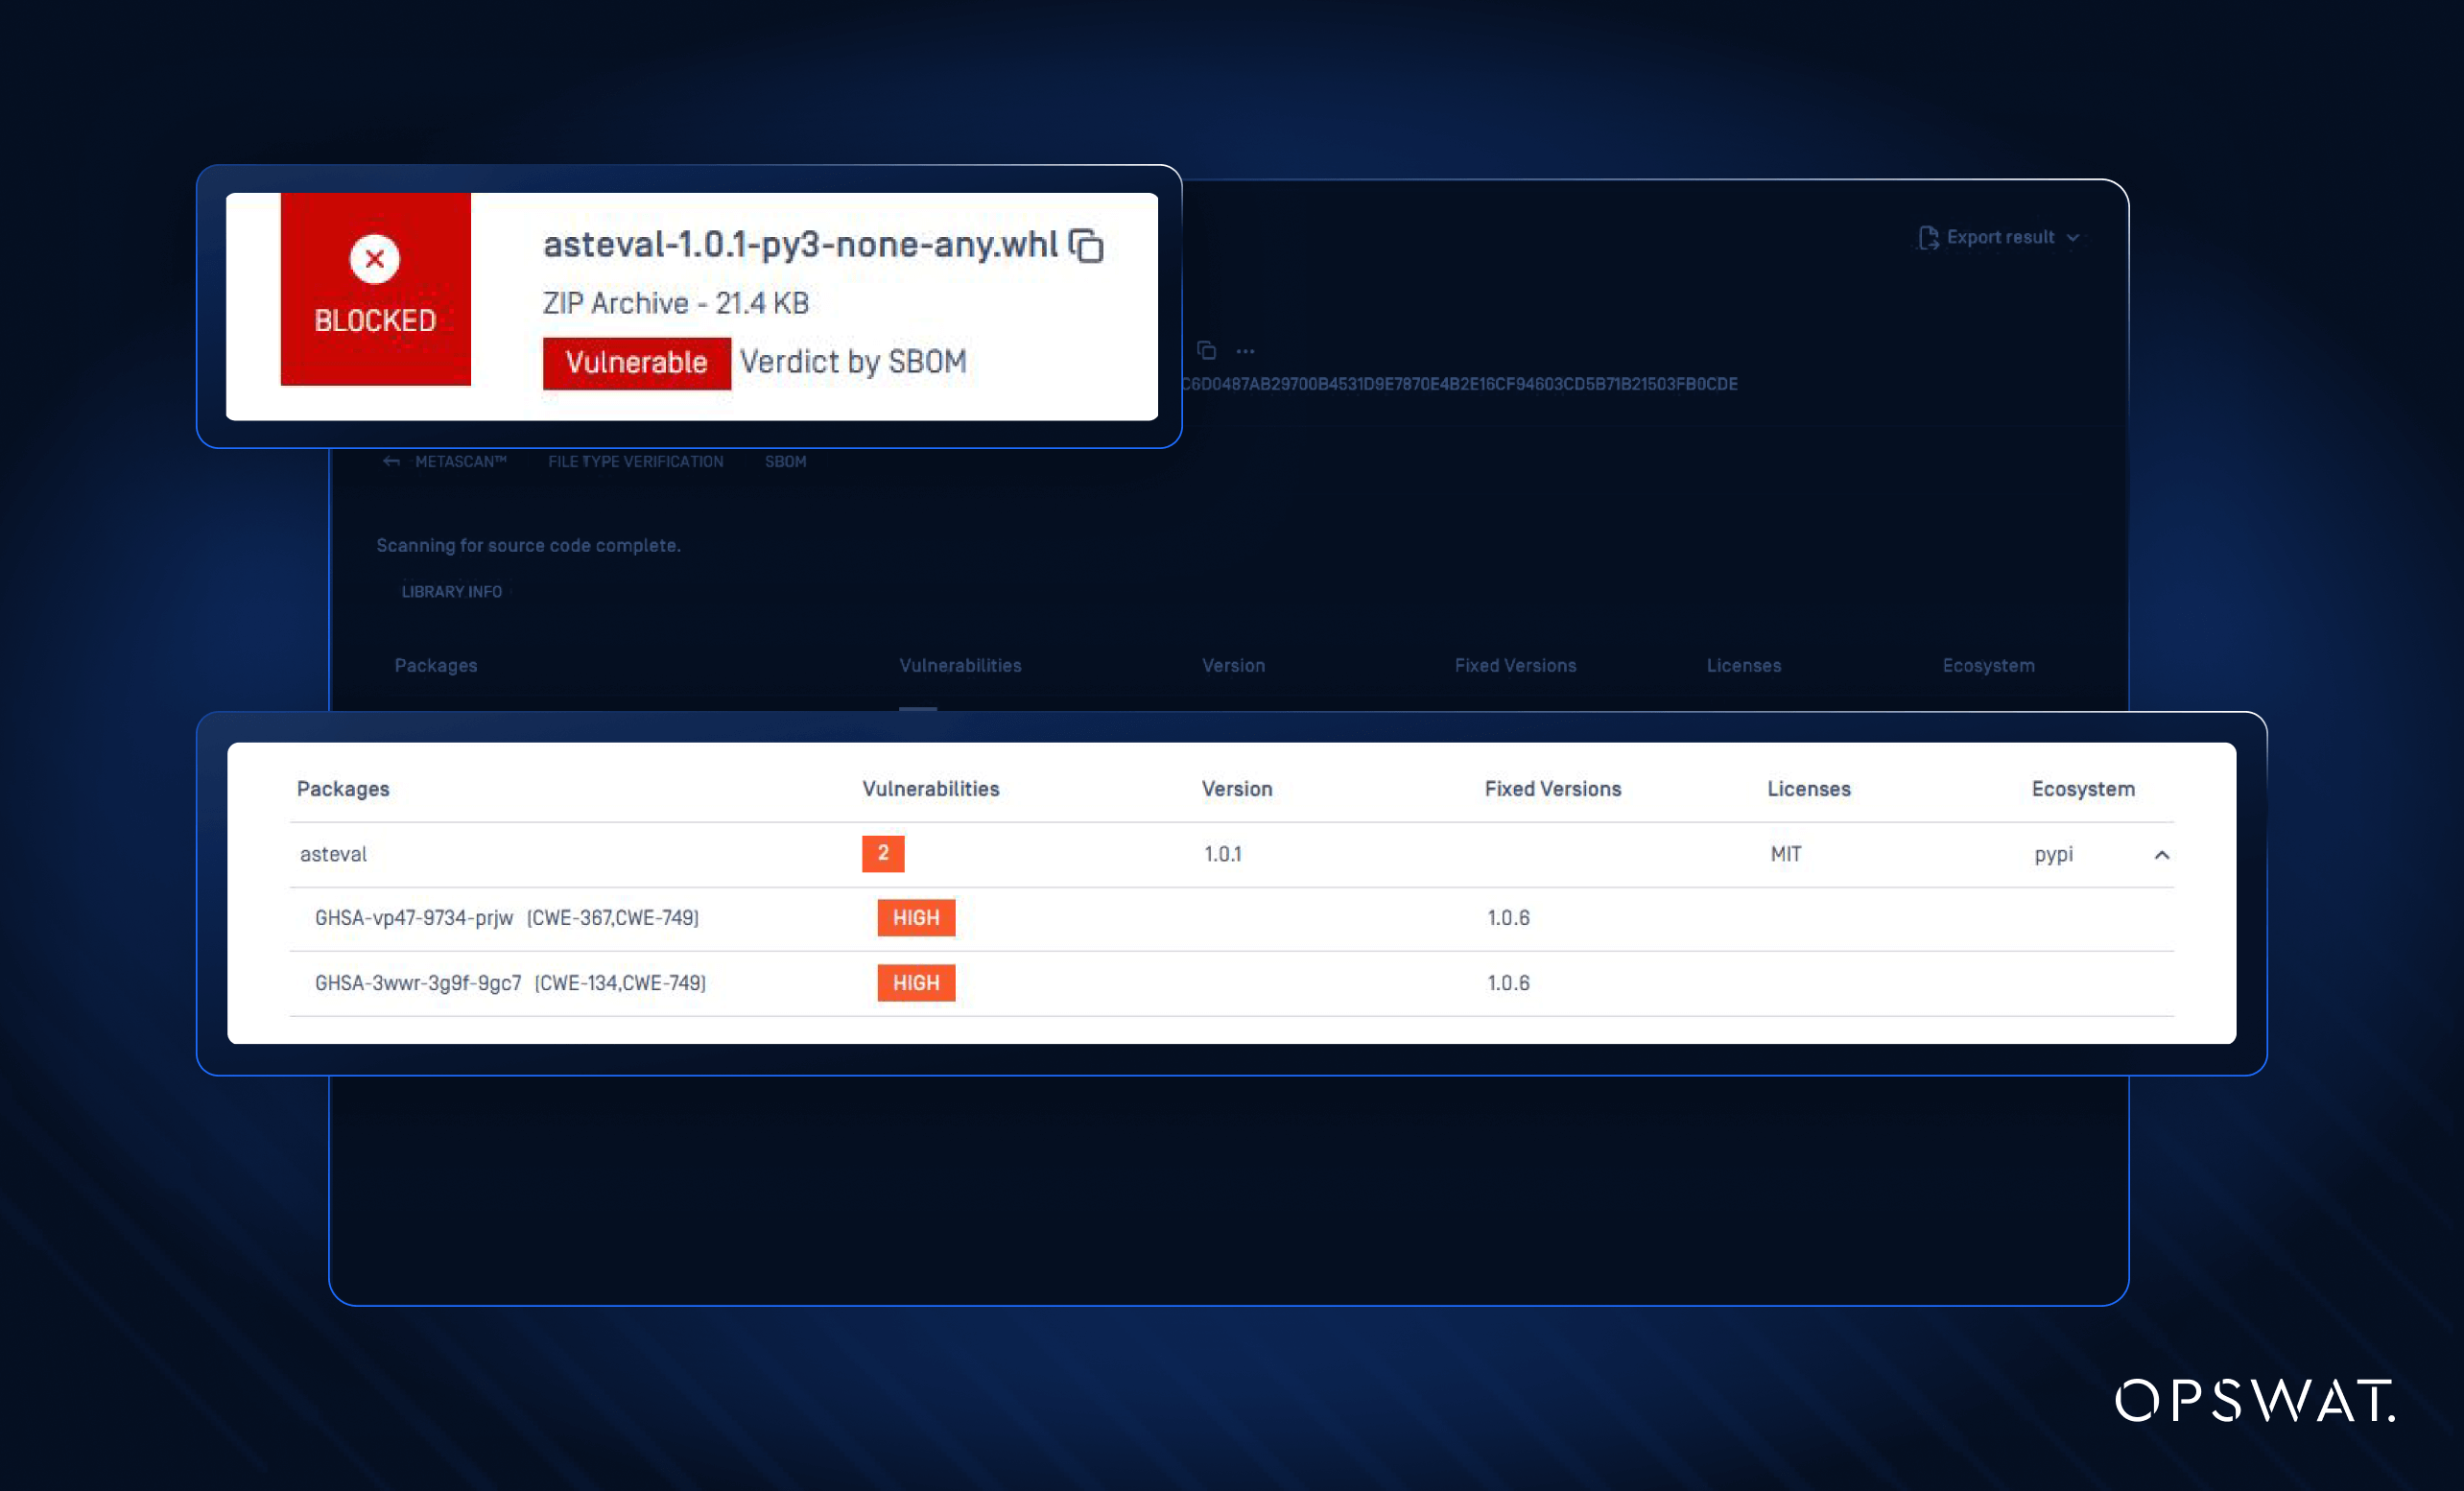
Rilis terbaru kami memanfaatkan analisis metadata PE (Portable Executable) untuk mengidentifikasi berkas biner dan mencocokkannya dengan basis data kerentanan serta lisensi yang sudah diketahui. Pendekatan otomatis ini menggantikan proses yang sebelumnya dilakukan secara manual, memakan waktu, dan rentan terhadap kesalahan.
Cara Kerjanya:
- OPSWAT SBOM mendeteksi pustaka pihak ketiga dalam bentuk biner (DLL, EXE) dengan memanfaatkan tanda tangan dan metadata PE (portable executable) dari pustaka tersebut.
- Informasi biner yang diekstraksi dipetakan ke pustaka dan versi yang diketahui
- Temuan-temuan ini kemudian dicocokkan dengan basis data kerentanan dan lisensi kami.
Manfaat:
- Identifikasi komponen pihak ketiga, termasuk pustaka C/C++ yang dikelola secara manual dan paket penginstal
- Meningkatkan akurasi dalam mengidentifikasi komponen biner melalui analisis metadata
- Mengurangi risiko keamanan dengan mendeteksi ketergantungan, bahkan tanpa deklarasi dari pengelola paket
- Menerapkan pengelolaan kerentanan yang komprehensif dan penilaian keamanan
Identifikasi Perpustakaan yang Akurat Melalui Analisis Metadata
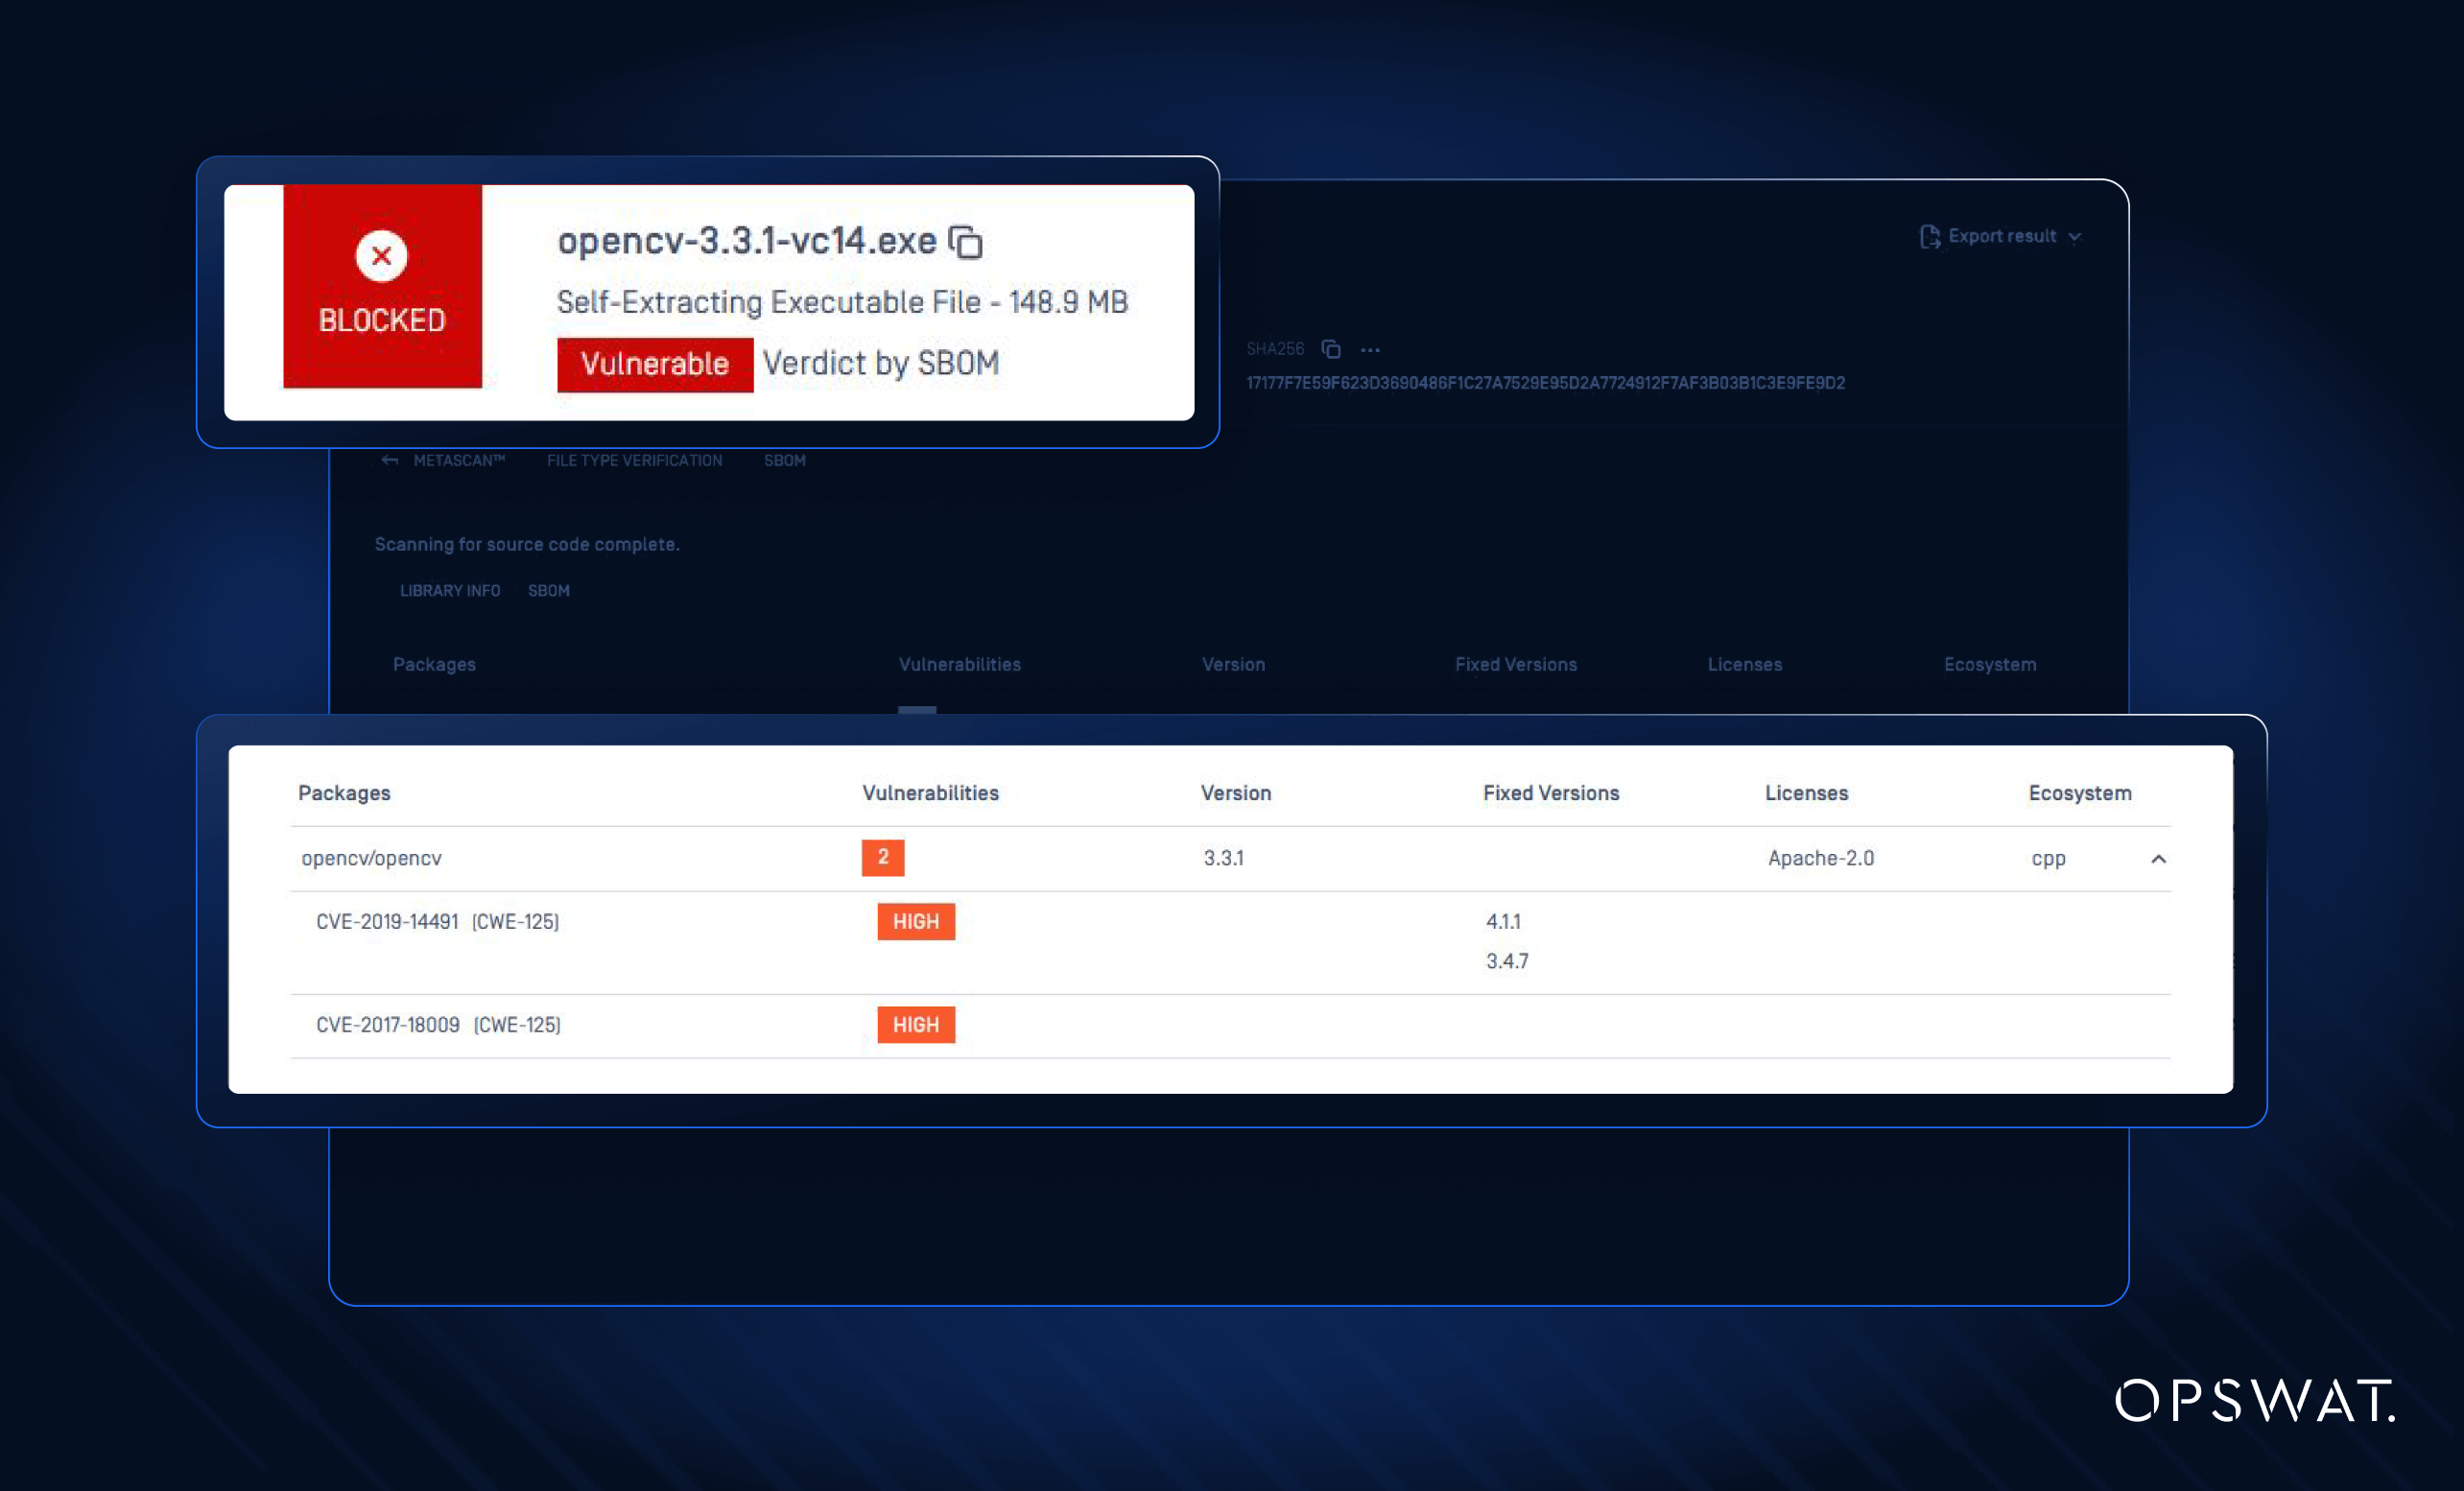
Mengintegrasikan SBOM dengan Repositori Artefak
Selain memindai pustaka biner secara langsung, OPSWAT SBOM dan MetaDefender Software Supply Chain mendukung integrasi bawaan dengan repositori artefak seperti JFrog Artifactory untuk memindai paket asli dan mengambil metadata-nya. Pelajari lebih lanjut tentang integrasi JFrog Artifactory.
Referensi silang ini memungkinkan identifikasi yang akurat terhadap pustaka pihak ketiga yang tertanam, serta memastikan tim tidak akan melewatkan informasi keamanan penting dalam komponen biner proyek mereka.
Validasi dan Penyempurnaan Laporan SBOM CycloneDX
Pembaruan lain dalam rilis ini berfokus pada akurasi dan kelengkapan laporan SBOM – terutama yang dalam format CycloneDX.
CycloneDX adalah format SBOM yang banyak digunakan untuk pemantauan keamanan dan kerentanan. Namun, beberapa laporan tersebut sering kali tidak memuat informasi penting seperti data lisensi atau dependensi yang tidak dilaporkan.
Di OPSWAT, kami menganut filosofi pertahanan berlapis. Sama seperti strategi keamanan berlapis yang meningkatkan deteksi malware, validasi SBOM berlapis juga meningkatkan keamanan rantai pasokan perangkat lunak. Peningkatan ini memvalidasi dan memperkaya laporan SBOM CycloneDX untuk menghasilkan inventaris komponen yang lebih lengkap.
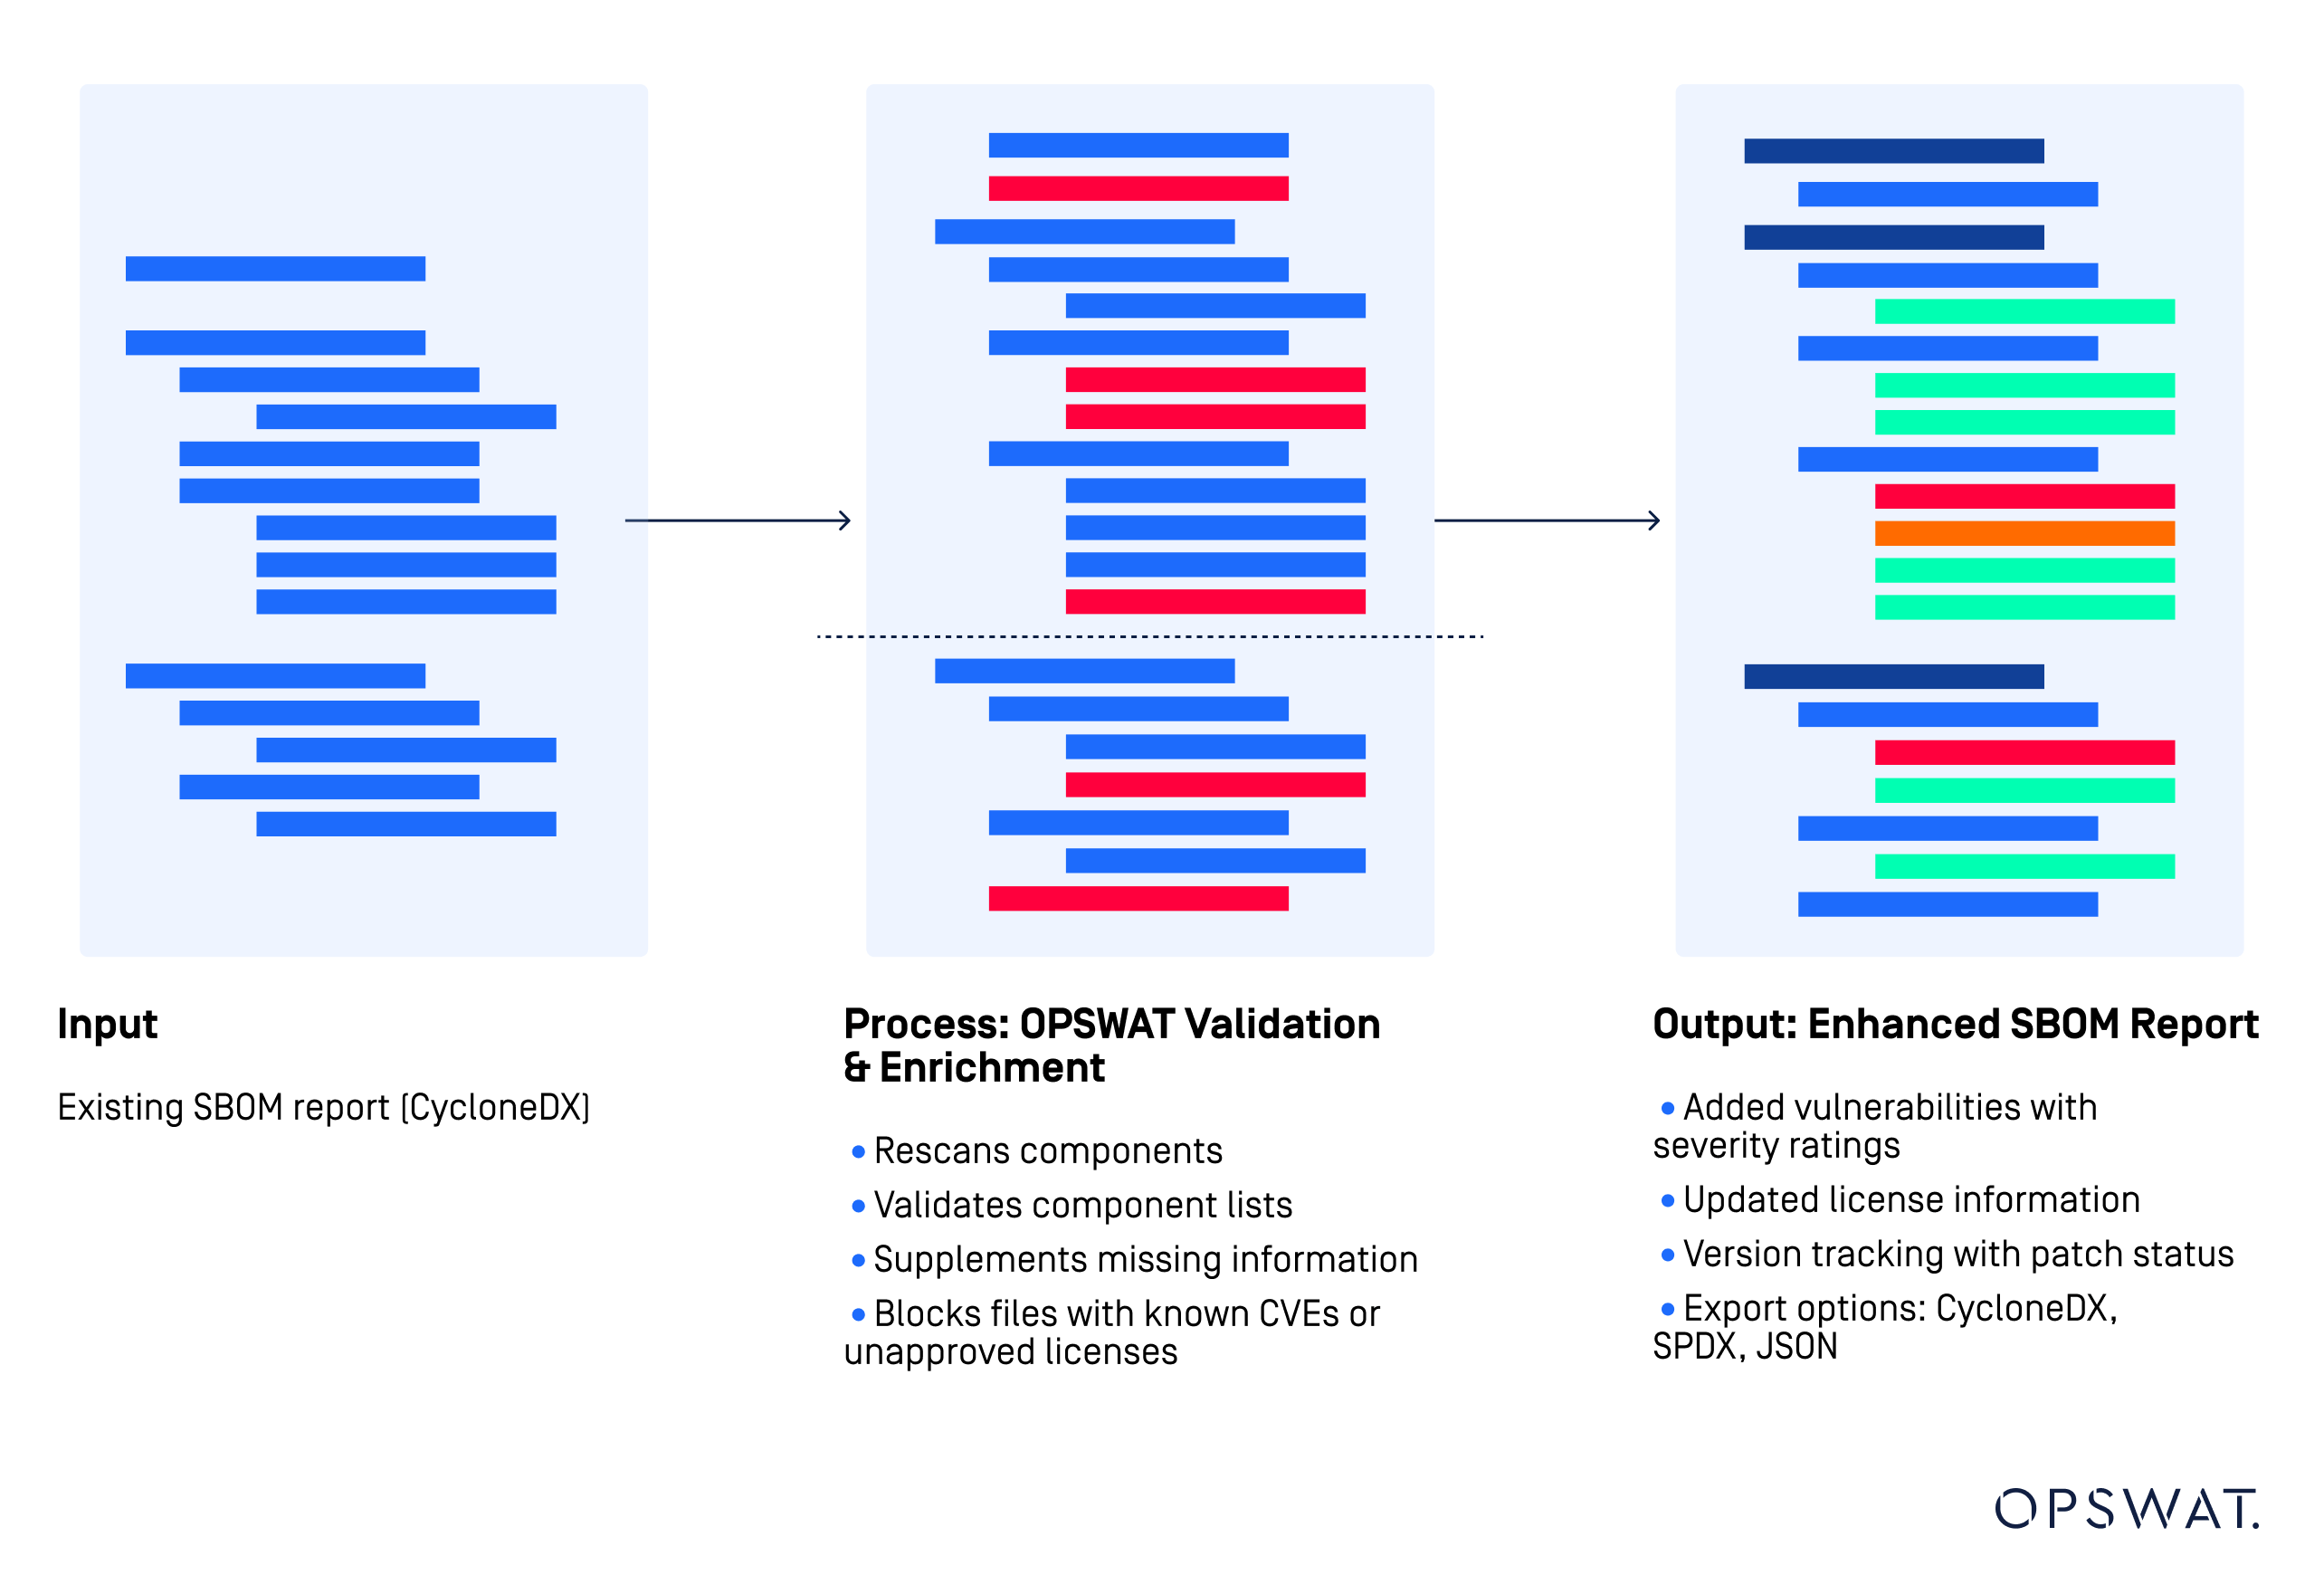
Cara Kerjanya:
Impor SBOM yang Sudah Ada
Pengguna menyediakan laporan SBOM dalam format CycloneDX sebagai dasar untuk analisis dan validasi.
Validasi dan Pengayaan
OPSWAT meninjau ulang SBOM, memverifikasi komponen yang tercantum berdasarkan basis data kami, serta melengkapi detail yang kurang, termasuk:
- Wawasan mengenai kerentanan (deteksi CVE dan peringkat tingkat keparahan)
- Data perizinan
- Pelacakan versi (versi yang sudah usang dan tambalan yang telah diperbaiki)
Selain itu, berkas yang mengandung CVE yang telah diketahui atau memiliki lisensi yang tidak disetujui akan ditandai atau diblokir berdasarkan kebijakan yang telah dikonfigurasi sebelumnya.
Membuat dan Mengekspor SBOM yang Disempurnakan
SBOM yang telah diperbarui mencakup wawasan keamanan tambahan. Ekspor temuan yang telah diperkaya dalam format JSON, CycloneDX, atau SPDX SBOM.
Mengapa Deteksi Biner Penting
Lengkap Vulnerability Management
Ketika CVE baru diumumkan, tim keamanan dapat segera menilai apakah mereka terpengaruh, bahkan untuk komponen dalam bentuk biner. Hal ini menghilangkan titik buta keamanan dalam alur kerja penanganan kerentanan.
Kepatuhan dan Kesiapan dalam Menghadapi Peraturan
Organisasi yang menghadapi persyaratan regulasi atau tuntutan pelanggan yang semakin ketat terkait SBOM dapat memastikan bahwa semua komponen tercatat—bukan hanya yang dikelola melalui pengelola paket.
Penilaian Keamanan untuk Paket Penginstal
Software Paket distribusi sering kali berisi banyak komponen pihak ketiga. Deteksi biner memperluas cakupan pemantauan terhadap program penginstal dan memastikan bahwa semua dependensi yang sampai ke tangan pelanggan telah didata dan diperiksa keamanannya.
Dukungan untuk Basis Kode Lama
Aplikasi lama yang tidak dilengkapi dengan sistem manajemen ketergantungan modern kini dapat dimasukkan ke dalam program keamanan rantai pasokan perangkat lunak, tanpa perlu pelacakan manual atau penyesuaian besar-besaran.
Tentang SBOM OPSWAT
OPSWAT SBOM memungkinkan transparansi perangkat lunak dengan menyediakan inventarisasi yang akurat atas komponen-komponen perangkat lunak dalam tumpukan aplikasi mereka. Dengan SBOM dari OPSWAT , para pengembang dapat mengidentifikasi kerentanan yang sudah diketahui, memverifikasi lisensi, serta membuat inventarisasi komponen untuk OSS (perangkat lunak sumber terbuka), dependensi pihak ketiga, dan gambar kontainer. Software Tim pengembangan dapat tetap mematuhi peraturan dan selangkah lebih maju dari para penyerang tanpa mengganggu kecepatan pengembangan.
Pelajari lebih lanjut tentang bagaimana SBOM membantu mengamankan aplikasi Anda di https://www.opswat.com/technologies/sbom.