MetaDefender Software Supply Chain melanjutkan misinya untuk mengamankan setiap tahap siklus hidup pengembangan perangkat lunak melalui versi 3.1.0, dengan memperluas cakupan kode sumber, memperkuat alur kerja perbaikan, serta memodernisasi kemampuan ekspor SBOM agar selaras dengan standar regulasi dan interoperabilitas yang sedang berkembang.
Rilis terbaru ini berfokus pada integrasi CI/CD yang lebih luas, kolaborasi yang lebih cepat selama penanganan insiden, serta transparansi perangkat lunak yang siap menghadapi masa depan.
Yang Baru dalam Rilis Ini
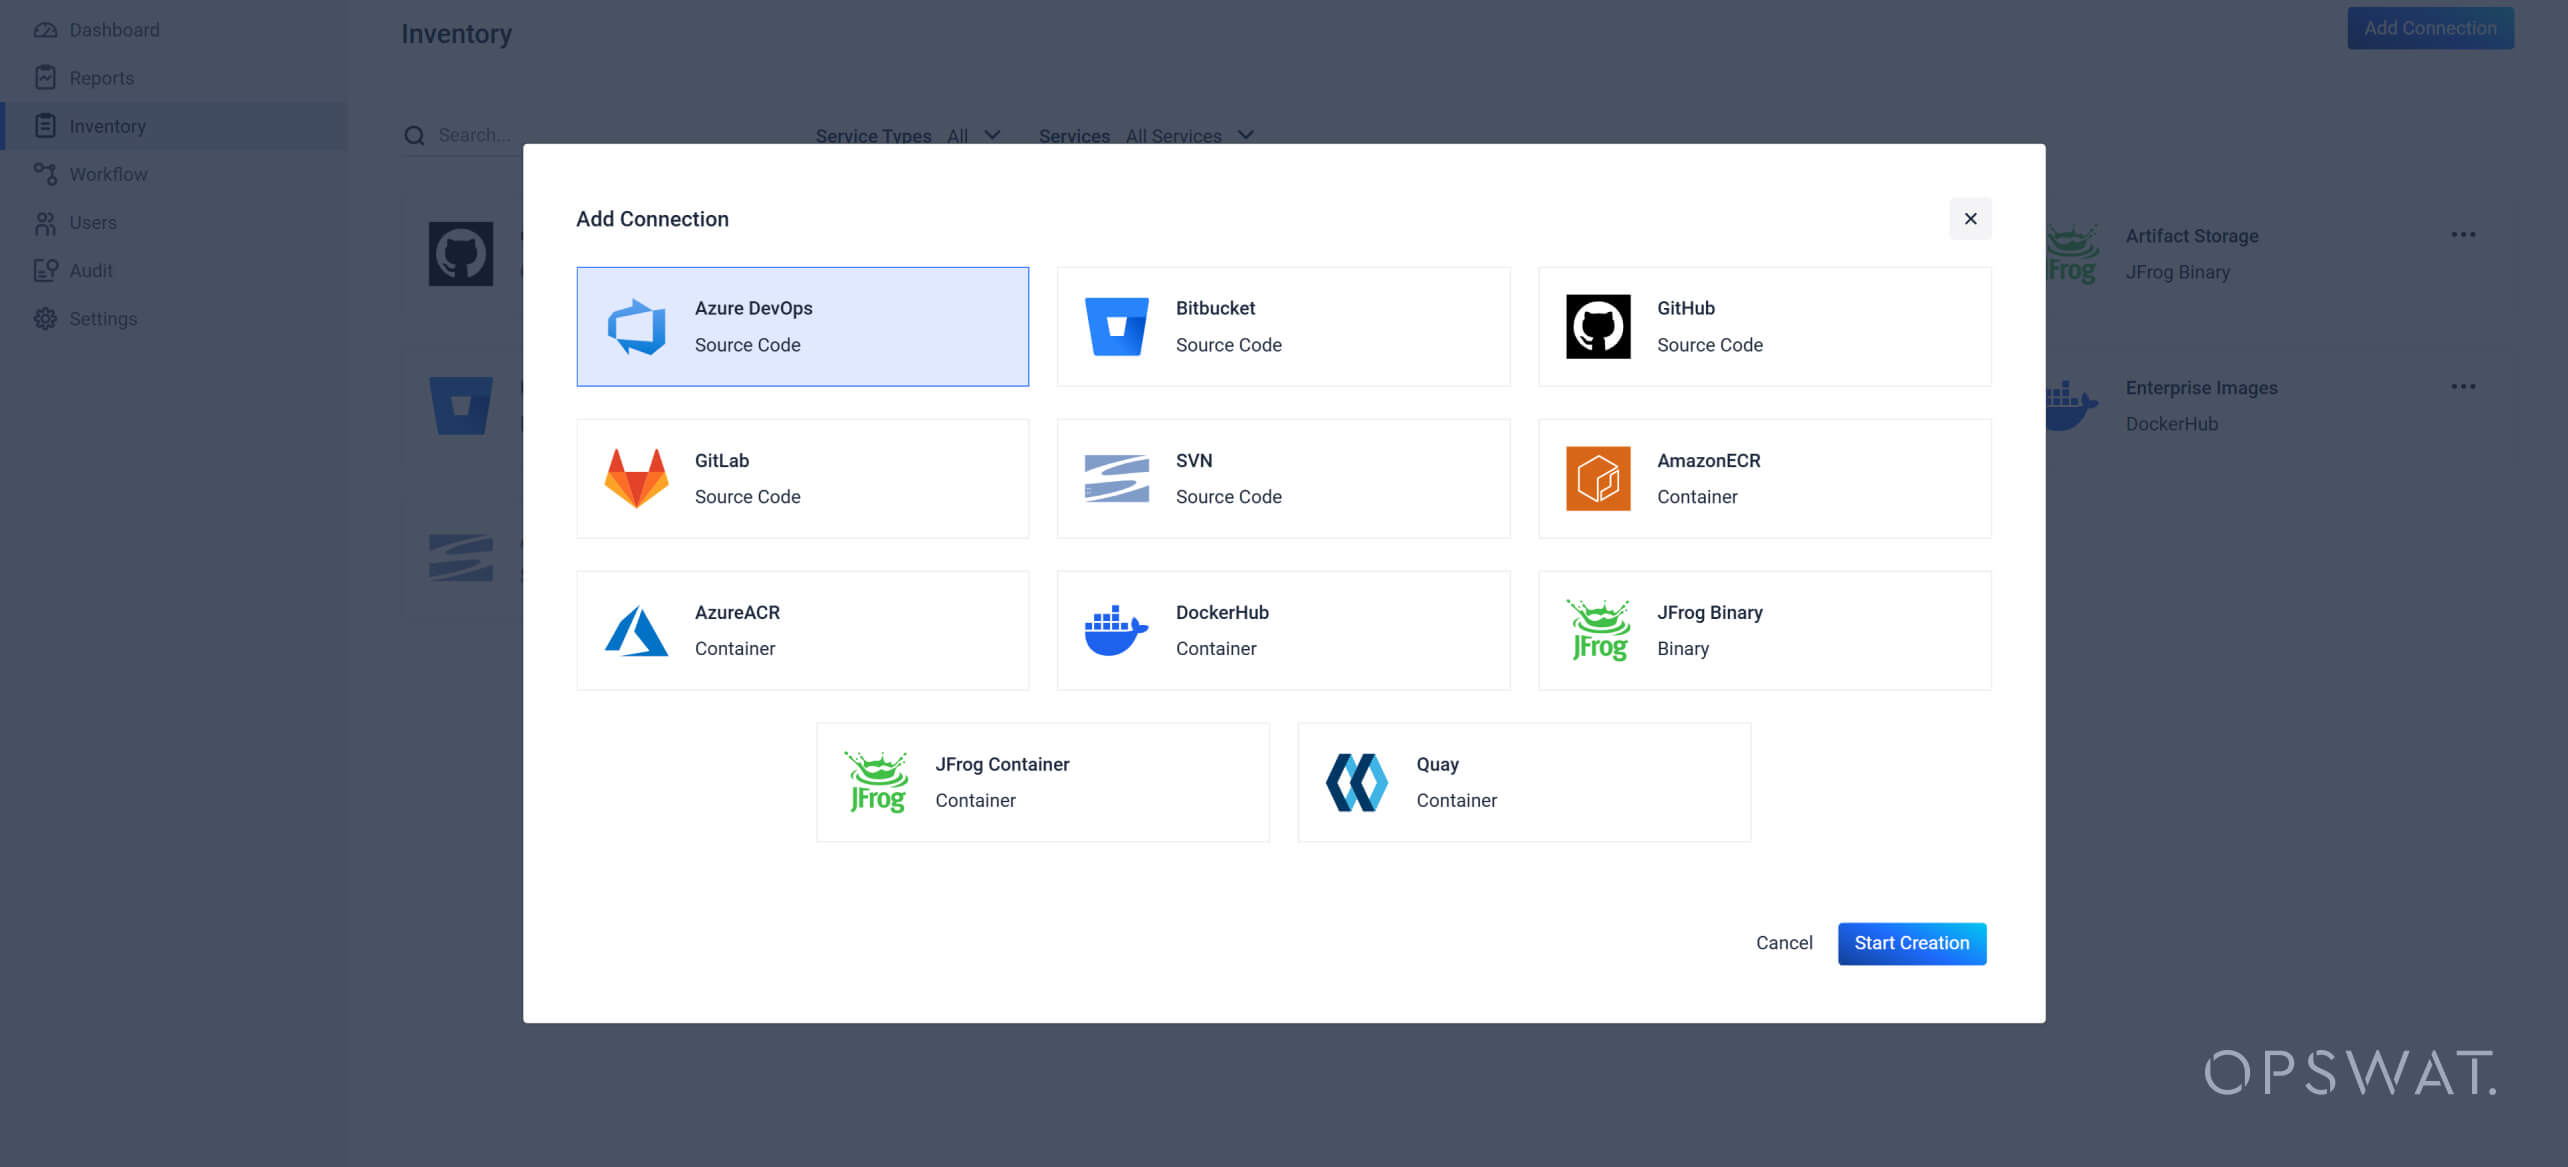
Integrasi Kode Sumber Azure DevOps
Pindai repositori Azure DevOps untuk mendeteksi kerentanan, informasi rahasia, dan malware sejak tahap awal pengembangan.
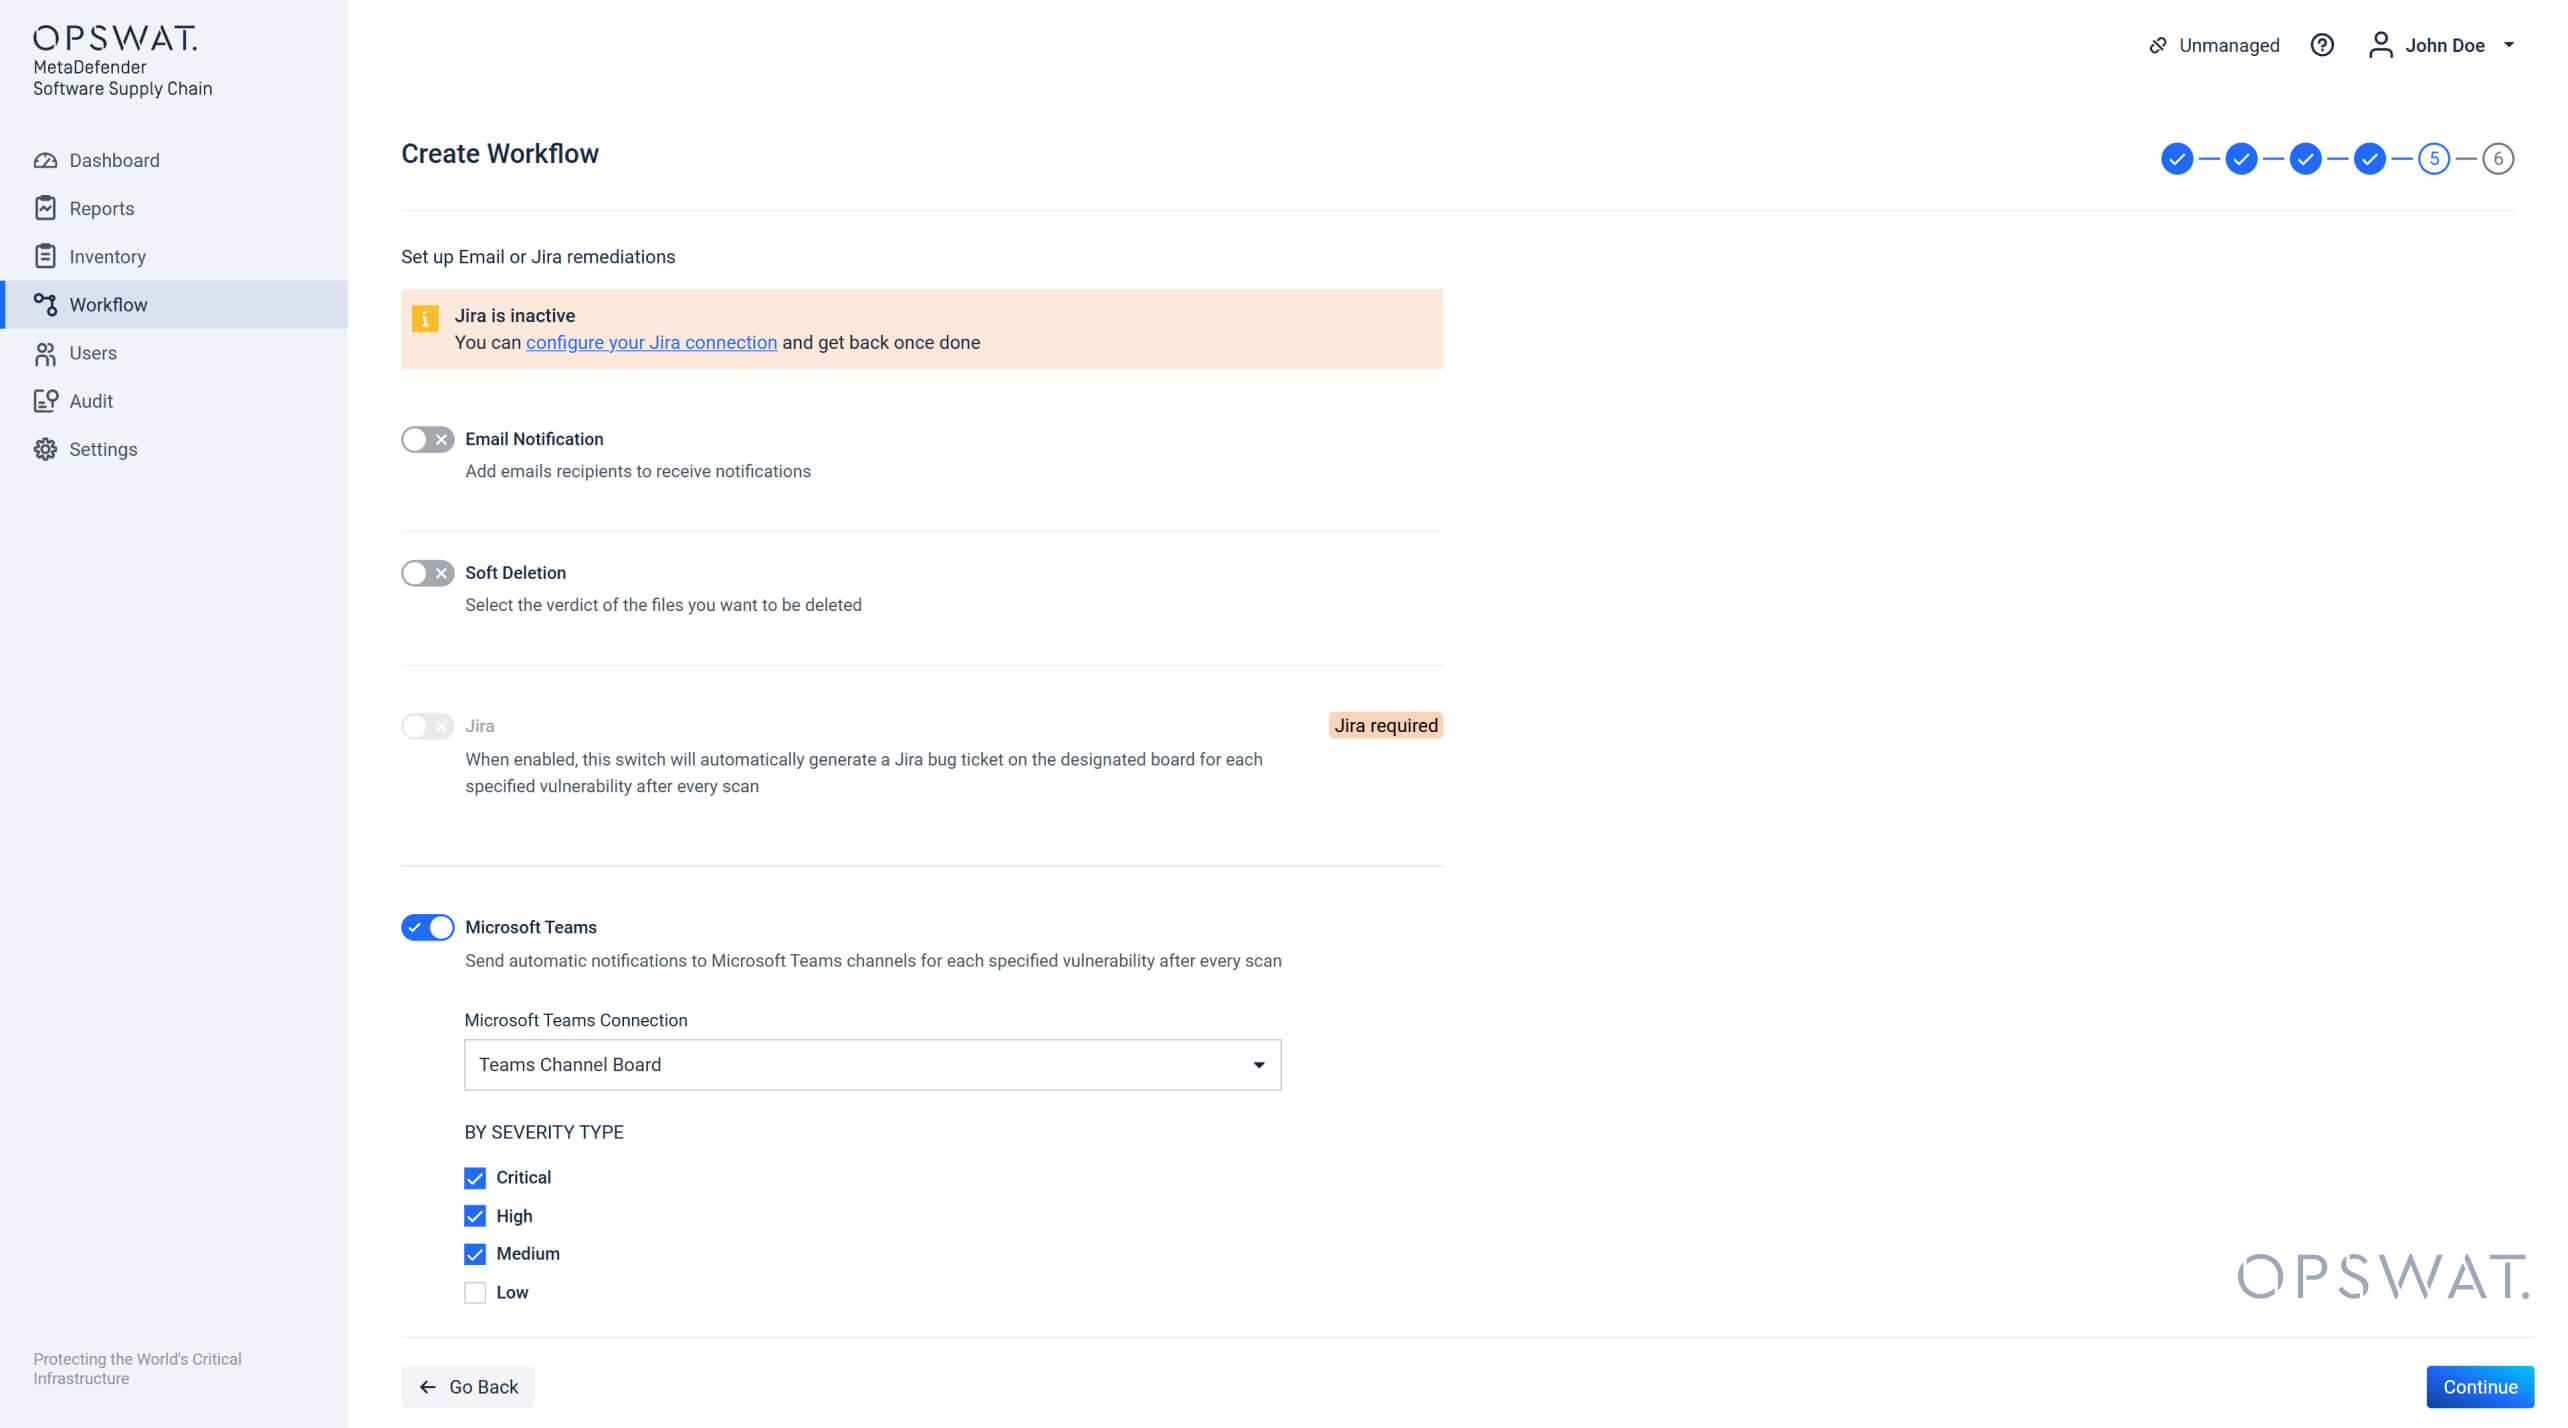
Mekanisme Perbaikan Tim
Kirimkan pemberitahuan langsung ke saluran Microsoft Teams.
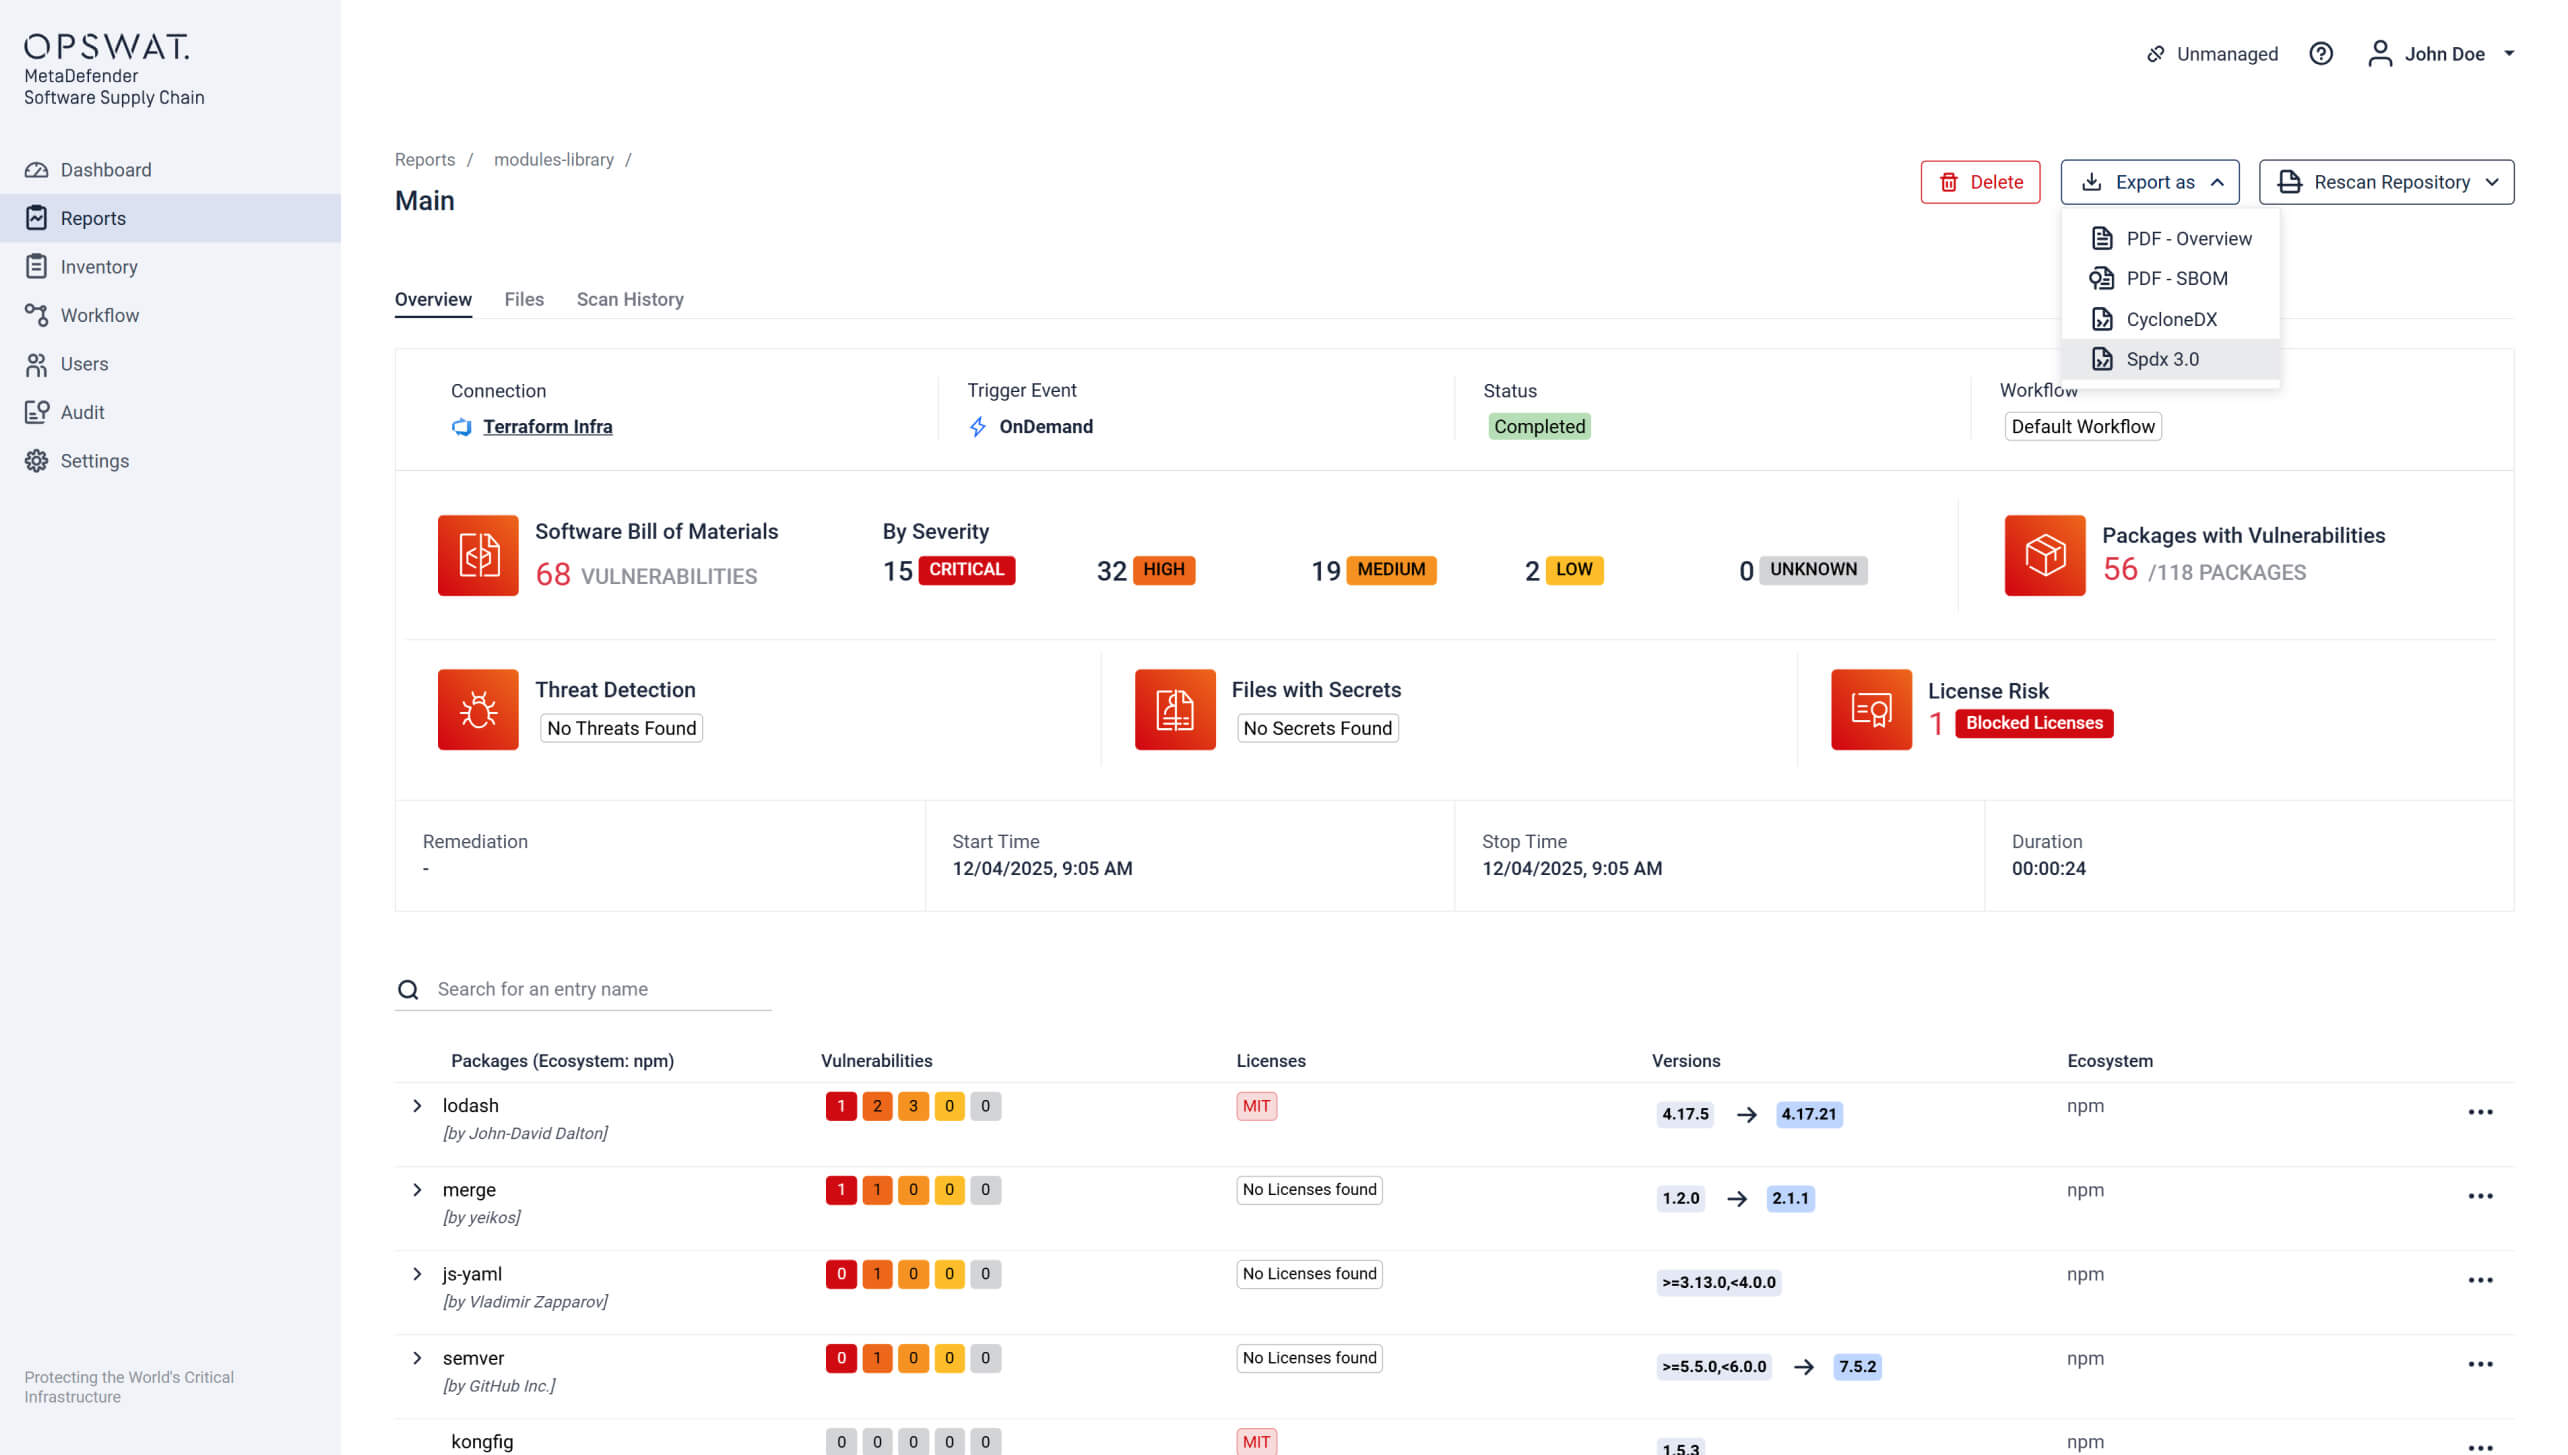
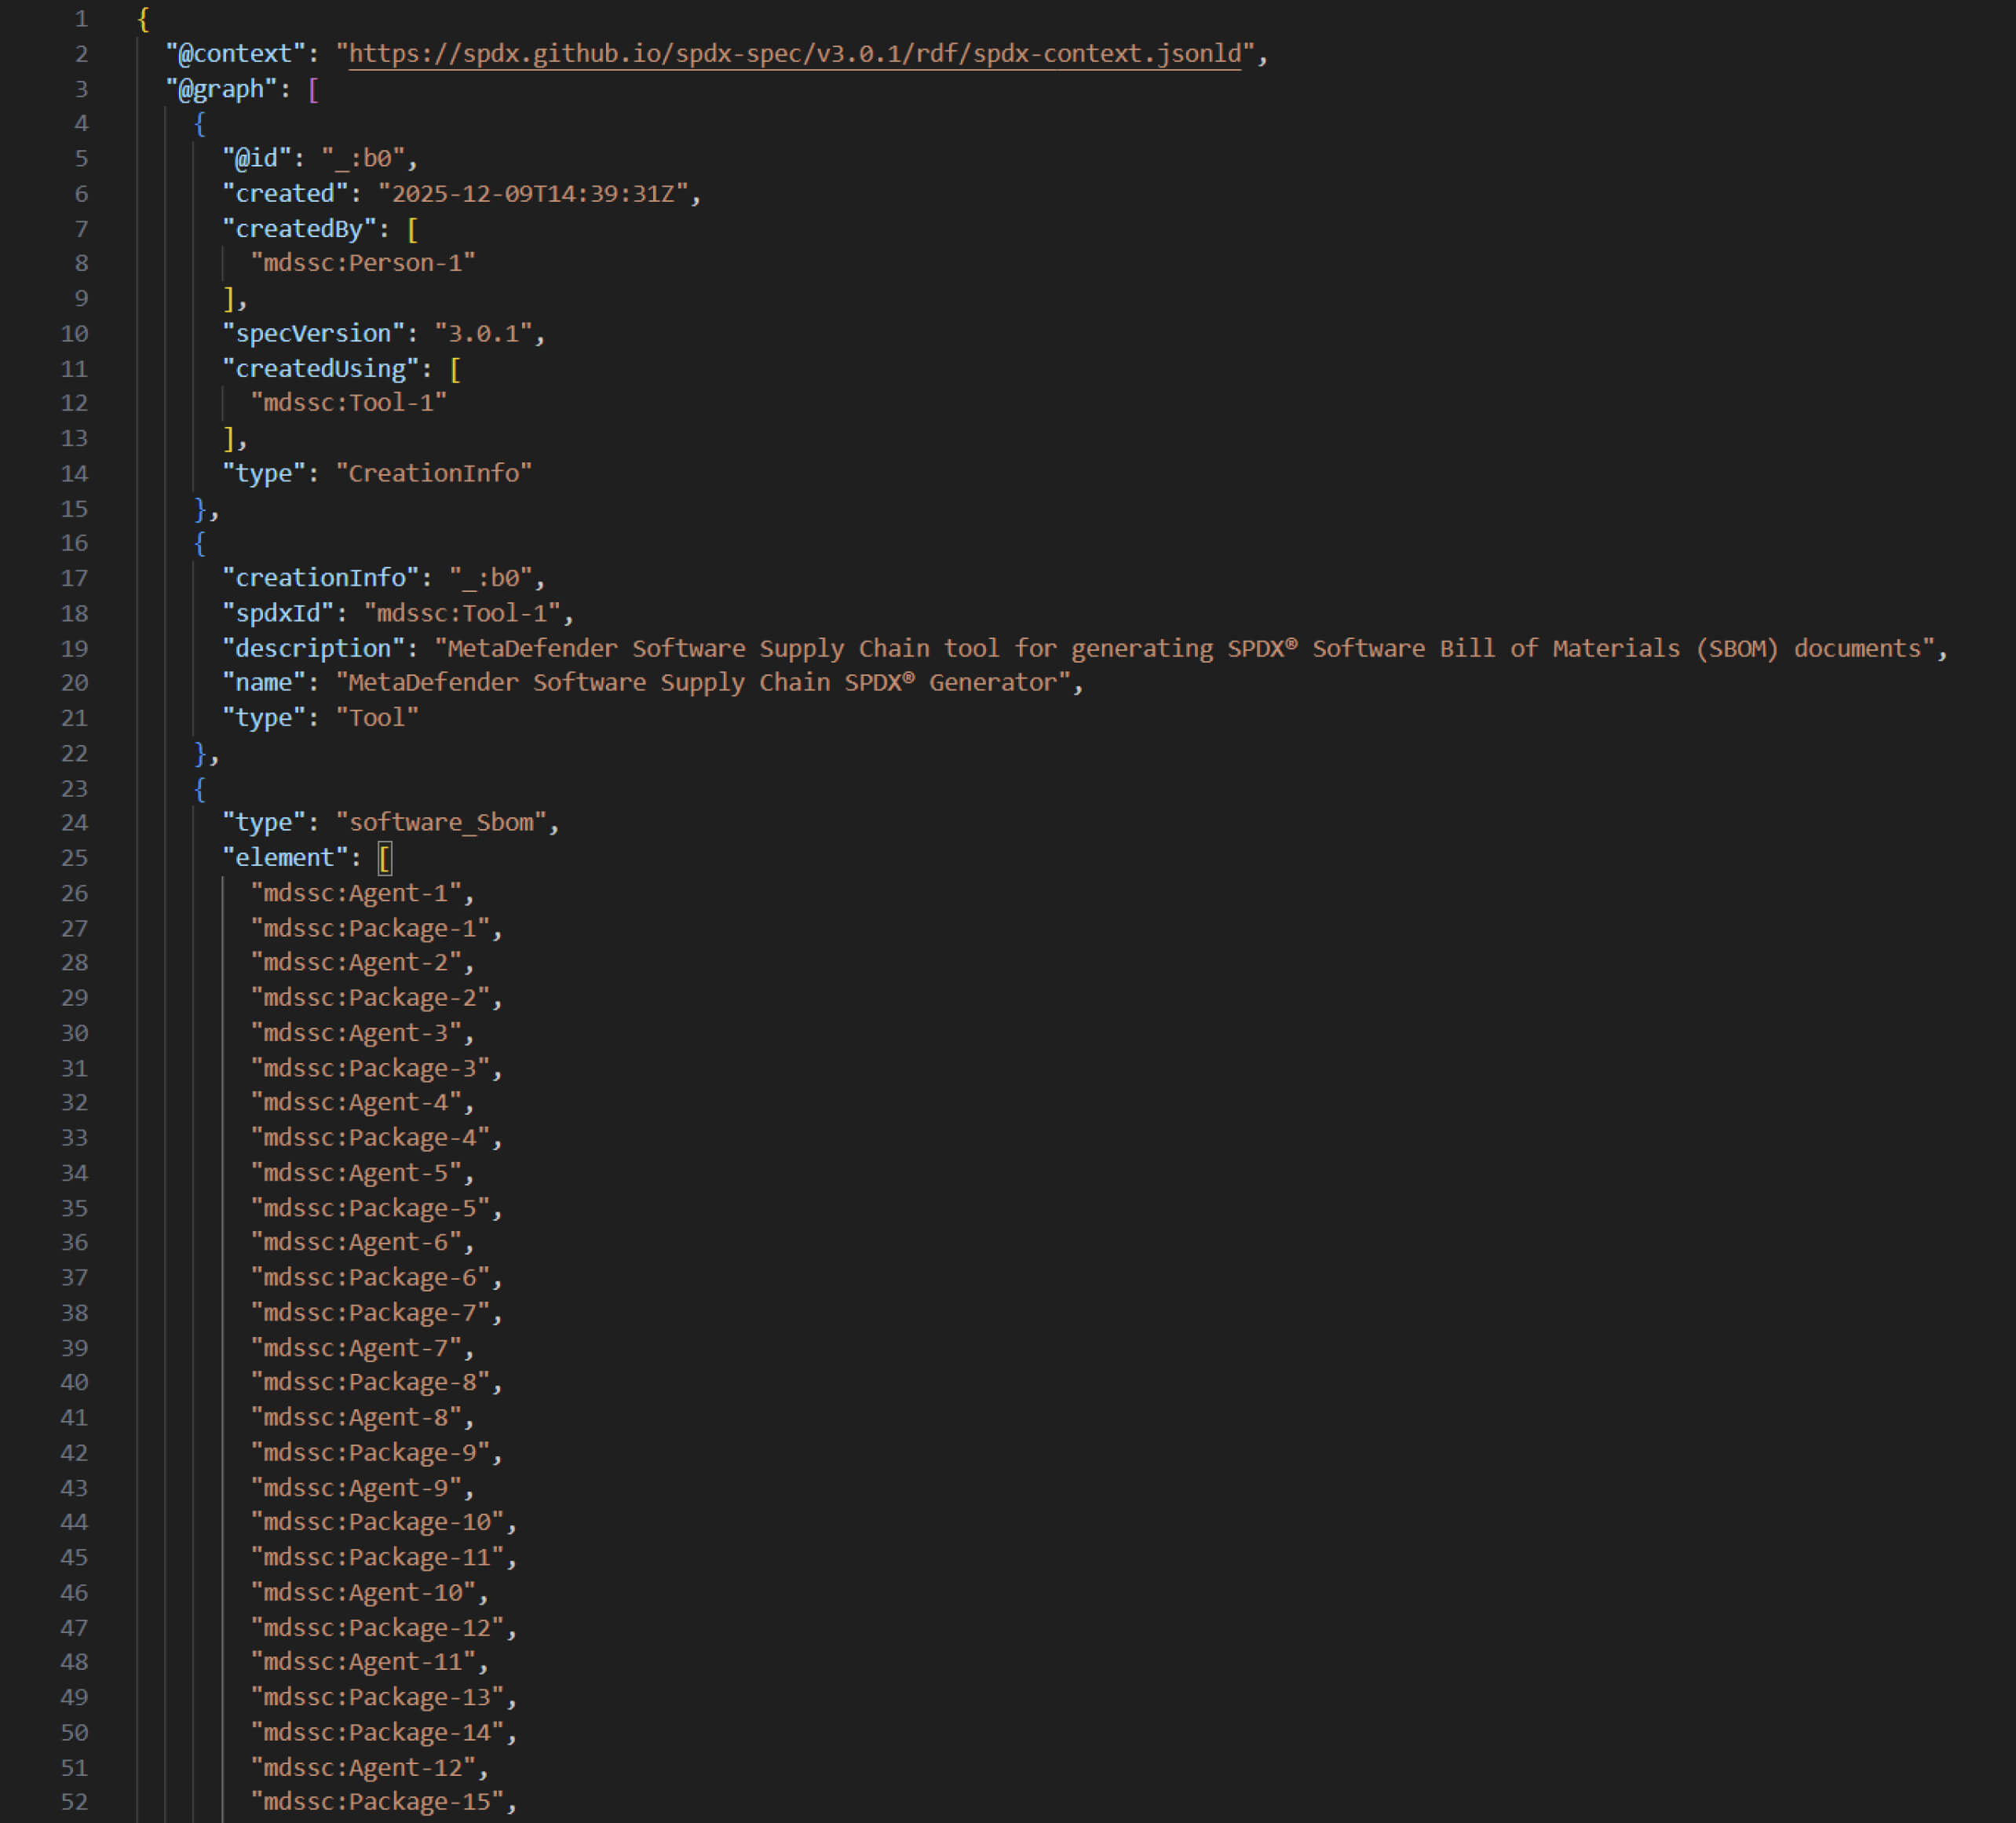
Ekspor SBOM SPDX 3.0
Ekspor hasil pemindaian sebagai berkas SPDX 3.0 untuk meningkatkan kepatuhan dan interoperabilitas.
Integrasi SDLC yang Lebih Luas: Lindungi Lebih Banyak Kode Anda, Sejak Dini
Pemindaian Kode Sumber Azure DevOps
Penambahan integrasi Azure DevOps memperluas cakupan repositori, sehingga memungkinkan organisasi untuk mengamankan bagian yang lebih besar dari ekosistem pengembangan mereka.
Dengan memanfaatkan MetaDefender Software Supply Chain serta mengintegrasikan produk kami dengan Azure DevOps Repos, tim dapat:
- Memindai kode sumber secara otomatis selama proses pengembangan
- Mendeteksi kerentanan, informasi rahasia, dan malware sebelum kode mencapai tahap pembangunan
- Memperkuat praktik shift-left dengan beban tambahan yang minimal
Manfaat Utama
- Cakupan yang lebih luas di seluruh lingkungan CI/CD multi-platform
- Deteksi dini risiko di seluruh tim yang tersebar
- Perlindungan yang disederhanakan untuk repositori yang dihosting di cloud
Remediasi yang Lebih Cerdas: Tanggapan yang Lebih Cepat dan Lebih Kolaboratif
Integrasi Tim sebagai Mekanisme Perbaikan
Pada versi 3.1.0, mekanisme perbaikan ini diperluas dengan penambahan Microsoft Teams sebagai saluran baru:
- Pemberitahuan real-time yang dikirimkan langsung ke saluran Teams
- Petunjuk perbaikan yang jelas dalam alur kerja kolaborasi yang sudah ada
- Koordinasi yang lebih cepat di antara tim Keamanan Aplikasi, DevOps, dan teknik
Manfaat Utama
- Waktu yang dibutuhkan untuk melakukan perbaikan menjadi lebih singkat berkat komunikasi yang instan
- Alur kerja remediasi yang konsisten di seluruh proses penghapusan sementara, Jira, email, dan kini Teams
- Peningkatan kolaborasi antar tim lintas fungsi
Hal ini melengkapi fitur-fitur remediasi yang kami miliki saat ini, termasuk penghapusan sementara repositori yang terkompromi, pembuatan tiket Jira secara otomatis, serta pemberitahuan melalui email untuk komunikasi yang luas kepada para pemangku kepentingan.
Dukungan SBOM yang Dimodernisasi: Kepatuhan dan Transparansi yang Lebih Baik
Ekspor SPDX 3.0
Harapan terhadap SBOM terus berkembang, dan tim-tim membutuhkan format yang memberikan kejelasan lebih baik serta selaras dengan persyaratan kepatuhan terbaru. Sebagaimana ditunjukkan dalam panduan format SBOM kami, memahami perbedaan antara standar seperti SPDX dan CycloneDX merupakan hal yang sangat penting. MetaDefender Software Supply Chain Versi 3.1.0 memperkenalkan fitur ekspor SPDX 3.0 langsung dari antarmuka Laporan:
- Buat SBOM menggunakan standar SPDX 3.0 terbaru
- Meningkatkan keterlihatan komponen dan konsistensi data
- Sederhanakan kepatuhan terhadap kerangka kerja yang semakin mewajibkan dukungan SBOM
Manfaat Utama
- Format SBOM yang siap menghadapi masa depan
- Kompatibilitas yang lebih luas dengan alat pihak ketiga
- Transparansi yang lebih baik bagi para pemangku kepentingan internal dan eksternal
Platform yang Lebih Kuat di Masa Depan
OPSWAT terus melakukan peningkatan pada MetaDefender Software Supply Chain dengan menghadirkan lebih banyak otomatisasi, transparansi, dan kendali. Untuk mengetahui bagaimana pembaruan ini dapat mendukung alur kerja Anda, silakan hubungi para ahli kami.
Rincian Rilis
- Produk: MetaDefender Software Supply Chain
- Versi: 3.1.0
- Tanggal Rilis: 10 Desember 2025
- Catatan Rilis: Catatan Rilis 3.1.0
- Unduh: Tersedia di PortalOPSWAT