Seiring dengan dirilisnya MetaDefender Aether 2.3.0, OPSWAT menghadirkan terobosan penting dalam analisis malware berbasis AI, alur kerja rekayasa balik, dan deteksi ancaman berbasis perilaku untuk menjawab tuntutan tersebut secara langsung.
Rilis ini menandai lompatan strategis ke depan — yang memadukan rekayasa balik berbantuan mesin, dukungan yang diperluas untuk berbagai keluarga malware, serta integrasi cloud dan identitas — guna membekali organisasi dengan informasi yang diperlukan untuk melawan ancaman paling sulit dideteksi saat ini.
Rekayasa Balik yang Dipercepat dengan Dekompiler Berbasis AI
MetaDefender Aether kini memperkenalkan dekompiler yang didukung oleh OpenAI, yang terintegrasi langsung ke dalam antarmuka disassembly. Dengan mengklik tombol baru “Automatic RE”, para analis dapat langsung menghasilkan:
- Kode yang telah didekompilasi dengan nama fungsi yang disimpulkan
- Komentar kontekstual untuk meningkatkan pemahaman terhadap kode
- Tata letak tampilan terpisah untuk beralih dengan cepat antara tampilan "Disassembled" dan "Decompiled"
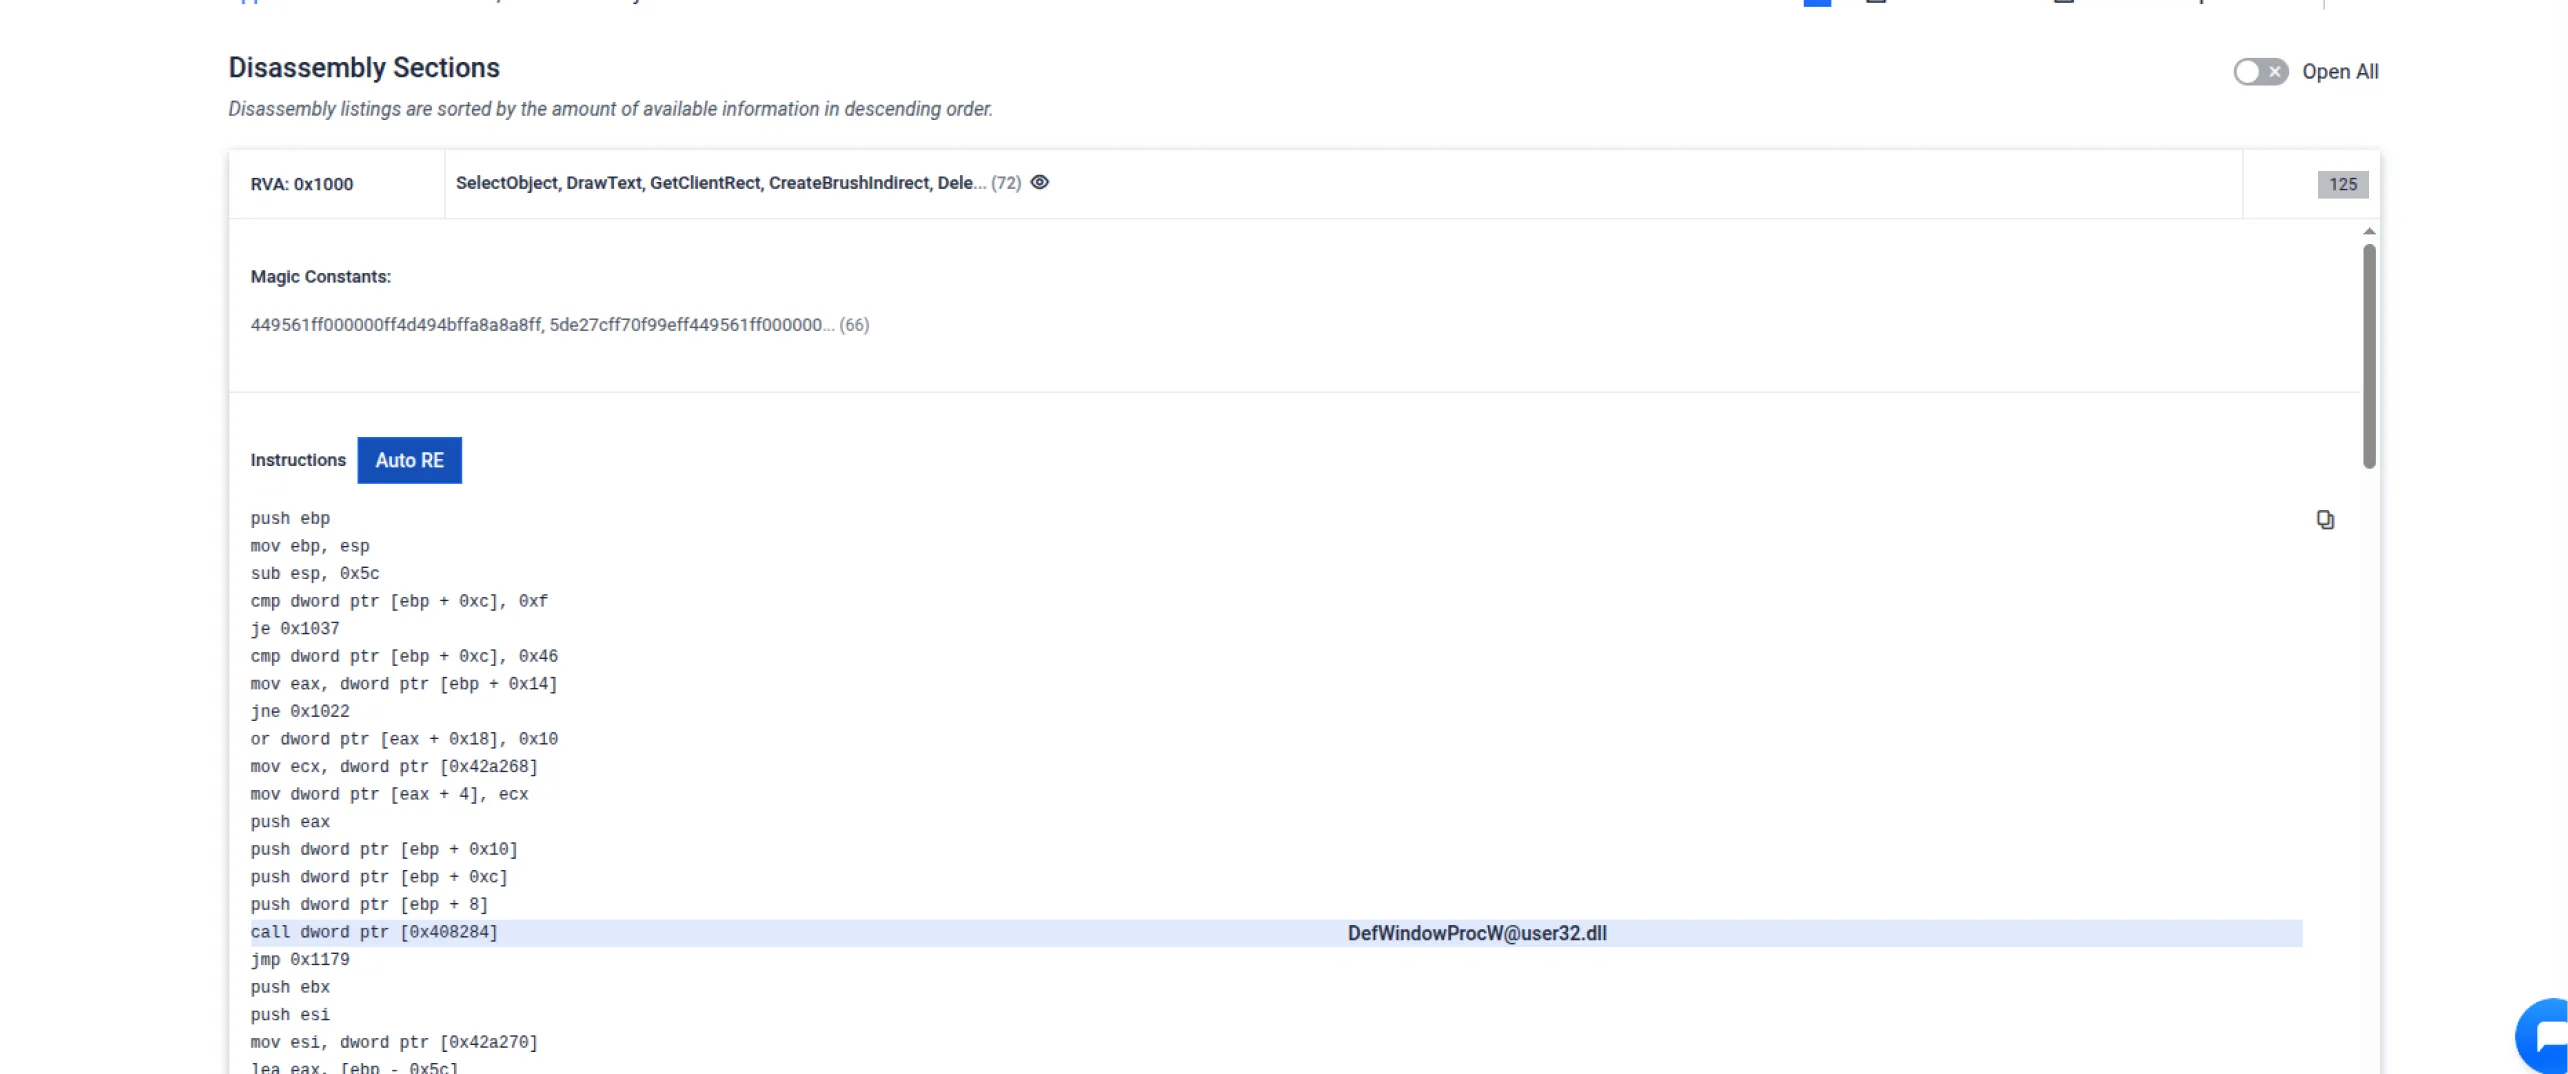
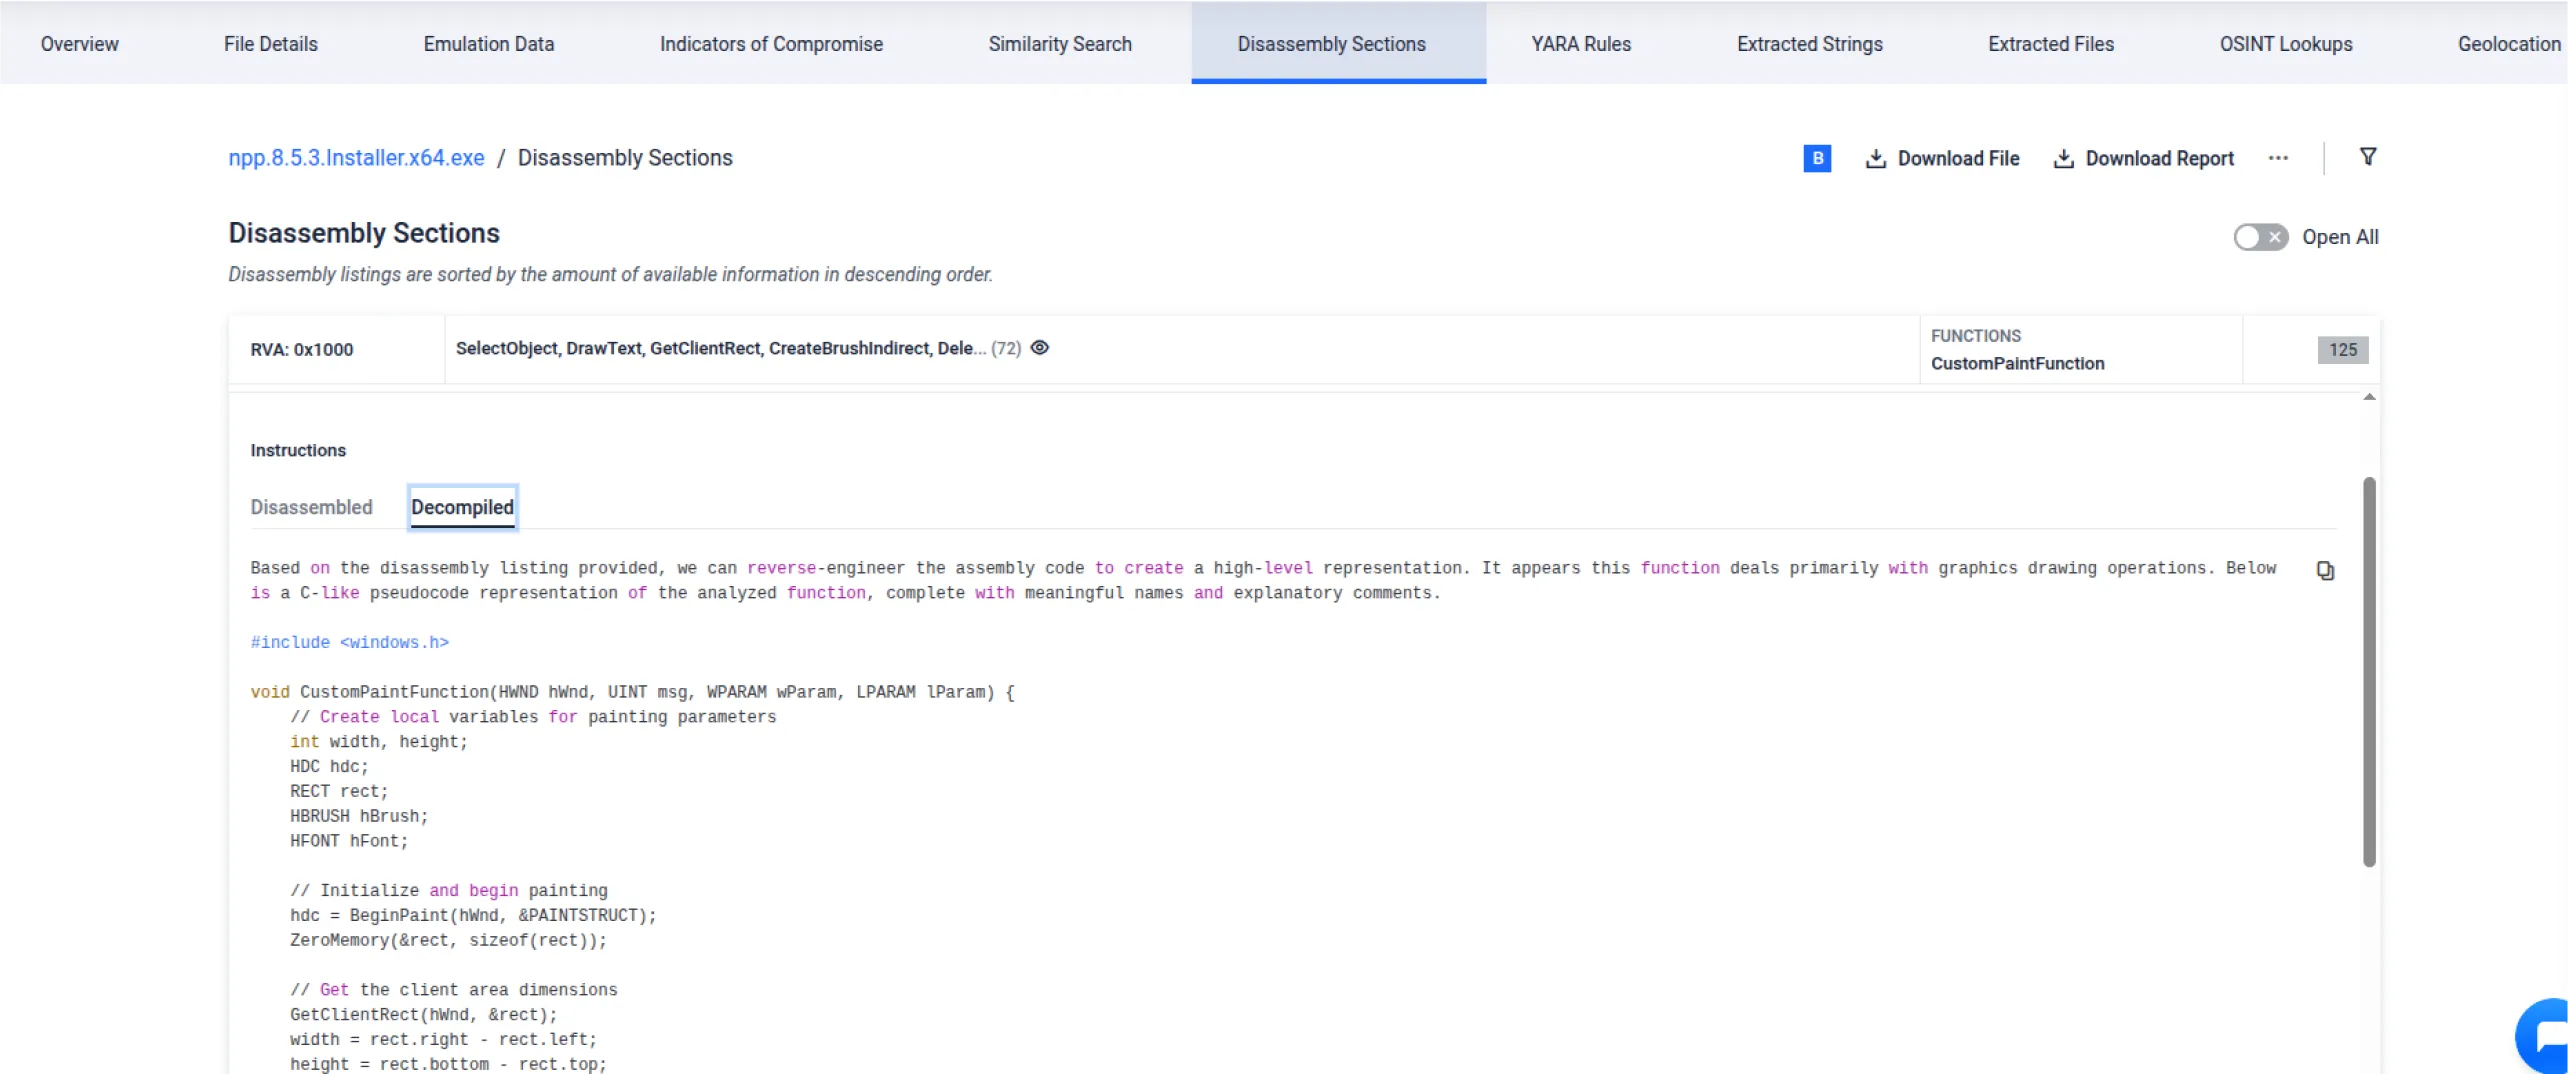
Peningkatan ini mempermudah proses rekayasa balik malware dan memungkinkan penyortiran berkas biner yang tidak dikenal secara lebih cepat dan lebih terarah — suatu kemampuan yang sangat penting bagi tim penanggulangan insiden dan peneliti ancaman.
Klasifikasi Indikator Ancaman yang Disempurnakan untuk Triage yang Lebih Cepat
MetaDefender Aether 2.3.0 dilengkapi dengan mesin klasifikasi yang telah diperbarui untuk indikator ancaman berbasis perilaku, yang menghadirkan:
- Dukungan terjemahan yang ditingkatkan untuk lingkungan multibahasa
- Klasifikasi risiko yang lebih terperinci dan penilaian tingkat keparahan
- Penyaringan lanjutan untuk memprioritaskan peristiwa berisiko tinggi
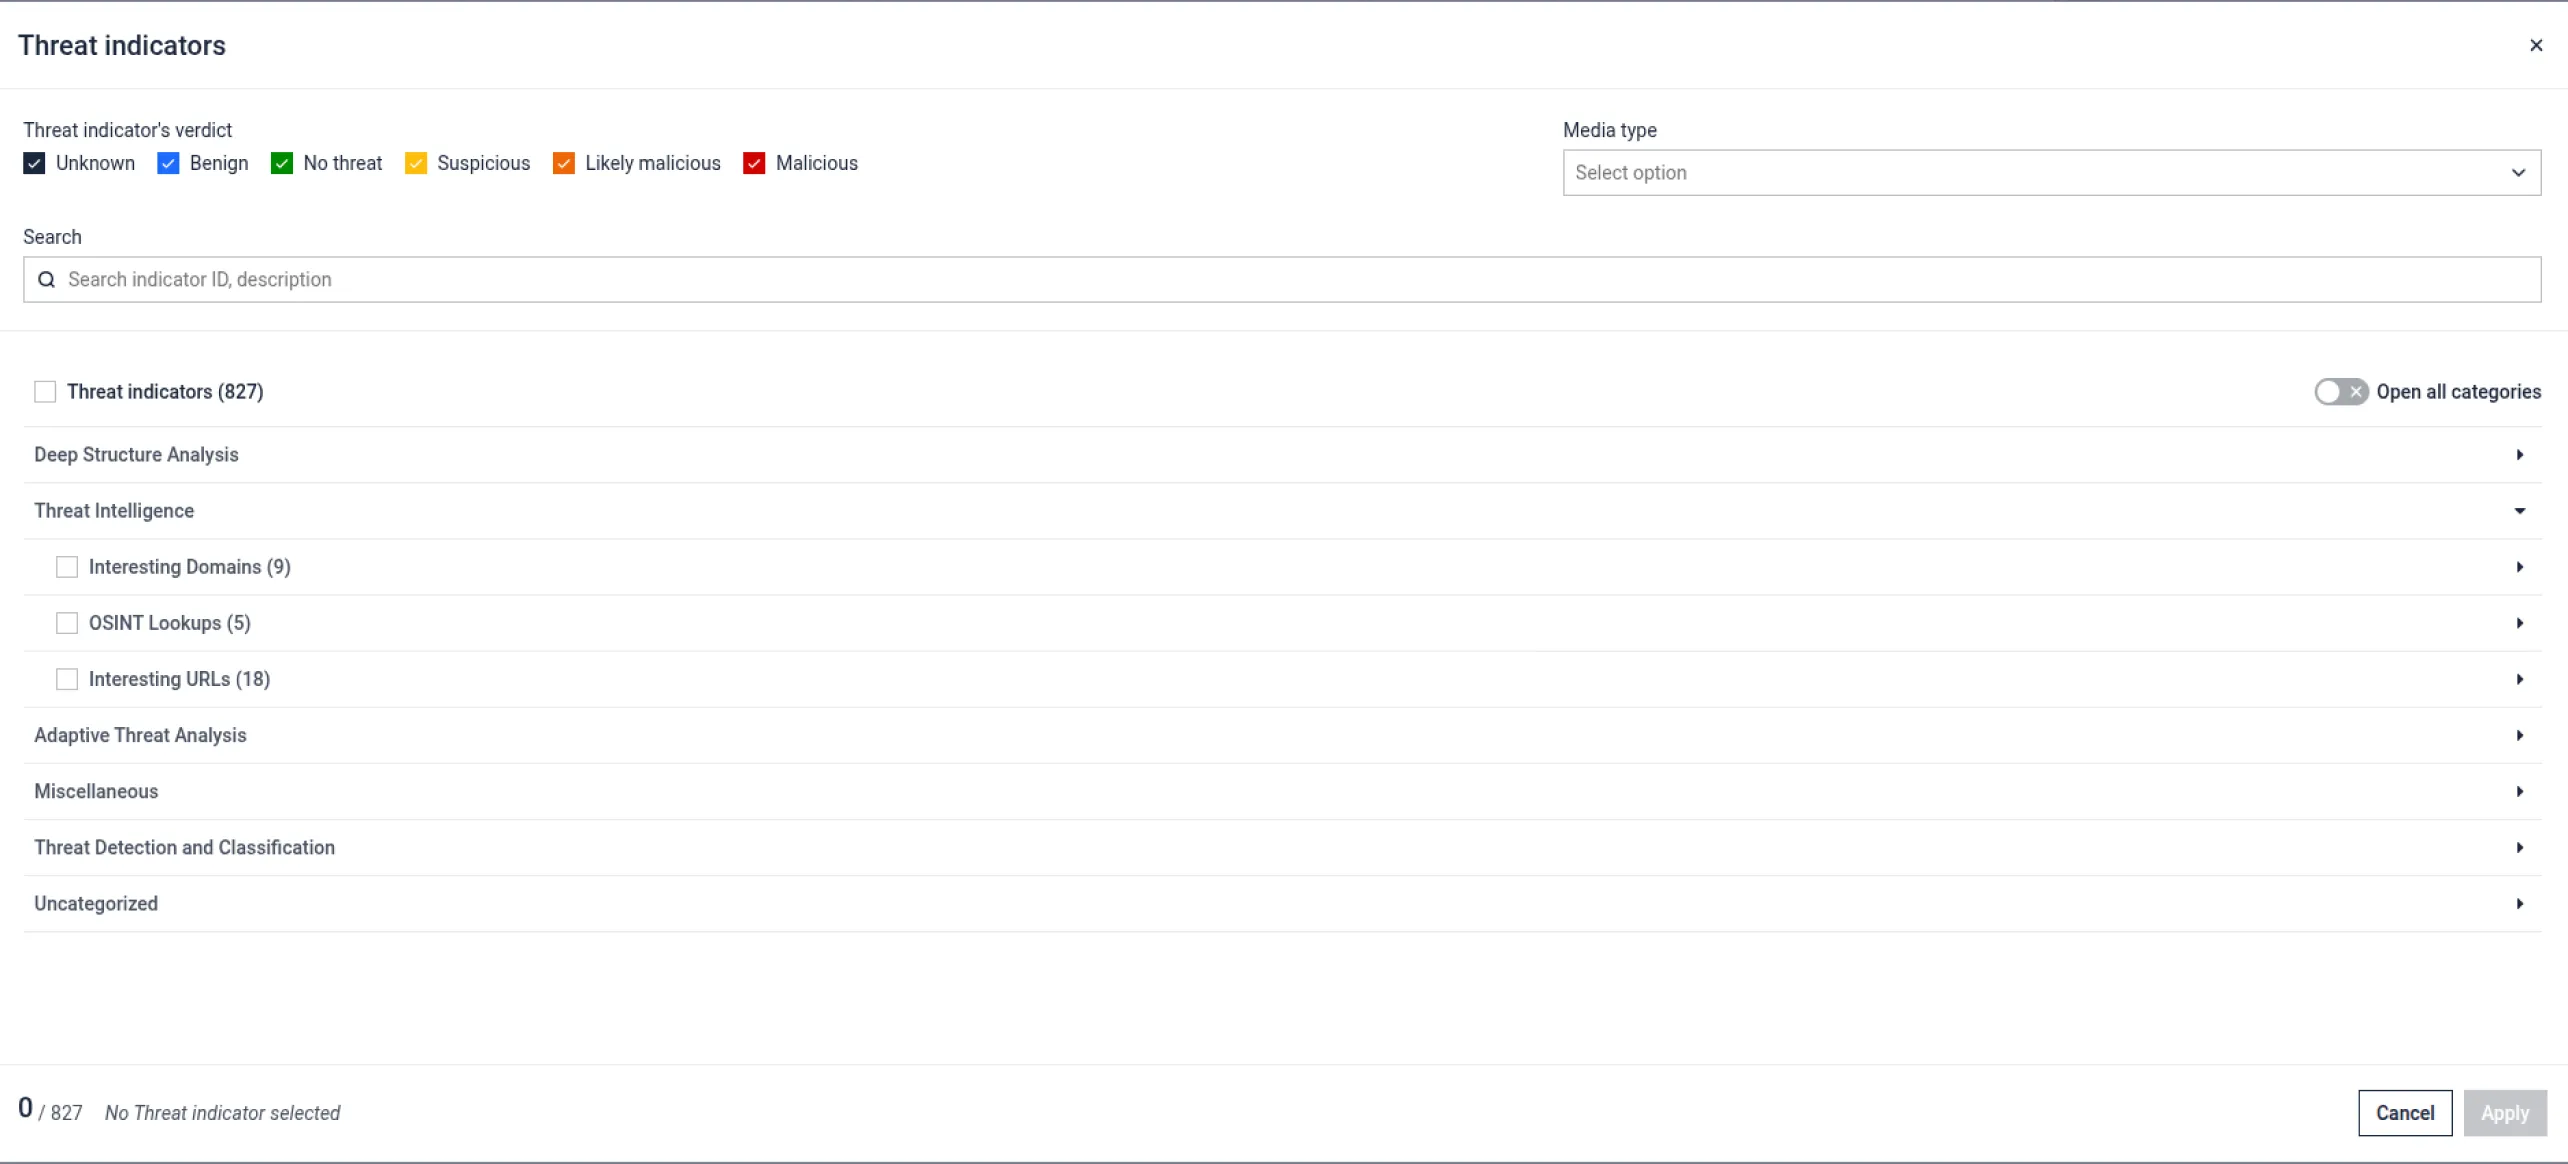
Peningkatan yang disebutkan di atas memungkinkan para analis untuk fokus pada ancaman paling kritis yang terdeteksi selama eksekusi dinamis, sehingga waktu yang dibutuhkan untuk memperoleh wawasan pun menjadi lebih singkat.
Deteksi yang Diperluas untuk Ancaman Malware yang Baru Muncul
Melalui rilis ini, MetaDefender Aether memperluas kemampuan pendeteksiannya terhadap keluarga malware baru, loader yang sulit terdeteksi, dan mekanisme persistensi tingkat lanjut. Penambahan utama meliputi:
- Alat ekstraksi konfigurasi untuk XWorm, Stealc, dan varian Lumma Stealer yang telah diperbarui
- Peningkatan kemampuan deteksi untuk PrivateLoader, Millennium RAT, dan malware canggih sejenisnya
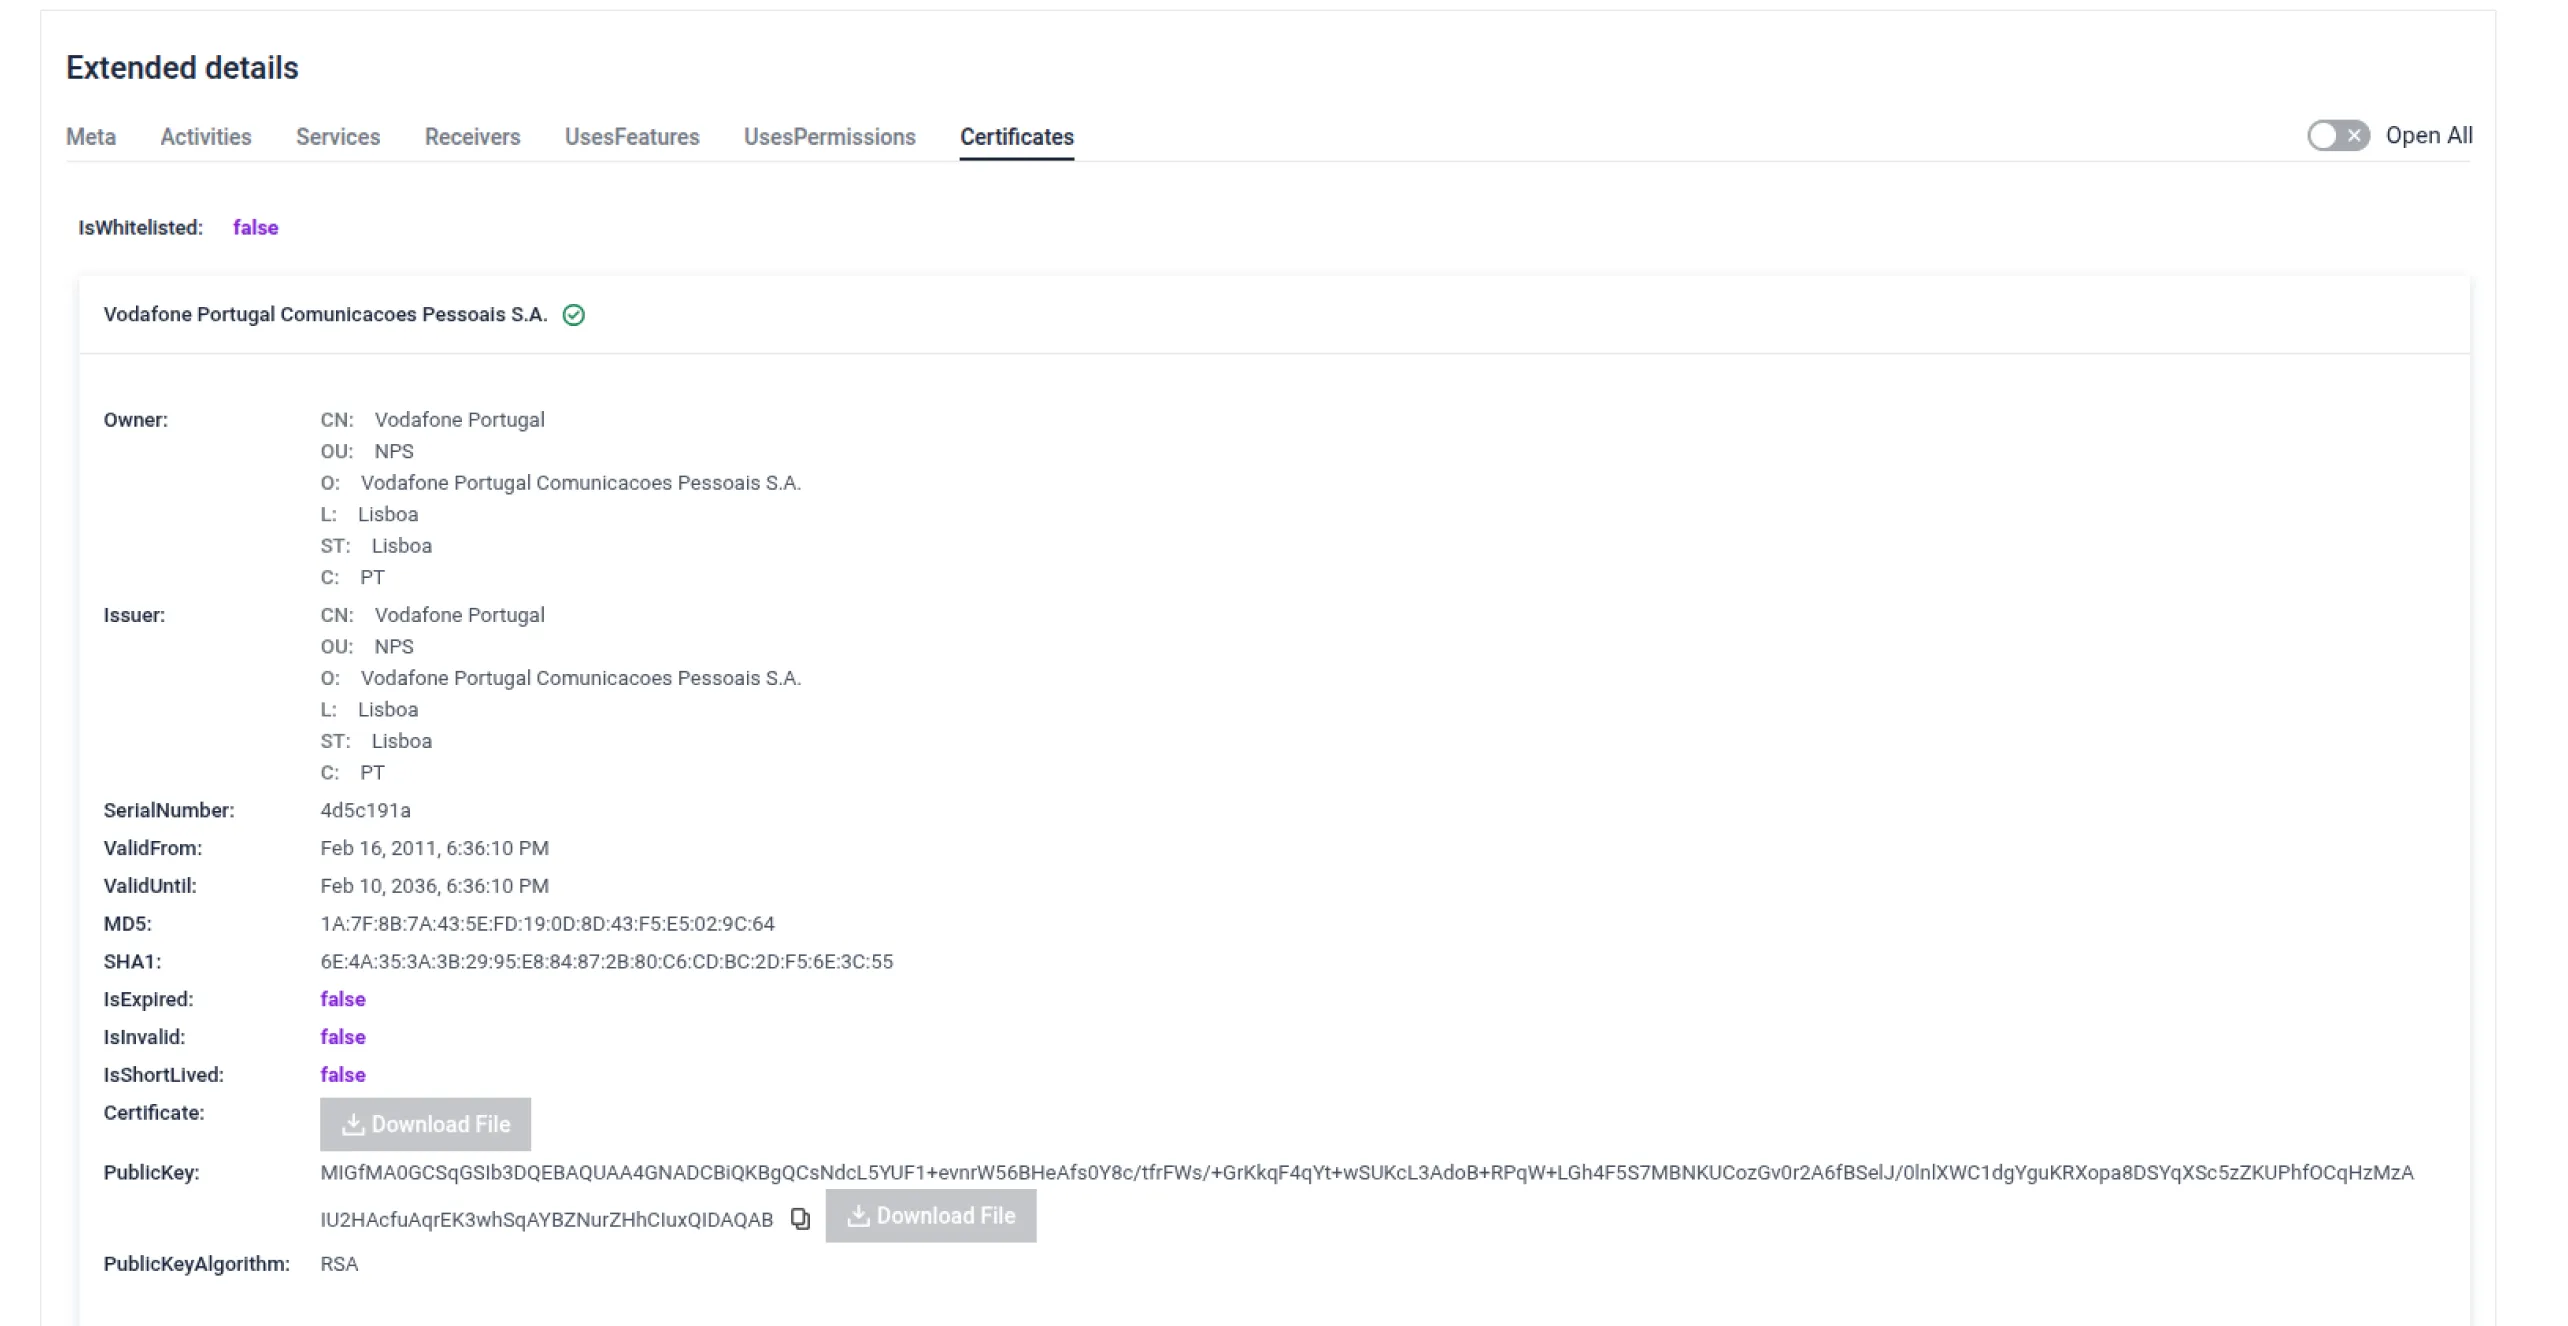
- Tanda tangan baru untuk serangan " API " memanfaatkan teknik pengaburan melalui hashing, serta penyalahgunaan sertifikat berumur pendek
Hal ini memastikan cakupan yang lebih luas terhadap kampanye malware paling aktif saat ini, termasuk yang memanfaatkan teknik anti-analisis dan teknik pengelakan sandbox.
Peningkatan Deteksi Ancaman Web dan Merek
Ancaman phishing dan ancaman berbasis peramban terus berkembang, begitu pula dengan sistem deteksi kami.
- Parser URL HTML baru memungkinkan pemeriksaan mendalam terhadap URL yang disematkan dalam email dan dokumen berbahaya
- Mesin pendeteksi phishing telah berganti nama menjadi Brand Detection agar lebih mencerminkan perluasan cakupan fungsinya
- Dukungan OCR telah ditambahkan untuk mendeteksi konten merek yang dipalsukan secara visual
- Dukungan untuk kasus peniruan identitas berisiko tinggi kini mencakup Marvell dan merek-merek global lainnya
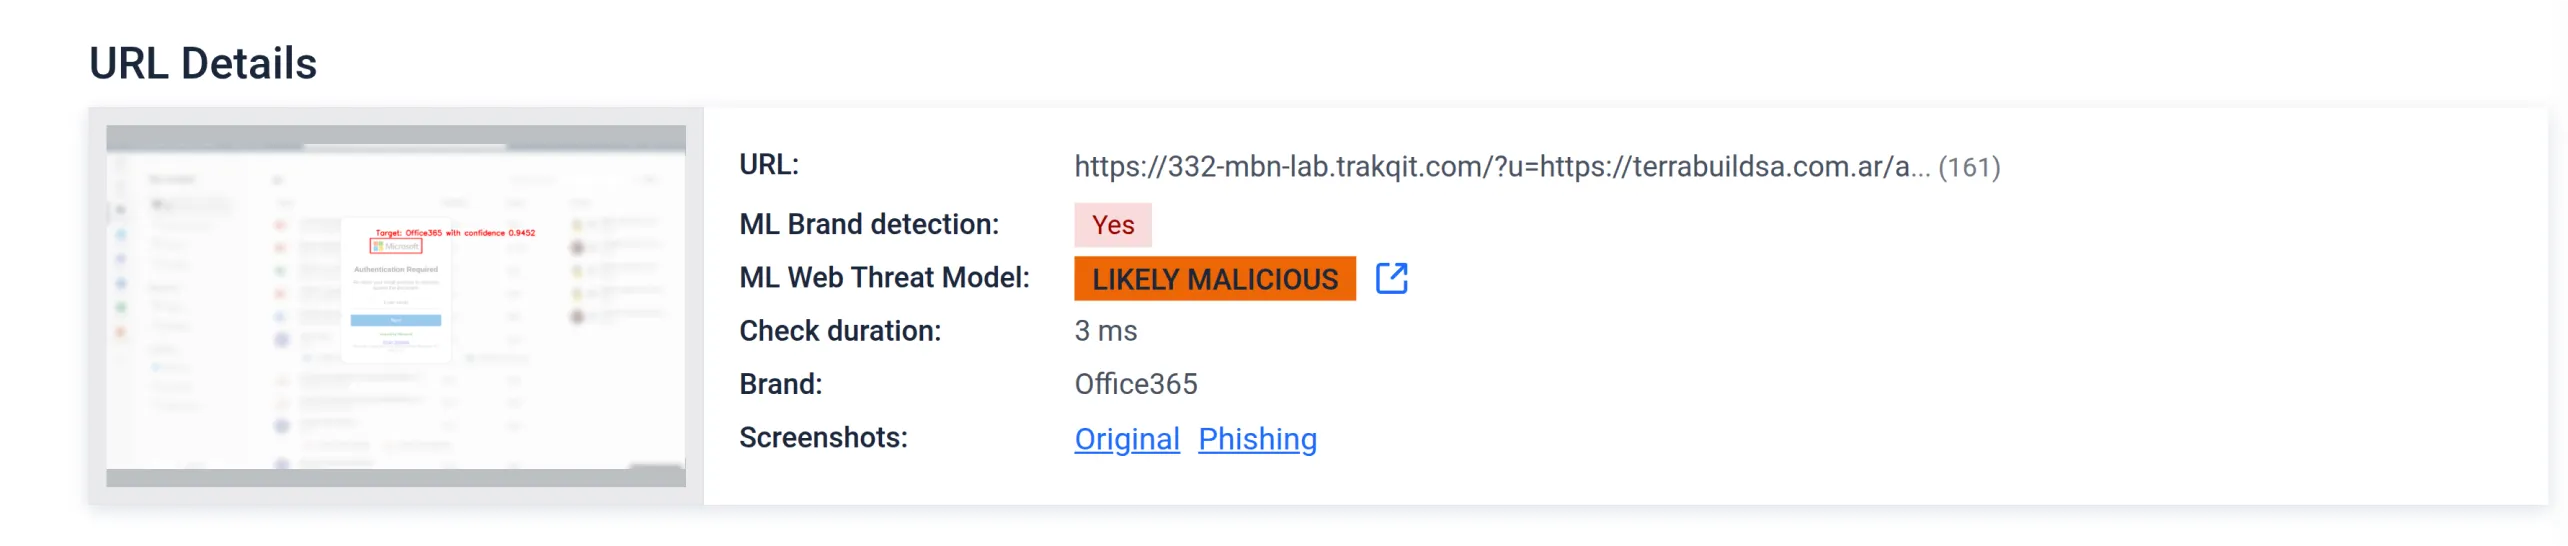
Secara keseluruhan, peningkatan-peningkatan ini meningkatkan akurasi MetaDefenderdalam mengidentifikasi kampanye phishing, upaya pencurian kredensial, dan pengalihan berbahaya yang mampu melewati sistem pertahanan tradisional.
Integrasi Microsoft Entra (Azure AD) yang Lancar
Organisasi yang menggunakan Microsoft Entra ID (sebelumnya Azure AD) kini dapat memanfaatkan fitur penyediaan pengguna dan pemetaan grup secara otomatis. Hal ini menyederhanakan pengelolaan identitas dan akses sekaligus mempertahankan kontrol yang ketat di seluruh lingkungan perusahaan.
Integrasi ini mendukung penerapan yang aman dan dapat diskalakan di seluruh organisasi besar dan MSSP.
Peningkatan Platform dan Alur Kerja
MetaDefender Aether 2.3.0 juga menghadirkan sejumlah peningkatan dalam hal kemudahan penggunaan, kinerja, dan kompatibilitas:
- Kontrol Penghapusan Laporan: Pengguna akhir kini dapat menghapus laporan analisis mereka sendiri; administrator tetap memiliki hak akses di seluruh sistem
- Antarmuka Manajemen Aturan YARA: Lihat, saring, dan beri label pada aturan YARA yang dihasilkan sistem maupun yang dibuat sendiri melalui antarmuka terpusat
- Dukungan Ubuntu 24.04 LTS: Sandbox kini kompatibel dengan Ubuntu 24.04 (penguatan keamanan CIS akan disertakan dalam pembaruan mendatang)
- Ekstraksi string yang dioptimalkan untuk penanganan UTF-8 yang lebih baik dan efisiensi yang lebih tinggi dalam transformasi biner
- Peningkatan proses ekstraksi malware Dropbox untuk menganalisis muatan tahap kedua dari tautan phishing
Peningkatan Laboratorium Malware untuk Deteksi yang Akurat
MetaDefender Aether 2.3.0 semakin meningkatkan kemampuannya dengan:
- Deteksi Ancaman Berbasis Skrip: Visibilitas yang lebih baik terhadap kode JavaScript, VBA, dan PowerShell yang disamarkan
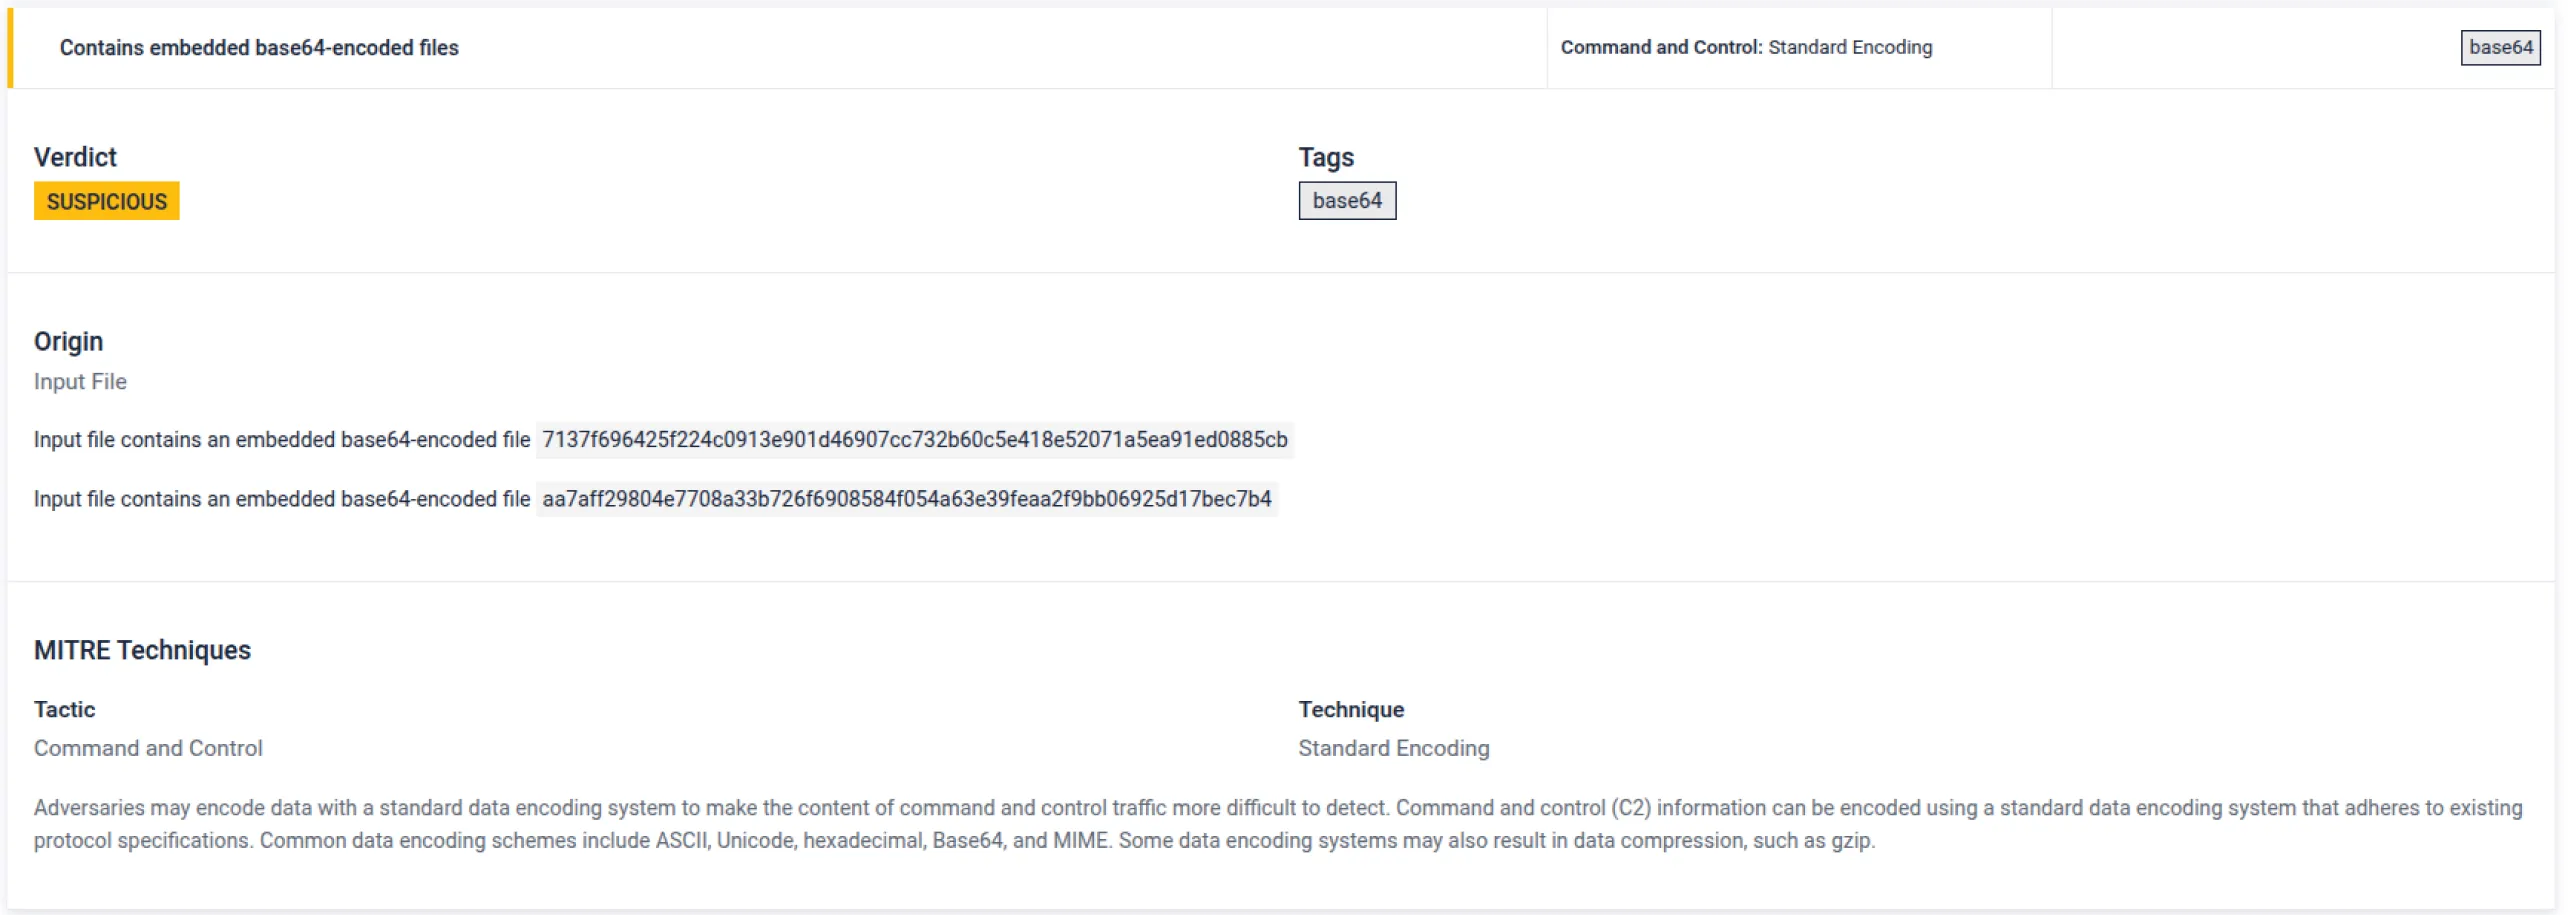
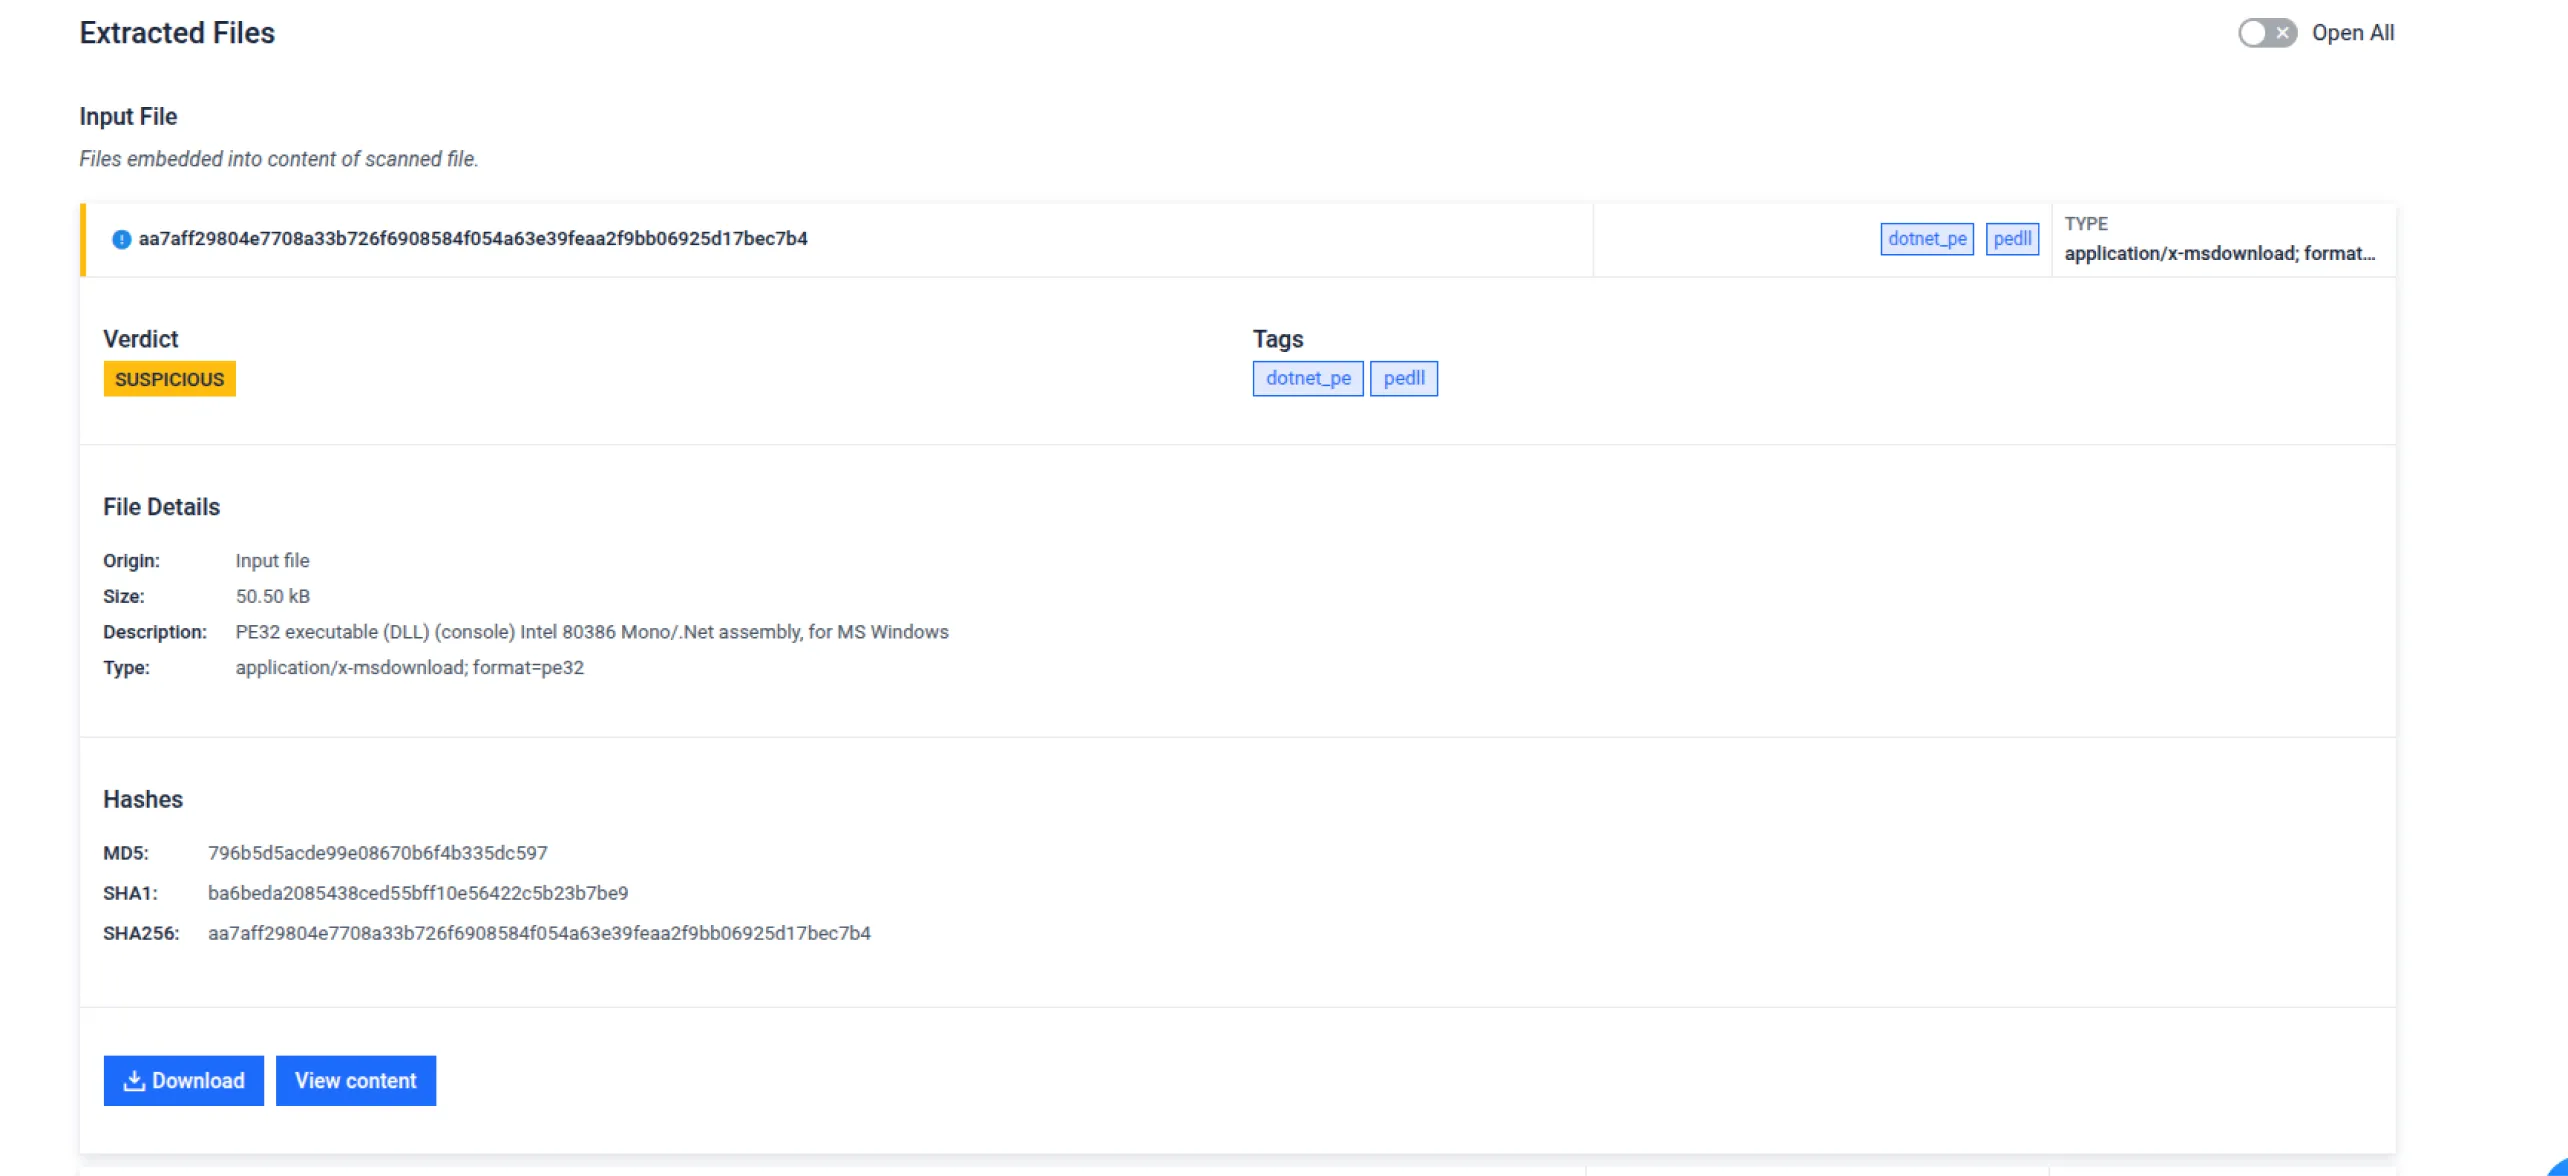
- Ekstraksi Berkas Base64: Dukungan untuk artefak yang tertanam dan yang dienkode terbalik
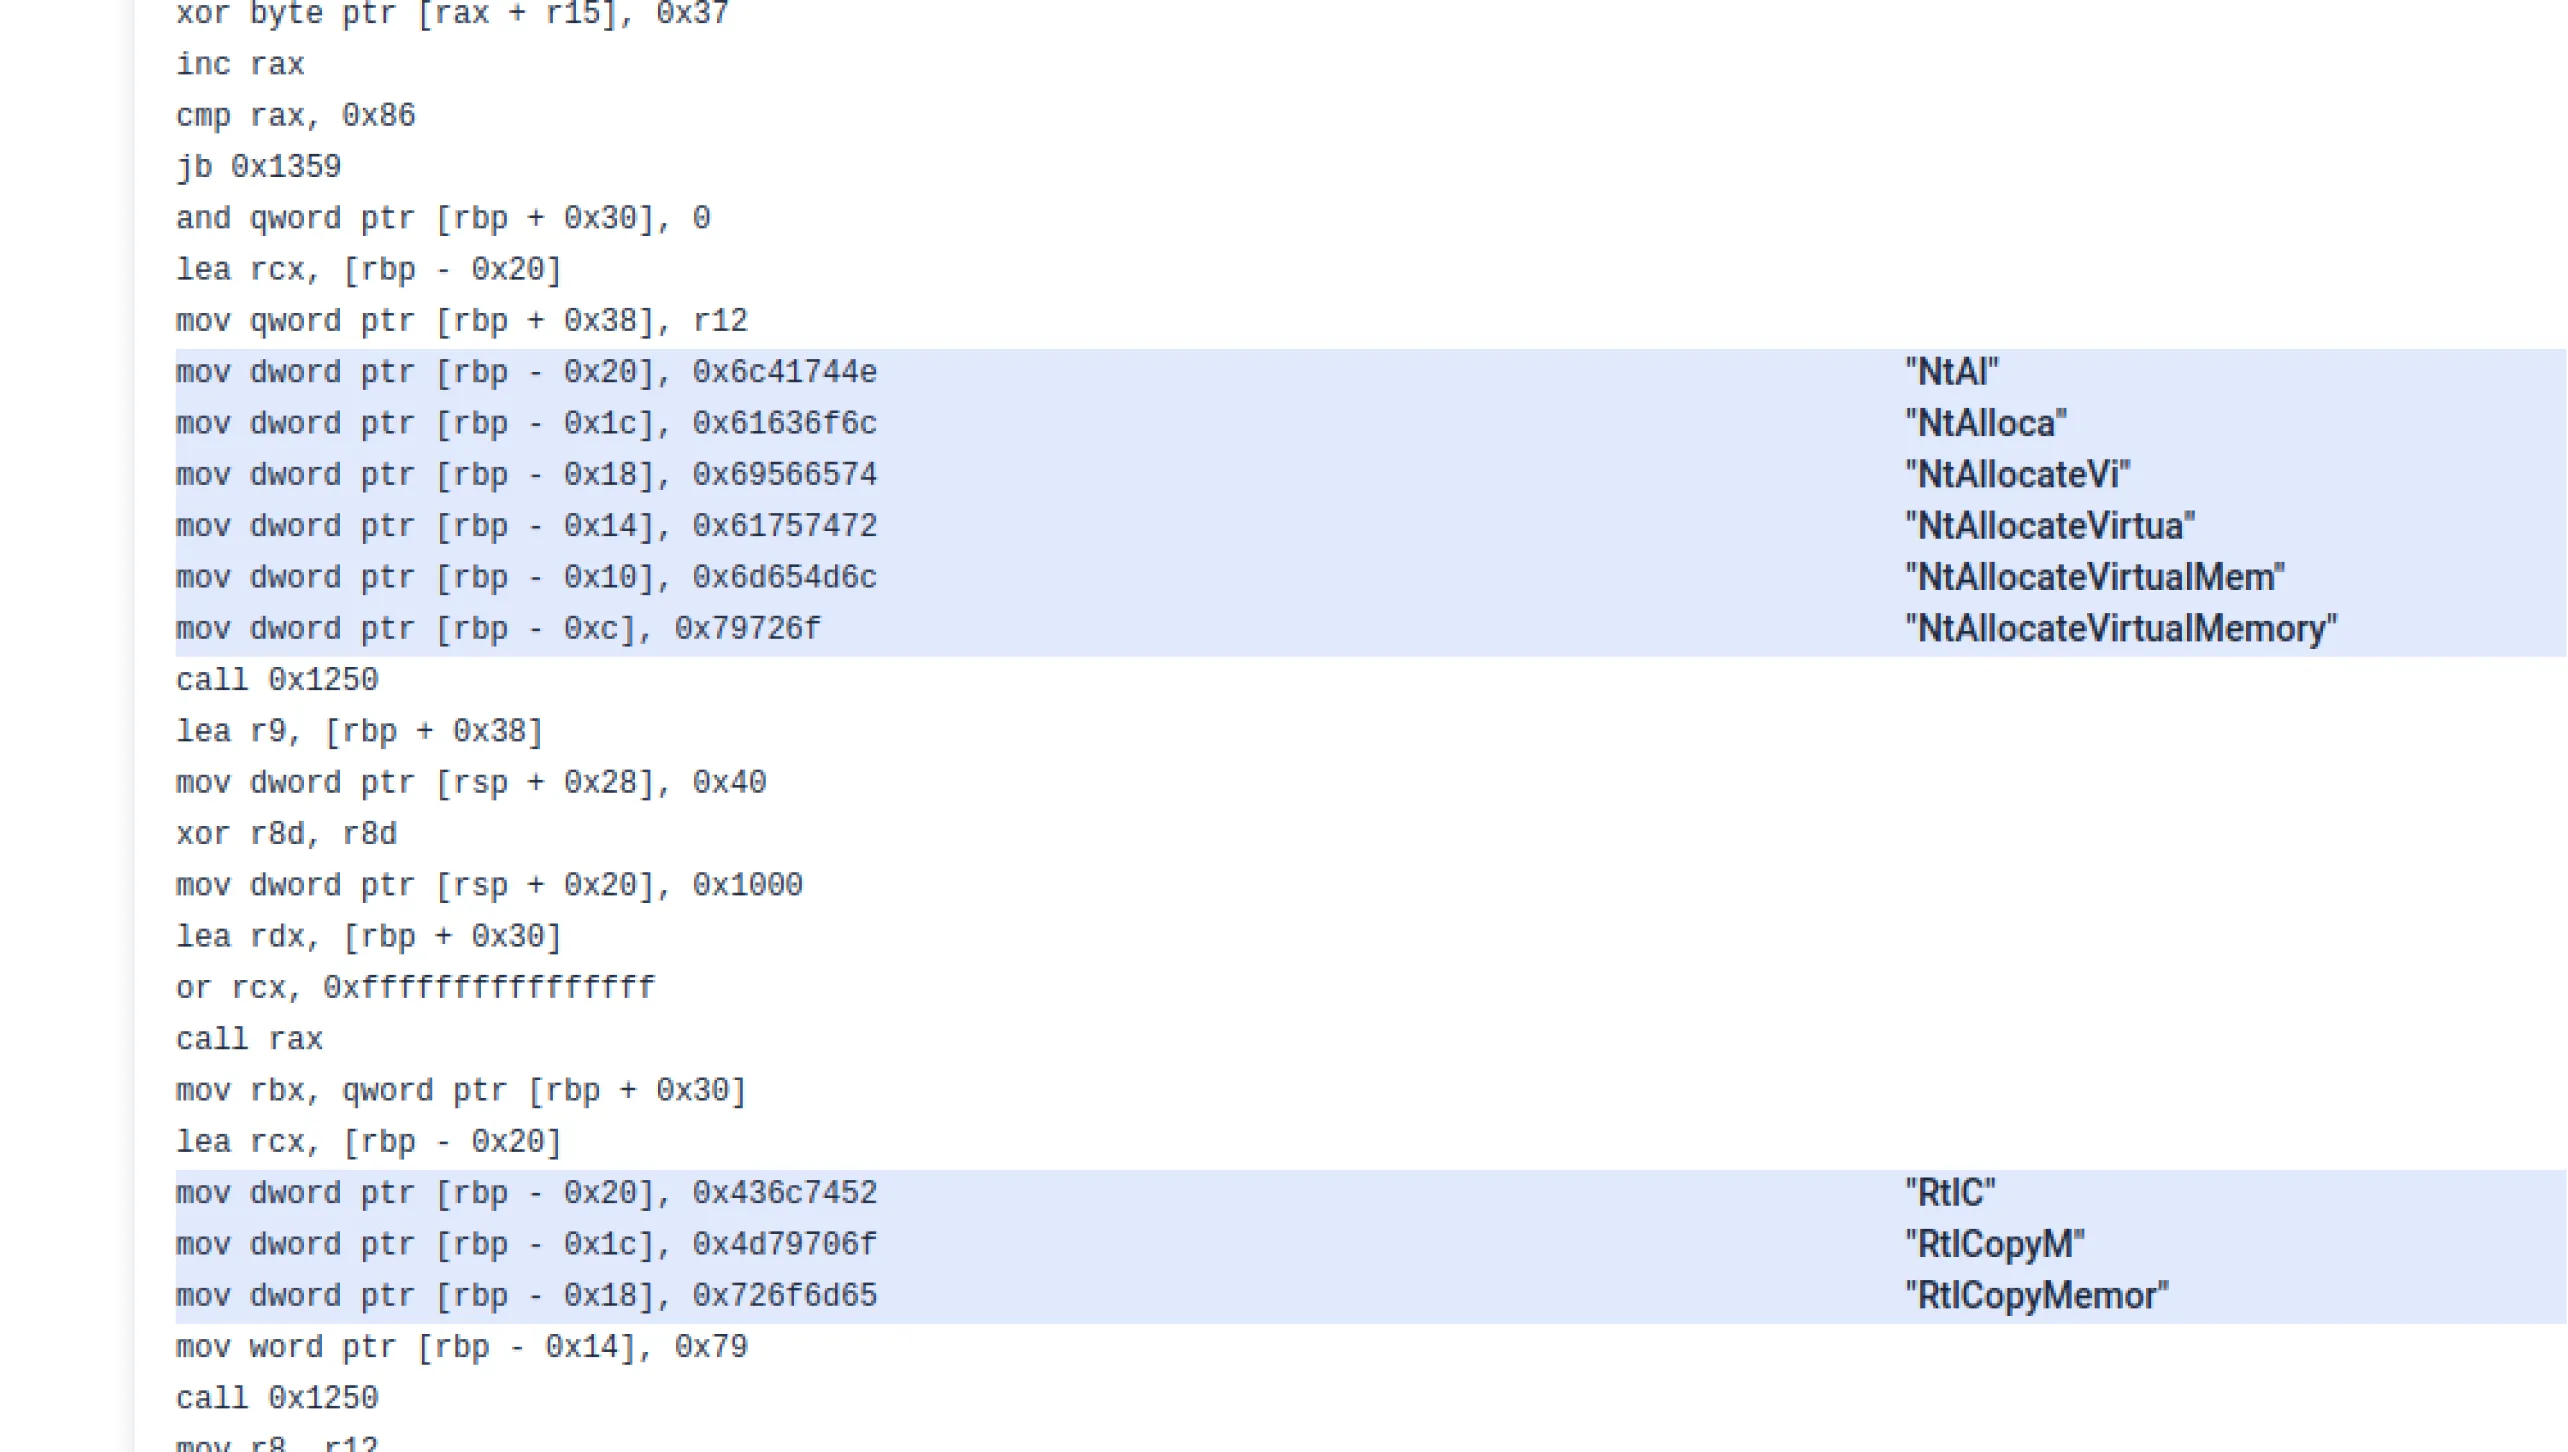
- Ketepatan Disassembly: Peningkatan penanganan instruksi dan anotasi string untuk hasil disassembly yang lebih andal
- Analisis Struktur PE: Lebih dari 40 tanda baru untuk mendeteksi anomali struktural pada header PE
- Validasi Sertifikat APK: Menjamin integritas APK dan mengurangi hasil positif palsu dalam deteksi ancaman mobile
Masalah yang Telah Diselesaikan dan Peningkatan Stabilitas
- Memperbaiki kesalahan server internal dan masalah validasi pengguna saat memuat laporan
- Memperbaiki masalah lingkaran pengalihan URL dan kesalahan identifikasi jenis file
- Telah ditangani kasus-kasus khusus dalam validasi sertifikat untuk meningkatkan akurasi deteksi
- Proses zombie yang disebabkan oleh rendering URL dalam lingkungan sandbox telah dihilangkan
- Peningkatan pengelolaan memori dan sumber daya API untuk meningkatkan kinerja sistem
Pembaruan Strategis untuk Tim Keamanan yang Proaktif
MetaDefender Aether 2.3.0 memperkuat operasi keamanan dengan analisis yang lebih cepat, deteksi yang lebih cerdas, dan visibilitas yang lebih mendalam terhadap ancaman yang canggih. Baik diterapkan di lingkungan perusahaan maupun diintegrasikan ke dalam alur kerja SOC, pembaruan ini memperkuat misi OPSWATuntuk melindungi infrastruktur kritis melalui analisis malware yang komprehensif dan didukung kecerdasan buatan.
Memulai Menggunak MetaDefender Aether 2.3.0
Untuk mengetahui lebih lanjut, meminta demo, atau berkonsultasi dengan pakar OPSWAT , kunjungi: https://www.opswat.com/products/metadefender-sandbox
Selalu selangkah lebih maju dari ancaman.