Menjaga kerahasiaan log sistem, memastikan kelangsungan layanan, dan mengikuti praktik terbaik kriptografi merupakan tanggung jawab krusial bagi para insinyur keamanan TI, administrator TI, dan tim kepatuhan. Dalam rilis terbaru kami, MetaDefender ICAP Server 5.8.0, kami memperkenalkan sejumlah peningkatan yang menjawab tantangan keamanan dan operasional tersebut—termasuk transmisi syslog terenkripsi, pemberitahuan otomatis mengenai masa berlaku lisensi yang habis, dan masih banyak lagi.
MetaDefender ICAP Server™
Pencegahan Ancaman Tingkat Lanjut untuk Lalu Lintas Jaringan
MetaDefender ICAP Server™
Pencegahan Ancaman Tingkat Lanjut untuk Lalu Lintas Jaringan
Mengamankan dan Menggabungkan Log dengan Syslog yang Terenkripsi TLS
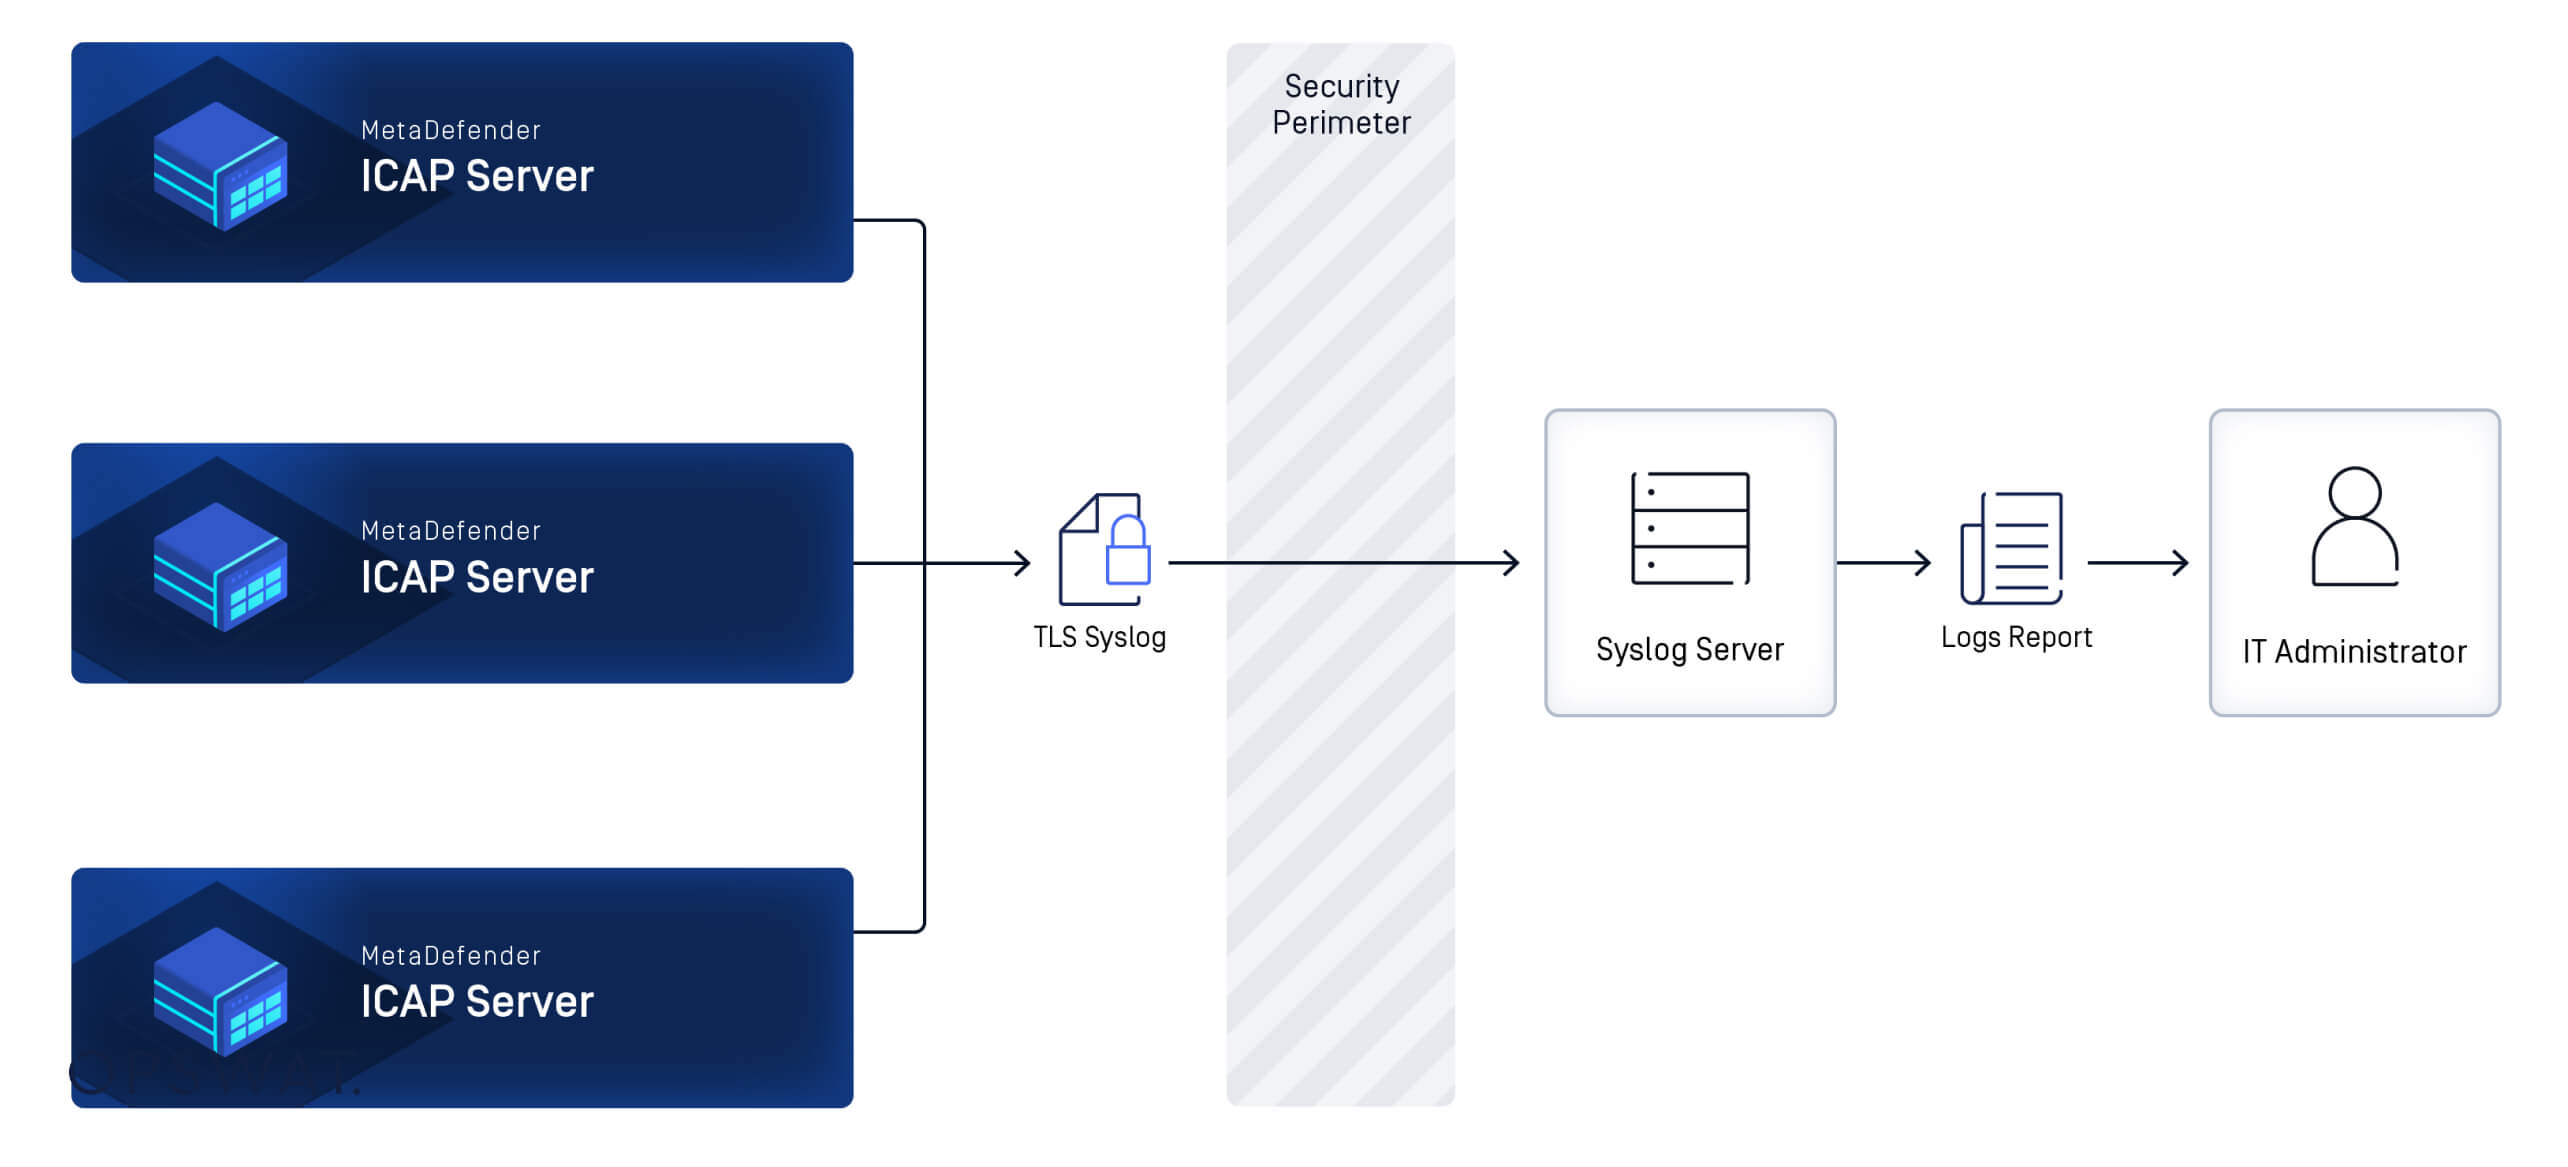
Kami telah meningkatkan pengelolaan log dengan syslog yang dienkripsi TLS. Dengan menggunakan alat agregasi log seperti SIEM atau SOAR, administrator dan tim keamanan dapat memperoleh visibilitas terpusat atas semua aktivitas pemindaian file dari berbagai instance MetaDefender ICAP Server .
Operasi keamanan modern mengandalkan log dari berbagai komponen infrastruktur untuk mendeteksi ancaman, menganalisis anomali lalu lintas, dan menyimpan jejak audit demi kepatuhan. Namun, mengumpulkan log dari berbagai sumber serta memastikan keamanan dan kerahasiaannya bisa menjadi tantangan tersendiri. Metode transmisi Syslog dapat membuat log rentan terhadap intersepsi dan manipulasi, sehingga meningkatkan risiko serangan MITM (man-in-the-middle) dan pelanggaran kepatuhan.
Apa Saja yang Telah Ditingkatkan
Dengan syslog yang dienkripsi menggunakan TLS, administrator keamanan TI dapat menggabungkan log dari berbagai sumber tanpa perlu khawatir akan adanya celah keamanan. Pendekatan ini memungkinkan:
- Mendukung pengiriman log yang aman melalui TCP menggunakan TLS
- Deteksi dan penyelesaian masalah yang lebih cepat melalui korelasi peristiwa di seluruh sistem
- Jejak audit yang tahan manipulasi untuk audit kepatuhan dan investigasi forensik
- Mengurangi kompleksitas operasional dengan menghilangkan metode pengumpulan log yang terpisah-pisah
- Pengambilan log otomatis untuk pemantauan secara real-time, yang mempercepat waktu respons insiden
Manfaat
Pencatatan Terpusat dari Berbagai Sumber
Mengumpulkan dan menggabungkan log secara aman ke dalam satu lokasi untuk memudahkan pemantauan dan analisis
Integritas dan Kerahasiaan Log yang Terlindungi
Memastikan bahwa data log tidak dapat dibaca atau diubah selama proses transmisi, sehingga mencegah serangan MITM atau ancaman dari dalam organisasi
Integrasi dengan Solusi Manajemen Log Terpusat
Mengintegrasikan fitur keamanan berkas dengan alat SIEM, SOAR, atau GRC untuk meningkatkan deteksi ancaman secara real-time dan pelaporan kepatuhan
Pengiriman Log yang Sesuai dengan Persyaratan Kepatuhan
Mendukung kepatuhan terhadap peraturan, termasuk SOC 2, ISO 27001, dan PCI DSS, dengan menerapkan pengiriman log yang terenkripsi
Dengan semua log terpusat di satu tempat, tim keamanan dapat mengidentifikasi pola, menyelidiki ancaman, dan menyempurnakan kebijakan keamanan dengan lebih cepat dan akurat. Baik dalam melacak potensi pelanggaran, mengaudit aktivitas sistem, maupun meningkatkan efisiensi operasional, gambaran log yang komprehensif dan real-time memungkinkan pengambilan keputusan yang proaktif.
Pemberitahuan Kedaluwarsa Lisensi
Administrator TI kini dapat menerima pemberitahuan otomatis melalui email sebelum masa berlaku lisensi MetaDefender ICAP Server berakhir.
Apa Saja yang Telah Ditingkatkan
- Pemberitahuan langsung saat lisensi kedaluwarsa, akan kedaluwarsa, atau hilang
- Pilihan untuk menyesuaikan isi email atau menggunakan templat email bawaan
- Pemicu yang dapat dikonfigurasi untuk menerima pemberitahuan mengenai masa berlaku lisensi yang akan habis dan pengingat perpanjangan yang akan datang
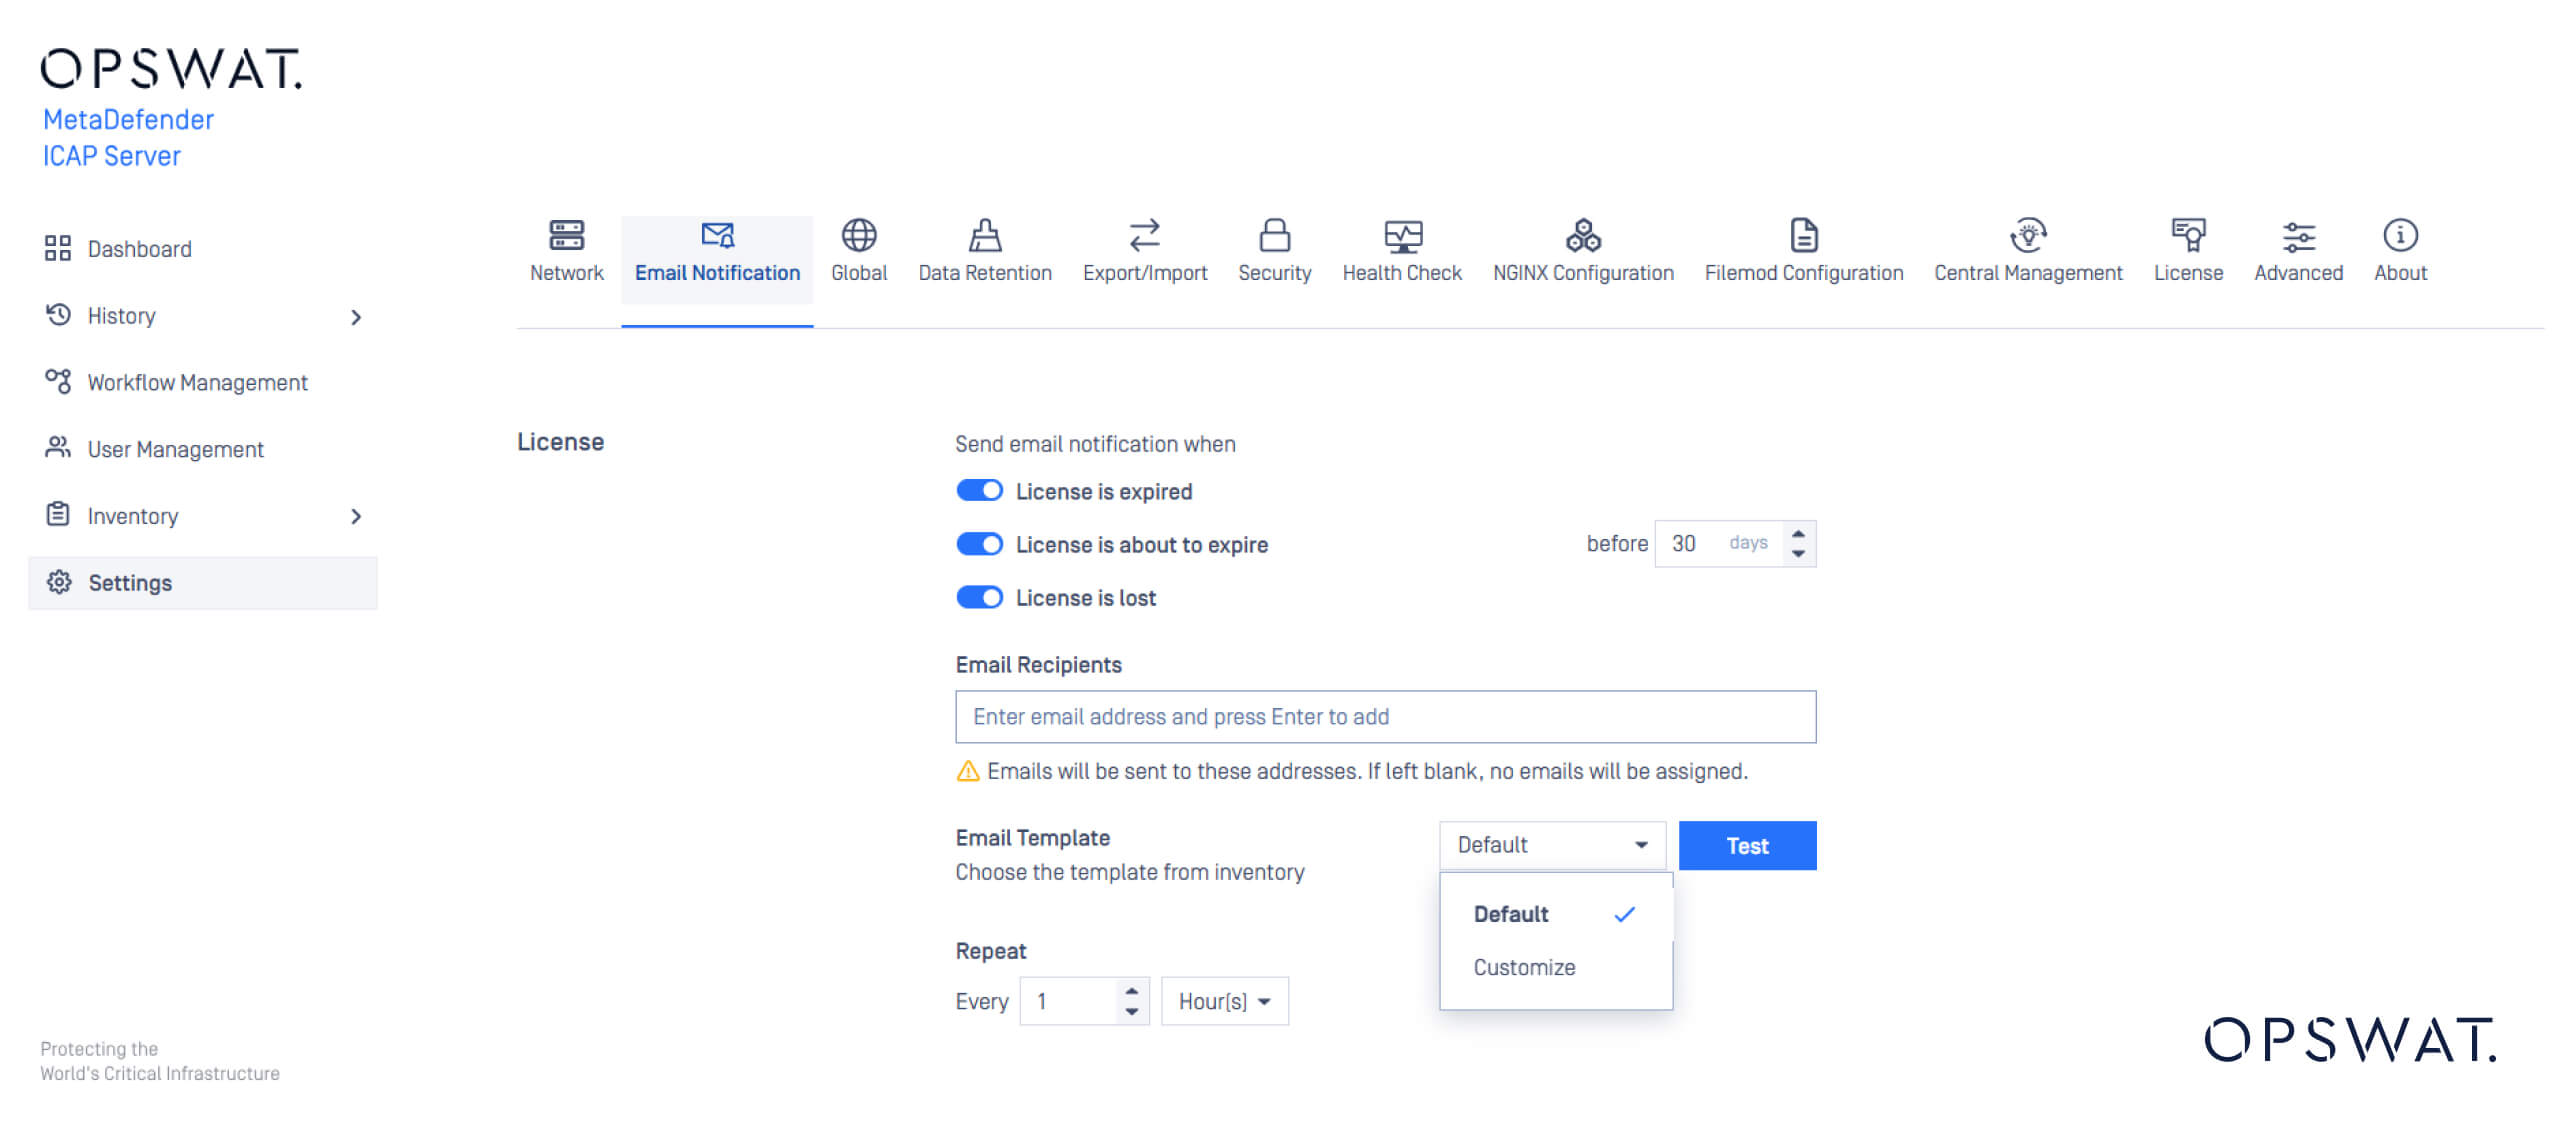
Peningkatan ini sangat bermanfaat bagi organisasi yang mengelola beberapa implementasi MetaDefender ICAP Server di lingkungan yang tersebar. Dengan menyediakan pemberitahuan kedaluwarsa secara proaktif, tim dapat lebih fokus pada aspek keamanan daripada pengawasan logistik.
Pembaruan Keamanan untuk Pustaka OpenSSL
Sesuai dengan kebijakan SDLC standar kami, MetaDefender ICAP Server telah diperbarui dengan mengintegrasikan OpenSSL v3.4.1 untuk mengatasi kerentanan tingkat tinggi CVE-2024-12797. Pembaruan ini memperkuat perlindungan terhadap potensi eksploitasi kerentanan dan mengikuti praktik terbaik keamanan industri dalam pengelolaan pustaka pihak ketiga.
Fitur Baru dan Peningkatan Lainnya
- Dukungan sistem operasi baru untuk Rocky Linux 9.4, beserta gambar Docker yang dibuat dari repositori resmi Rocky Linux
- Dukungan untuk Masuk Pengguna melalui Grup AD (Active Directory) Bersarang: Ketika opsi "Masuk Grup Bersarang" diaktifkan, baik anggota langsung maupun tidak langsung dari grup AD yang ditentukan dapat masuk dan mewarisi peran serta izin grup tersebut
- Peningkatan Keamanan: Pustaka pihak ketiga selain OpenSSL v3.4.1 telah diperbarui untuk mengatasi kerentanan:
- cURL v8.9.1 (Linux)
- NGINX v1.26.3
- Libxml2 v2.12.10
- Berbagai Peningkatan Kemudahan Penggunaan
MetaDefender ICAP Server: Keamanan File di Perbatasan Jaringan
OPSWAT MetaDefender ICAP Server melindungi organisasi dari serangan siber yang disebarkan melalui berkas di perbatasan jaringan. Teknologi keamanan yang komprehensif dan berlapis-lapis mendeteksi serta mencegah berkas berbahaya saat berkas tersebut melewati load balancer, WAF (web application firewall), solusi transfer berkas terkelola (MFT), atau perangkat keamanan jaringan lain yang mendukung fitur " ICAP".
Semua file mencurigakan yang melewati lalu lintas jaringan Anda akan diblokir atau dibersihkan sebelum dapat diakses oleh pengguna akhir, guna melindungi dari ancaman siber yang terus berkembang. Data sensitif akan disamarkan, dihapus, atau diblokir untuk membantu organisasi memenuhi standar kepatuhan keamanan. Lakukan pembaruan ke versi terbaru kami atau hubungi pakar keamanan kami untuk mengetahui lebih lanjut tentang MetaDefender ICAP Server .
Rincian Rilis
- Produk: MetaDefender ICAP Server
- Tanggal Rilis: 20 Maret 2025
- Catatan Rilis: 5.8.0
- Unduh dari Portal OPSWAT™
Untuk informasi lebih lanjut, silakan hubungi para ahli keamanan siber kami.