Setiap pembaruan pada MetaDefender Endpoint dirancang untuk membantu tim keamanan melindungi infrastruktur penting tanpa menghambat aktivitas pengguna yang mengandalkannya setiap hari. Rilis ini berfokus pada pemberian kendali yang lebih besar kepada administrator atas respons Peripheral Media Protection di lapangan, memastikan deteksi ancaman tetap berjalan bahkan saat server pemindaian mengalami gangguan, serta menutup celah visibilitas terkait status patch dan tindakan perbaikan. Berikut ini adalah fitur-fitur baru untuk platform Windows (v7.6.2608), macOS (v10.4.2608), dan Linux (v15.6.2608).
Apa yang Baru di MetaDefender Endpoint
Perlindungan BadUSB Tingkat Lanjut
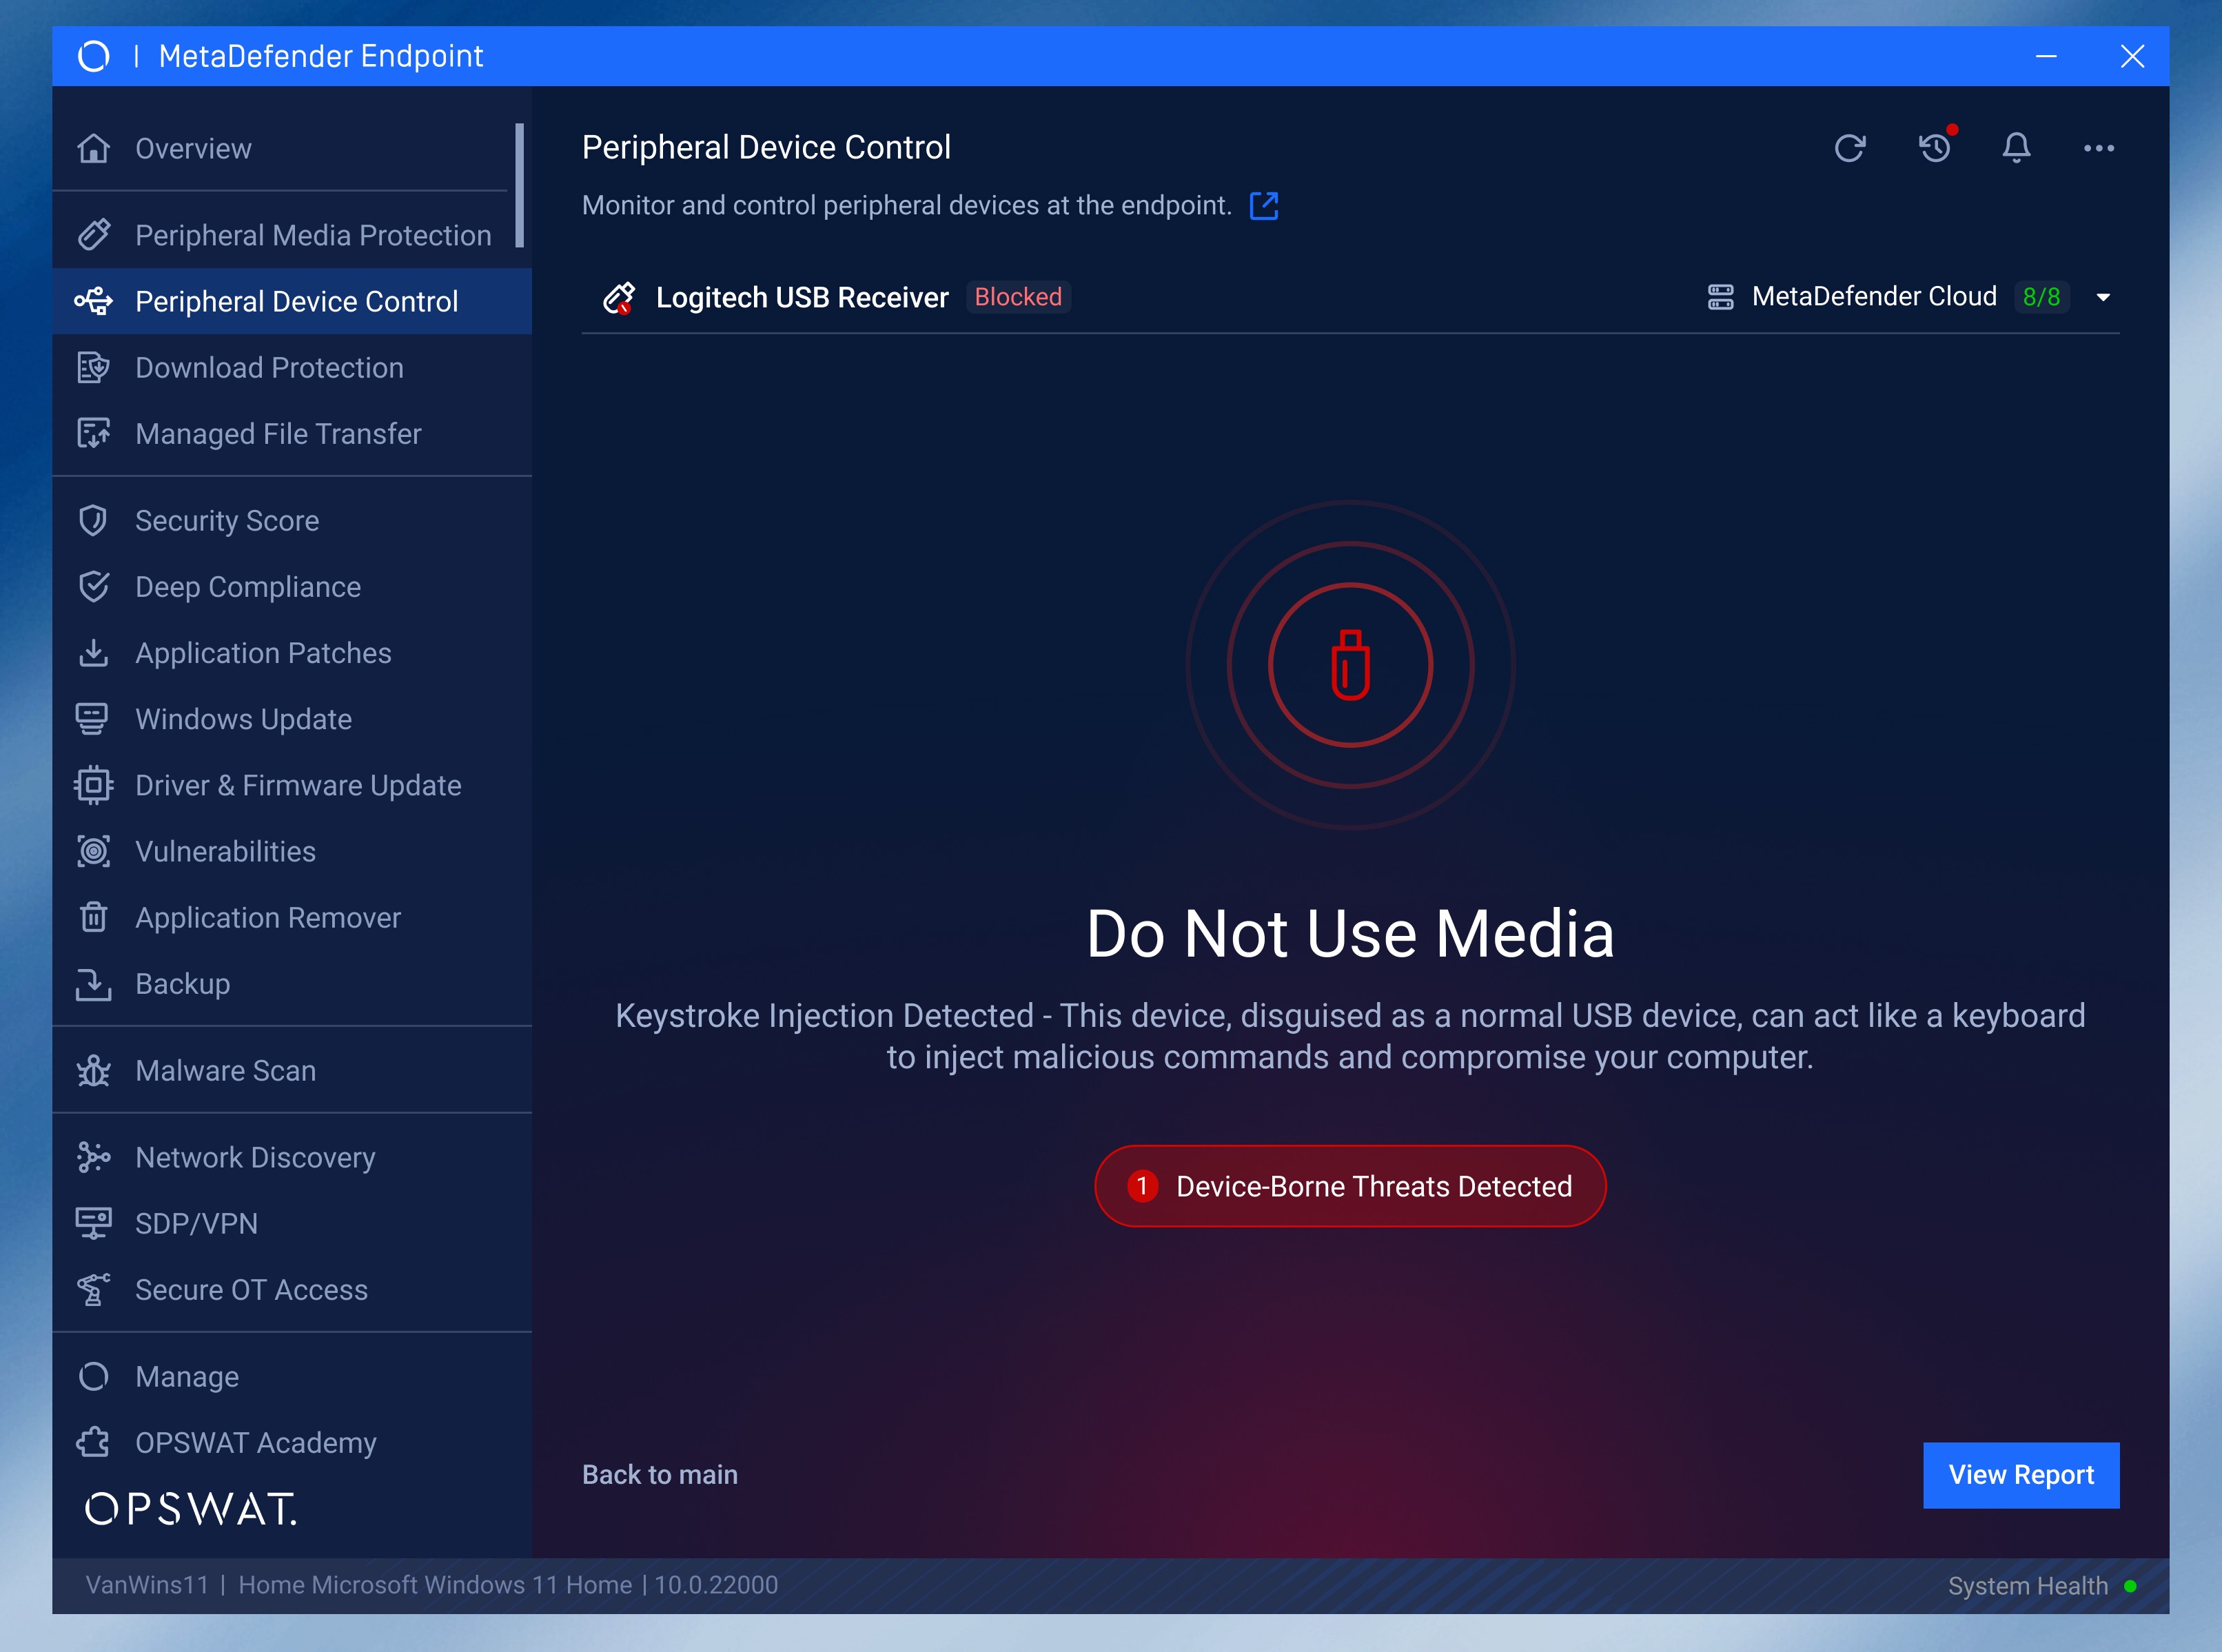
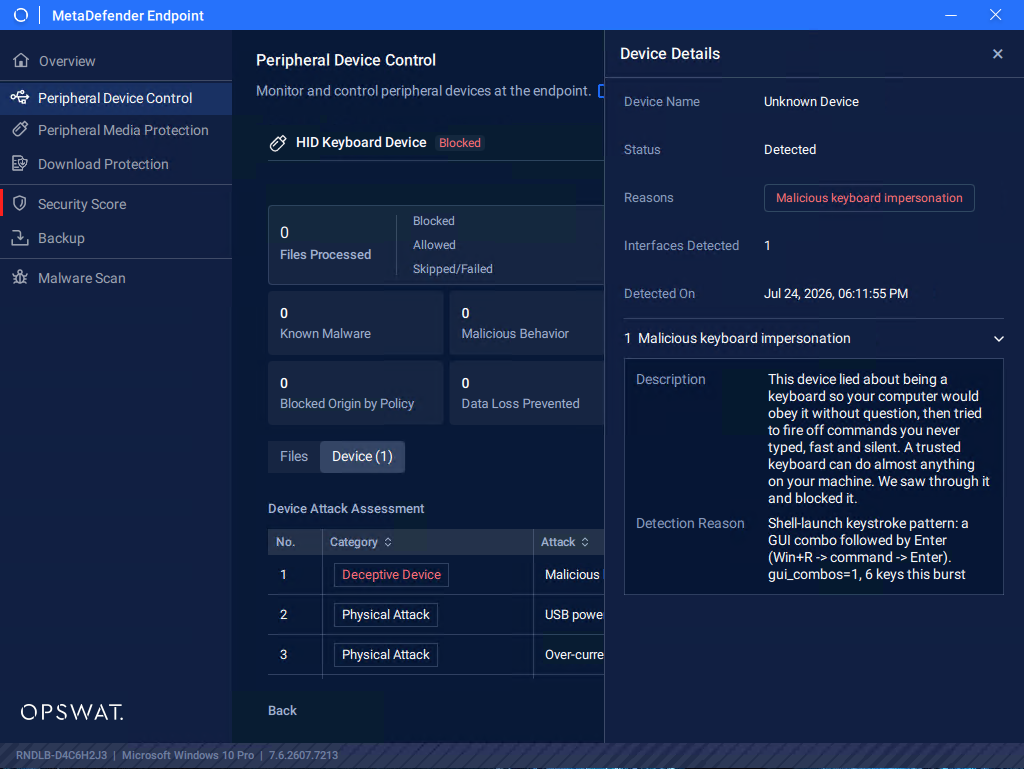
Perangkat periferal berbahaya ( USB ) tidak hanya sekadar membawa berkas yang terinfeksi. Penyerang dapat memanfaatkan perangkat yang meniru perangkat periferal tepercaya, seperti keyboard, untuk menyisipkan penekanan tombol berbahaya dan menjalankan tindakan otomatis. Melalui rilis ini, kami memperkenalkan perlindungan canggih terhadap perangkat periferal berbahaya melalui fitur Peripheral Device Control.
Fitur baru ini memungkinkan MetaDefender Endpoint untuk mendeteksi dan memblokir perangkat periferal berbahaya dengan mengidentifikasi perilaku otomatis seperti injeksi penekanan tombol. Hal ini membantu mencegah serangan BadUSB dan serangan berbasis perangkat periferal lainnya sebelum serangan tersebut dapat membahayakan perangkat akhir.
Pengalaman Pemindaian Ancaman yang Baru
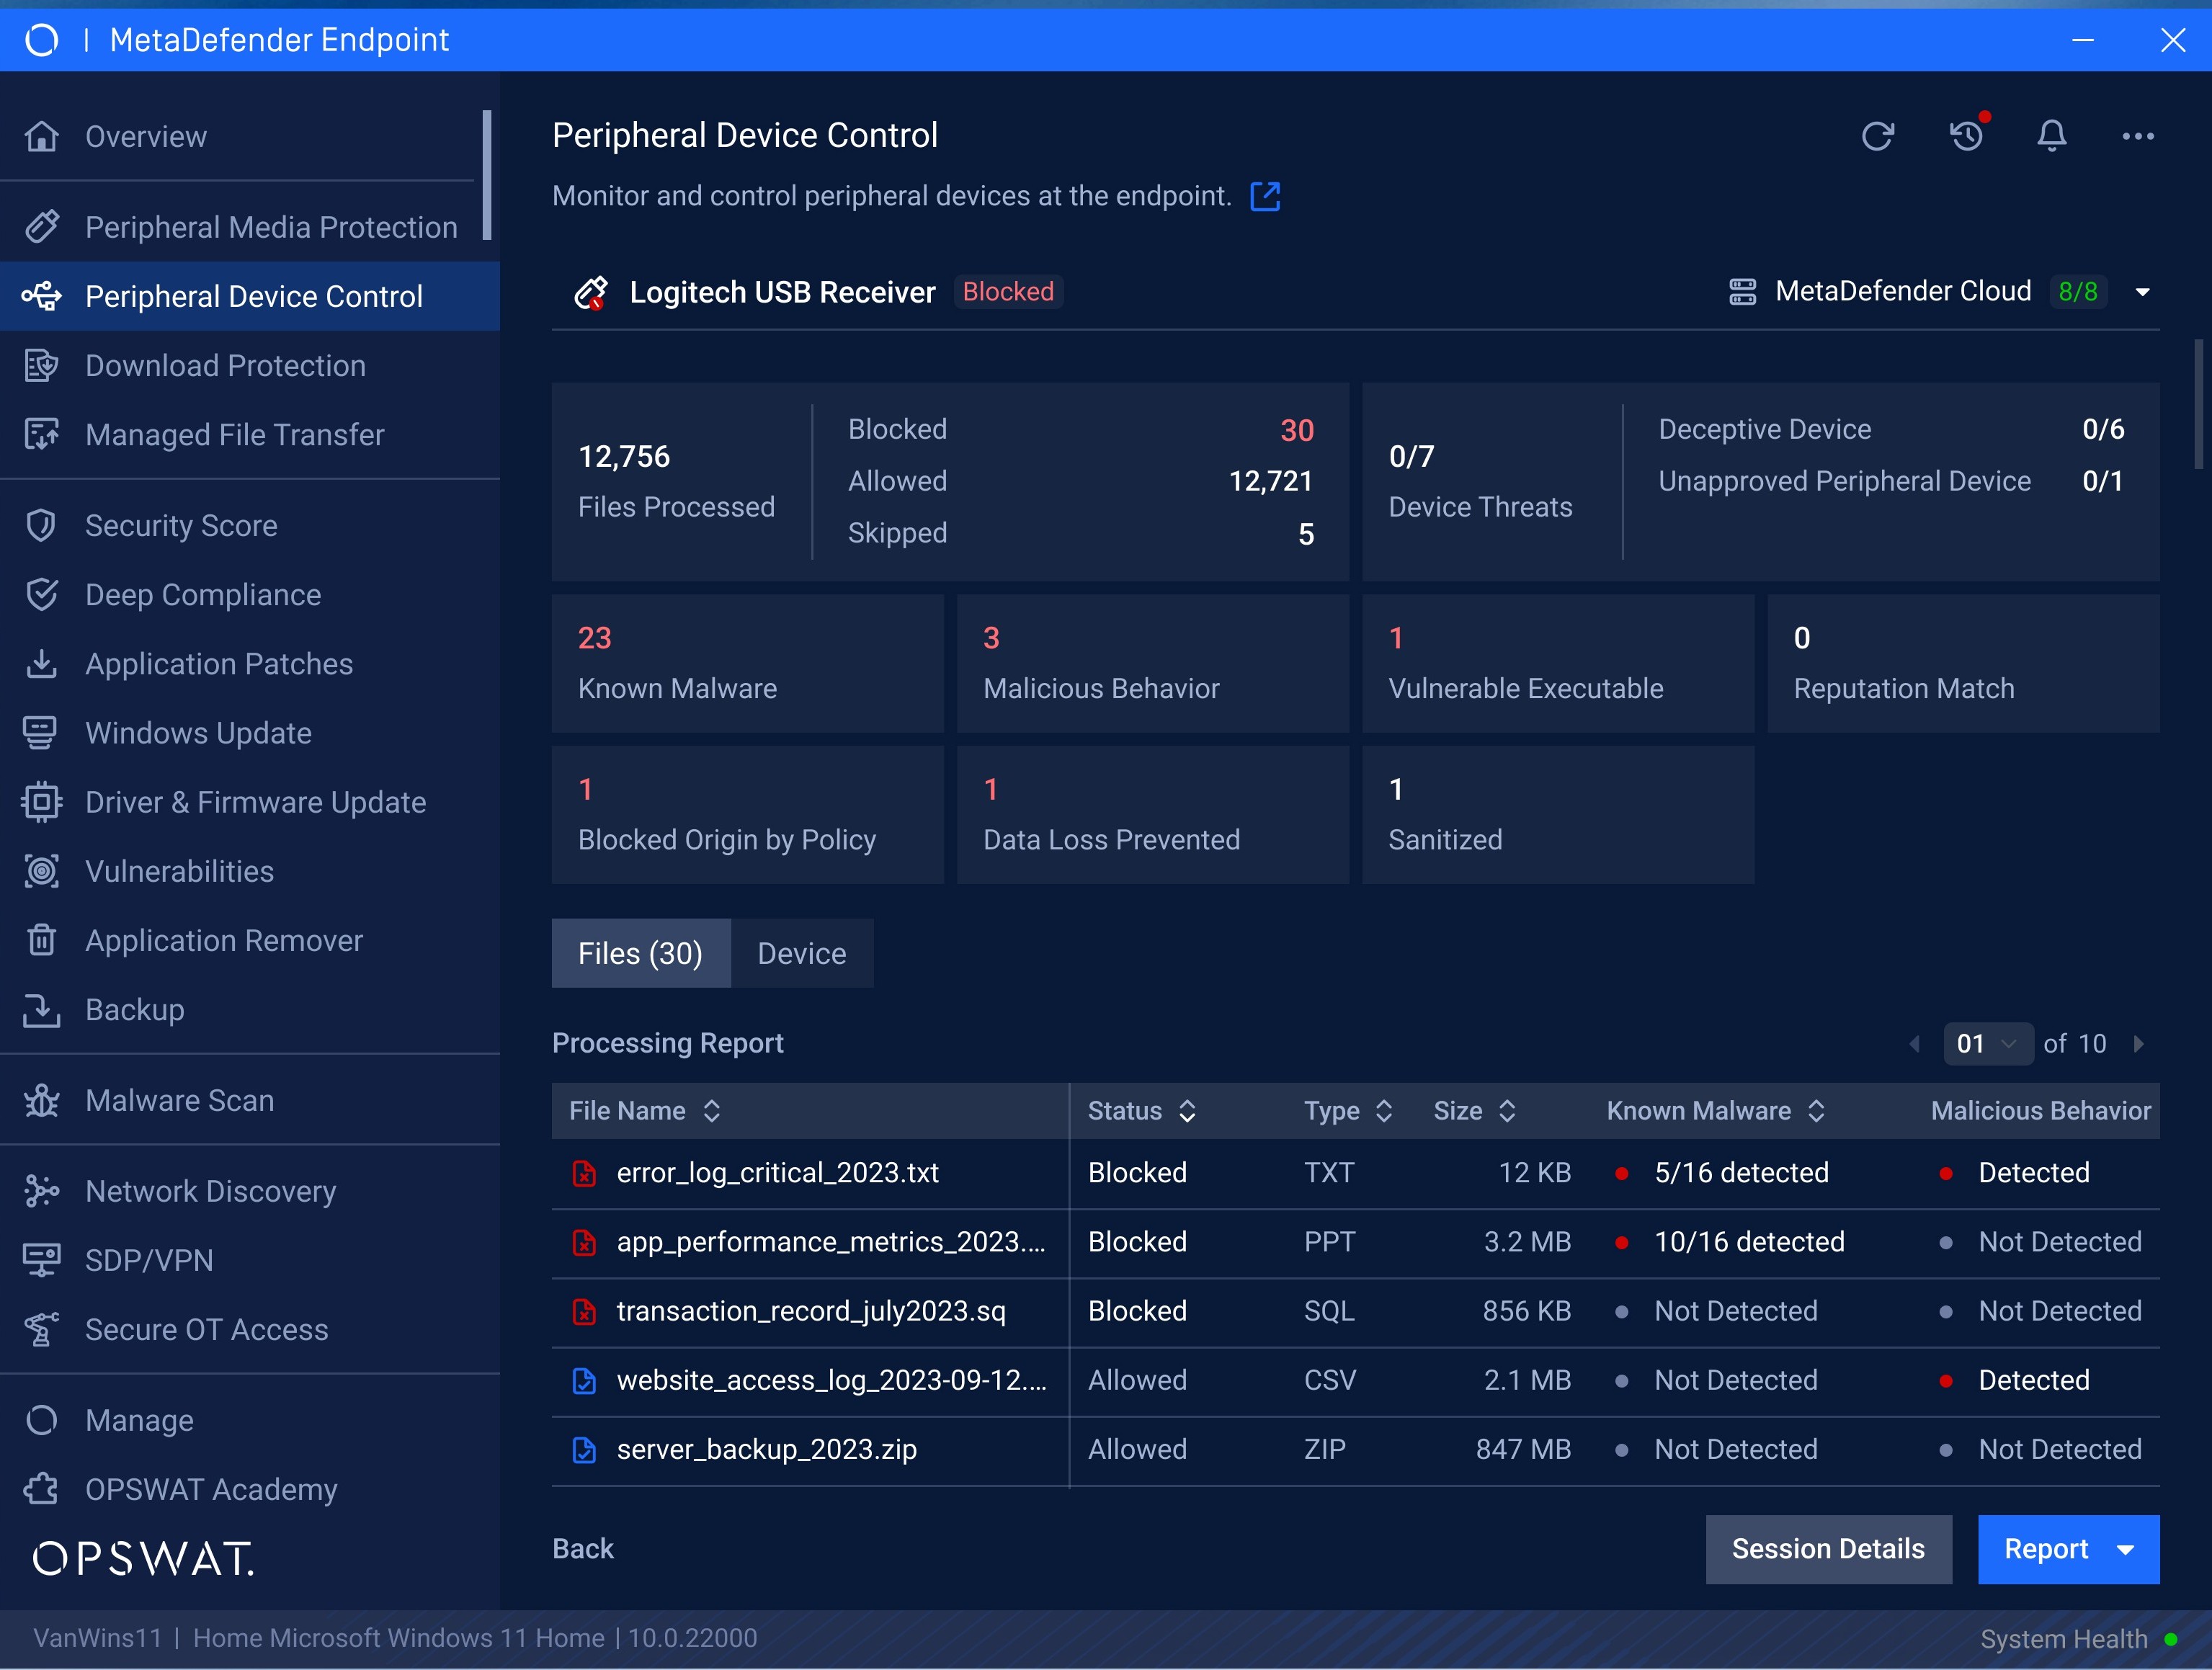
Selain fitur Perlindungan BadUSB, kami memperkenalkan antarmuka pemindaian dan deteksi ancaman baru dalam Peripheral Device Control, yang memberikan pengguna gambaran secara real-time mengenai proses pemindaian tersebut.
Antarmuka yang telah diperbarui menampilkan kemajuan pemindaian, status deteksi, serta peringatan terkait ancaman yang berasal dari perangkat maupun yang terkait dengan konten file, sehingga membantu pengguna memahami apa yang terjadi saat perangkat eksternal terhubung dan dengan cepat mengidentifikasi potensi risiko keamanan.
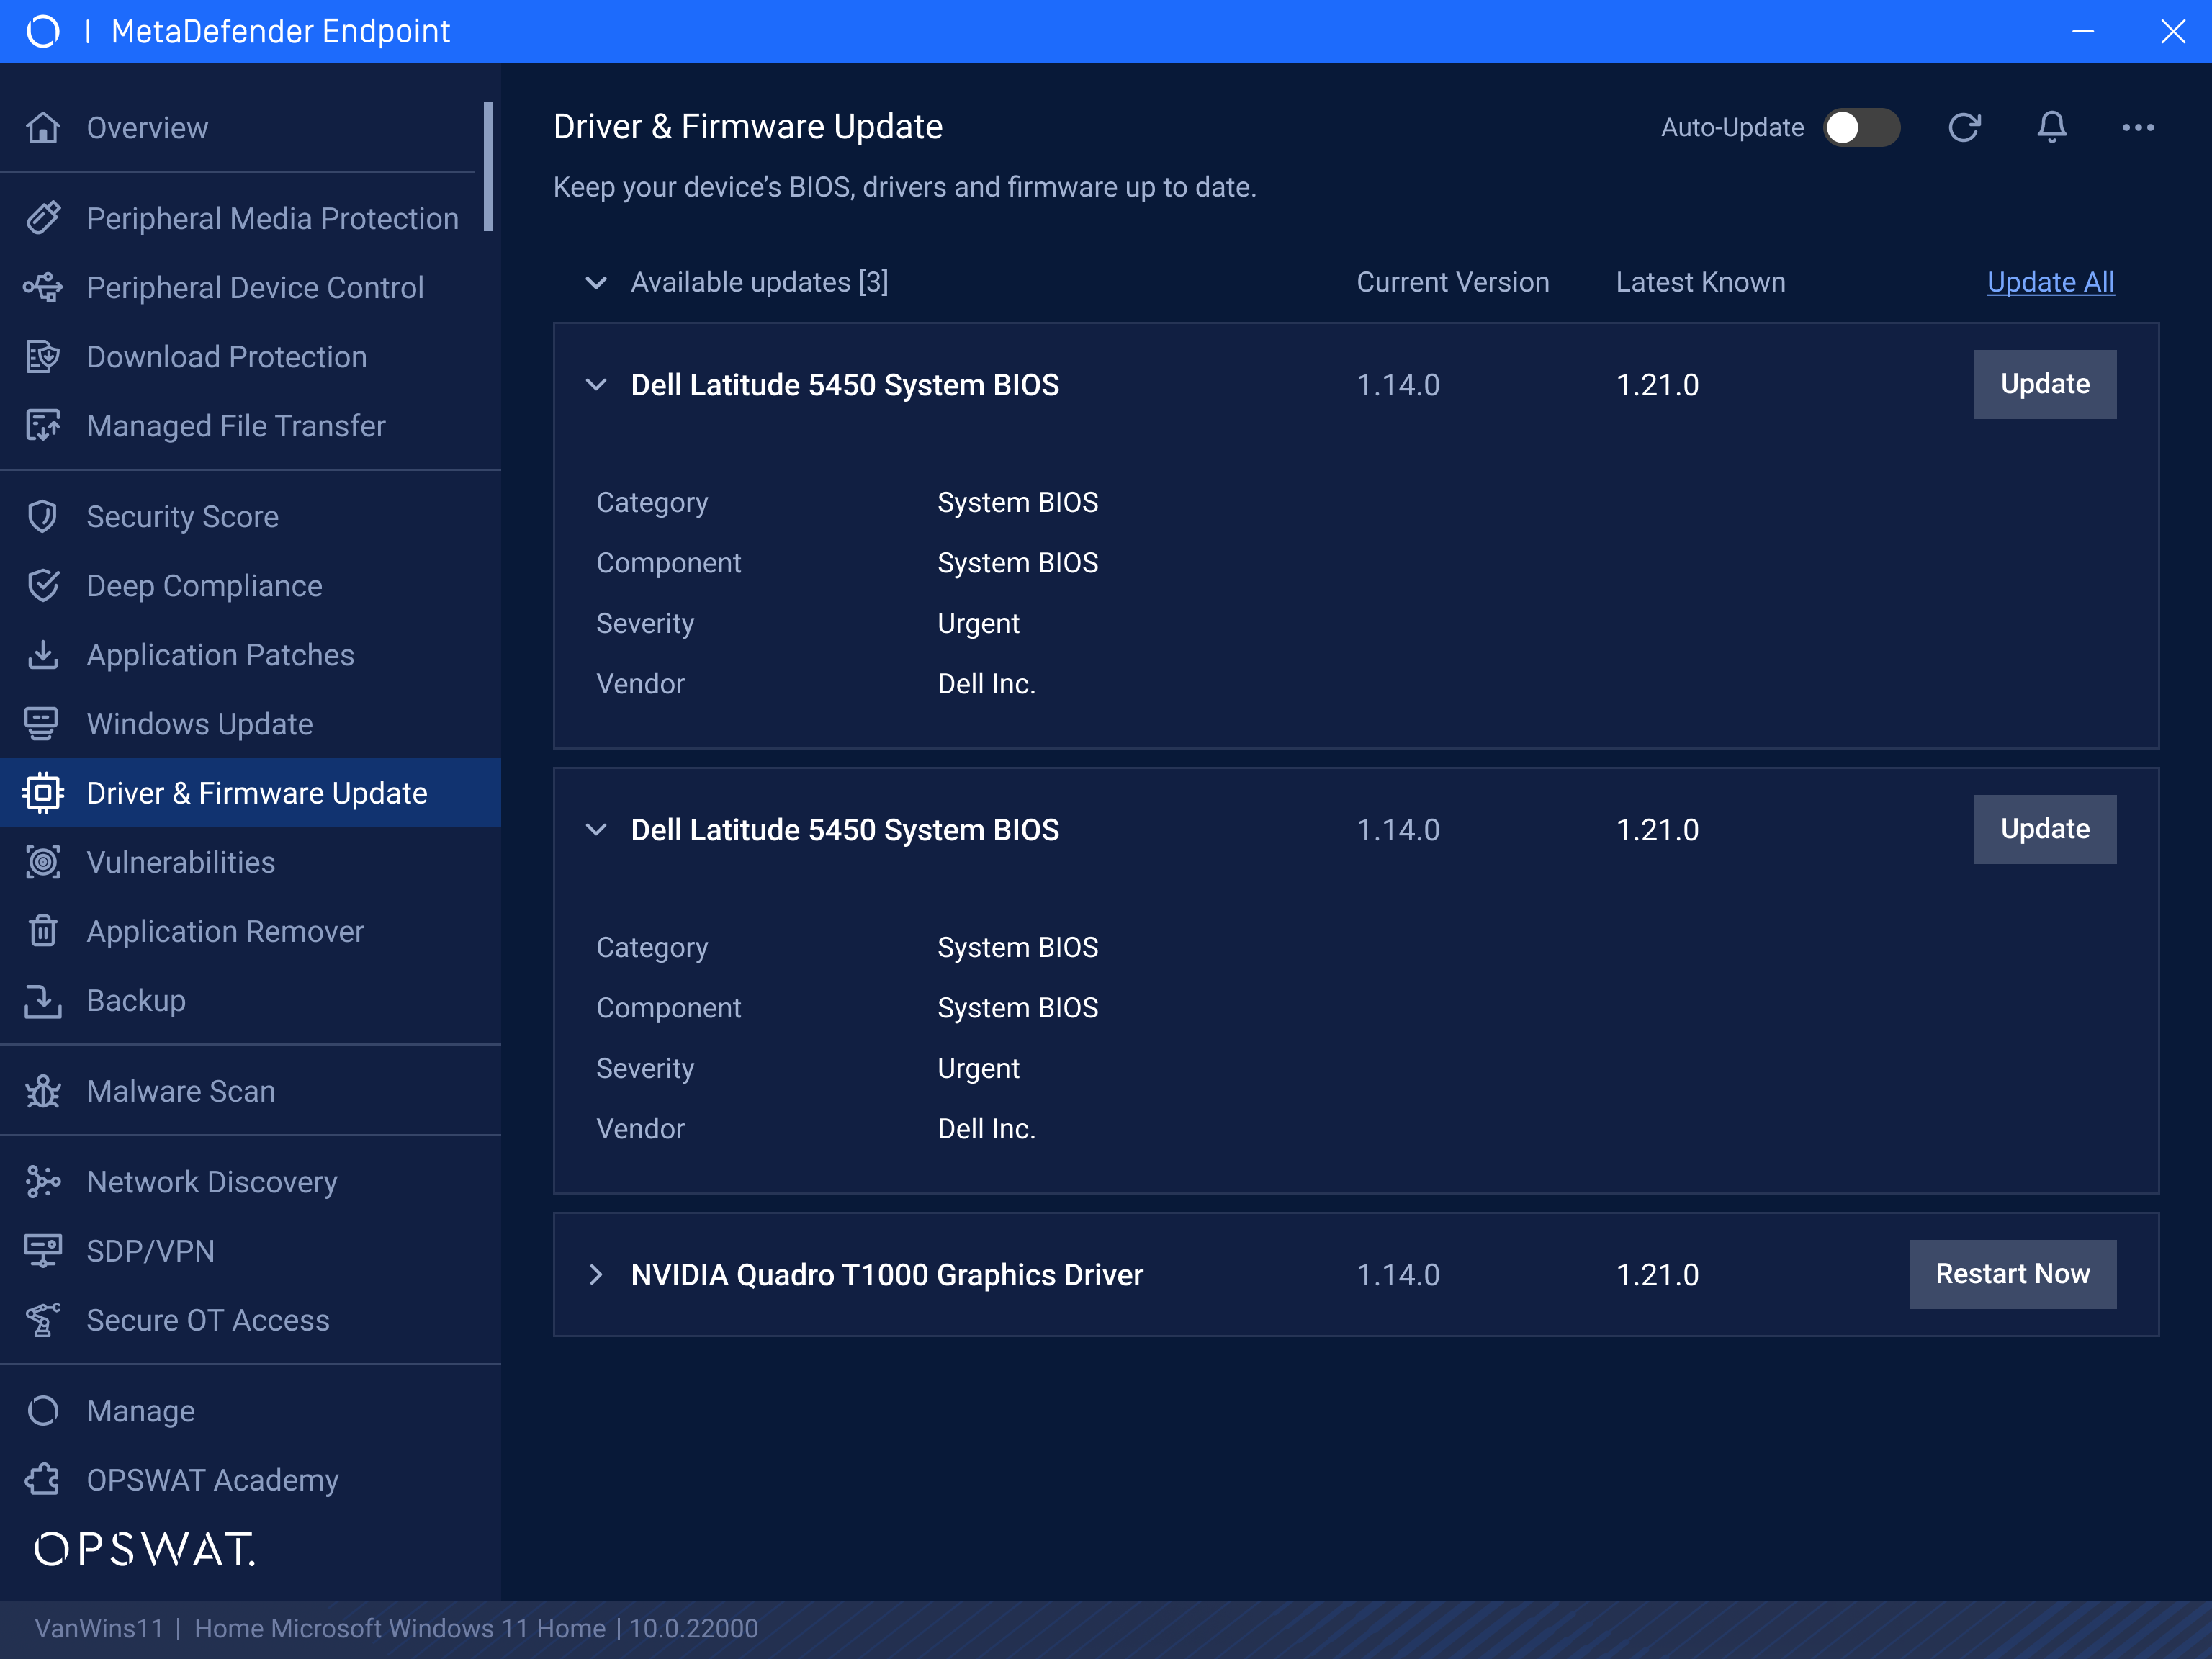
Selalu Perbarui BIOS dan Driver
Kerentanan tidak hanya terdapat pada aplikasi. BIOS dan driver perangkat yang sudah usang juga dapat menimbulkan risiko keamanan dan keandalan. Patch Management kini mendukung penerapan patch pada BIOS dan driver perangkat akhir, sehingga membantu administrator menjaga firmware dan driver penting tetap mutakhir serta mengurangi paparan terhadap kerentanan pada komponen yang mendukung perangkat akhir mereka.
Mengontrol Akses Port USB dari Central Management
Tim keamanan kini dapat mengontrol konektivitas perangkat periferal dan mengelola akses port USB secara langsung dari My OPSWAT™ Central Management. Administrator dapat memblokir atau membuka blokir port USB tertentu secara terpusat di seluruh titik akhir yang dikelola, sehingga membantu mengurangi koneksi perangkat periferal yang tidak sah sekaligus menyederhanakan pengelolaan keamanan dari satu lokasi.
Pindai Jenis File Tertentu
Untuk kontrol yang lebih terperinci, Perlindungan Periferal Media kini memungkinkan administrator untuk menentukan jenis file tertentu yang akan dipindai menggunakan daftar putih. File yang sesuai dengan daftar putih yang telah dikonfigurasi akan dipindai, sedangkan semua jenis file lainnya secara otomatis diblokir tanpa dipindai. Hal ini memberikan organisasi kendali yang lebih besar atas kebijakan pemindaian mereka sekaligus mendukung kebutuhan operasional khusus mereka.
Pindai File yang Dilindungi Kata Sandi dengan Pemindaian Saat Akses
File yang dilindungi kata sandi dapat menjadi titik buta bagi pengendalian keamanan jika isinya tidak dapat diperiksa. Pada rilis ini, Perlindungan Periferal ( Media ) mendukung dekripsi file yang dilindungi kata sandi selama Pemindaian File Saat Akses (On-Access File Scanning). Saat menemukan file yang dilindungi, pengguna akan diminta memasukkan kata sandi agar file tersebut dapat didekripsi dan dipindai untuk mendeteksi potensi ancaman.
Pemindaian Malware Sesuai Permintaan di macOS
Pengguna macOS kini dapat melakukan pemeriksaan malware secara terarah dengan lancar. Fitur Pemindaian Malware Sesuai Permintaan kini tersedia langsung dari sistem berkas macOS, sehingga pengguna dapat mengklik kanan berkas atau folder tertentu dan memulai pemindaian malware. Hal ini memudahkan pengguna untuk segera menyelidiki berkas yang mencurigakan atau memverifikasi konten tanpa perlu menjalankan pemindaian endpoint secara menyeluruh.
Pengecualian Pemindaian Malware yang Lebih Terperinci
Kebijakan keamanan sering kali perlu menyesuaikan dengan aplikasi, alur kerja, atau direktori sistem tertentu. MetaDefender Endpoint Administrator kini dapat mengonfigurasi pengecualian jalur folder dan file individual untuk mesin tertentu. Pengecualian di tingkat perangkat ini memberikan fleksibilitas yang lebih besar saat mengonfigurasi kebijakan Pemindaian Malware, sekaligus memungkinkan organisasi untuk tetap mempertahankan perlindungan di seluruh bagian endpoint lainnya.
Wawasan yang Lebih Mendalam tentang Evaluasi Mesin Anti-Malware
Kami juga telah menyempurnakan antarmuka mesin pemindaian anti-malware untuk memberikan transparansi yang lebih baik dalam proses pemindaian. Jendela pop-up yang telah diperbarui kini menampilkan daftar lengkap mesin anti-malware yang tersedia, beserta kolom baru yang menunjukkan mesin mana saja yang dipilih oleh administrator untuk mengevaluasi hasil pemindaian berkas.
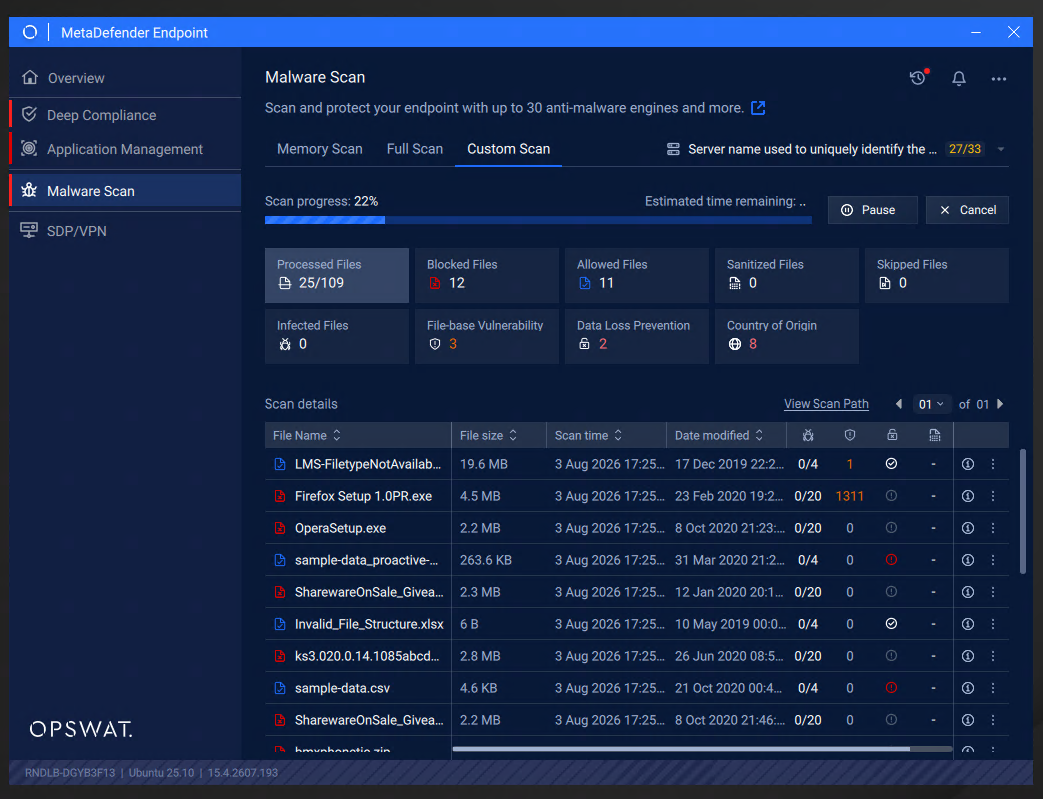
Fitur Pemindaian Malware Kini Tersedia di Linux
Perluasan pemindaian malware ke perangkat Linux menghadirkan perlindungan malware tingkat lanjut bagi titik akhir Linux yang kritis. Perangkat Linux kini dapat memanfaatkan kemampuan gabungan dari Predictive Alin AI, Metascan™ Multiscanning, Teknologi Deep CDR™, Proactive DLP™, dan teknologi Country of Origin untuk menganalisis file dan mengidentifikasi konten berbahaya.
Solusi Manajemen " Endpoint " Tingkat Lanjut
Temukan alasan mengapa berbagai organisasi, lembaga, dan entitas di seluruh dunia mempercayai MetaDefender Endpoint untuk melindungi titik akhir yang kritis. Hubungi seorang ahli hari ini untuk mengetahui lebih lanjut.