Gambaran Umum Produk
OPSWAT MetaDefender Email Security menjamin komunikasi email yang aman dan berkelanjutan bagi bisnis dan infrastruktur kritis dengan mengurangi risiko keamanan siber. Solusi OPSWAT Email Security ini dilengkapi dengan fitur-fitur unik—termasuk deteksi ancaman tingkat lanjut dan waktu deteksi wabah yang lebih singkat—yang meningkatkan efektivitas perlindungan email ke tingkat yang lebih tinggi. Rilis terbaru ini mencakup fitur-fitur baru untuk menyederhanakan pengelolaan operasi keamanan TI.
Sorotan Rilis
Rilis ini menghadirkan fitur Pencegahan Wabah Malware yang lebih baik untuk lampiran email berkat integrasi yang lebih mendalam dengan MetaDefender Managed File Transfer (MFT). Gaya pernyataan penafian yang baru membuat produk kami lebih menarik, sementara fitur Pengalihan URL Aman telah ditingkatkan. Untuk memudahkan pengoperasian, kami telah menyempurnakan fitur pemberitahuan melalui email dan memperbarui komponen pihak ketiga.
Integrasi yang lebih baik antara MetaDefender danManaged File Transfer (MFT)
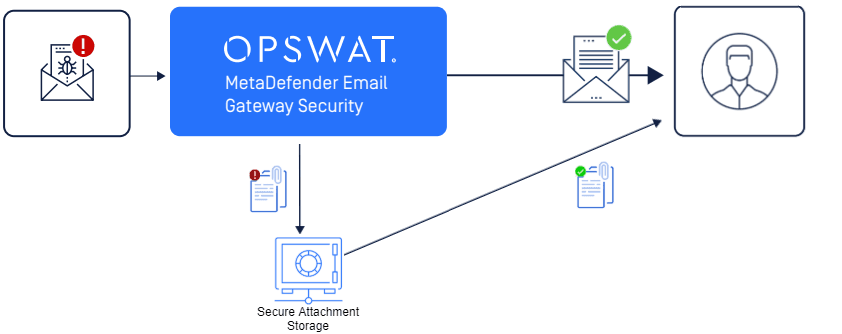
Kami telah menerapkan integrasi yang lebih mendalam dengan MetaDefender Managed File Transfer (MFT) guna memberikan pengalaman pengguna akhir yang lebih baik. Berdasarkan pembelajaran kami dan tren pasar, kami menemukan bahwa penggunaan MD Vault bersama dengan keamanan email merupakan cara yang sangat efektif untuk mencegah penyebaran malware. MD Vault memiliki banyak fitur unggulan, namun deteksi penyebaran malware merupakan fitur yang sangat berguna untuk lampiran email.
Opsi Peniruan Identitas Baru
Solusi gateway email kami memastikan bahwa lampiran dapat diunggah ke penerima yang dituju, yang pada akhirnya akan dikirimkan ke akun vault masing-masing. Namun, jika pengguna tidak memiliki akun di MD Vault , lampiran akan diunggah ke akun default, yang menimbulkan tugas operasional tambahan bagi administrator. Dengan integrasi ini, kami kini menawarkan beberapa opsi: misalnya, jika pengguna tidak memiliki akun di MD Vault, Anda dapat melewatkan proses pengunggahan lampiran atau memberikan akses sementara ke akun tersebut untuk mengakses lampiran tersebut
Tautan Tunggal untuk Mengakses Lampiran
Perhaps our most valuable improvement from a user experience perspective is the ability to provide a single link that takes the user directly to the folder where the uploaded attachment is located. This is cleaner than directing to the default folder.
Mengelompokkan Lampiran yang Telah Diunggah ke dalam Subfolder
Opsi ini di dalam MD vault kini telah disusun secara lebih terstruktur. Pengguna dapat mengunggah berbagai jenis lampiran ke dalam vault, seperti lampiran yang telah disensor atau diblokir, dan MetaDefender Email Security dapat secara otomatis membuat subfolder di dalam MD vault sehingga berbagai jenis lampiran tersebut dapat disortir sesuai kategorinya.
Pemberitahuan Email
Jika vault tidak merespons atau mengalami timeout, dan Email Gateway MetaDefender gagal mengunggah lampiran, peringatan dapat dikirim untuk memberi tahu administrator bahwa berkas tersebut belum diunggah.
Widget Dasbor Baru
Widget dasbor yang benar-benar baru ini memungkinkan admin untuk memeriksa jenis lampiran apa saja yang telah diunggah.
Desain Pernyataan Penafian Baru
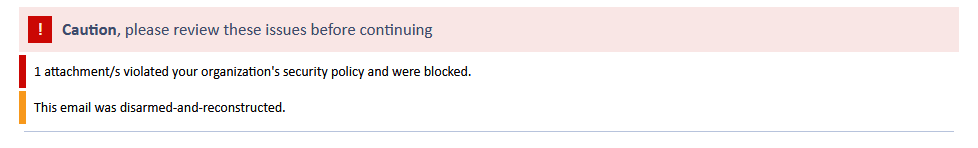
Selain itu, kami telah membuat produk kami lebih menarik. Kami telah menyusun ulang teks pernyataan penafian dan membuat desain pernyataan penafian yang baru. Tampilannya kini terlihat sedikit lebih menarik dan tidak terlalu mengganggu dibandingkan sebelumnya. Kami juga menerapkan cara baru untuk mengelompokkan pernyataan penafian dengan lebih baik, sehingga isinya menjadi lebih ringkas dan sederhana. Elemen branding telah dihilangkan untuk menghadirkan tampilan yang lebih rapi.
Peningkatan pada Pengalihan URL yang Aman
Perlindungan phishing dinamis / pengalihan URL yang aman: Pengalihan URL yang aman memungkinkan Anda mengalihkan pengguna ke MD Cloud untuk memeriksa reputasi URL yang terdapat dalam email. Pada rilis ini, kami telah lebih meningkatkan fitur ini. Kami telah menyempurnakan deteksi "alamat mailto", yang kini tidak lagi dialihkan untuk pemeriksaan reputasi. Peningkatan lainnya adalah jika URL diawali dengan tautan URL aman, URL tersebut tidak akan dimodifikasi lagi.
Pemberitahuan Email yang Telah Ditingkatkan
Kami telah menyempurnakan fitur ini untuk menerjemahkan pemberitahuan email menggunakan XSLT. (XSLT, singkatan dari Extensible Stylesheet Language Transformations, adalah bahasa untuk mengubah dokumen XML menjadi dokumen XML lainnya.)
Kami juga telah meningkatkan kemampuan untuk menampilkan lebih banyak informasi dalam pemberitahuan terkait email tertentu, serta menyertakan tautan ke email yang bersangkutan. Dengan demikian, ketika administrator menerima pemberitahuan bahwa pengiriman email gagal, ia cukup mengklik tautan tersebut, yang akan mengarahkan ke email tersebut melalui antarmuka pengguna (UI) admin.
Peningkatan Komponen Pihak Ketiga
Sangatlah penting untuk selalu memperbarui komponen. Berikut ini daftar pembaruan terbaru:
- Qt telah diperbarui ke versi 6.2.4LTS
- OpenSSL telah diperbarui ke versi 1.1.1n
- Nginx telah diperbarui ke versi 1.21.6
Perbaikan Bug
Berikut adalah daftar perbaikan bug utama yang telah diselesaikan dalam rilis ini:
- Telah diperbaiki masalah otentikasi pengguna yang menyebabkan kendala saat pengguna berpindah ke lokasi lain di Active Directory
- Fungsi pencarian hash merupakan prosedur yang sangat berguna untuk keamanan email, yang dapat mempercepat proses analisis email. Namun, kami menilai perlu untuk memperluas jenis hasil yang diterima dari sistem inti dengan opsi “gagal, belum dipindai, dibatalkan, dan sedang berlangsung”.
- Masalah sesi lintas IP kini telah teratasi
Rincian Rilis
- Produk: MetaDefender Email Security
- Versi: 5.6
- Tanggal Rilis: 18 April 2022
- Unduh Siaran Pers dari Portal OPSWAT : Unduh