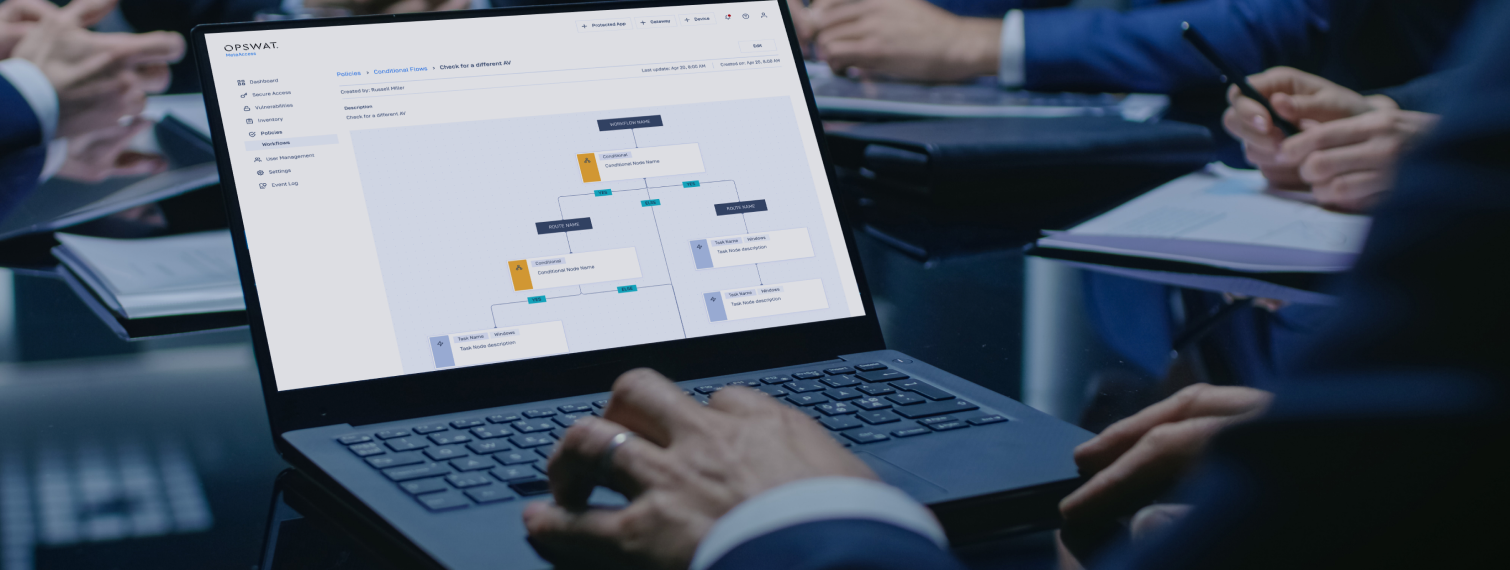
Setiap kali fitur baru dirilis di Access MetaDefender , selalu menarik untuk memikirkan berbagai cara memanfaatkannya sebagai bagian dari proses evaluasi. Fitur “playbook” yang canggih dan terus berkembang di Access MetaDefender menawarkan beragam solusi yang dapat disesuaikan untuk membantu Anda dalam keamanan endpoint tingkat lanjut atau pemeriksaan kepatuhan di seluruh endpoint Anda, baik yang berada di lokasi (on-premises) maupun jarak jauh (remote). Untuk itu, mari kita pertimbangkan masalah keamanan yang baru-baru ini muncul dengan cara yang relatif baru: peretas Korea Utara menggunakan teknik yang dikenal sebagai Bring Your Own Vulnerable Driver (BYOVD) untuk mengeksploitasi sebuah endpoint. Kerentanan ini juga menjadi sorotan baru-baru ini ketika diketahui bahwa Microsoft Windows tidak memberikan perlindungan terhadapnya seperti yang diasumsikan.
Ringkasan Serangan
Anda dapat membaca lebih lanjut mengenai celah keamanan ini di sini, namun secara ringkas, para peretas dengan cerdik memanfaatkan sebuah driver yang memiliki celah keamanan yang sudah diketahui dan telah lama dihapus dari sebagian besar target serangan potensial. Penyerang menginstal driver tersebut pada perangkat sasaran dengan memancing korban menggunakan umpan seperti iklan lowongan kerja dalam sebuah email. Email tersebut berisi dokumen berbahaya yang, ketika dibuka, akan menginfeksi perangkat dan memasang driver tersebut pada mesin, sehingga celah keamanan yang terkandung di dalamnya dapat dimanfaatkan.
MetaDefender Fitur Access Playbook: Solusi Canggih dan " Adaptive "
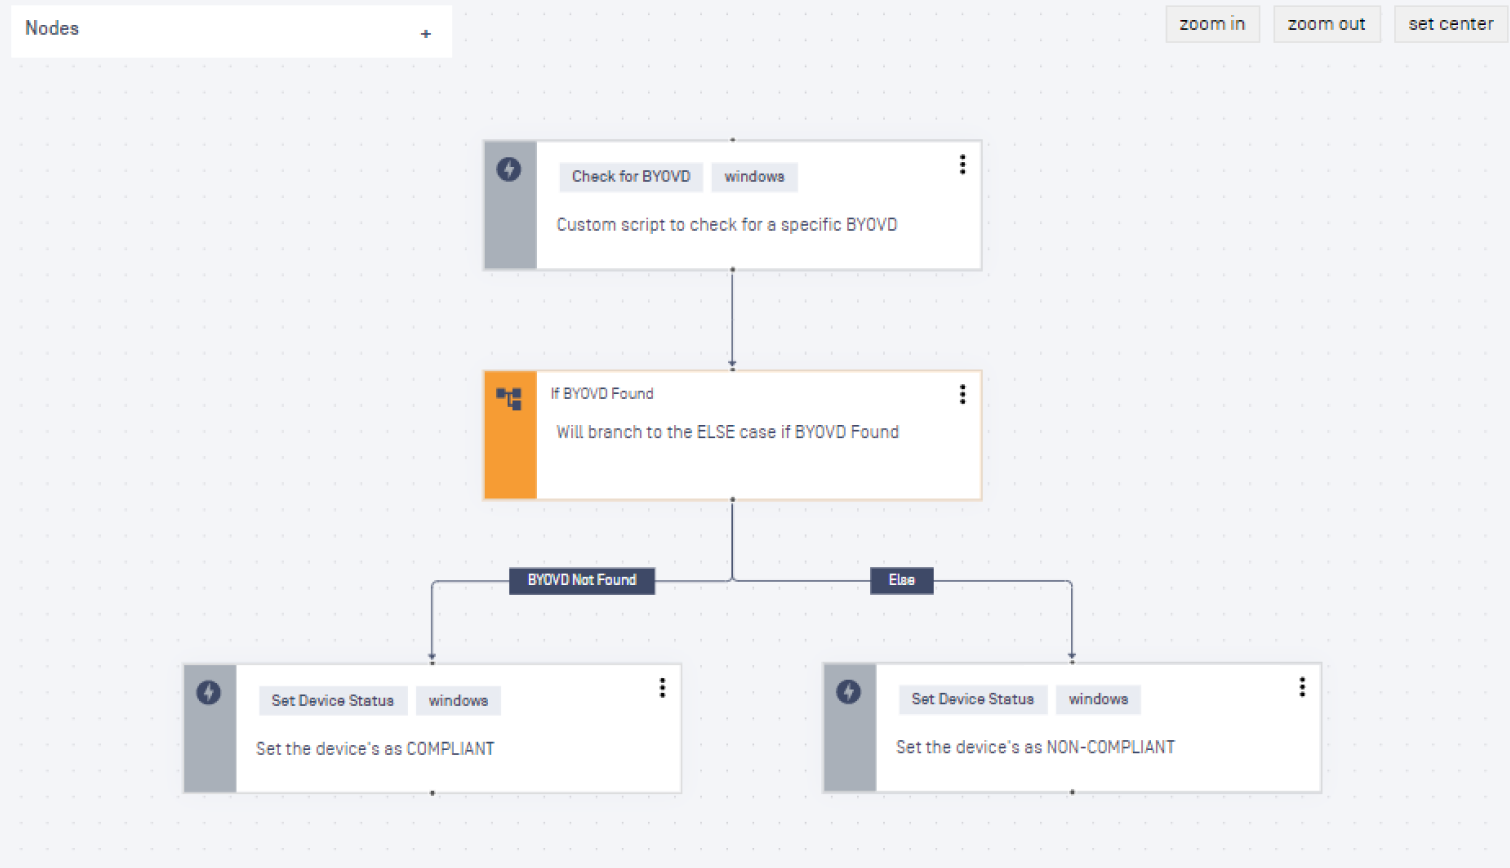
Kembali ke pembahasan tentang cara menggunakan fitur playbook secara kreatif di MetaDefender Access. Seperti yang ditunjukkan di bawah ini, sebuah playbook dapat menjalankan skrip PowerShell yang memeriksa keberadaan versi driver yang disusupi di folder-folder yang paling mungkin digunakan penyerang untuk menempatkannya. Jika file tersebut ditemukan dalam versi tersebut, perangkat tempat file tersebut ditemukan akan ditandai sebagai tidak sesuai, dan perangkat pengguna dapat diblokir dari mengakses sumber daya yang dilindungi apa pun (baca di sini tentang bagaimana MetaDefender Access dapat melindungi aplikasi dari perangkat yang tidak aman).

Administrator dan pengguna akhir kemudian akan mengetahui apa masalahnya. Administrator akan melihat perangkat tersebut terdaftar sebagai perangkat yang mengalami masalah kritis, sedangkan pengguna akhir akan menerima pesan khusus yang menjelaskan alasan mengapa akses mereka diblokir. Dengan demikian, penyebaran lateral dapat dicegah melalui deteksi dini masalah ini.
Ini hanyalah salah satu contoh lagi bagaimana MetaDefender Access dapat meningkatkan keamanan endpoint Anda. Untuk setiap pengumuman kerentanan zero-day yang melibatkan endpoint—baik itu Windows, macOS, maupun Linux—playbook MetaDefender Access dapat membantu Anda bertindak lebih cepat untuk menghindari menjadi salah satu sasaran para penyerang yang sangat cerdik ini.
MetaDefender Access merupakan bagian dari rangkaian solusi keamanan canggih kami untuk organisasi. Untuk mengetahui cara meningkatkan langkah-langkah keamanan siber Anda, segera hubungi para ahli kami untuk mendapatkan demo.