Meskipun AksesMetaDefender sudah dilengkapi dengan serangkaian pemeriksaan kepatuhan yang komprehensif dan luas secara bawaan, terkadang organisasi yang menggunakan solusi kontrol akses jaringan memiliki alasan khusus atau eksklusif untuk melampaui fitur yang kami tawarkan secara bawaan. MetaDefender Access yang sudah tersedia secara default, jika dipadukan dengan MetaDefender Endpoint , dapat memeriksa jauh lebih dari sekadar persyaratan kepatuhan dan keamanan perangkat yang esensial untuk menghindari denda dan serangan yang menargetkan endpoint. Dengan penambahan panduan kepatuhan khusus (custom compliance playbooks), MetaDefender Access memudahkan pemeriksaan kepatuhan endpoint satu kali atau persyaratan keamanan perangkat yang spesifik bagi organisasi tertentu.
Mengapa Akses " MetaDefender " Menambahkan Dukungan untuk Panduan Kepatuhan Khusus
MetaDefender Access sudah dilengkapi dengan fitur pemeriksaan khusus yang mendukung penggunaan PowerShell atau Bash (untuk macOS dan Linux). Namun, sebagian besar pelanggan tidak ingin menggunakan bahasa skrip untuk membuat pemeriksaan kepatuhan atau keamanan tambahan, karena hal ini dapat semakin memperumit proses. Berdasarkan permintaan pelanggan untuk menawarkan fleksibilitas dan kemampuan perluasan yang lebih besar bagi kebijakan kepatuhan di MetaDefender Access yang tidak bergantung pada skrip, OPSWAT telah memperkenalkan kemampuan untuk mendefinisikan playbook kepatuhan secara visual yang dapat digunakan dalam kebijakan MetaDefender Access untuk melakukan pemeriksaan khusus dan bersyarat.
Cara Mengonfigurasi Panduan Kepatuhan Khusus
Playbook ini diedit secara grafis (lihat gambar di bawah), dan setiap playbook terdiri dari serangkaian tindakan yang akan dilakukan terhadap perangkat, seperti mengambil nilai kunci registri, nilai dari atribut atau isi berkas, atau informasi mengenai suatu proses. Setelah mengambil nilai-nilai dari perangkat, tindakan dapat dilakukan secara bersyarat untuk memindahkan perangkat ke grup perangkat yang berbeda atau menetapkan status perangkat (misalnya, menandai perangkat sebagai tidak sesuai).
Berikut ini adalah beberapa contoh kasus penggunaan yang pernah kami temui di kalangan pelanggan kami:
- Memastikan bahwa aplikasi pihak ketiga tertentu yang terpasang pada perangkat akhir telah dikonfigurasi sedemikian rupa sehingga fitur enkripsi diaktifkan.
- Memeriksa kunci registri atau petunjuk lain yang mengindikasikan bahwa suatu perangkat rentan terhadap kerentanan zero-day, serta menetapkan perangkat tersebut ke status peringatan agar tim keamanan dapat memastikan semua perangkat semacam itu segera ditangani.
- Melakukan tindakan cadangan jika salah satu pemeriksaan kepatuhan utama gagal. Misalnya, jika pemeriksaan antimalware menemukan bahwa tidak ada solusi yang memenuhi syarat yang terpasang dan dikonfigurasi dengan benar, perangkat tersebut dapat dimasukkan ke dalam grup yang akan memicu MetaDefender Endpoint untuk memindai perangkat tersebut menggunakan teknologi pemindaian ganda dari OPSWAT(dengan menjalankan lebih dari 20 mesin pemindaian terhadap berkas-berkas di perangkat tersebut).
Gambar ini memberikan gambaran tentang editor visual untuk Playbook. Gambar ini menunjukkan bagaimana Custom Compliance Playbook berinteraksi dengan VMware Horizon, mitra lama OPSWAT .
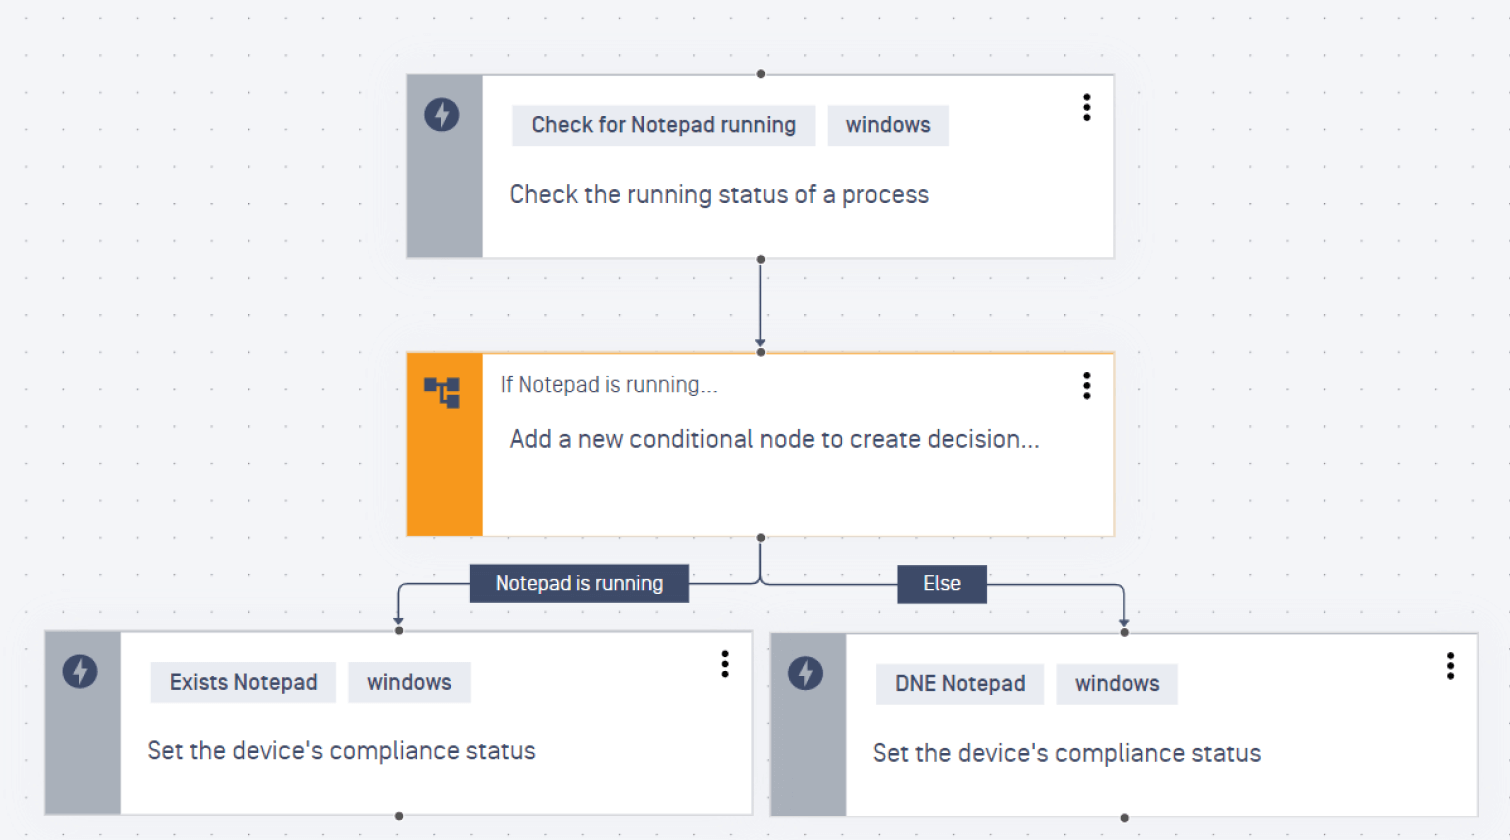
Panduan ini merupakan contoh dari kasus penggunaan ketiga yang disebutkan di atas. Panduan ini memeriksa apakah aplikasi pihak ketiga telah dikonfigurasi dengan aman di perangkat akhir dan apakah konfigurasinya tetap terjaga. Jika pengguna perangkat secara manual mengubah konfigurasi dengan mengedit berkas konfigurasi, pemeriksaan keamanan ini akan gagal, dan perangkat tersebut akan dianggap tidak sesuai.
Lihat Bagaimana Kami Bekerja Sama dengan VMware untuk Menciptakan Lingkungan yang Lebih Aman bagi Para Profesional OT
Konsultasikan dengan Ahli
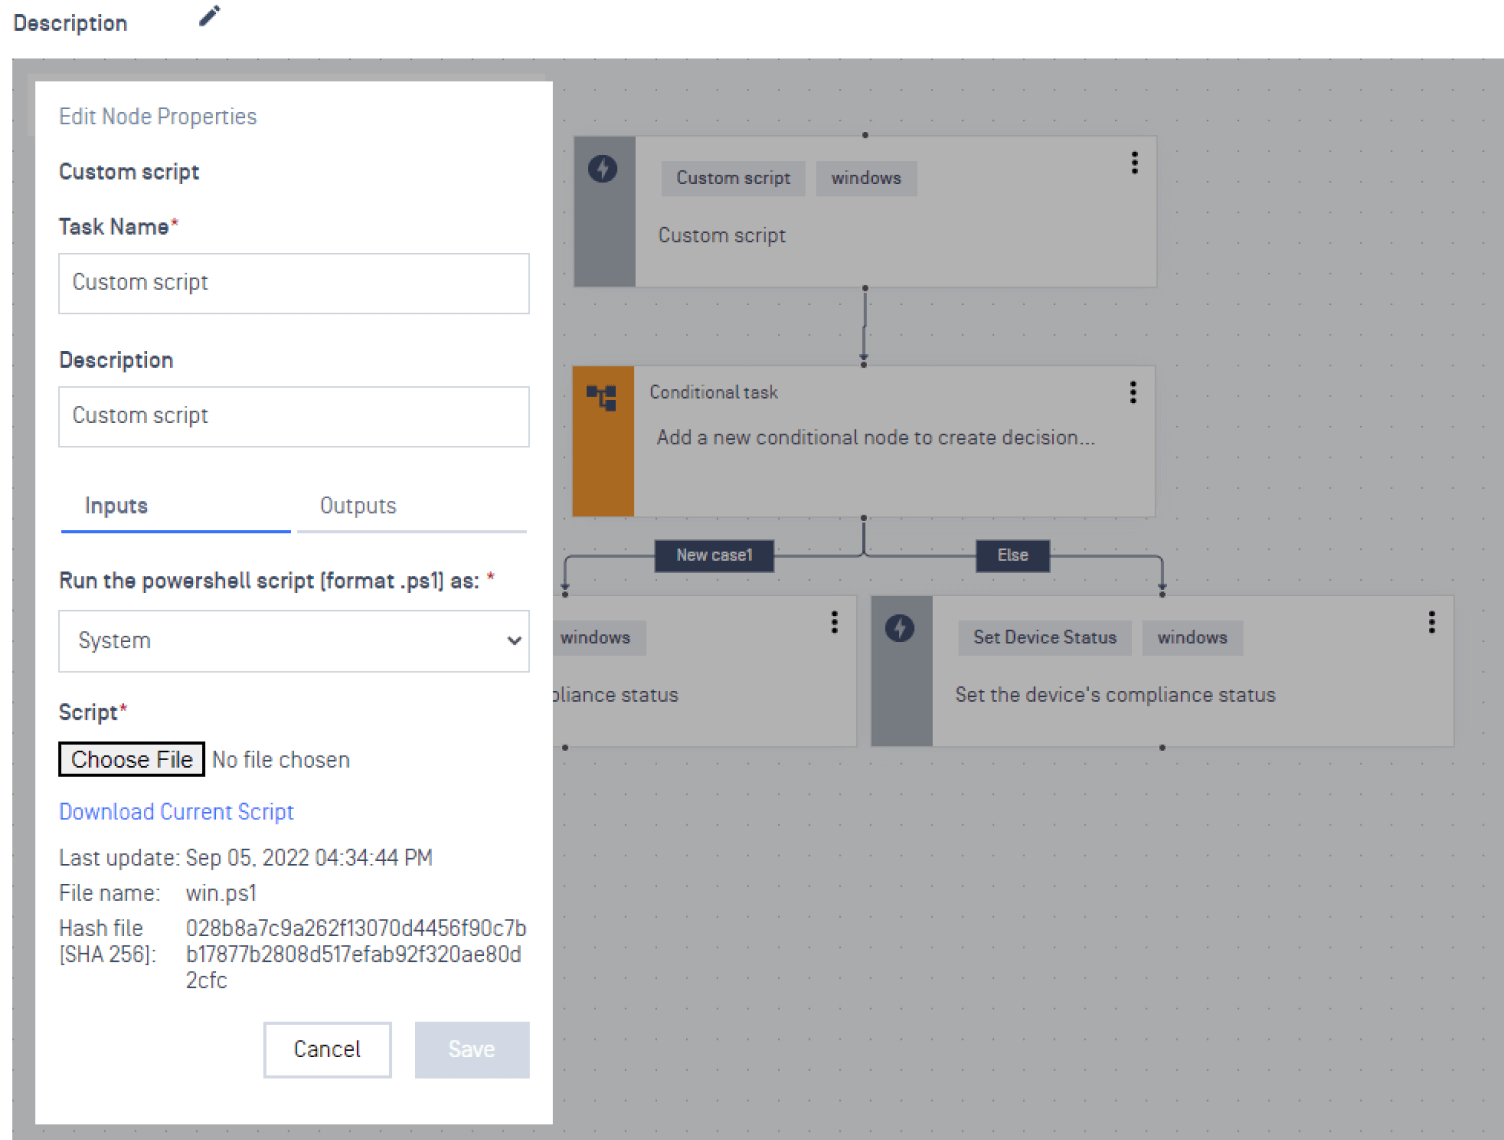
Selain fitur-fitur yang telah dijelaskan sejauh ini, playbook kini juga memudahkan pengguna yang ingin memanfaatkan skrip khusus untuk melakukannya secara lebih terperinci, karena sebuah playbook kini dapat menyertakan skrip khusus sebagai tugas. Dengan demikian, kebijakan Akses MetaDefender kini dapat menerapkan beberapa skrip sekaligus, sebuah fitur yang diharapkan akan disambut baik oleh banyak di antara Anda. Anda dapat memilih playbook yang akan digunakan dalam suatu kebijakan di bagian Kepatuhan Perangkat pada menu Editor Kebijakan. Anda juga dapat mengaktifkan skrip khusus di bagian yang sama.
Sebagaimana disebutkan di atas, pemeriksaan kepatuhan mendalam yang terintegrasi ke dalam MetaDefender Access memberikan perlindungan yang lebih baik daripada pesaing mana pun dalam memastikan kepatuhan dan keamanan titik akhir di seluruh sistem operasi utama. Namun, seberapa pun mendalam atau luasnya opsi yang kami sediakan, organisasi akan selalu memiliki kebutuhan khusus yang memerlukan tingkat penyesuaian tertentu. Panduan kepatuhan khusus memungkinkan organisasi untuk dengan mudah mengintegrasikan pemeriksaan kepatuhan spesifik ke dalam MetaDefender Access, sehingga menciptakan lapisan keamanan yang dinamis dan proaktif terhadap ancaman dari luar.
MetaDefender Access dirancang untuk memastikan kepatuhan dan keamanan perangkat tanpa mengganggu produktivitas, dan panduan kepatuhan yang dapat disesuaikan menawarkan fleksibilitas yang lebih besar lagi bagi pelanggan kami. Jika Anda memiliki pertanyaan mengenai solusi keamanan kami, hubungi pakar keamanan kami sekarang untuk mendapatkan bantuan.