Kerentanan Cleo: Peringatan untuk Keamanan Transfer File
Pada Desember 2024, para peneliti keamanan siber menemukan kerentanan zero-day yang mengkhawatirkan terkait eksekusi kode jarak jauh (RCE) dalam produk transfer file terkelola milik Cleo, sebagaimana dilaporkan pertama kali oleh CSO Online.
Para penyerang secara aktif memanfaatkan celah ini di dunia nyata, bahkan berhasil mengelabui patch yang baru saja dirilis. Meskipun Cleo telah merilis pembaruan keamanan awal, para pelaku ancaman tetap mampu terus meretas sistem yang sudah diperbarui, yang menunjukkan adanya kelemahan mendasar dalam penanganan file, validasi input, dan ketahanan platform.
Insiden terbaru ini merupakan bagian dari tren yang mengkhawatirkan: solusi transfer file terkelola telah menjadi sasaran utama serangan siber yang canggih. Platform-platform ini, yang bertugas memastikan transfer file data yang sangat sensitif secara aman melalui saluran tepercaya, menjadi titik masuk yang menarik bagi para penyerang.
Sebuah pelanggaran dalam lingkungan Transfer Berbasis Manajemen (MFT , MFT) dapat memicu konsekuensi yang sangat parah, mulai dari kebocoran data yang meluas dan pelanggaran peraturan hingga gangguan operasional di berbagai sektor infrastruktur kritis, yang semuanya dapat menimbulkan kerusakan reputasi yang serius.
Keamanan berbasis peran ( MFT ) kini bukan lagi hal yang opsional dalam lingkungan infrastruktur kritis. Organisasi harus melampaui praktik penerapan patch yang bersifat reaktif dan solusi antivirus tunggal. Sebaliknya, organisasi harus mengadopsi arsitektur keamanan yang proaktif, berlapis-lapis, dan canggih, yang dirancang khusus untuk melindungi operasi berbasis peran ( MFT ) dari ancaman-ancaman modern.
Saat ini, hal-hal berikut ini bukan lagi praktik terbaik, melainkan kebutuhan operasional:
Organisasi harus menerapkan langkah-langkah keamanan agar dapat pulih dengan cepat dari insiden pelanggaran keamanan atau gangguan, sehingga dampak dan waktu henti dapat diminimalkan.
Pengendalian terpusat atas transfer berkas, akses pengguna, dan jejak audit sangat penting untuk transparansi dan kepatuhan.
Transfer file harus mengikuti aturan otomatis yang telah ditetapkan sebelumnya untuk mencegah kesalahan manusia dan memastikan konsistensi.
Mesin antivirus tunggal tidak lagi menjadi pilihan yang aman; penggunaan beberapa mesin antivirus memiliki peluang yang jauh lebih besar untuk mendeteksi dan menetralkan ancaman siber.
Mengungkap Insiden Keamanan Cleo: Bagaimana Para Penyerang Memanfaatkan Kelemah MFT
Pada akhir tahun 2024, para peneliti keamanan mengidentifikasi adanya eksploitasi aktif terhadap kerentanan zero-day kritis yang memungkinkan eksekusi kode jarak jauh pada produk transfer file terkelola milik Cleo. Solusi yang terdampak meliputi Cleo LexiCom, Cleo VLTrader, dan Cleo Harmony, yang banyak digunakan di lingkungan perusahaan.
Cleo LexiCom adalah klien MFT berbasis desktop untuk terhubung ke jaringan perdagangan utama. Cleo VLTrader menyediakan kemampuan MFT tingkat server bagi perusahaan menengah, sedangkan Cleo Harmony dirancang untuk memenuhi kebutuhan integrasi dan transfer file yang aman bagi perusahaan besar.
Bahkan setelah patch keamanan awal dirilis pada Oktober 2024, para penyerang tetap berhasil menyerang sistem Cleo dengan memanfaatkan kelemahan yang belum sepenuhnya diatasi, sebagaimana dilaporkan oleh Darktrace pada Desember 2024.
Tim keamanan mendesak organisasi-organisasi untuk segera memutus koneksi server yang terkena dampak dari internet dan menerapkan langkah-langkah mitigasi sementara sambil menunggu solusi yang lebih menyeluruh.
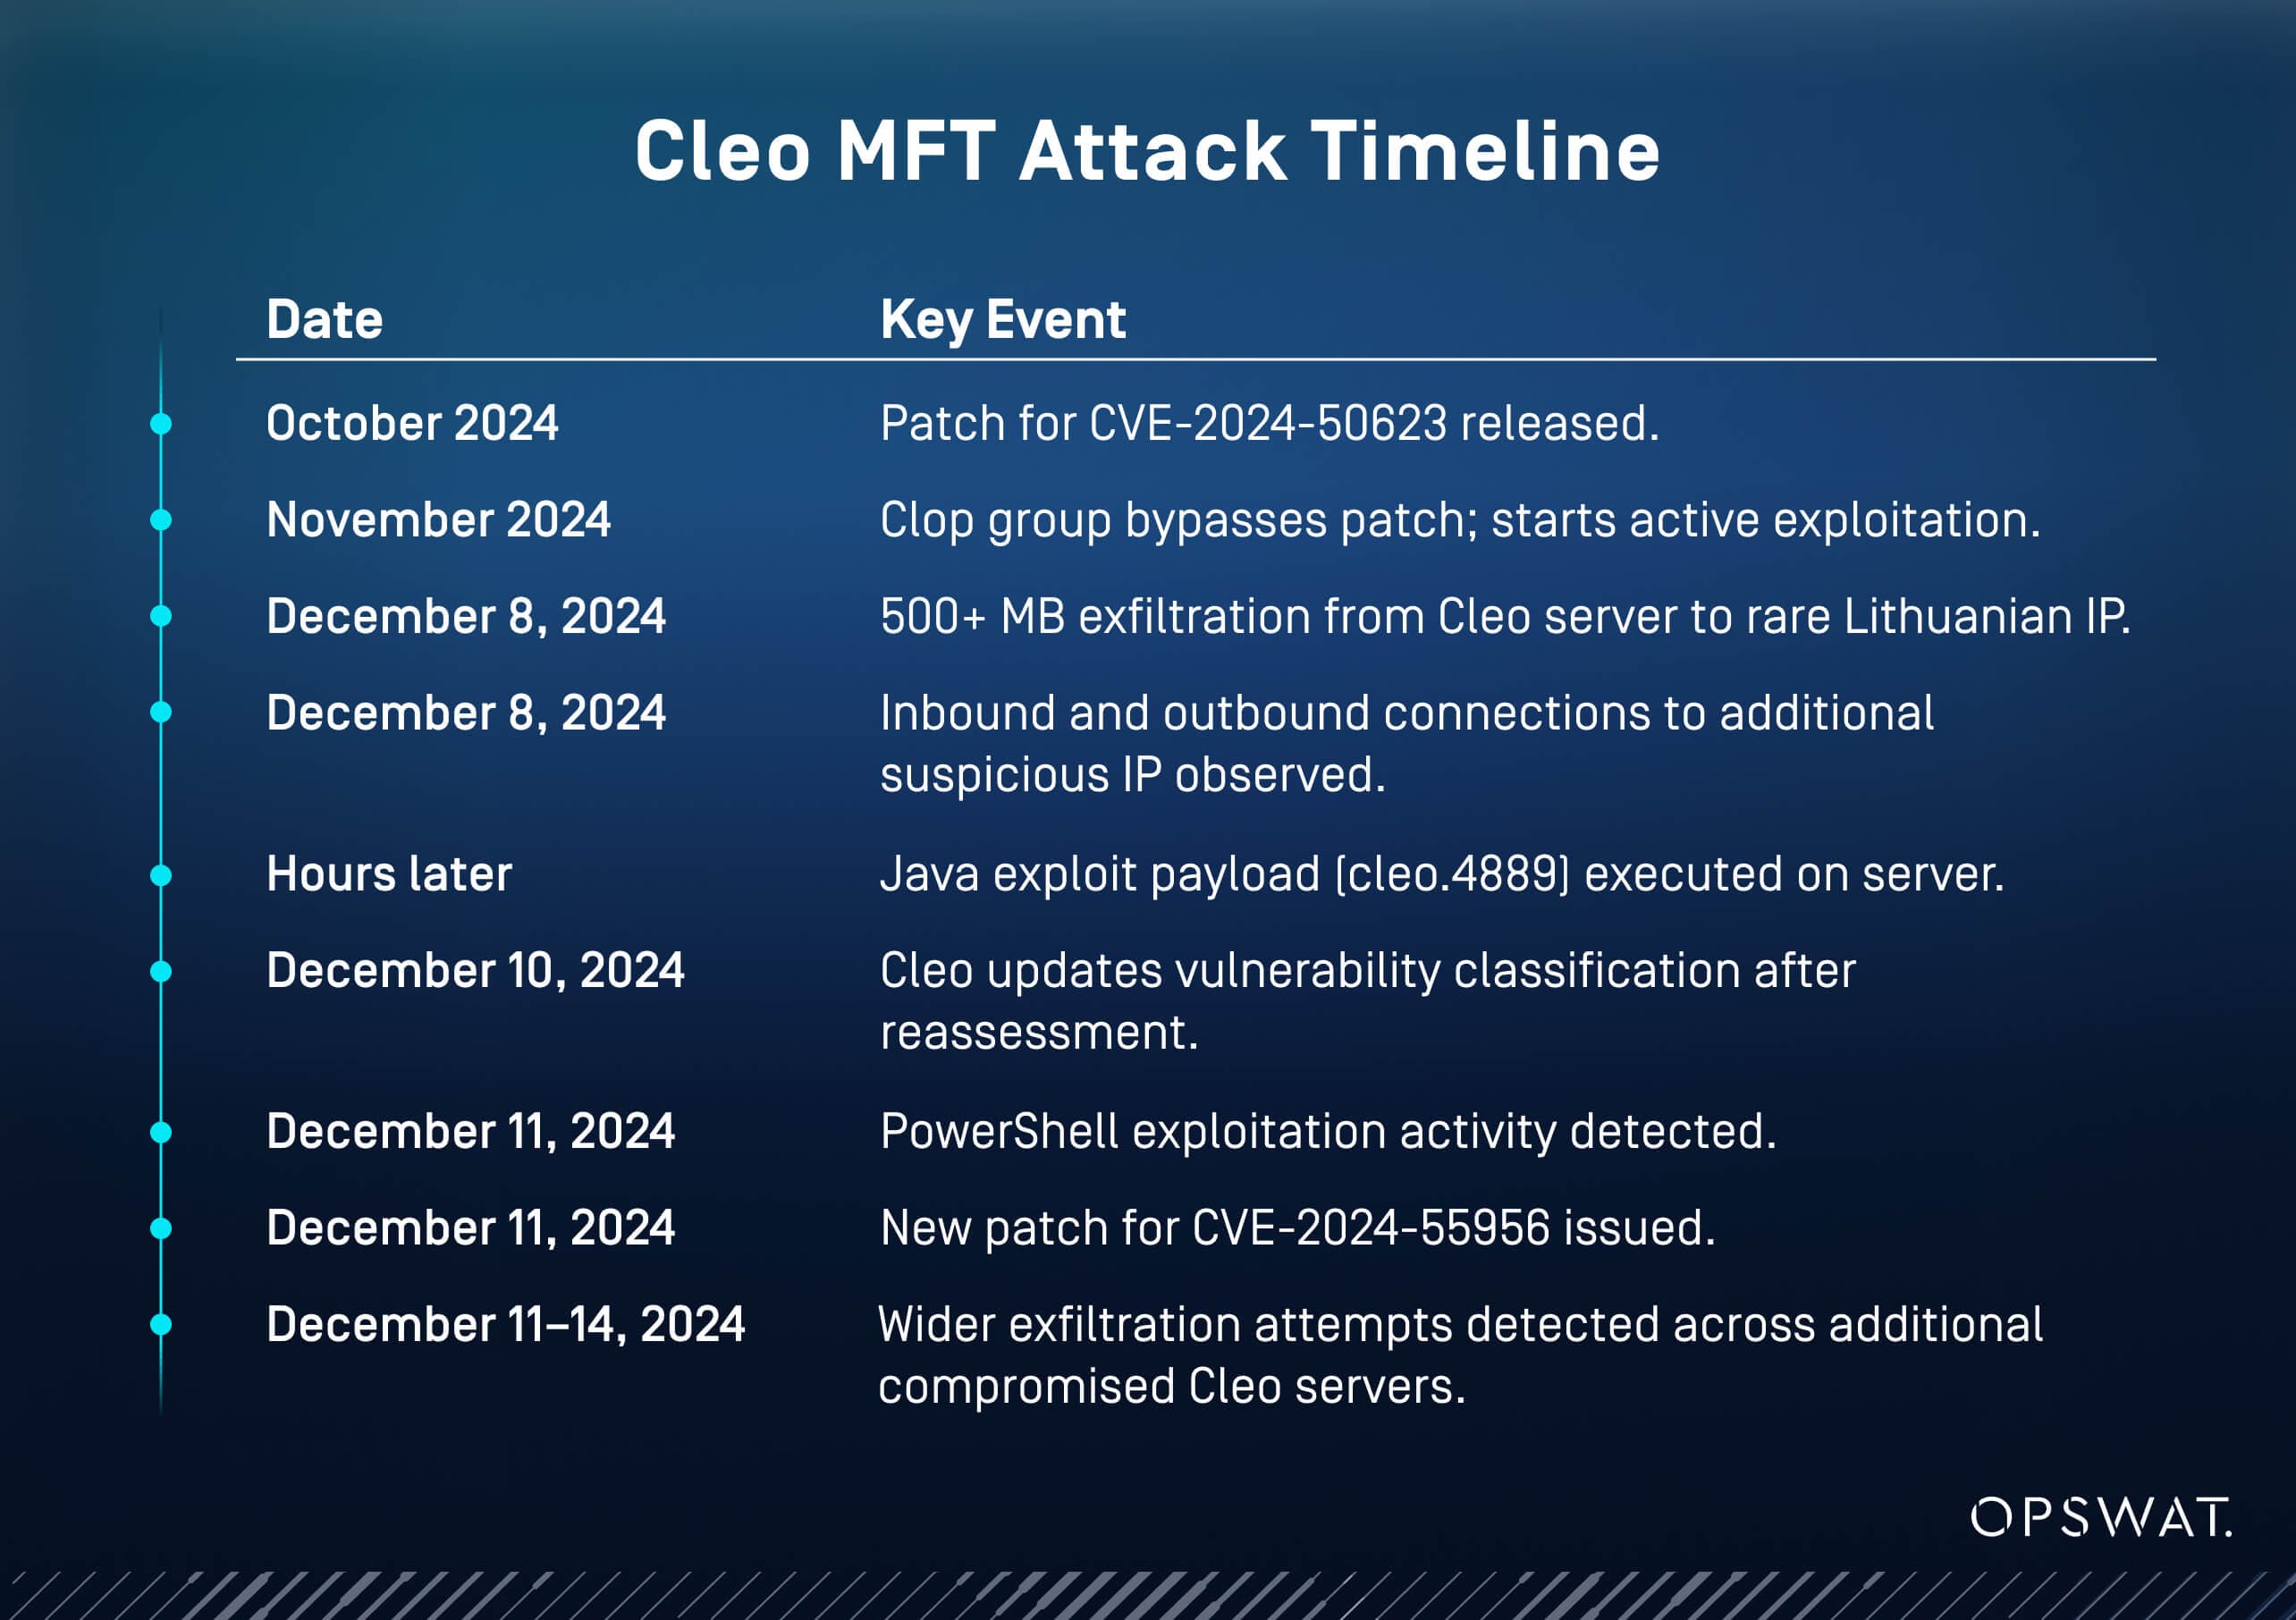
Tiga unsur teknis utama dari serangan tersebut meliputi:
- Memanfaatkan kerentanan pengunggahan berkas untuk melakukan penulisan berkas tanpa izin
- Menempatkan berkas berbahaya ke dalam folder "Autorun", sehingga memicu eksekusi otomatis
- Memanfaatkan fitur autorun untuk menyebarkan rantai muatan yang melibatkan arsip ZIP, berkas konfigurasi XML, dan perintah PowerShell berbahaya
Penyelidikan lanjutan mengungkap adanya indikasi taktik penyerang tingkat lanjut, seperti pengintaian Active Directory, penghapusan berkas secara tersembunyi, dan pemasangan backdoor Java khusus yang dikenal sebagai Cleopatra.
Dampak langsung yang teramati:
- Eksekusi kode jarak jauh pada server yang rentan
- Akses tanpa izin terhadap data bisnis dan pelanggan yang sensitif
- Sistem telah sepenuhnya disusupi, sehingga memungkinkan pergerakan lateral di seluruh lingkungan jaringan
Insiden ini menunjukkan bahwa kegagalan dalam sepenuhnya menghilangkan kerentanan berbasis file—meskipun telah dilakukan pembaruan patch secara berkelanjutan—dapat mengakibatkan eksploitasi yang terus-menerus terhadap sistem-sistem penting perusahaan.
Mengapa Platform " MFT " Kini Menjadi Sasaran Utama Serangan Siber
Insiden kebocoran data Cleo bukanlah kejadian yang berdiri sendiri. Selama beberapa tahun terakhir, sistem transfer file terkelola telah menjadi sasaran utama bagi pelaku ancaman yang canggih. File-file sensitif yang dipertukarkan melalui platform-platform ini sering kali sangat terkait erat dengan operasi bisnis, data pelanggan, atau informasi yang diatur oleh peraturan, sehingga imbalan yang bisa diperoleh dari serangan yang berhasil sangatlah besar.
Kasus-kasus terkenal sebelumnya, seperti insiden kebocoran data pada MOVEit Transfer, Accellion File Transfer Appliance, dan Fortra GoAnywhere, menunjukkan pola yang konsisten: para pelaku ancaman memfokuskan upaya mereka pada teknologi transfer file sebagai titik masuk strategis ke dalam jaringan perusahaan.
Insiden Cleo menegaskan bahwa bahkan organisasi yang sistemnya telah diperbarui dan diperbaiki tetap berisiko jika solusi " MFT " tidak dirancang dengan prinsip keamanan berlapis yang terintegrasi.
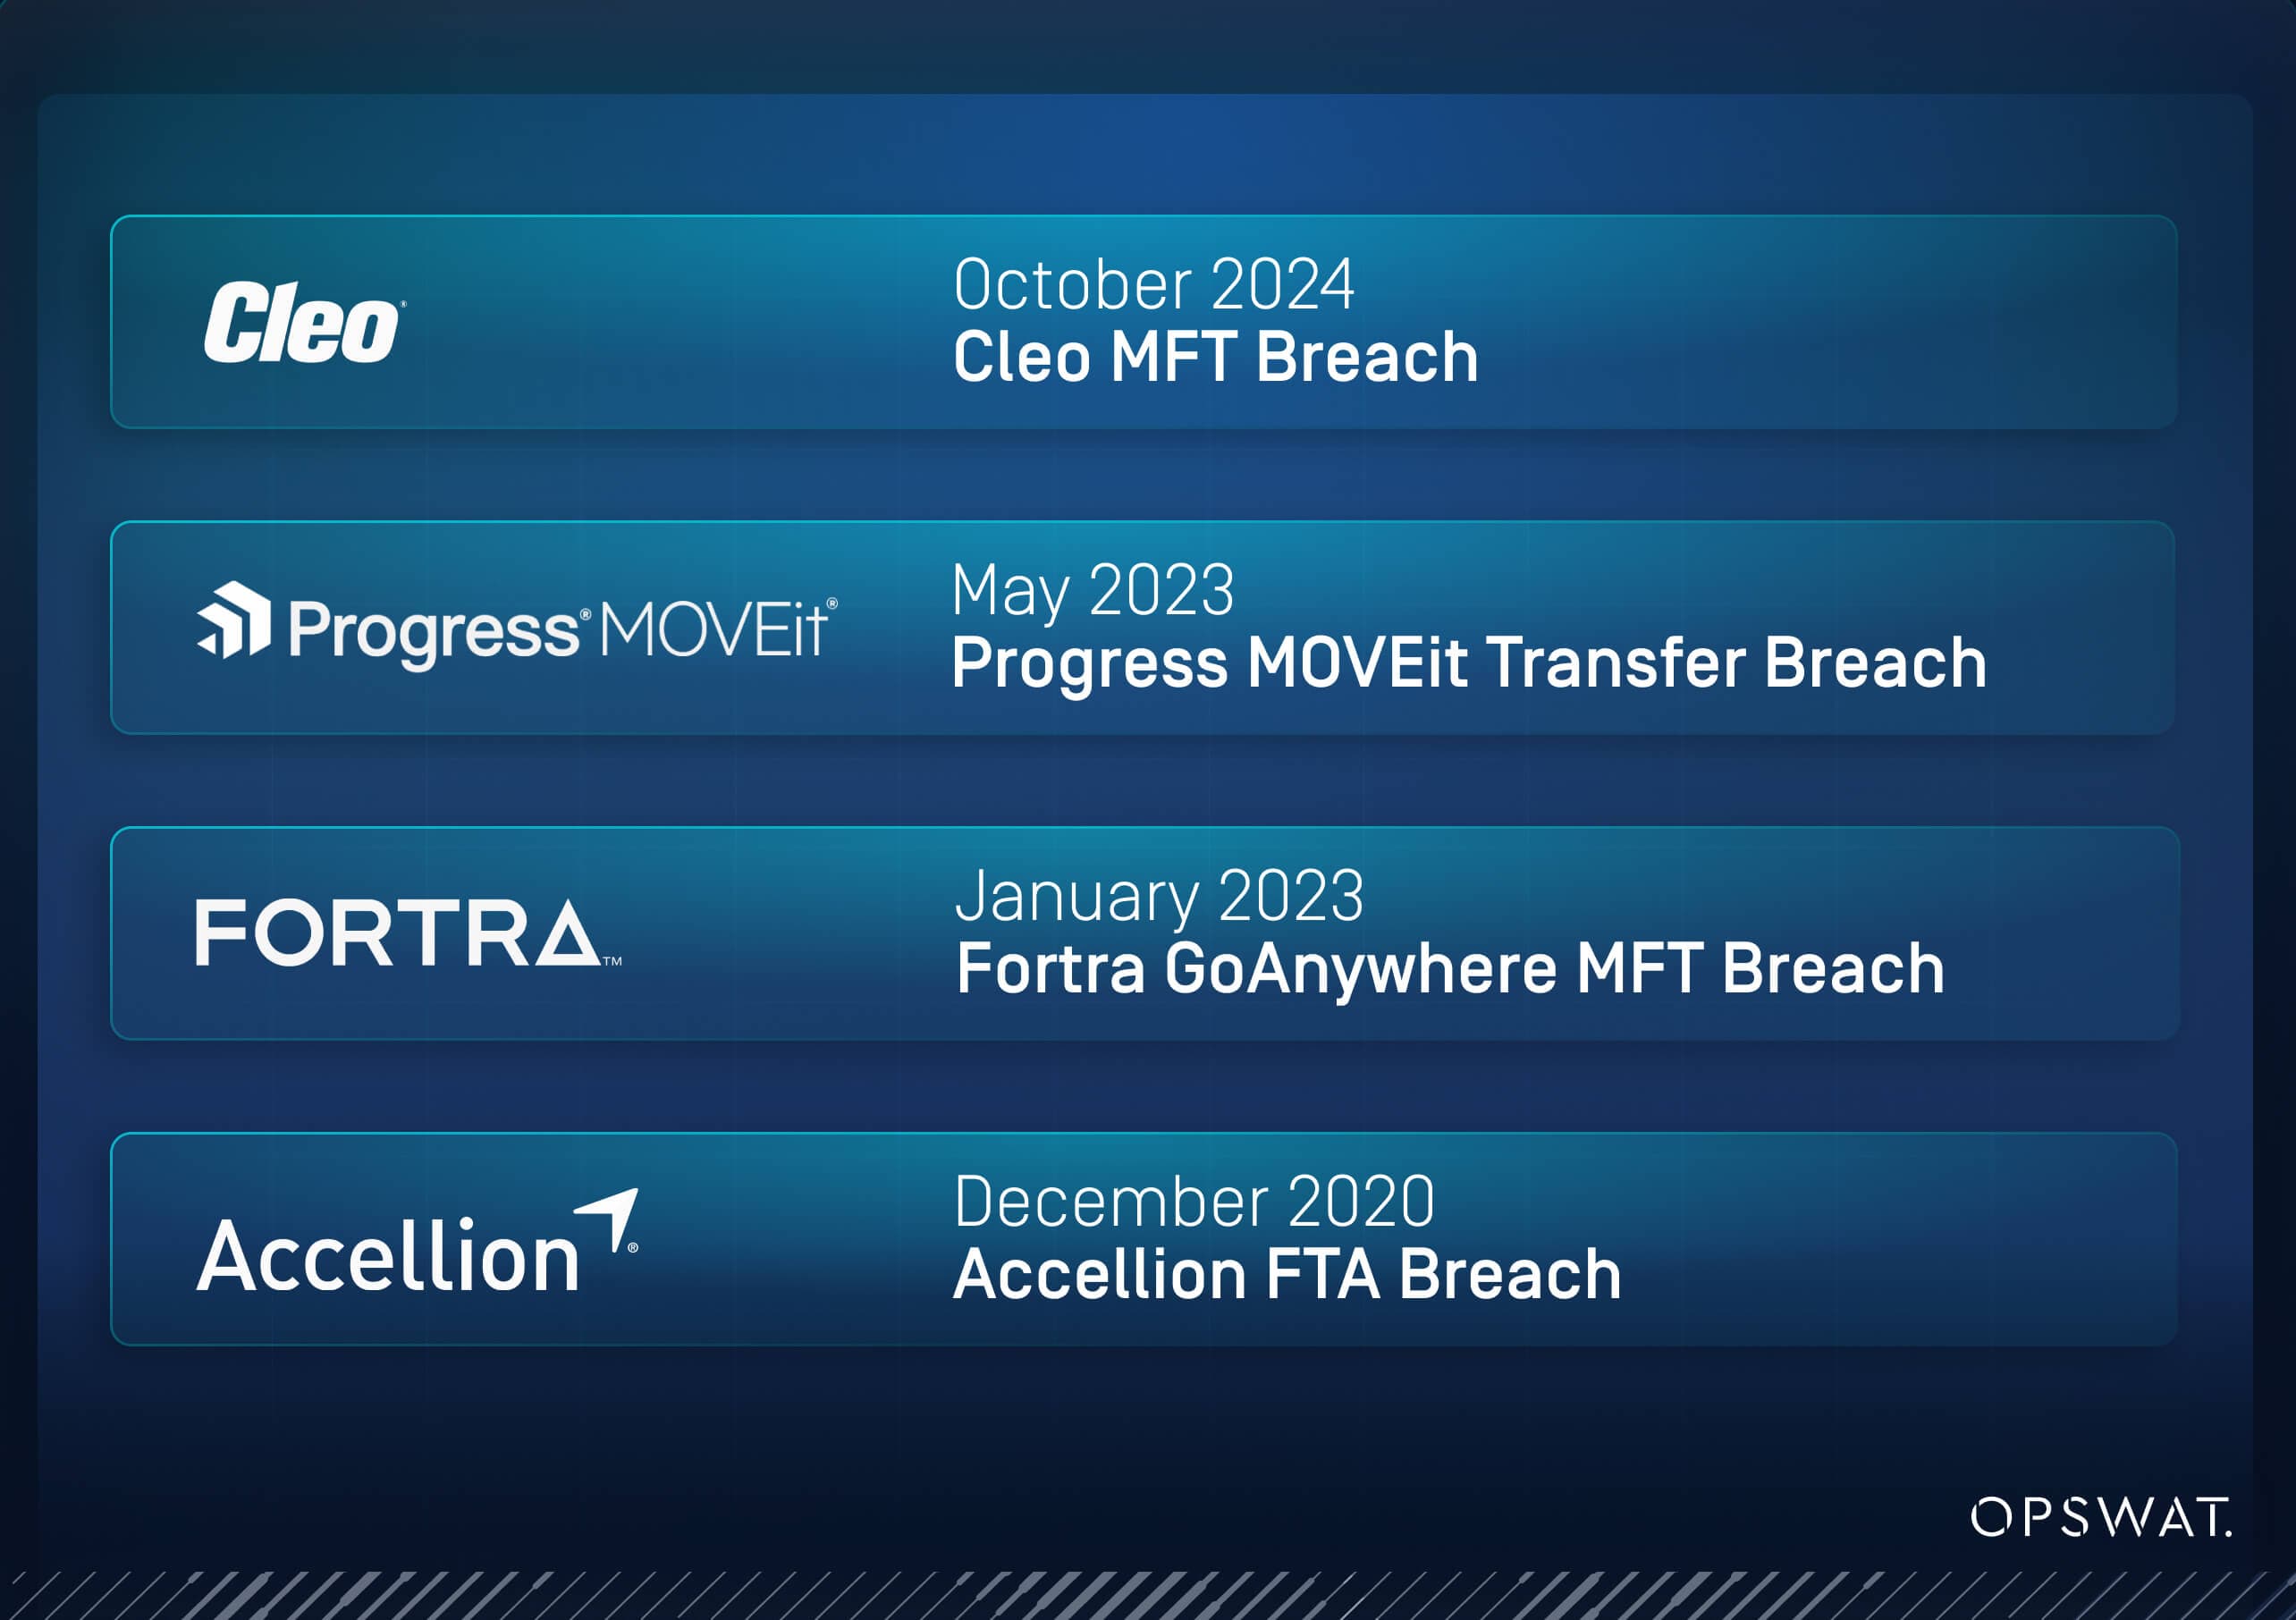
Mengapa platform " MFT " menjadi sasaran yang sangat berharga:
- Data sensitif yang sedang dikirimkan sering kali mencakup kredensial, informasi identitas pribadi (PII), catatan keuangan, dan kekayaan intelektual
- Hubungan yang saling percaya dengan para pemangku kepentingan internal dan eksternal memperbesar potensi dampak dari pelanggaran keamanan
- Peretasan terhadap node transfer file tepercaya dapat membuka celah bagi eksploitasi jaringan yang lebih luas
Untuk melindungi diri dari ancaman siber, keamanan transfer file terkelola ( MFT ) harus beralih dari model reaktif ke arsitektur yang tangguh dan proaktif. Pencegahan, deteksi, dan respons tidak boleh dianggap sebagai tahap-tahap yang terpisah. Sebaliknya, ketiganya harus diintegrasikan ke dalam desain inti dari solusi transfer file terkelola itu sendiri.
Insiden kebocoran data baru-baru ini, termasuk yang melibatkan perangkat lunak Cleo, mencerminkan pola yang lebih luas di mana para penyerang menargetkan alat-alat yang dipercaya. Insiden Hertz telah membocorkan identitas pelanggan dan menunjukkan risiko kerentanan dalam sistem transfer file pihak ketiga. Hal ini memperlihatkan apa yang dapat terjadi ketika organisasi mengandalkan solusi eksternal tanpa menerapkan keamanan berlapis yang berkelanjutan. Kelalaian semacam itu dapat membuat organisasi rentan terhadap kebocoran data yang serius dan risiko reputasi.
Membangun Pertahanan Transfer File yang Tangguh dengan MetaDefender Managed File Transfer (MFT)
Kerentanan Cleo menyoroti pentingnya solusi " MFT " yang tidak hanya mengandalkan penerapan patch, melainkan dirancang dari awal dengan kontrol keamanan berlapis. MetaDefender Managed File Transfer (MFT) dirancang untuk lingkungan yang mengutamakan keamanan, di mana kontrol transfer berbasis kebijakan, pencegahan ancaman berlapis, tata kelola terpusat, dan isolasi zona yang ketat menjadi hal yang sangat penting.
Beberapa fitur dari MetaDefender Managed File Transfer (MFT) secara langsung mengatasi kelemahan yang terungkap dalam insiden kebocoran data Cleo:
1. Mencegah Eksploitasi Awal
Menjaga keamanan titik-titik kontak pertama sangatlah penting. MetaDefender Managed File Transfer (MFT) memperkuat kontrol akses untuk mencegah masuknya pihak yang tidak berwenang sebelum penyerang dapat mengunggah berkas berbahaya atau mendapatkan akses awal ke dalam jaringan.
- Kontrol Akses yang Aman: Membatasi akses ke MetaDefender Managed File Transfer (MFT) hanya pada jaringan internal tepercaya atau jaringan yang dilindungi VPN. Hal ini mencegah paparan langsung terhadap penyerang eksternal yang berusaha mengunggah muatan berbahaya.
- Otentikasi Multifaktor (MFA): Menerapkan lapisan verifikasi pengguna tambahan. Meskipun kredensial dicuri, penyerang tidak dapat dengan mudah memperoleh akses tanpa izin.
- Kontrol Akses Berbasis Peran dengan Persetujuan Atasan: Menerapkan izin yang terperinci kepada pengguna dan alur kerja. Bahkan pengguna yang telah terautentikasi pun harus mendapatkan persetujuan atasan untuk tindakan unggah dan unduh yang kritis.
2. Mendeteksi Pemalsuan Berkas & Elemen Tersembunyi
Memblokir berkas berbahaya di gerbang (gateway) mencegah serangan merambah ke dalam sistem. MetaDefender Managed File Transfer (MFT) menganalisis data yang masuk secara menyeluruh sebelum konten berbahaya apa pun dapat diaktifkan.
- Pipa Pemeriksaan File Mendalam: Mengidentifikasi dan memblokir file yang menyamar di balik ekstensi palsu. Arsip ZIP atau file XML berbahaya terdeteksi pada saat pengunggahan.
- Deteksi Negara Asal: Menyaring berkas yang masuk berdasarkan lokasi geografis. Berkas yang berasal dari wilayah yang dibatasi atau berisiko tinggi dapat diblokir secara otomatis.
- Ekstraksi Arsip dan Pemindaian Konten: Mengekstrak file terkompresi sepenuhnya sebelum ditransfer. Hal ini mengungkap malware tersembunyi di dalam arsip bersarang, seperti eksploit PowerShell. Pelajari lebih lanjut tentang file arsip dan ancaman yang ditimbulkannya di sini.
3. Pencegahan Ancaman Tingkat Lanjut
Untuk melindungi diri dari ancaman canggih dan yang belum dikenal, diperlukan pendekatan yang melampaui pemindaian statis. MetaDefender Managed File Transfer (MFT) menerapkan pemindaian multi-mesin dan menetralkan risiko pada tingkat konten.
- Metascan™ Multiscanning dengan lebih dari 30 mesin pemindaian: Memindai setiap file secara bersamaan menggunakan berbagai mesin antivirus dan deteksi ancaman. File malware dan file sejenis webshell diblokir sebelum dieksekusi. Pelajari lebih lanjut tentang Multiscanning di sini.
- Teknologi Deep CDR™ (Content Disarm & Reconstruction): Membangun ulang file dengan menghapus elemen aktif atau yang dapat dieksekusi. Versi file yang bersih dan aman disajikan, sementara ancaman tersembunyi dinetralkan. Pelajari cara Teknologi Deep CDR™ membangun ulang file di sini.
- File-Based Vulnerability Assessment: Menganalisis berkas untuk mendeteksi kerentanan yang sudah diketahui yang nantinya dapat dimanfaatkan. Hal ini memungkinkan deteksi jenis dokumen yang telah dimodifikasi untuk tujuan jahat sebelum dijalankan.
4. Ketahanan dan Deteksi Dini
Pemantauan berkelanjutan dan deteksi cepat memastikan bahwa setiap upaya pelanggaran dapat terdeteksi sejak dini, sehingga meminimalkan dampaknya. MetaDefender Managed File Transfer (MFT) secara terus-menerus memverifikasi integritas sistem dan mencatat setiap peristiwa penting.
- Adaptive Analisis Ancaman dan Sandboxing: Menjalankan dan menganalisis perilaku file dalam lingkungan yang terkendali. Tindakan mencurigakan seperti eksekusi autorun atau koneksi keluar yang tidak sah segera terdeteksi. Baca selengkapnya tentang analisis berbasis AI ini di sini.
- Validasi Checksum: Secara terus-menerus memantau integritas berkas sistem dan direktori aplikasi. Peringatan akan muncul jika terjadi modifikasi yang tidak sah.
Pencegahan Wabah: Metascan™ Multiscanning secara terus-menerus menganalisis berkas yang tersimpan menggunakan basis data intelijen ancaman terbaru untuk mendeteksi malware zero-day dan mencegah wabah yang baru muncul. - Pencatatan Audit dan Integrasi SIEM: Mencatat semua aktivitas berkas secara menyeluruh. Memungkinkan pelacakan insiden keamanan secara cepat, penyelidikan forensik, dan pelaporan sesuai peraturan.
Dengan mengintegrasikan upaya pencegahan, deteksi, dan ketahanan di setiap lapisan, MetaDefender Managed File Transfer (MFT) seharusnya dapat menghentikan eksploitasi Cleo pada berbagai tahap, sebelum muatan berbahaya sempat dieksekusi.
MFT asi yang Aman Bukan Lagi Pilihan
Insiden Cleo menjadi pengingat yang jelas bahwa platform transfer file terkelola berada di jantung aliran data perusahaan dan harus diperlakukan sebagai bagian dari perimeter keamanan. Pelanggaran keamanan pada lapisan ini dapat membocorkan data sensitif dalam jumlah besar, mengganggu operasi penting, dan merusak kepercayaan di seluruh rantai pasokan.
Organisasi tidak boleh menganggap remeh keamanan sistem manajemen konten ( MFT ). Masa-masa ketika hanya mengandalkan pembaruan patch saja sudah berlalu. Para pelaku ancaman kini menunjukkan kemampuan untuk memanfaatkan kelemahan-kelemahan kecil dalam penanganan berkas, izin unggah, dan pemrosesan konten dengan dampak yang sangat merusak.
MetaDefender Managed File Transfer (MFT) menghadirkan arsitektur zero-trust, pemeriksaan konten mendalam, dan pencegahan ancaman berlapis-lapis yang berpotensi menggagalkan eksploitasi Cleo pada berbagai tahap.
Singkatnya, MetaDefender Managed File Transfer (MFT) akan berisi:
- Mencegah upaya pengunggahan awal yang tidak sah
- Mencegah eksekusi otomatis muatan berbahaya melalui pemicu autorun
- Memberi tahu administrator sejak dini melalui pemantauan dan pencatatan yang proaktif
Dengan menggabungkan kontrol transfer file berbasis kebijakan, pencegahan ancaman berlapis, tata kelola terpusat, dan isolasi zona yang ketat, MetaDefender Managed File Transfer ( MFT) menciptakan lingkungan yang kokoh untuk pertukaran file yang aman. Tingkat ketahanan ini tidak lagi bersifat opsional bagi perusahaan dan penyedia infrastruktur kritis. Hal ini merupakan landasan penting untuk melindungi data organisasi dari lanskap ancaman yang terus berkembang.