MetaDefender Aether kini menyediakan analisis ancaman dan visibilitas untuk perlindungan Sistem Kontrol Industri (ICS) di Infrastruktur Kritis
Laju perkembangan malware dan teknik serangan, ditambah dengan meningkatnya ketegangan geopolitik global, telah menggeser fokus pembahasan baik di sektor publik maupun swasta mengenai cara melindungi infrastruktur kritis dari gangguan siber berskala besar.
Secara historis, sistem TI dan OT/ICS selama ini benar-benar terpisah satu sama lain, namun seiring berlanjutnya transformasi digital, kedua dunia ini semakin cepat menyatu.
Akibatnya, para penjahat siber memanfaatkan malware untuk secara khusus menyusup ke jaringan OT guna menyandera sistem-sistem yang diandalkan oleh berbagai negara – dengan menyadari bahwa target-target tersebut tidak mampu menanggung waktu henti yang sering terjadi ketika ransomware menyerang sisi TI dari bisnis tersebut.
Meningkatnya serangan terhadap ICS mengancam keselamatan dan keamanan masyarakat yang bergantung pada infrastruktur kritis untuk memenuhi kebutuhan dasar. Kita telah menyaksikan hal ini terjadi ketika pihak Iran menyerang infrastruktur minyak Arab Saudi dengan Triton dan SandWorm, serta serangan terhadap perusahaan listrik Ukraina dengan Black Energy pada tahun 2015 dan Industroyer pada tahun 2016.
Memahami Kerentanan
Untuk lebih memahami cara kerja malware OT, penting untuk memahami di mana letak kerentanan tersebut dan bagaimana kerentanan itu dieksploitasi. Dalam kebanyakan kasus, kerentanan tersebut terdapat pada pengontrol Windows yang terhubung dengan sistem-sistem tersebut, serta perintah yang ditujukan kepada sistem operasional. Hal-hal tersebut meliputi:
- Perangkat: Klien Antarmuka Manusia -Mesin (HMI), penyimpanan data historis, server SCADA, dan stasiun kerja teknik (EWS)
- Platform (perangkat lunak ICS): GE Proficy, Honeywell HMIWeb, dll.
- Jaringan: akses internet langsung ke lingkungan ICS melalui paparan protokol operasional seperti Siemens S7, Omron FINS, dan EtherNet/IP, serta akses VNC yang salah konfigurasi. Hal ini dapat memicu pergerakan lateral melalui SMB.
Lalu, Mengapa Harus Memfokuskan Perhatian pada Skenario-Skenario Ini Industrial , di Luar Bidang TI?
Aktor-aktor negara sangat menyukai malware ICS karena hal ini sejalan dengan tujuan politik mereka untuk melemahkan infrastruktur, dan layanan serangan yang lebih luas serta lebih mendalam di lingkungan industri memungkinkan mereka untuk melakukannya. Aktor-aktor ini juga merupakan pihak yang memiliki sumber daya yang diperlukan untuk berhasil melancarkan serangan terhadap ICS, karena serangan semacam ini umumnya membutuhkan tingkat kecanggihan dan perencanaan yang lebih tinggi daripada serangan ransomware yang dapat dilakukan dengan menggunakan komponen dan layanan “siap pakai”.
Memahami Metodologi Serangan
Ada cara yang lebih baik untuk memahami malware di balik serangan-serangan ini dan membantu organisasi infrastruktur kritis mencegah serangan serupa di masa depan dengan memetakan semua perilaku tersebut ke dalam MITRE ATT&CK Framework for ICS dan YARA – dua sumber daya utama yang harus dikuasai oleh para profesional keamanan siber:
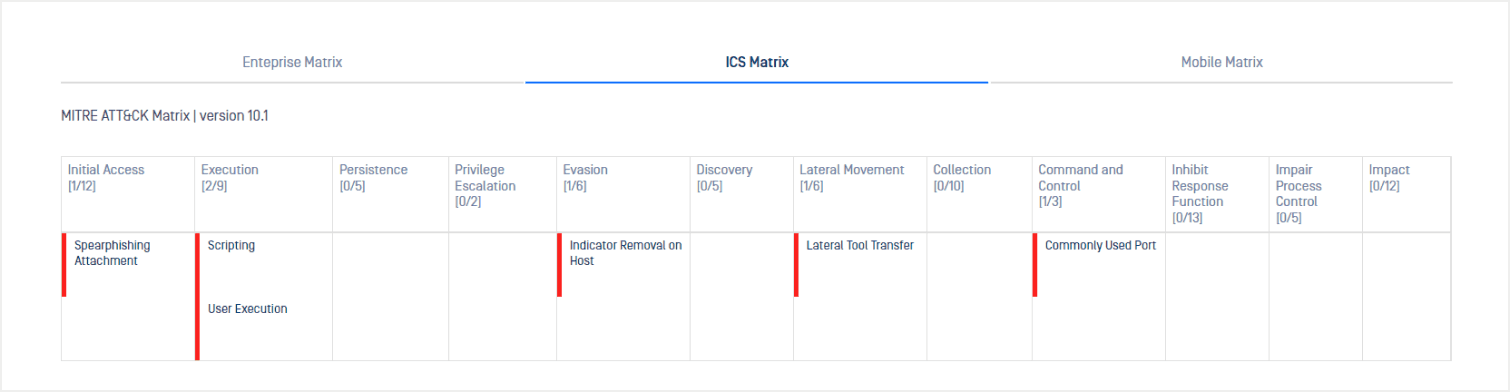
- MITRE ATT&CK untuk ICS: Mirip dengan kerangka kerja MITRE ATT&CK untuk TI yang telah diterapkan secara luas, kerangka kerja ini memodelkan perilaku serangan yang menggunakan malware yang menargetkan Sistem Kontrol Industrial . Dengan mengintegrasikan pemetaan perilaku ke dalam kerangka kerja MITRE ATT&CK ICS, alat-alat seperti MetaDefender Aether dapat membantu para pertahanan dengan cepat mengidentifikasi bagaimana malware berusaha menyerang sistem mereka, serta memberikan respons yang lebih efektif.
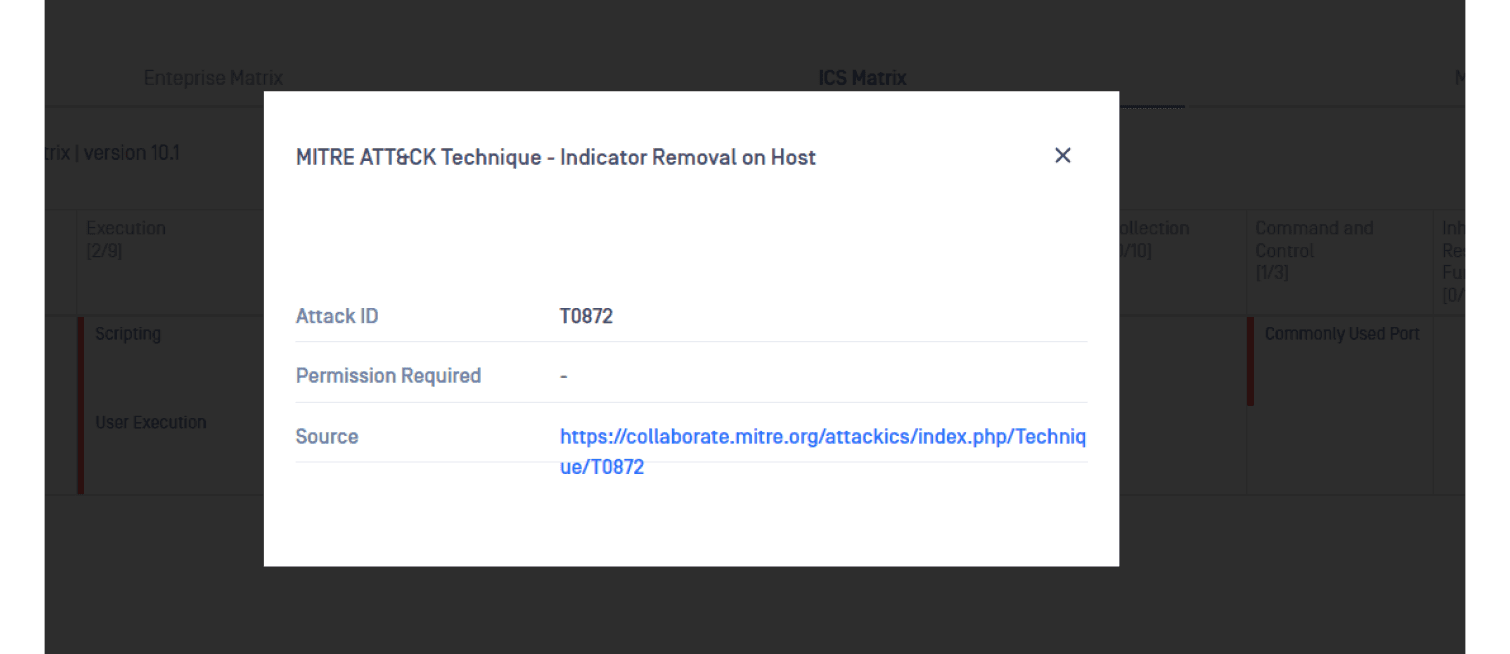
Sebagai contohnya, kami menganalisis Black Energy di lingkungan uji coba, dan melihat pemetaan perilaku khusus ICS ke dalam kerangka kerja tersebut:
- YARA untuk Perlindungan, Deteksi, dan Pencarian Ancaman: Dengan mengintegrasikan kumpulan aturan Yara ICS, alat analisis—termasuk OPSWAT Sandbox —dapat mengidentifikasi atribut malware—baik statis maupun dinamis—yang sesuai dengan atribut berbahaya yang telah diketahui pada malware ICS secara lebih efektif. Meskipun berkas malware itu sendiri sering dimodifikasi oleh pelaku ancaman untuk menghindari deteksi, penyerang perlu memanfaatkan infrastruktur dan alat yang ada, serta taktik dan prosedur (TTPs) agar dapat beroperasi secara efektif. Infrastruktur penyerang merupakan biaya yang telah dikeluarkan (sunk cost) yang besar dan perlu dimanfaatkan kembali, dan itulah sebabnya TTPs sering ditemukan di berbagai varian malware. Akibatnya, TTPs yang sama pada lebih dari satu sampel malware dapat mengidentifikasi keluarga malware dan membantu dalam proses atribusi.
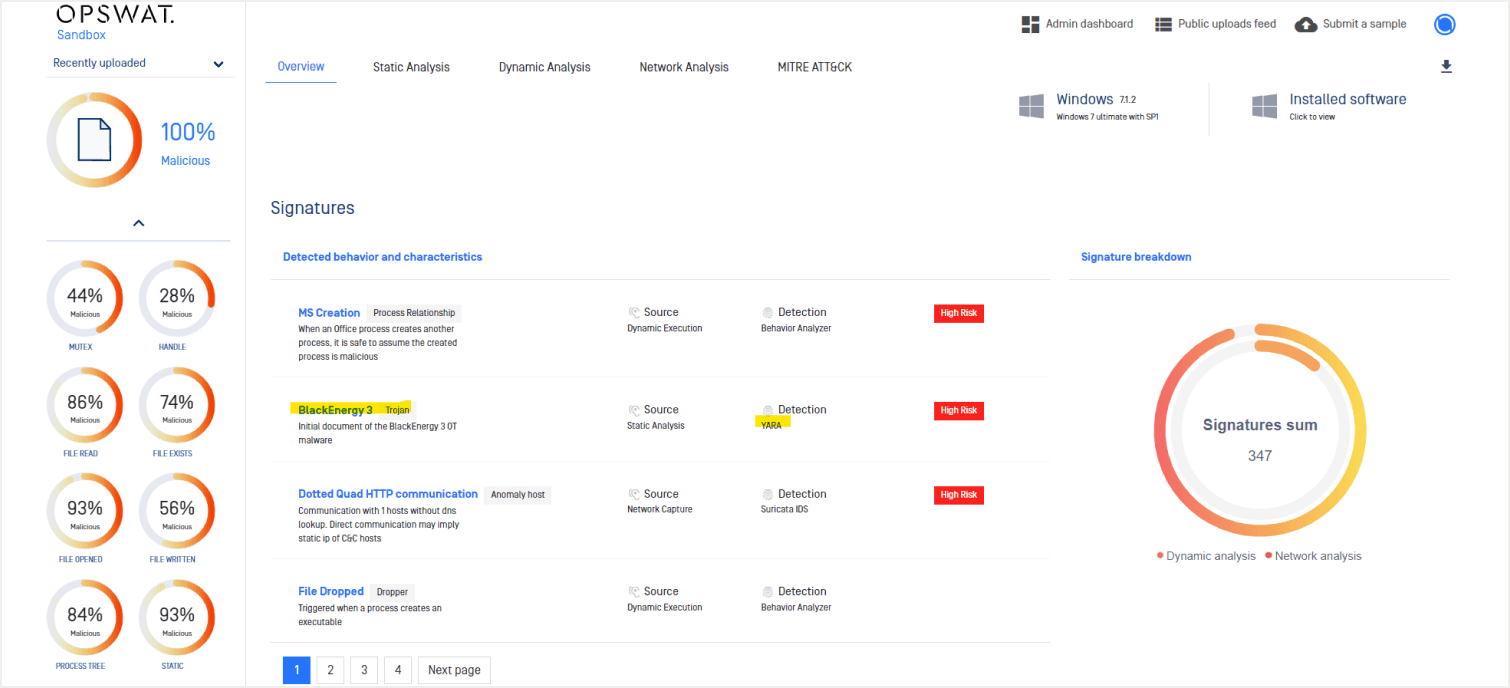
Edisi terbaru MITRE ATT&CK untuk ICS menyediakan kerangka kerja TTP yang khusus ditujukan untuk serangan yang menargetkan teknologi operasional, seperti upaya untuk melumpuhkan fungsi respons.
Mendeteksi malware yang sangat sulit dilacak di dalam infrastruktur kritis memerlukan kemampuan analisis yang harus mencakup analisis statis dan dinamis yang komprehensif, disertai kemampuan untuk mengidentifikasi TTP yang khas pada serangan ICS, sebagaimana ditunjukkan dalam analisis Black Energy di bawah ini.
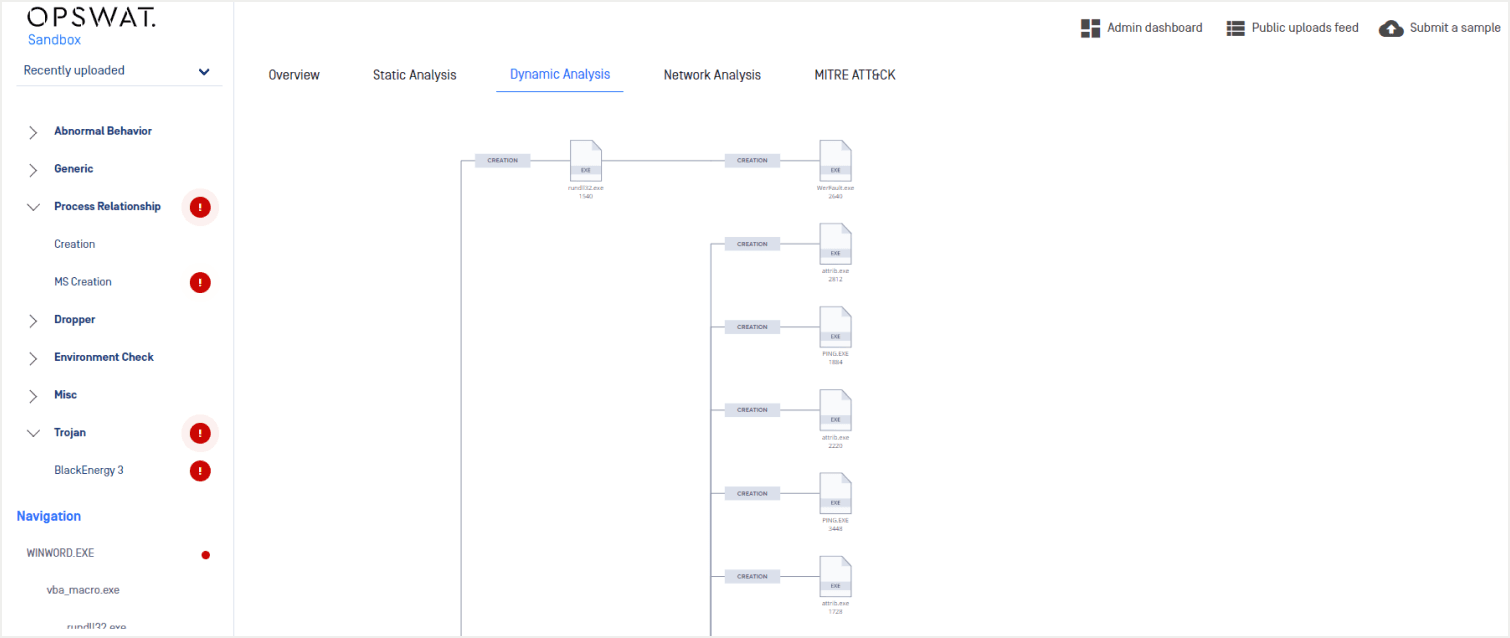
Deteksi Ancaman Malware yang Lebih Baik dengan Sandbox
Rilis terbaru OPSWAT Sandbox v1.1.7 mencakup pemetaan IOC ke TTP ICS, dan dengan adanya aturan YARA serta repositori MISP yang terintegrasi di OPSWAT MetaDefender Core , organisasi dapat melindungi diri mereka dengan lebih baik dari ancaman malware melalui solusi intelijen ancaman yang komprehensif dari OPSWAT.
Jelajahi Lebih Lanjut Kemampuan Analisis Malware OT dari OPSWAT
OPSWATFitur OT terbaru untuk analisis malware
Refleksi dari pengalaman kami di Black Hat USA 2022
Cobalah solusi analisis malware OT kami hari ini
