Apa itu Ransomware?
Ransomware adalah jenis perangkat lunak berbahaya (malware) yang dirancang untuk memblokir akses ke sumber daya komputer secara permanen atau mengenkripsi data hingga tebusan dibayarkan kepada penyerang.
Beberapa jenis ransomware yang paling umum antara lain:
- Crypto Ransomware: Juga dikenal sebagai malware enkripsi, ini adalah jenis ransomware yang paling umum. Crypto ransomware mengenkripsi data dan file pada sistem komputer, lalu meminta tebusan untuk mendapatkan kunci dekripsi.
- Ransomware Locker: Ransomware Locker tidak menggunakan enkripsi. Sebaliknya, ransomware ini menonaktifkan fungsi-fungsi dasar komputer untuk mencegah pengguna menggunakan perangkat tersebut hingga tebusan dibayarkan.
- Scareware: Meskipun tidak selalu dikategorikan sebagai ransomware, scareware menakut-nakuti pengguna agar percaya bahwa komputer mereka terinfeksi virus, lalu mendesak mereka untuk membeli perangkat lunak pembersih dengan tujuan meraup keuntungan atau merusak sistem.
- Doxware (atau Leakware): Doxware mengenkripsi, mencuri, dan mengancam akan mempublikasikan informasi rahasia atau pribadi kecuali jika tebusan dibayarkan.
Serangan ransomware dapat menimbulkan kerusakan parah pada organisasi infrastruktur kritis seperti perusahaan manufaktur, perusahaan, lembaga kesehatan, dan sekolah, yang harus menjaga kelancaran operasional dan melindungi data penting.
Pembayaran tebusan, jika dilakukan, bisa berkisar antara ribuan hingga jutaan dolar per insiden. Organisasi yang menjadi korban serangan juga harus menanggung kerusakan reputasi yang tak dapat diperbaiki serta biaya pemulihan, termasuk waktu henti sistem, pemulihan data, dan penyediaan perangkat keras atau perangkat lunak baru.
Selain itu, data organisasi pun terancam, karena tidak ada jaminan bahwa para penyerang akan menyerahkan kunci dekripsi setelah tebusan dibayarkan. Bahkan jika data berhasil didekripsi menggunakan kunci tersebut, data tersebut sering kali rusak dan harus dibuat ulang oleh organisasi, jika memungkinkan.
Cara Kerja Ransomware
Meningkatnya digitalisasi infrastruktur organisasi telah membuka berbagai celah serangan bagi ransomware. Metode yang paling umum adalah email phishing, yang menyamar sebagai pengirim yang sah dan berisi tautan atau lampiran berbahaya. Para penyerang juga menyebarkan ransomware melalui situs web dan aplikasi yang mencurigakan, yang dapat secara otomatis mengunduh malware tanpa sepengetahuan pengguna.
Kerentanan dalam infrastruktur sistem dapat menjadi sasaran serangan ransomware. Misalnya, penyerang dapat menyusup dari jarak jauh dan menginfeksi jaringan perusahaan dengan ransomware melalui RDP (Remote Desktop Protocol) yang keamanannya tidak memadai.
Begitu penyerang berhasil mendapatkan akses, ransomware akan berjalan di sistem korban, memindai jaringan untuk mencari berkas-berkas target, dan berusaha memperoleh hak akses yang lebih tinggi guna menyebar lebih luas. Selanjutnya, ransomware tersebut mengenkripsi berkas-berkas penting, seperti dokumen dan catatan. Sebagian besar ransomware menggunakan enkripsi asimetris; artinya, ransomware mengenkripsi data yang disebutkan tadi dengan kunci publik, yang hanya dapat didekripsi menggunakan kunci pribadi (yang disimpan di pihak penyerang).
Setelah kehilangan akses ke berkas dan data, para korban akan menerima pesan tebusan yang menuntut pembayaran agar aset mereka yang telah dienkripsi atau dicuri dapat dipulihkan.
Tantangan Unik dalam Lingkungan TI/OT
Ransomware dapat memengaruhi lingkungan TI/OT dengan berbagai cara:
- Di lingkungan TI, ransomware biasanya menyebabkan hilangnya data atau terhalangnya akses. Di lingkungan OT, ransomware dapat menyebabkan gangguan fungsi, kerusakan fisik, dan bahaya keselamatan. Baru-baru ini, sebuah pabrik baja di Jerman mengalami kerusakan parah pada tanur tiupnya ketika serangan siber—yang dipicu melalui phishing—memanfaatkan kerentanan yang belum diketahui dan berhasil melewati prosedur penghentian operasi standar.
- Karena sifat saling terhubungnya jaringan antara lingkungan TI dan OT, komponen OT dapat disusupi meskipun ransomware tersebut berasal dari lingkungan TI, dan sebaliknya. Hal ini mengharuskan adanya garis pertahanan yang komprehensif di seluruh permukaan serangan yang mungkin terjadi.
- Sistem OT pada infrastruktur kritis harus tetap beroperasi secara real-time dengan latensi minimal, seperti pada jaringan listrik, fasilitas pengolahan air, atau jalur produksi. Hal ini mempersulit upaya penanggulangan serangan ransomware, karena penundaan dalam mematikan sistem atau mengisolasi komponen yang terinfeksi dapat menyebabkan penyebaran ransomware lebih lanjut dan kerusakan yang lebih parah.
- Dampak yang mungkin ditimbulkan oleh ransomware terhadap lingkungan TI dan OT yang saling terhubung sangatlah signifikan. Serangan ransomware terhadap infrastruktur kritis, seperti rantai pasokan minyak bumi, dapat mengganggu produksi dan distribusi bensin, sehingga menyebabkan gangguan yang meluas terhadap kegiatan sipil dan industri.
12 Strategi Ahli untuk Mencegah Serangan Ransomware
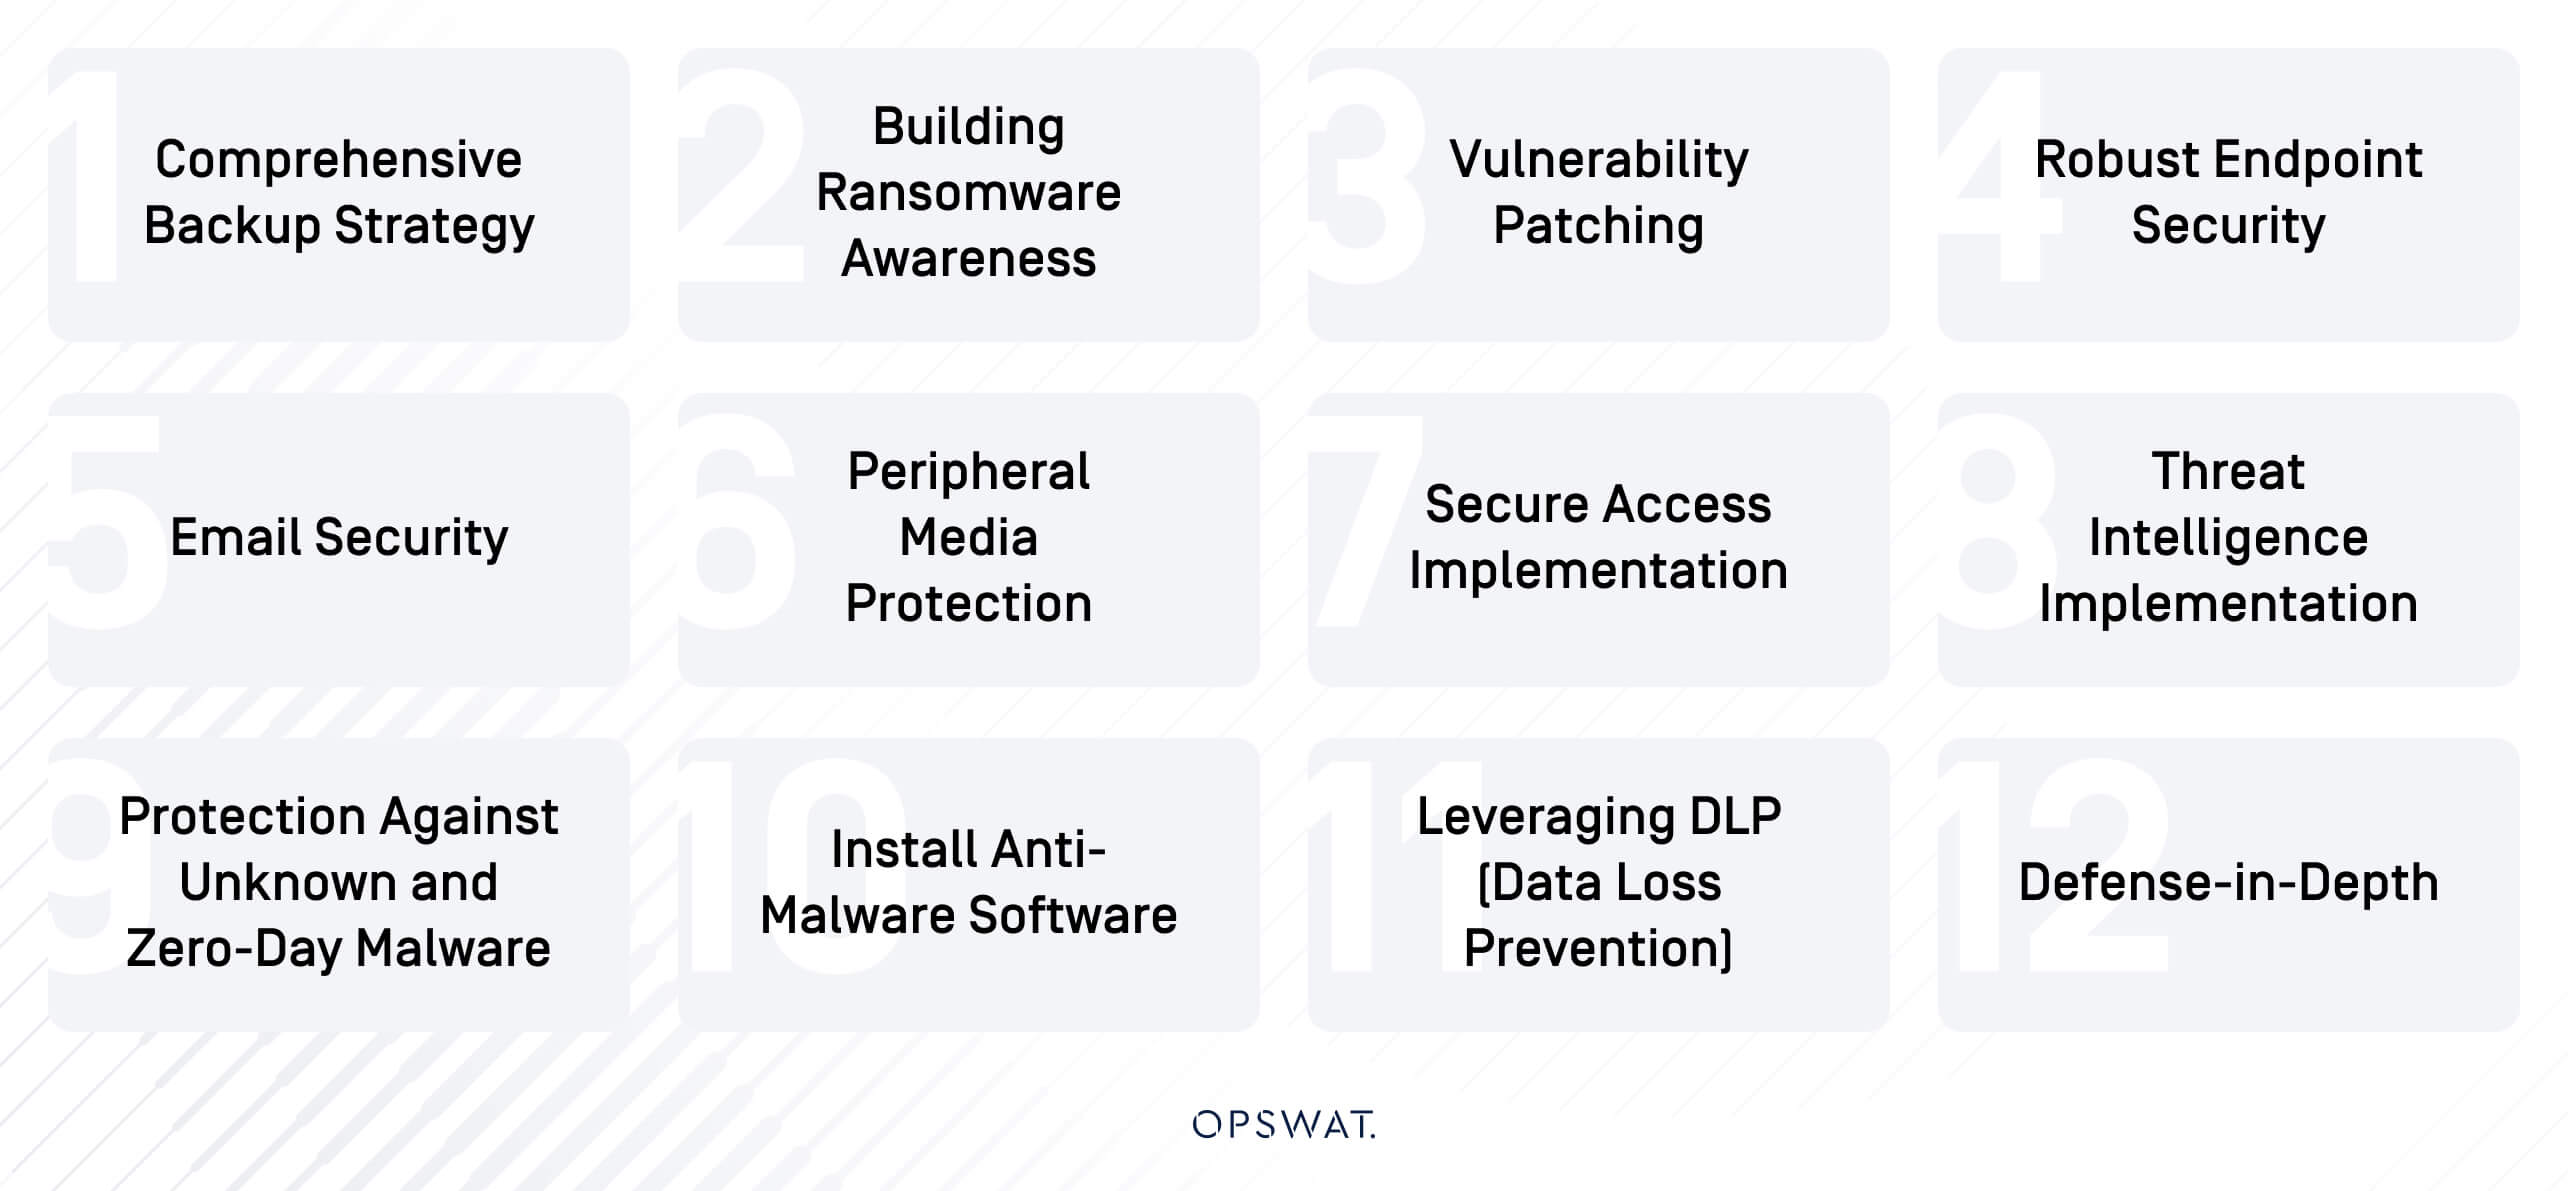
Dengan pengalaman lebih dari 20 tahun dalam melindungi infrastruktur kritis dan dipercaya oleh lebih dari 1.700 organisasi di seluruh dunia, kami memahami apa yang diperlukan untuk mencegah serangan ransomware mengganggu kelangsungan bisnis Anda. Berikut adalah 12 strategi yang telah terbukti efektif untuk melawan ancaman ransomware.
Strategi Pencadangan yang Komprehensif
Strategi pertahanan preventif yang paling utama dalam menghadapi ransomware adalah melakukan pencadangan data penting secara rutin untuk melindungi data dari kehilangan atau kerusakan. Repositori cadangan dapat disimpan secara aman secara offline atau di jaringan terpisah yang dilindungi, sehingga data dapat dipulihkan tanpa harus membayar tebusan jika terjadi serangan. Proses penting ini dapat diamankan dengan menggunakan solusi gerbang keamanan satu arah, seperti MetaDefender Optical Diode.
Meningkatkan Kesadaran tentang Ransomware
Setiap strategi keamanan siber harus melindungi titik terlemah dalam rantai keamanan: faktor manusia. Kursus pelatihan wajib, basis pengetahuan, uji phishing, dan penilaian berkala merupakan metode yang efektif untuk membangun kesadaran yang kuat terhadap taktik rekayasa sosial yang digunakan oleh penyerang ransomware. OPSWAT Academy menawarkan kursus pelatihan profesional dan sumber daya yang membekali peserta didik dengan pengetahuan, keterampilan, dan keahlian komprehensif di bidang keamanan siber.
Penambalan Kerentanan
Sistem dan infrastruktur menjadi semakin kompleks seiring dengan berkembangnya organisasi. Sangatlah penting untuk terus memperbarui sistem dan infrastruktur tersebut dengan pembaruan keamanan dan versi terbaru guna mengurangi kerentanan yang dapat dimanfaatkan oleh penyerang ransomware. Modul Patch Management dariMetaDefender dapat mengidentifikasi pembaruan terbaru yang tersedia untuk aplikasi endpoint dan menerapkannya secara otomatis.
Keamanan yang Tangguh di Endpoint
Seiring dengan semakin banyaknya organisasi yang menerapkan opsi kerja jarak jauh atau yang lebih desentralisasi, mereka juga perlu melindungi dan mengamankan perangkat ujung. Fitur Deep Endpoint Compliance dariMetaDefender menerapkan kebijakan perangkat ujung yang komprehensif dan melampaui standar, seperti pemeriksaan pada tingkat sistem operasi, perangkat lunak keamanan, pemindaian malware, pengelolaan kerentanan, dan enkripsi disk.
Email Security
Ransomware juga dapat dilampirkan pada email, yang dikirim oleh penyerang sebagai bagian dari metode spear phishing atau penipuan. Serangan email yang canggih dapat meniru pengirim yang sah dan menciptakan rasa urgensi agar penerima membuka atau mengunduh berkas terlampir. Sistem email perusahaan harus dilengkapi dengan kemampuan anti-malware yang efektif, seperti MetaDefender Email Security, pencegahan phishing zero-day, URL yang aktif saat diklik, pencurian kredensial dan salinan email (CC harvesting), kebocoran data, dan lainnya.
Keamanan Periferal Media
Organisasi juga perlu melindungi diri dari ancaman yang berasal dari file pada perangkat periferal dan media yang dapat dilepas, seperti USB flash drive dan perangkat penyimpanan portabel lainnya. Setiap media yang masuk harus dipindai dan dibersihkan untuk mencegah konten berbahaya memasuki infrastruktur organisasi. Solusi Perlindungan Periferal Media dariOPSWAT dapat memindai sebagian besar jenis media, mencapai tingkat deteksi 99,2%, serta memastikan file dan sektor boot telah dibersihkan dan aman sebelum digunakan.
Penerapan Akses yang Aman
Akses Aman mencakup pemantauan dan pengendalian titik masuk jaringan, guna memastikan setiap perangkat atau koneksi dapat dipantau secara real-time. Akses Berbasis Peran (MetaDefender ) memberikan gambaran terpadu mengenai kondisi keamanan semua node koneksi, sehingga memungkinkan penegakan kepatuhan keamanan bila diperlukan.
Threat Intelligence Penerapan
Tingkatkan efektivitas operasi deteksi ancaman dengan mengadopsi dan mengintegrasikan umpan data dari Threat Intelligence yang berkualitas tinggi. MetaDefender Threat Intelligence Dapat menyediakan deteksi dan konteks penting di seluruh kontrol keamanan yang terintegrasi dengannya untuk mendorong deteksi dan pemblokiran Ransomware serta ancaman siber berbahaya lainnya.
Perlindungan Terhadap Malware yang Tidak Dikenal dan Zero-Day
Malware tak dikenal dan zero-day memanfaatkan kerentanan yang belum terdeteksi, sehingga memungkinkan penyerang untuk mengelabui solusi tradisional. MetaDefender Aether mengintegrasikan solusi anti-malware canggih yang memanfaatkan analisis ancaman adaptif untuk mendeteksi malware zero-day serta berhasil menganalisis ancaman yang sulit dideteksi dan canggih yang dapat membuat sistem rentan terhadap ransomware.
Pasang Perangkat Lunak Anti-Malware Software
Solusi anti-malware tepercaya dengan mesin pemindaian yang tangguh dan efektif sangat penting bagi setiap strategi pencegahan ransomware. Organisasi sebaiknya mengadopsi solusi anti-malware yang menggabungkan beberapa mesin antivirus yang mampu mendeteksi dan mengisolasi file serta aktivitas berbahaya secara real-time. Teknologi terkemuka dari OPSWATMultiscanning menggabungkan lebih dari 30 mesin anti-malware terkemuka, yang mampu mendeteksi hampir 100% ancaman yang diketahui. Selain itu, kelola instance pemindaian ganda dan hasilnya secara efisien dengan MetaDefender Endpoint.
Memanfaatkan DLP (Pencegahan Kehilangan Data) untuk Melawan Ransomware Pemerasan Ganda
Kini, banyak serangan ransomware yang melibatkan pemerasan ganda, di mana penyerang tidak hanya mengenkripsi data tetapi juga mencurinya, serta mengancam akan membocorkannya kecuali tebusan dibayarkan. Fitur " Proactive DLP " dariOPSWAT membantu mencegah hal ini dengan mendeteksi dan memblokir transfer data sensitif tanpa izin—seperti PII (informasi identitas pribadi), catatan keuangan, dan kekayaan intelektual—sebelum data tersebut keluar dari jaringan. Dengan pemeriksaan konten berkas dan email secara real-time, klasifikasi berbasis kecerdasan buatan (AI), serta OCR untuk gambar, solusi DLP mengurangi risiko eksfiltrasi dan memastikan kepatuhan terhadap standar seperti PCI, HIPAA, dan GDPR.
Pertahanan Berlapis
Strategi pertahanan berlapis sangat efektif bila diterapkan di seluruh permukaan serangan yang mungkin terjadi pada infrastruktur TI/OT. Pertahanan berlapis (defense-in-depth) adalah pendekatan yang menumpuk berbagai langkah pertahanan untuk membentuk benteng pelindung di sekeliling informasi dan data. Jika satu lapisan pertahanan gagal, lapisan lainnya tetap berfungsi untuk mencegah penyerang menembus dan menimbulkan kerusakan. Dengan memanfaatkan beragam teknologi dan solusi efektif dari PlatformMetaDefender milik OPSWAT, organisasi dapat membangun pertahanan yang kokoh yang melindungi seluruh permukaan serangan secara komprehensif, sehingga mencegah serangan ransomware pada berbagai tahap.
Tetap Waspada Terhadap Ancaman di Masa Depan
Ransomware tetap menjadi ancaman siber yang mendesak karena keuntungan finansial yang signifikan bagi para penyerang. Akibatnya, para pelaku kejahatan ransomware terus merancang taktik dan metode baru untuk menargetkan komponen-komponen yang rentan dalam sistem. Sangatlah penting untuk melindungi sumber daya kritis jika terjadi serangan melalui pencadangan data, segmentasi jaringan, dan kontrol akses. Yang lebih penting lagi, organisasi harus selalu mengevaluasi dan memantau infrastruktur mereka agar tetap waspada dan mampu mempertahankan diri dari vektor serangan yang merajalela.