Sementara banyak orang menikmati liburan musim panas mereka, para penjahat siber justru bekerja keras, dan di MetaDefender Aether, kami pun demikian. Serangkaian kerentanan dan serangan terbaru membuat kami sibuk menambahkan deteksi baru ke dalam daftar kami yang terus bertambah.
Mari kita lihat beberapa contoh.
Pada 8 Juli, tim Penelitian dan Intelijen Ancaman BlackBerry melaporkan bahwa seorang pelaku ancaman mungkin telah menargetkan pembicaraan keanggotaan NATO dengan memanfaatkan kerentanan yang serupa dengan CVE-2017-0199. Pada tanggal 11 Juli, Microsoft mengungkap kerentanan zero-day yang dilacak sebagai CVE-2023-36884. Kemudian, pada tanggal 28 Agustus, Japan Computer Emergency Response Team Coordination Center (JPCERT/CC) mengonfirmasi bahwa para penyerang telah menggunakan teknik baru tersebut sejak bulan Juli.
Jenis File yang Menyamar
Apa yang begitu menarik dari insiden-insiden khusus ini? —Semua insiden tersebut memanfaatkan berkas tersembunyi dalam jenis dokumen lain untuk menyebarkan muatan berbahaya—seperti boneka matryoshka yang berisi lalat-lalat, yang dimaksudkan untuk menghindari deteksi.
Hal ini merupakan contoh dari teknik MITRE T1036.008 (Masquerade File Type) yang memanfaatkan berkas poliglot yang memiliki berbagai jenis berkas berbeda. Setiap jenis berkas berfungsi secara berbeda tergantung pada aplikasi yang menjalankannya, dan hal ini merupakan cara yang efektif untuk menyamarkan malware serta kemampuan berbahaya. Hal ini juga menjadi contoh dari teknik MITRE T1027.009, di mana penyerang menyisipkan muatan berbahaya ke dalam berkas-berkas yang disamarkan tersebut.
Untungnya, teknik-teknik ini menjadi kesempatan yang tepat untuk menunjukkan bagaimana MetaDefender Aether dengan mudah mengenali file-file berbahaya yang menyamar!
Serangan pada Bulan Juli
Dalam serangan ini, para penyerang memanfaatkan celah keamanan pada format RTF. Mereka membuat dokumen Microsoft Word yang berisi dokumen RTF tertanam, yang dimuat oleh Microsoft Office sebagai hubungan dokumen. Dokumen RTF tersebut mengarah ke elemen internal Office seperti yang ditunjukkan pada Gambar 1.
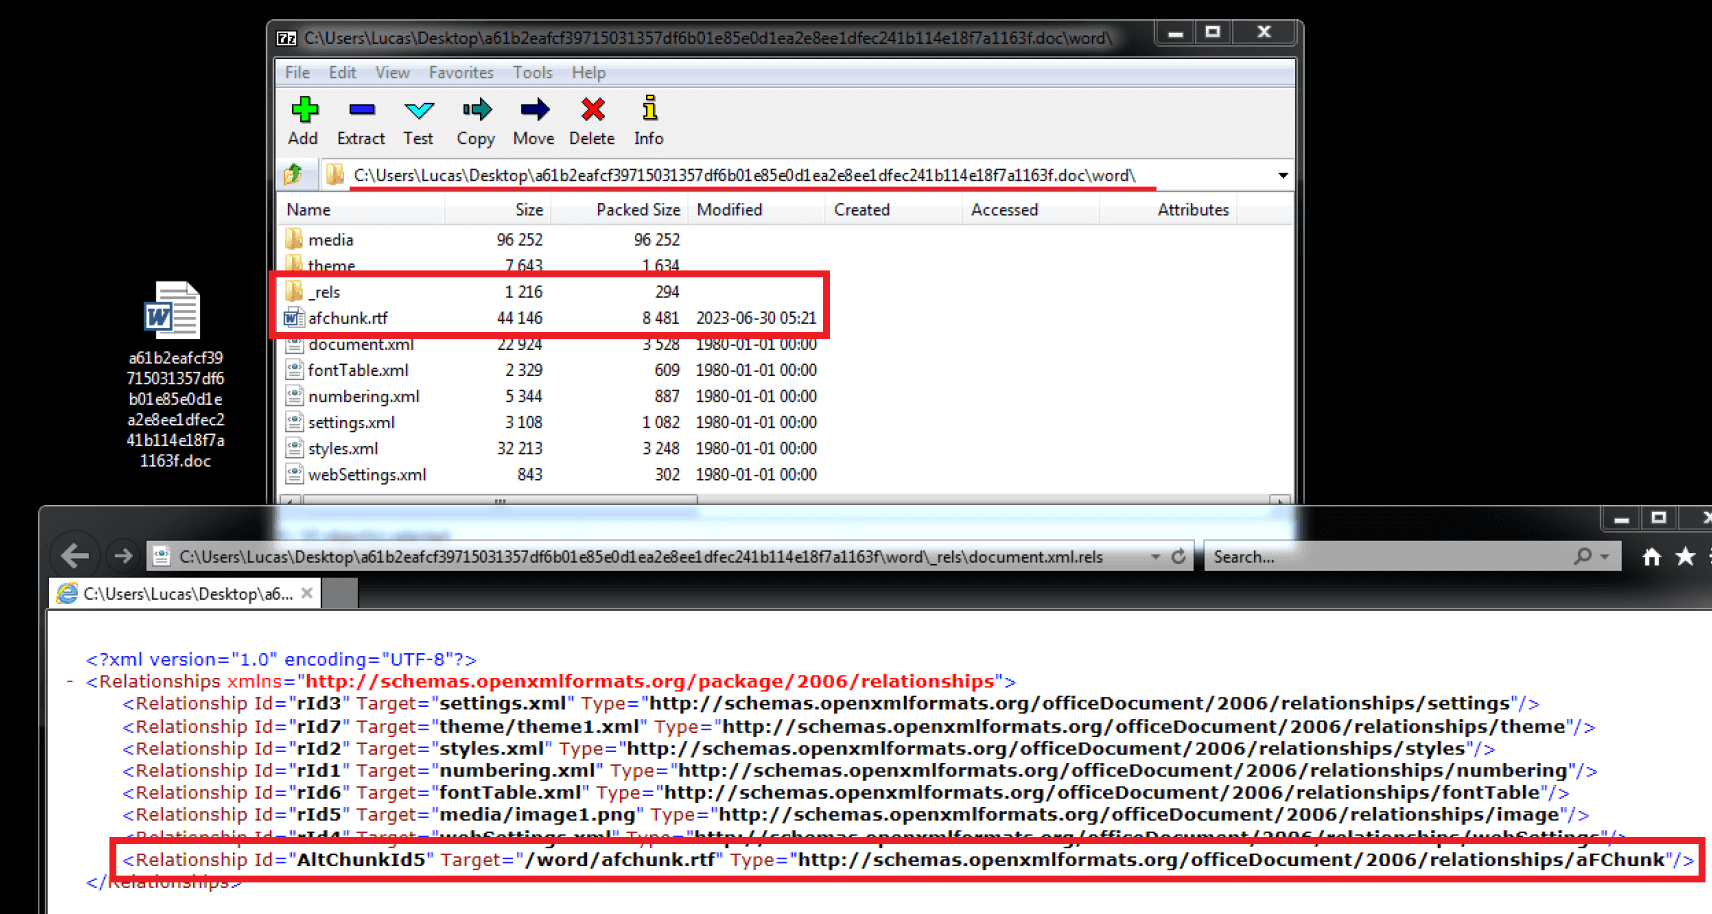
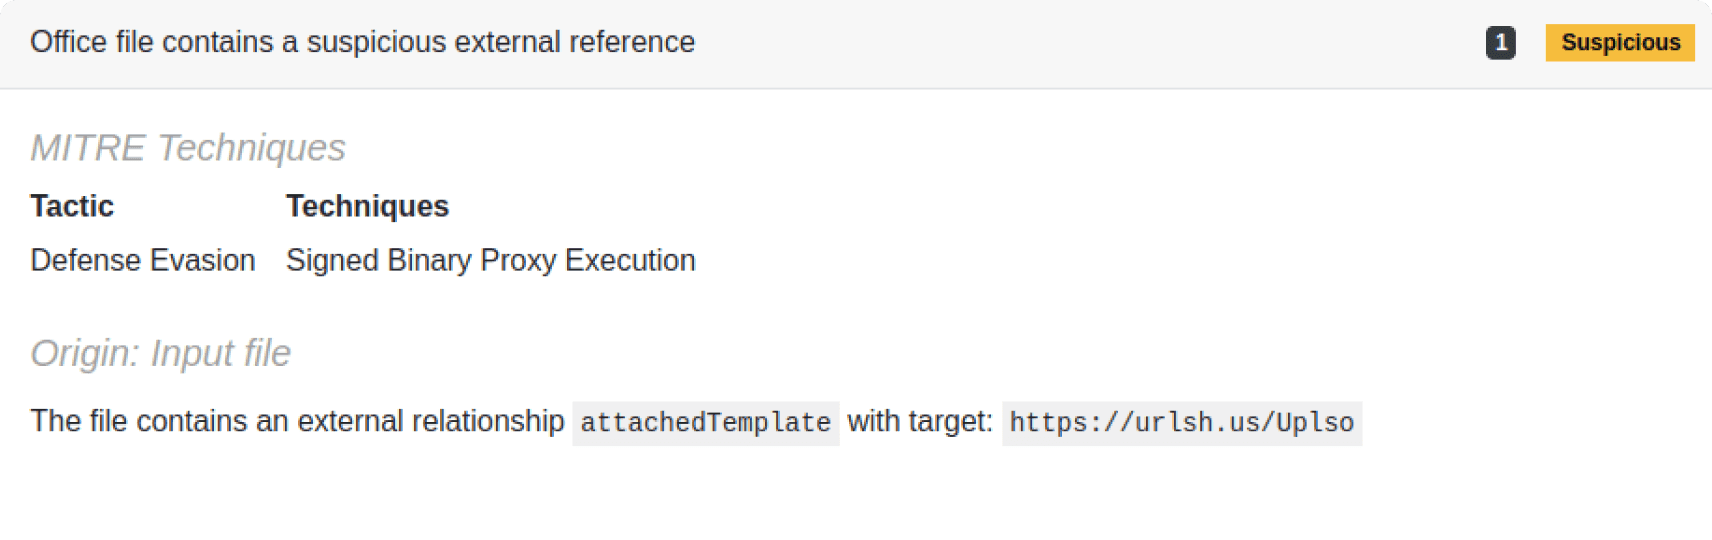
Dalam artikel “ Filescan ” (Sandbox), kami menganalisis semua hubungan dalam dokumen, termasuk hubungan eksternal yang diimplementasikan oleh dokumen Office (Gambar 3). Namun, dalam artefak ini, terdapat hal lain yang perlu dideteksi terkait rantai tersebut.
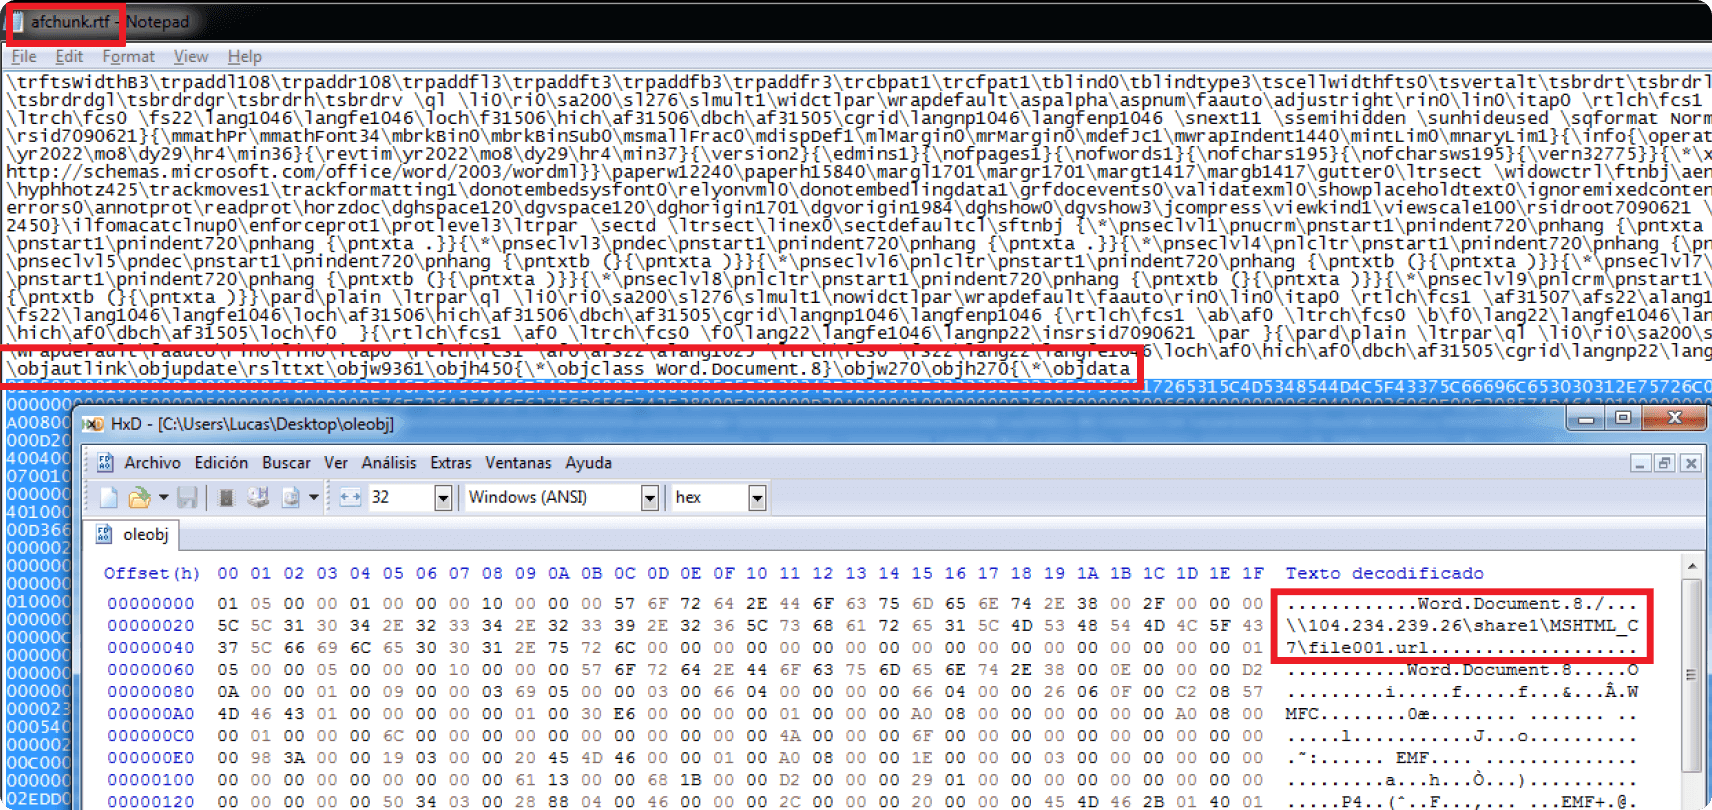
Dokumen RTF dari kampanye tersebut berisi objek OLE yang didefinisikan di dalamnya dalam bentuk string heksadesimal, yang dapat dibaca dalam bentuk teks biasa karena sifat file RTF. Gambar 3 menyoroti elemen ini dalam file RTF yang telah diekstraksi. Terlihat pula URL-URL yang dirujuk oleh objek OLE tersebut, yang pada akhirnya diakses oleh Microsoft Office untuk mengambil dan menjalankan tahap selanjutnya dari muatan (payload).
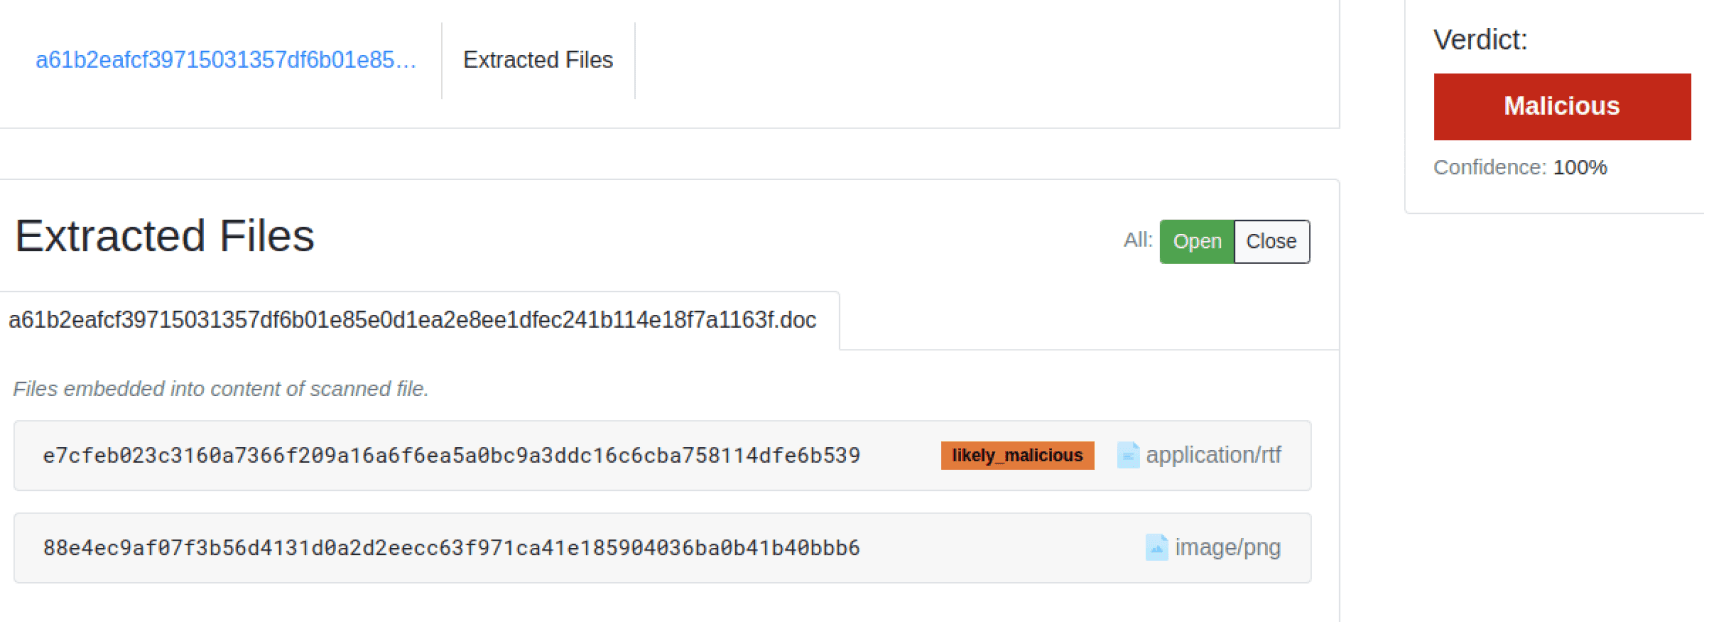
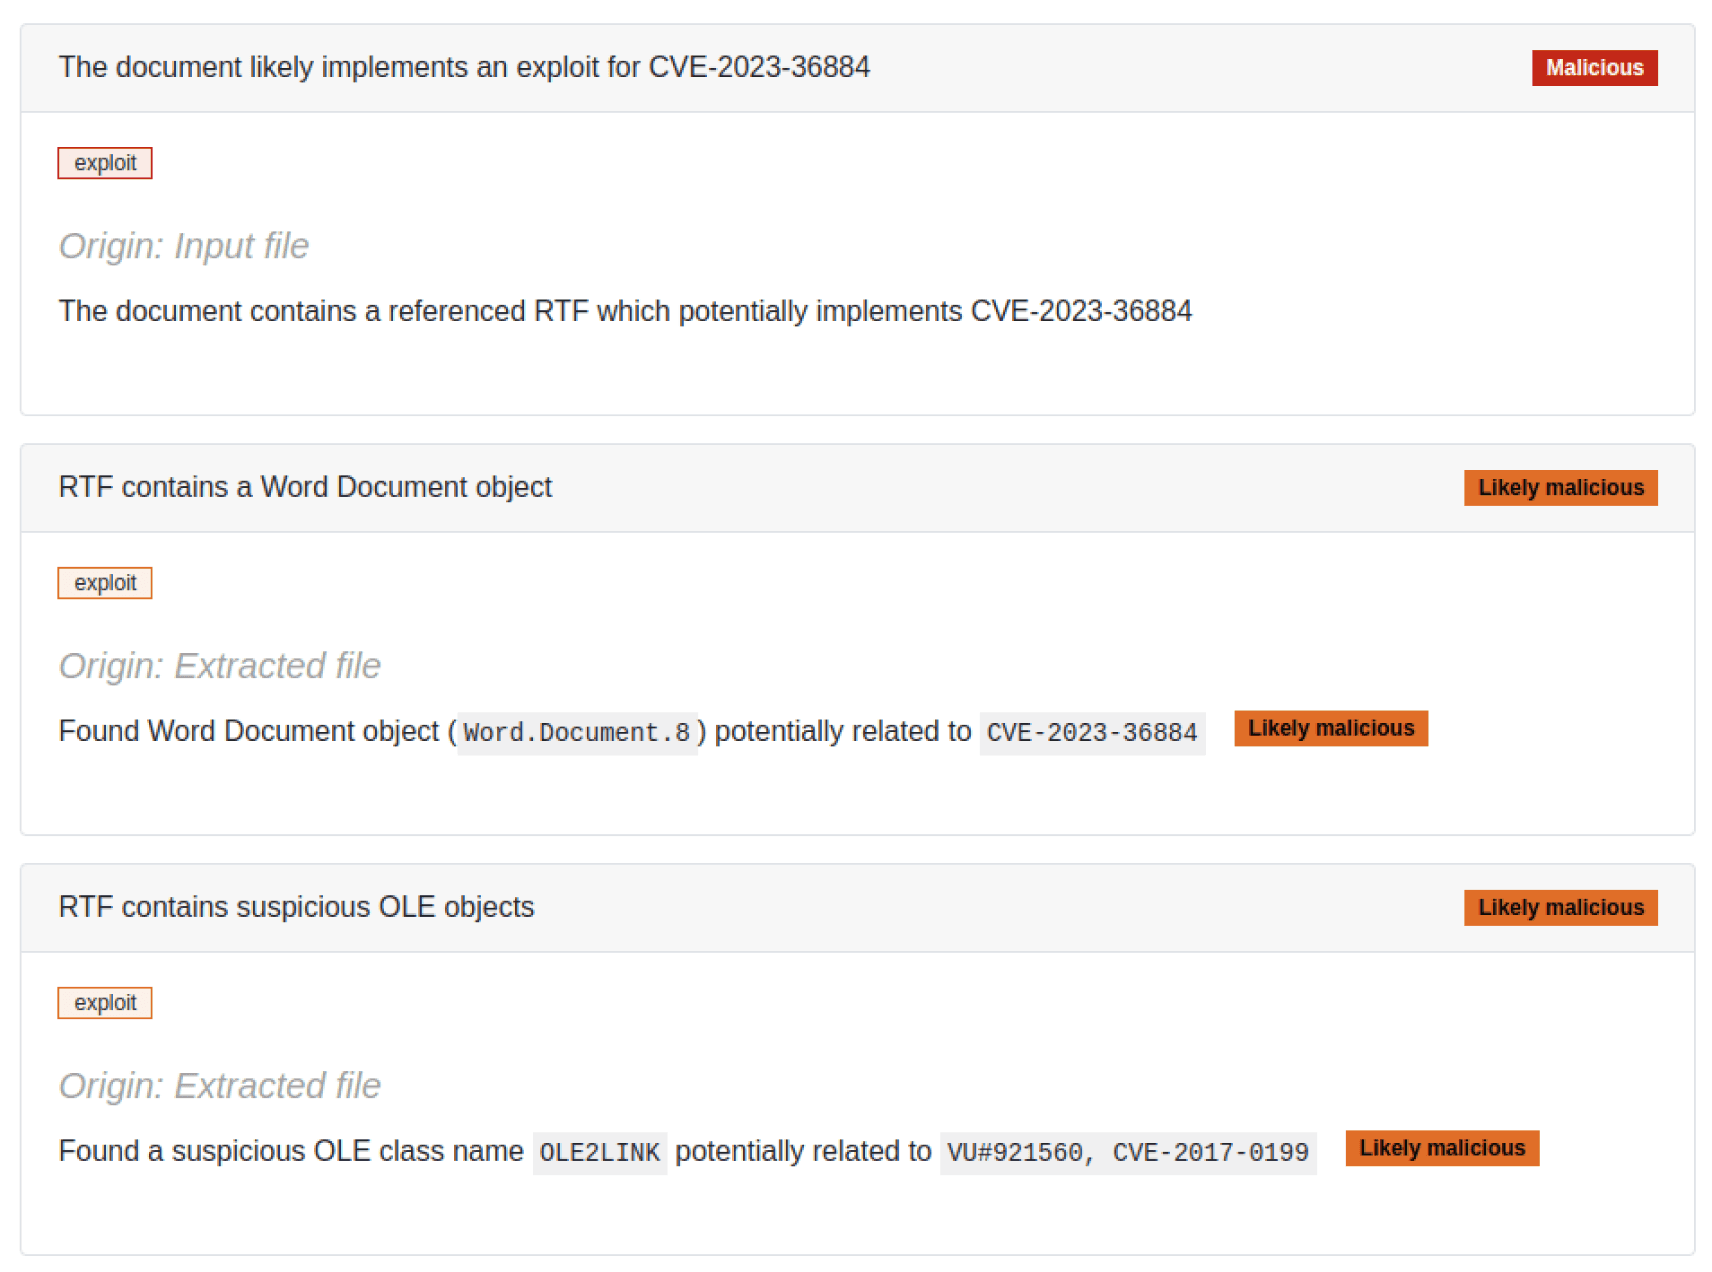
Berdasarkan analisis berkas berbahaya ini yang dilakukan olehFilescan Sandbox , kami menemukan berkas RTF yang diekstraksi, beserta indikator-indikator kompromi yang terkait dan berbagai deteksi yang ditandai oleh mesin pemindaian, sebagaimana ditunjukkan pada Gambar 4 dan 5.
Serangan di Bulan Agustus
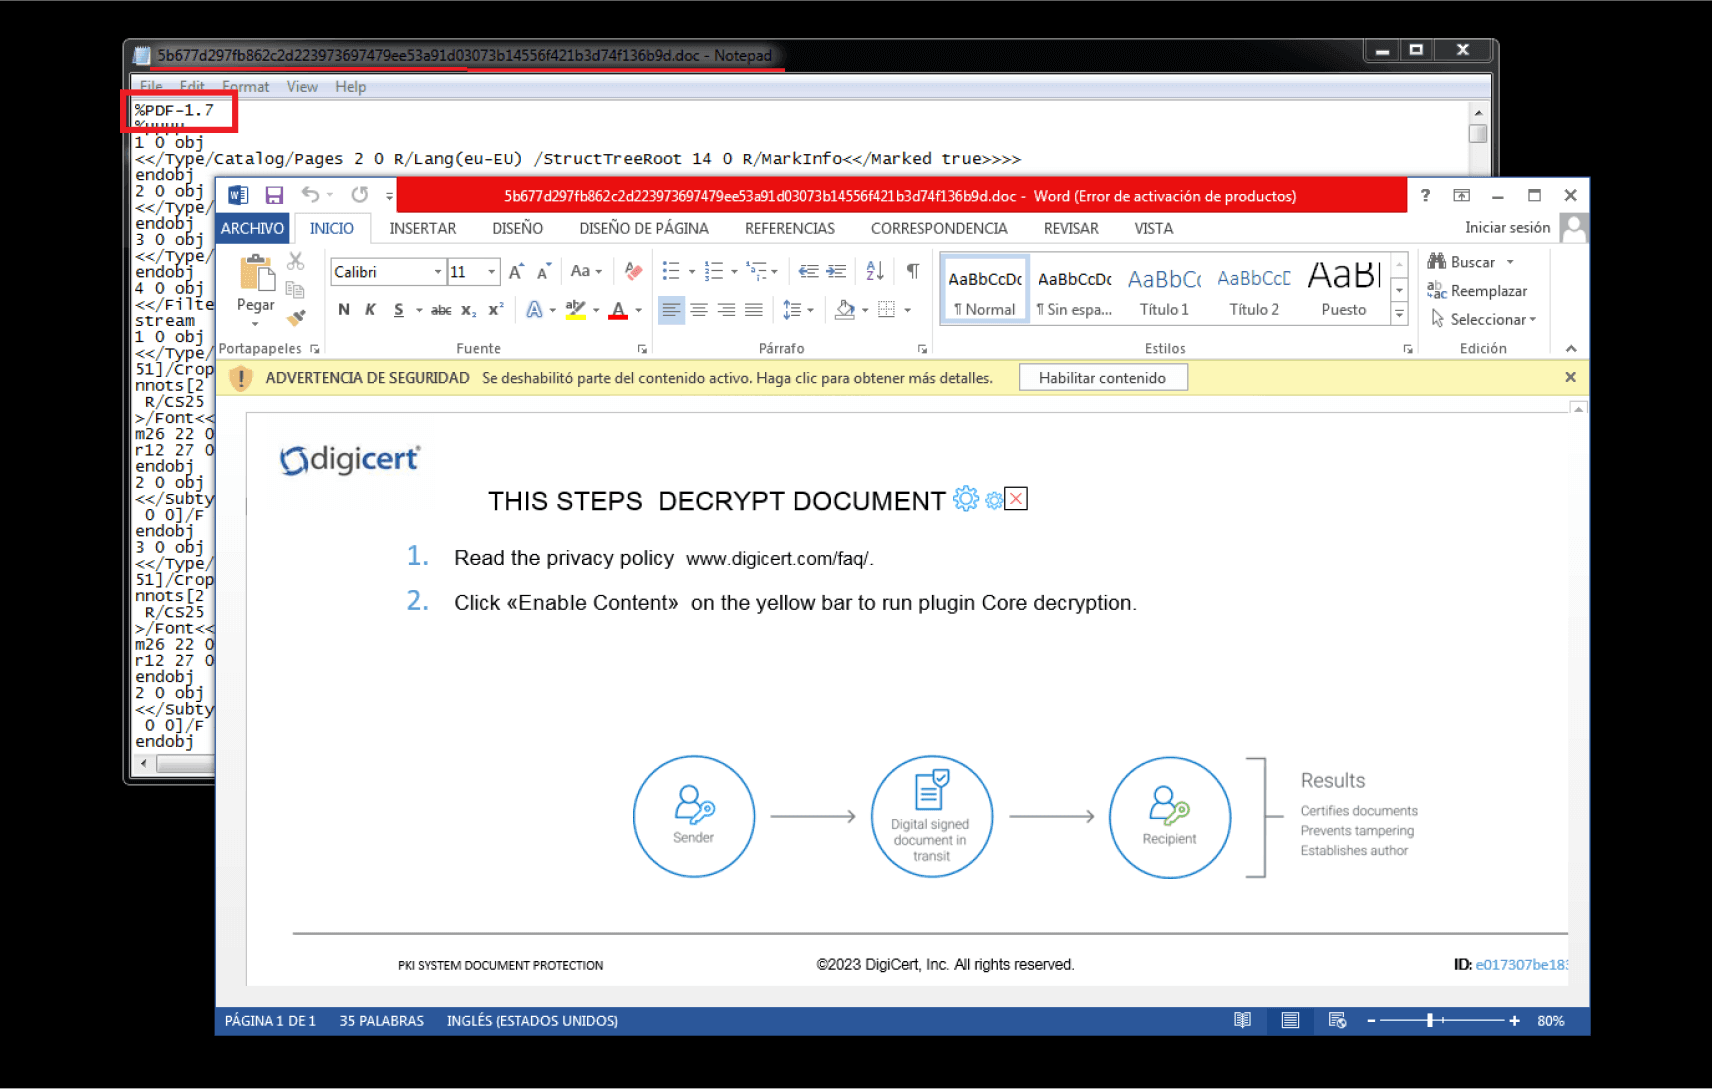
Dalam serangan ini, berkas berbahaya tersebut dikenali sebagai berkas PDF oleh pemindai lain karena mengandung tanda tangan berkas PDF dan struktur aliran objek, sebagaimana terlihat pada Gambar 6 dan 7. Namun, berkas tersebut hanya berfungsi jika dibuka sebagai berkas Office atau berkas .mht. Jika dibuka sebagai berkas PDF, berkas tersebut akan menimbulkan kesalahan.
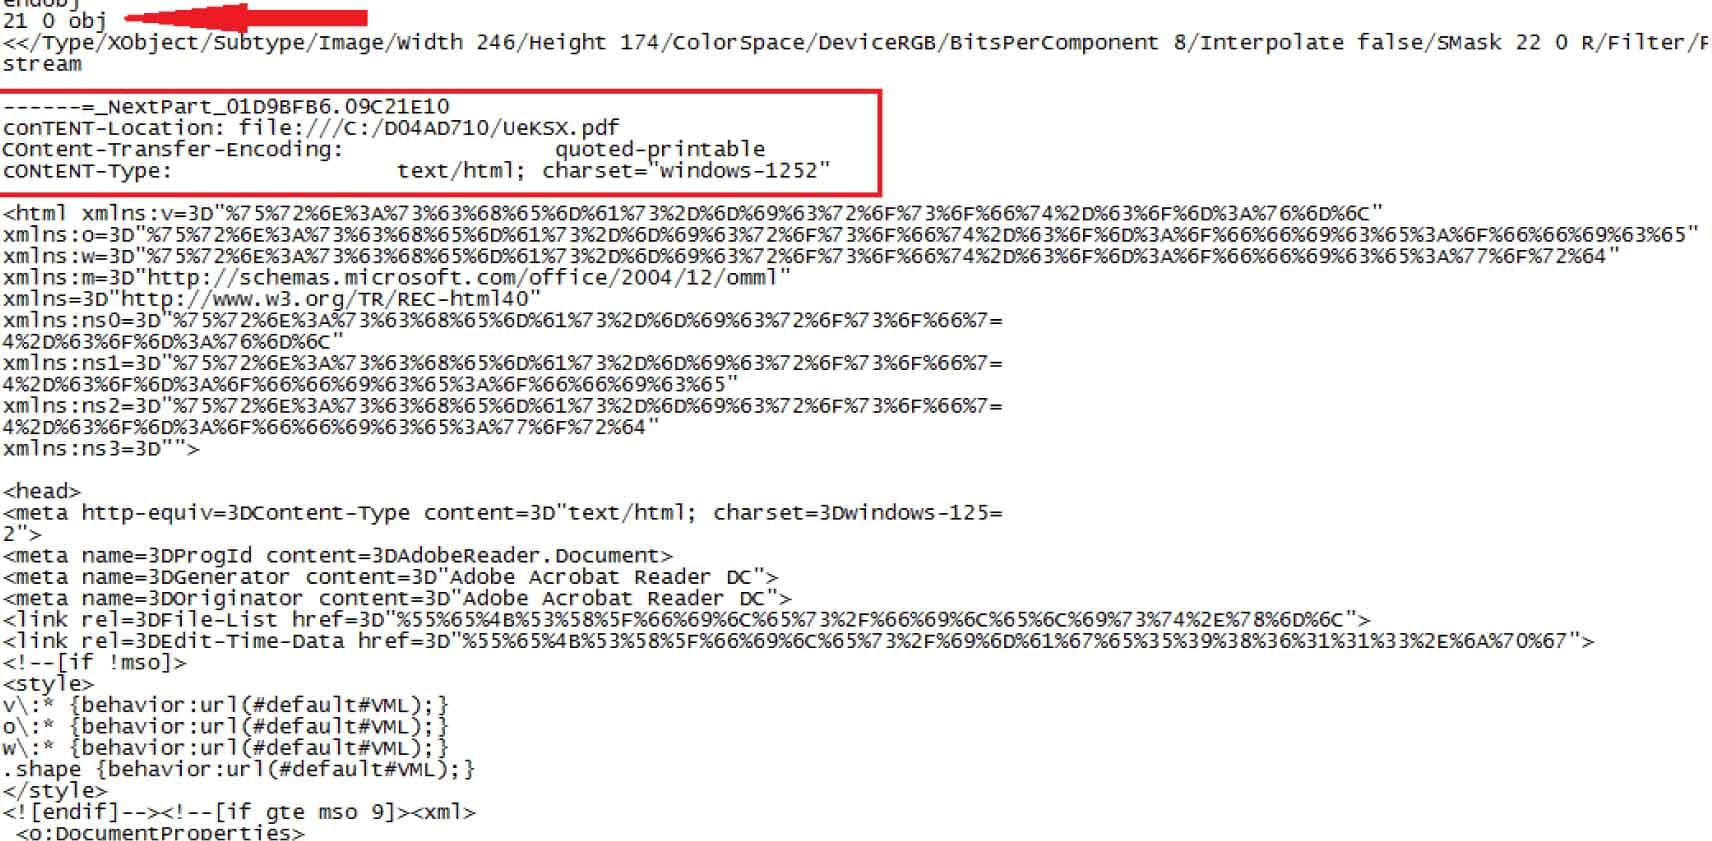
Serangan ini dapat terjadi karena salah satu aliran PDF mendefinisikan sekumpulan objek MIME, termasuk objek MHTML atau MHT, yang akan memuat objek ActiveMime yang disematkan dalam format MIME. File-file semacam itu memungkinkan kode makro untuk dijalankan. Selain itu, header objek MIME tersebut memiliki nilai tipe konten ".jpg" palsu dengan konten yang sedikit disamarkan, kemungkinan untuk menghindari deteksi oleh alat seperti Yara.
Sebagaimana terlihat pada Gambar 7, meskipun secara teknis berformat PDF, Microsoft Office tetap memuat objek ini dan menjalankan kode berbahaya tambahan tersebut.
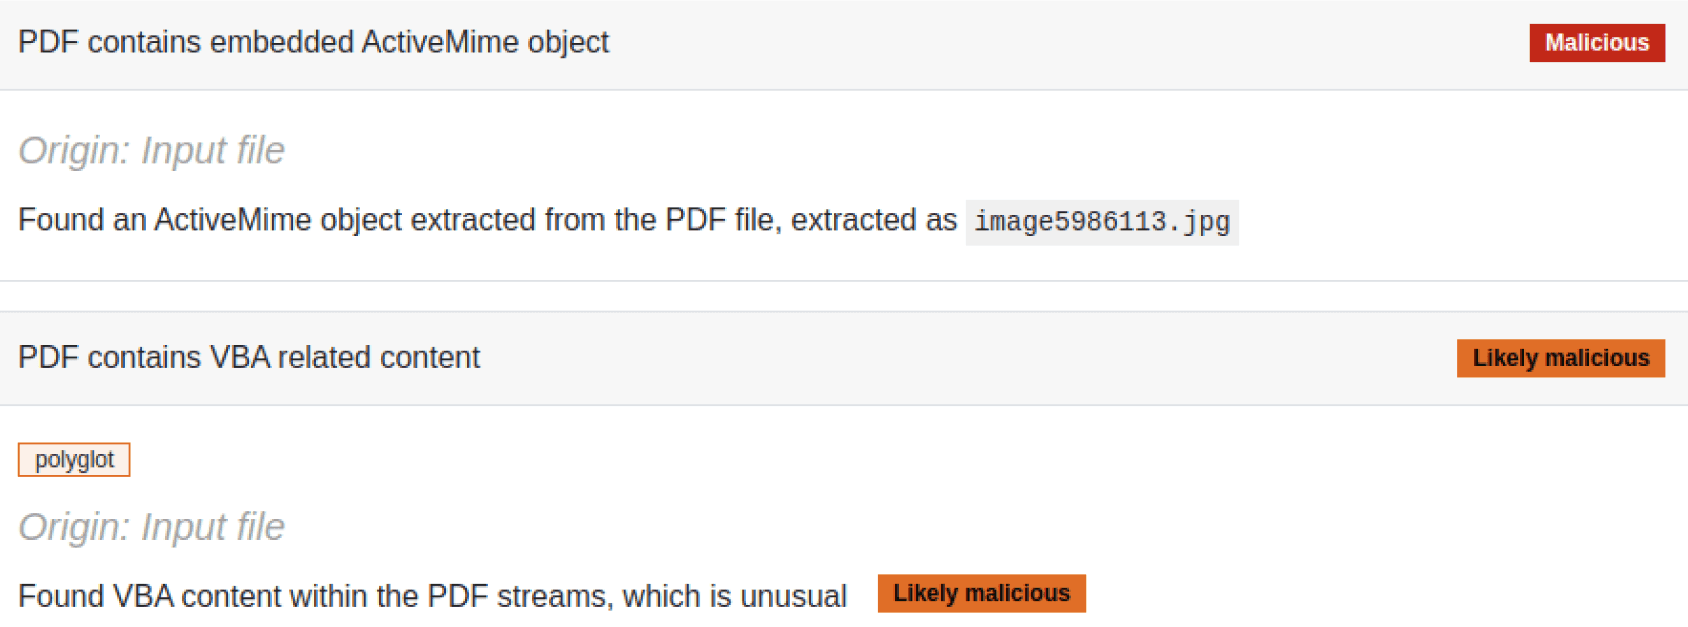
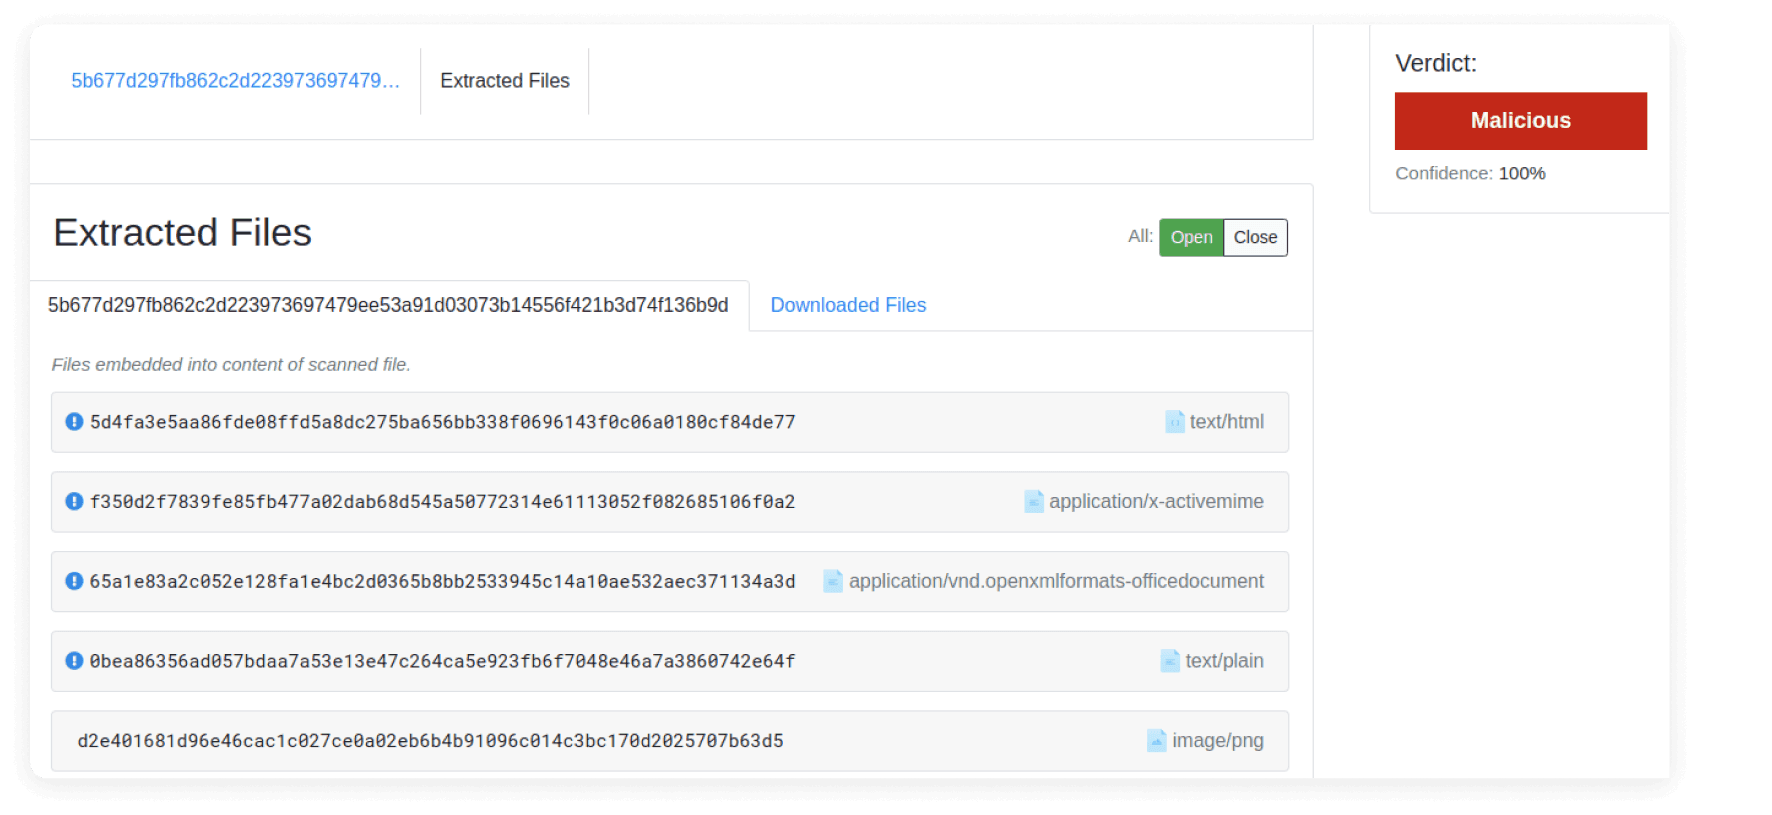
Menariknya, meskipun banyak alat PDF yang gagal mengurai berkas ini, alat milik Didier Steven yang bernama olevba mampu mengidentifikasi informasi kode makro dari berkas PDF tersebut, meskipun alat ini umumnya digunakan untuk mengurai dokumen Office. Selain itu, analisis yang dilakukan diFilescan Sandbox mendeteksi dan menandai keberadaan objek ActiveMime yang tertanam, informasi VBA, serta ekstraksi semua objek MIME.
Itulah dia. Itulah yang dilakukan tim Labs Filescan selama liburan musim panas kami. Kami mengungkap berkas-berkas yang menyamar untuk mengidentifikasi muatan berbahaya yang tersembunyi di dalamnya, serta menambahkan lebih banyak deteksi ke dalam daftar kami yang terus bertambah.
Silakan hubungi kami jika Anda ingin menganalisis berkas untuk mengetahui apakah penyerang menyamarkan muatan berbahaya sebagai berkas yang sah atau mengekstrak muatan yang tertanam di dalam berkas lain; kunjungi situs komunitas Aether di MetaDefender atau coba layanan pemindaian perusahaan kami.
