Titik balik terjadi ketika kelompok-kelompok ancaman seperti Scattered Spider mulai secara aktif menargetkan sektor asuransi. Dikenal karena memadukan teknik rekayasa sosial dengan intrusi berbasis file yang canggih, para pelaku ini memanfaatkan alur kerja sehari-hari untuk menyusup ke sistem dan mencuri kredensial. Beberapa insiden pelanggaran keamanan yang menonjol di seluruh industri ini menjadi peringatan: transfer file yang aman saja tidak cukup. Perusahaan membutuhkan solusi yang dapat memeriksa, membersihkan, dan mengontrol setiap file yang masuk ke lingkungannya sebelum terjadi kerusakan apa pun.
Risiko di Balik Transfer File Rutin
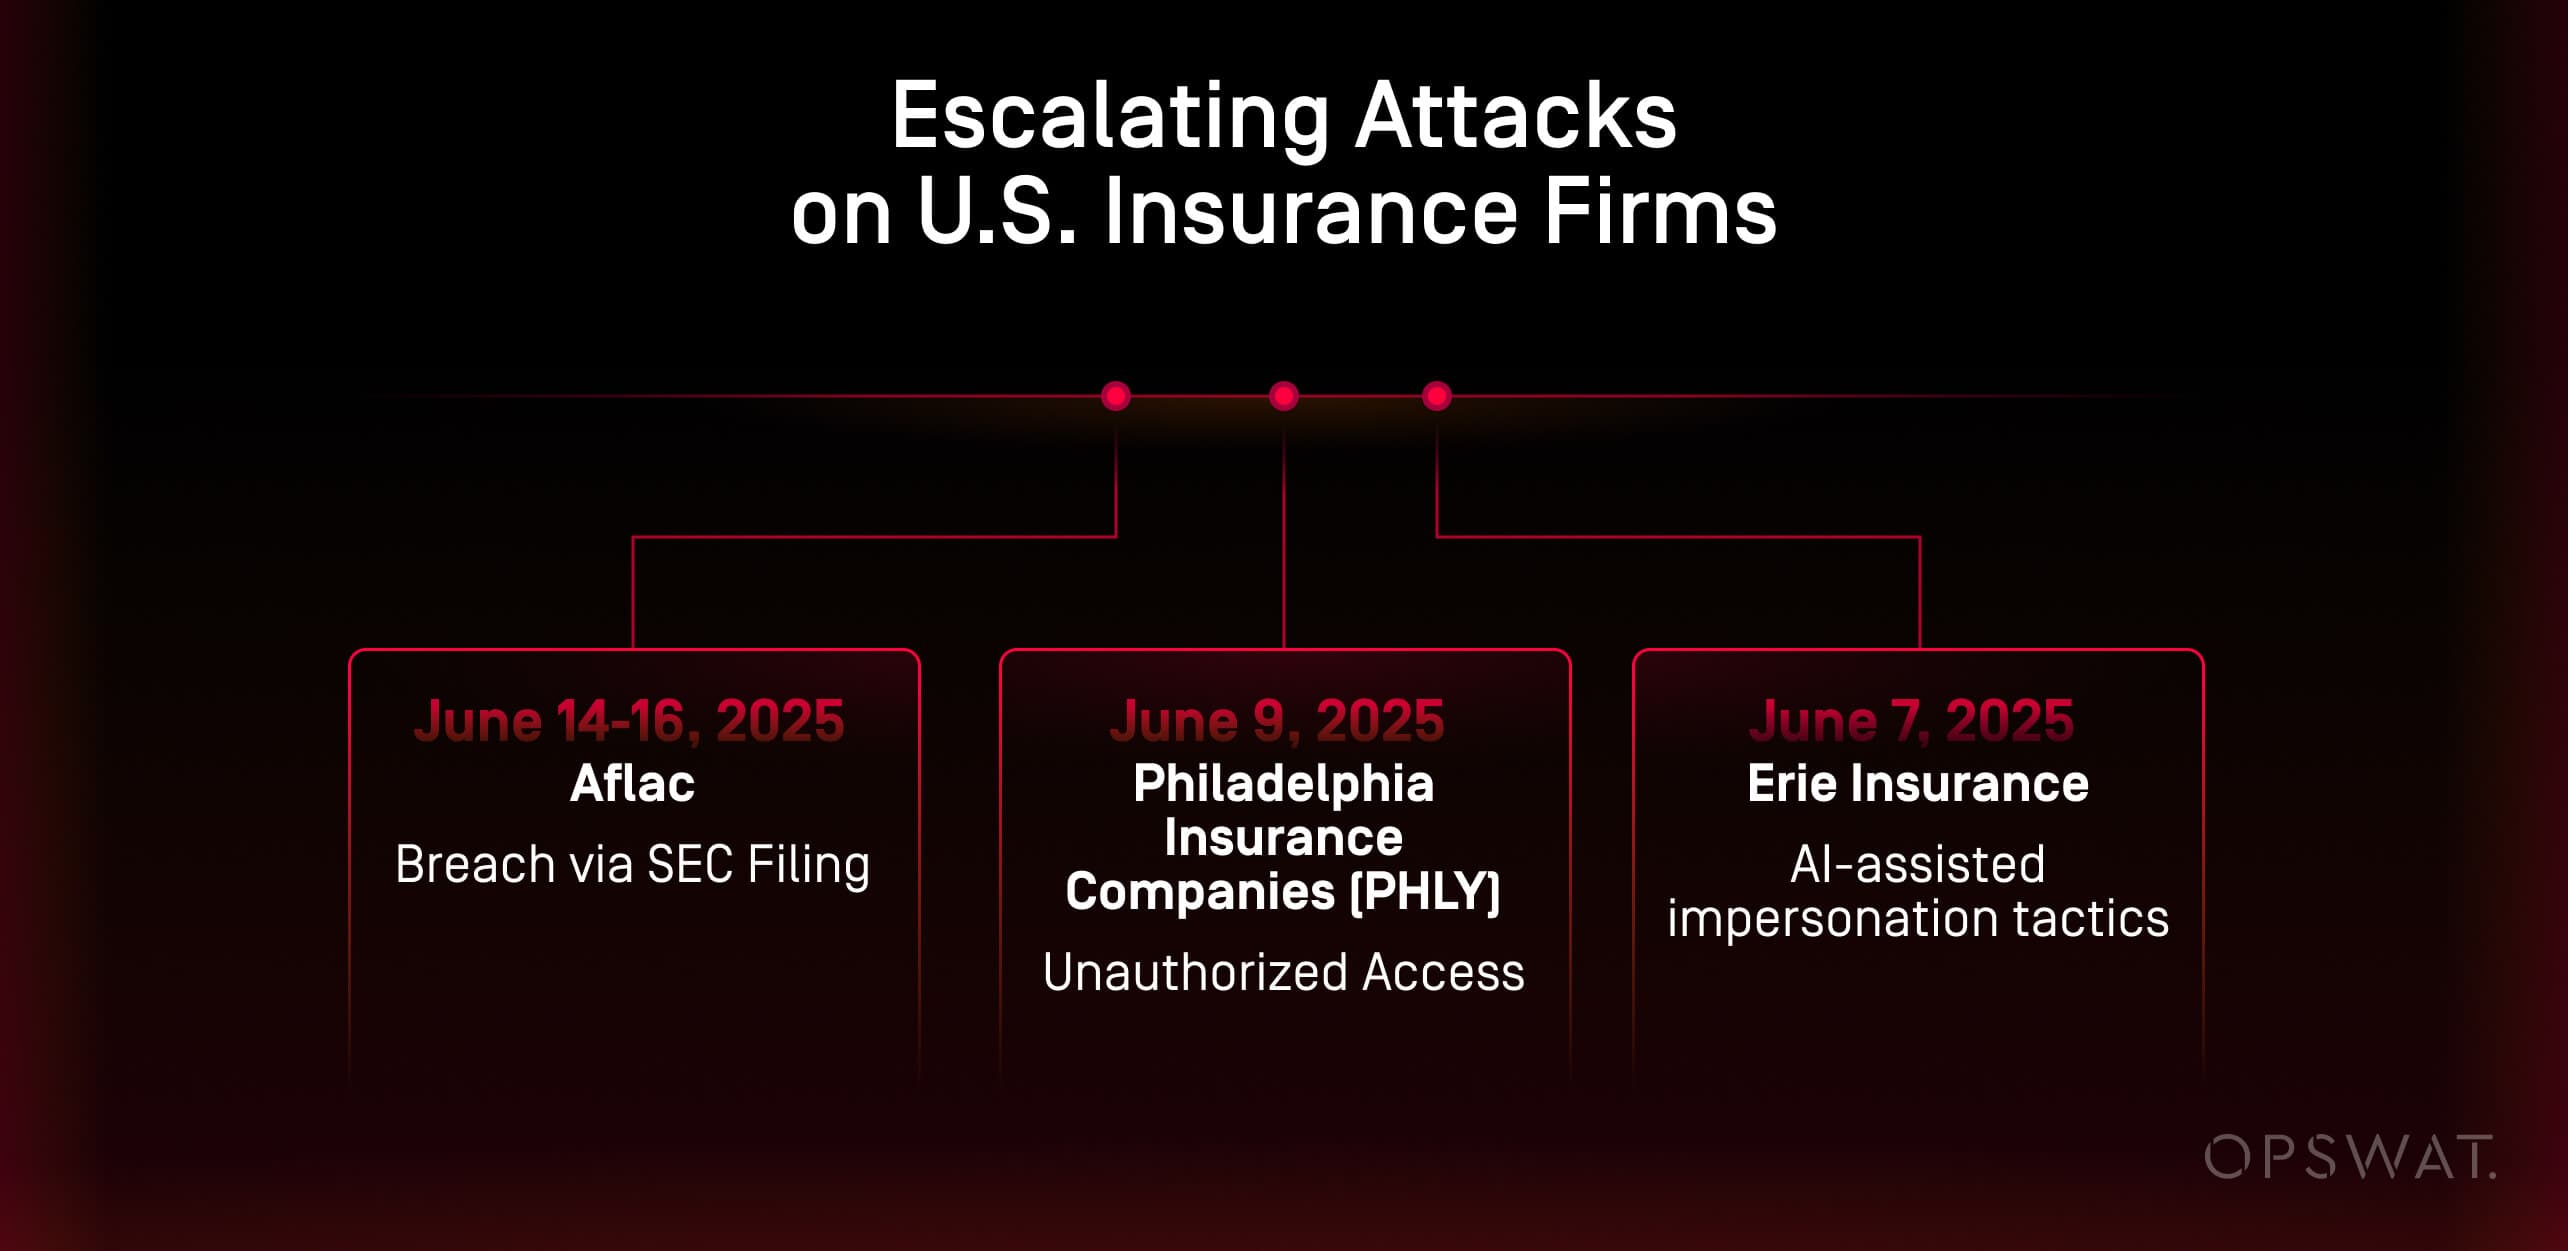
Sejumlah serangan siber di AS telah diidentifikasi memiliki semua ciri khas aktivitas Scattered Spider, sehingga memicu peringatan agar industri asuransi tetap waspada. Pada bulan Juni 2025 saja, sejumlah perusahaan asuransi AS—termasuk Aflac, Erie Insurance, dan Philadelphia Insurance Companies—mengungkapkan adanya pelanggaran keamanan yang terkait dengan teknik rekayasa sosial yang canggih dan taktik berbasis file yang dikaitkan dengan Scattered Spider, sebagaimana dilaporkan oleh CNN. Insiden-insiden ini mengakibatkan akses tidak sah, gangguan sistem TI, serta potensi kebocoran nomor Jaminan Sosial, data kesehatan, dan klaim asuransi.
7 Juni 2025
Insiden: Erie Insurance
- Jenis Serangan: Aktivitas jaringan yang tidak biasa → Gangguan operasional
- Dampak: Terjadinya gangguan pada sistem TI dan terganggunya operasional
- Rincian: Erie melaporkan adanya “aktivitas jaringan yang tidak biasa,” yang memicu penerapan langkah-langkah perlindungan, dan kemudian mengungkap adanya pelanggaran keamanan melalui pengajuan laporan ke SEC.
- Sumber: Sesuai dengan taktik Scattered Spider
9 Juni 2025
Insiden: Philadelphia Insurance Companies (PHLY)
- Jenis Serangan: Akses tanpa izin → Pemutusan koneksi sistem
- Dampak: Layanan masih terganggu dan portal pelanggan tidak dapat diakses
- Rincian: PHLY mendeteksi adanya akses yang tidak sah dan mematikan sistem untuk mencegah penyebarannya.
- Sumber: Teknik-teknik tersebut sejalan dengan strategi Scattered Spider
14–16 Juni 2025
Insiden: Aflac
- Jenis Serangan: Pelanggaran melalui rekayasa sosial → Pencurian data
- Dampak: Potensi kebocoran nomor jaminan sosial (SSN), informasi kesehatan, dan data klaim
- Rincian: Taktik peniruan identitas yang didukung AI digunakan untuk menyusup; serangan berhasil diatasi dalam hitungan jam
- Sumber: Indikasi kuat keterlibatan Scattered Spider
Infrastruktur transfer file yang ada di perusahaan asuransi ini tidak dirancang untuk melindungi dari ancaman berbasis file yang canggih saat ini. Meskipun enkripsi ujung-ke-ujung telah diterapkan dalam alur transfer file, sistem tersebut tidak dilengkapi dengan pemeriksaan mendalam dan proaktif pada tingkat file. Titik buta ini membuat perusahaan rentan terhadap malware yang dihasilkan oleh kecerdasan buatan (AI), muatan polimorfik, dan dokumen yang dimodifikasi untuk menyerang, yang banyak di antaranya dapat sepenuhnya mengelabui alat antivirus tradisional.
Setiap hari, perusahaan bertukar berkas dengan rumah sakit, agen independen, mitra hukum, dan administrator pihak ketiga. Banyak dari proses transfer ini dilakukan melalui saluran yang tidak terkelola, seperti lampiran email, folder SFTP, atau alat berbagi cloud ad hoc. Alur kerja yang terfragmentasi ini menyulitkan penerapan kebijakan yang konsisten, pencatatan aktivitas, atau penelusuran konten berbahaya hingga ke sumbernya.
Di saat yang sama, meningkatnya tekanan regulasi dari kerangka kerja seperti HIPAA dan GLBA menuntut kemampuan audit yang menyeluruh serta langkah-langkah perlindungan data yang kuat untuk informasi pelanggan yang sensitif. Namun, tanpa pengawasan terpusat dan pemeriksaan ancaman yang minim, alur kerja transfer file rutin pada akhirnya menjadi sumber risiko. Lebih parahnya lagi, saluran-saluran ini menjadi mekanisme penyampaian yang ideal bagi para penyerang yang memanfaatkan AI untuk merancang muatan berbahaya yang dirancang agar tampak aman di permukaan.
Faktanya, gelombang serangan tersebut berlanjut hingga bulan Juli. Allianz Life, salah satu perusahaan asuransi besar di AS, baru-baru ini mengungkapkan bahwa pelaku ancaman berhasil mencuri data pribadi dari sebagian besar dari 1,4 juta pelanggannya di Amerika Utara setelah meretas sistem CRM berbasis cloud milik pihak ketiga. Para penyerang dilaporkan menggunakan taktik rekayasa sosial untuk menyamar sebagai entitas tepercaya, sehingga berhasil menyusup ke dalam lingkungan sistem tanpa meretas infrastruktur inti Allianz.
Insiden ini menunjukkan bahwa para penyerang semakin sering menargetkan titik-titik terlemah dalam alur kerja terdistribusi—sistem eksternal, platform mitra, dan kepercayaan manusia—sehingga pemeriksaan file secara mendalam dan penerapan kebijakan yang ketat menjadi sangat penting di seluruh ekosistem asuransi.
4 Kelemahan Kritis dalam Transfer File
Kurangnya pemeriksaan berkas secara real-time memungkinkan ancaman tersembunyi seperti malware yang dihasilkan oleh kecerdasan buatan (AI) dan serangan zero-day lolos tanpa terdeteksi.
Penggunaan protokol dan platform yang tidak dikelola, seperti SFTP, SMB, dan platform penyimpanan awan yang tidak disetujui, menghambat penerapan kebijakan keamanan secara konsisten.
Jejak audit yang tidak memadai dan pengawasan yang lemah terhadap pergerakan berkas menyulitkan pelacakan konten atau pendeteksian anomali.
Tanpa pengendalian terpusat, transfer file sering kali melanggar ketentuan HIPAA, GLBA, dan persyaratan keamanan internal.
Alat pemindaian tradisional, sekalipun ada, terintegrasi secara longgar dan beroperasi di luar alur kerja inti. Alat-alat tersebut tidak menjamin deteksi secara real-time maupun perlindungan preventif. Akibatnya, berkas-berkas sering dianggap aman hingga terbukti sebaliknya, yang merupakan asumsi yang semakin berbahaya dalam lanskap ancaman yang ditandai oleh otomatisasi, taktik penipuan, dan kecepatan.
Pertahanan Berlapis yang Dirancang untuk Menghadapi Ancaman Berbasis File yang Baru
Untuk mengurangi risiko dan kembali mengendalikan operasi transfer file-nya, perusahaan tersebut menerapkan MetaDefender Managed File Transfer (MFT) bersama mesin pencegahan ancaman canggih dari OPSWAT: MetaDefender Core . Kombinasi ini memberikan perusahaan asuransi tersebut sebuah platform terpusat yang didasarkan pada kebijakan, yang tidak hanya mentransfer file secara aman, tetapi juga secara aktif memeriksa dan membersihkan isinya sebelum dikirimkan.
MetaDefender Managed File Transfer (MFT) menggantikan alur kerja transfer file yang terfragmentasi, seperti SFTP yang tidak terkelola, lampiran email, dan berbagi file berbasis cloud, dengan satu alat terpusat yang diatur secara ketat. MetaDefender Managed File Transfer (MFT) menghubungkan sistem internal, mitra, dan pengguna jarak jauh tanpa bergantung pada lampiran email atau berbagi file SFTP yang tidak terkelola. Setiap file—terlepas dari sumbernya—secara otomatis dipindai, dibersihkan, dan dicatat sebelum sampai ke tujuannya.
Inti dari solusi ini adalah tumpukan pencegahan ancaman berlapis-lapis dari OPSWATyang terdiri dari 4 teknologi Core . Kemampuan ini diperkuat oleh fitur tambahan seperti pencegahan penyebaran ancaman, yang secara otomatis memindai ulang berkas-berkas yang sebelumnya telah disetujui untuk mendeteksi ancaman zero-day.
4 Teknologi Utama
MetaDefender Aether™ mensimulasikan perilaku file dalam lingkungan yang terkendali untuk mendeteksi malware yang sulit dideteksi, zero-day, dan polimorfik.
Menganalisis setiap file menggunakan lebih dari 30 mesin antivirus, sehingga meningkatkan tingkat deteksi melebihi apa yang dapat dicapai oleh satu vendor mana pun.
Menghapus kode yang disisipkan dan membuat ulang versi yang aman dan berfungsi dari jenis file yang berisiko
Mendeteksi kerentanan CVE yang sudah diketahui yang tertanam dalam komponen berkas sebelum kerentanan tersebut dapat dieksploitasi
Perlindungan di Dunia Nyata dengan Hasil yang Nyata
Dengan menerapkan MetaDefender Managed File Transfer (MFT), perusahaan asuransi tersebut berhasil menutup celah kritis dalam strategi keamanan sibernya: pergerakan berkas yang berpotensi berbahaya tanpa pengawasan. Platform baru ini memberikan keyakinan kepada tim keamanan bahwa setiap berkas—baik yang masuk maupun yang keluar—telah diperiksa sepenuhnya, dibersihkan, dan dapat dilacak.
Dengan adanya kontrol berbasis kebijakan dan alur kerja otomatis, organisasi tersebut berhasil menyederhanakan proses perpindahan berkas antar departemen, mitra, dan pelanggan. Hal ini mengurangi beban kerja manual dan menghilangkan kebutuhan akan solusi sementara yang berisiko, seperti SFTP yang tidak aman atau alat berbagi berbasis cloud.
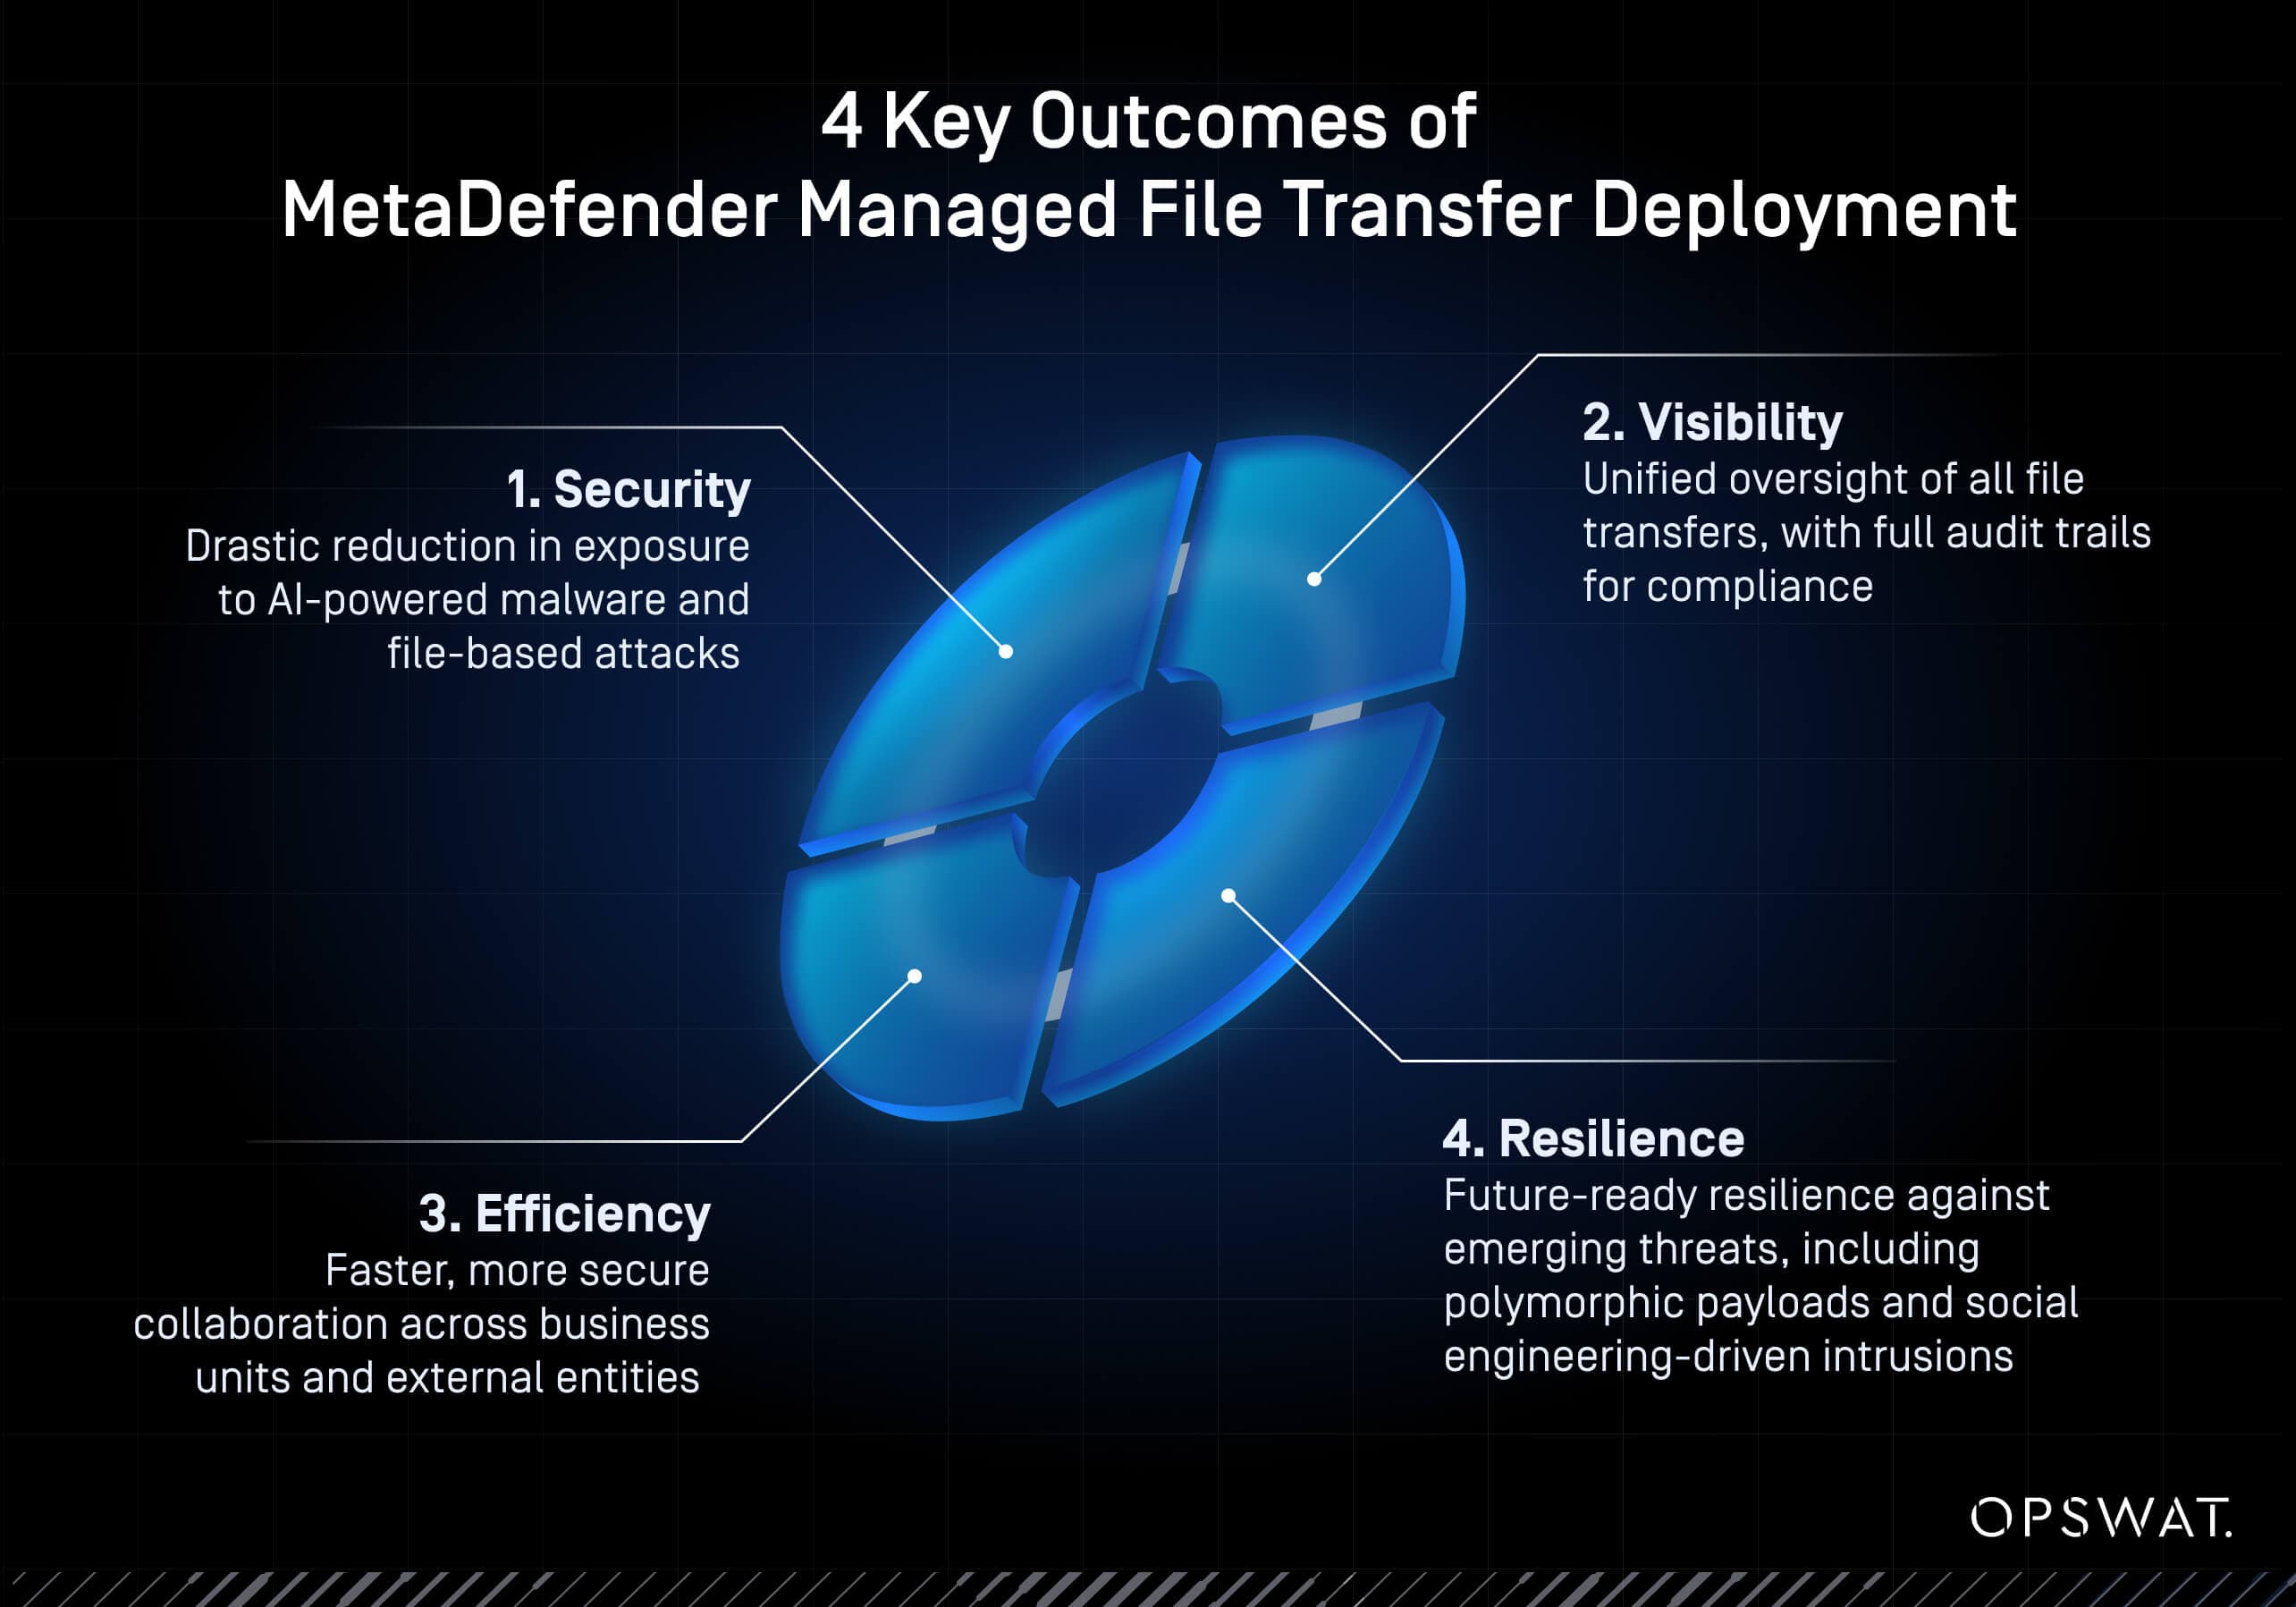
4 Hasil Utama
- Keamanan: Penurunan drastis dalam risiko terpapar malware yang didukung AI dan serangan berbasis file
- Visibilitas: Pengawasan terpadu atas semua transfer file, dilengkapi dengan jejak audit lengkap untuk kepatuhan
- Efisiensi: Kolaborasi yang lebih cepat dan lebih aman antar unit bisnis dan pihak eksternal
- Ketahanan: Ketahanan yang siap menghadapi masa depan terhadap ancaman yang muncul, termasuk muatan polimorfik dan serangan yang didorong oleh rekayasa sosial
Bagi perusahaan yang terus-menerus berada di bawah tekanan untuk melindungi data sensitif, memenuhi persyaratan regulasi, dan menjaga kelangsungan operasional, layanan " MetaDefender "Managed File Transfer (MFT) menawarkan lebih dari sekadar pengiriman yang aman: layanan ini memberikan perlindungan, visibilitas, dan kendali.
Selalu Selangkah Lebih Maju dari Ancaman
Seiring dengan terus berkembangnya ancaman siber—yang didorong oleh kecerdasan buatan (AI), otomatisasi, dan pihak-pihak yang semakin terkoordinasi—perusahaan asuransi ini kini berada dalam posisi yang lebih baik untuk beradaptasi. Dengan mengadopsi pendekatan “ MetaDefender ”Managed File Transfer (MFT) sebagai bagian dari strategi jangka panjangnya, perusahaan berencana memperluas pengendalian berbasis kebijakan ke lebih banyak unit bisnis, melakukan integrasi yang lebih mendalam dengan platform cloud dan alat pelaporan regulasi, serta memperluas perlindungan ke alur kerja berbagi data lainnya. Tujuannya bukan hanya untuk selalu selangkah lebih maju dari ancaman, tetapi juga untuk terus memperkuat ketahanan organisasi terhadap apa pun yang akan terjadi di masa depan.
Ubah Transfer Rutin Menjadi Pertahanan yang Andal
Bagi penyedia asuransi terkemuka ini, mengamankan transfer berkas hanyalah langkah awal. Dengan mengintegrasikan sistem pencegahan ancaman berlapis ke dalam struktur operasionalnya, perusahaan tersebut berhasil mengubah transfer berkas rutin menjadi proses yang dapat diverifikasi, sesuai dengan ketentuan, dan aman.
Ketahui bagaimana solusi MFT terdepan dari OPSWAT, MetaDefender Managed File Transfer (MFT), dapat membantu organisasi Anda melindungi data penting, mengurangi kerumitan, dan bersiap menghadapi ancaman siber generasi berikutnya. Kunjungi halaman produk kami dan hubungi pakar OPSWAT hari ini juga.