Memperbaiki Celah Keamanan (Backdoor) pada Ekstensi Browser ShadyPanda dengan MetaDefender Endpoint
Ekstensi peramban sering kali tampak tidak berbahaya bagi sebagian besar pengguna, sehingga mereka menginstalnya tanpa ragu-ragu—atau bahkan tanpa mempertanyakan sama sekali—keamanannya. Hal ini terutama berlaku bagi ekstensi yang direkomendasikan dan diverifikasi oleh peramban itu sendiri, seperti Google Chrome. Setelah diinstal, ekstensi semacam itu dapat memperoleh izin untuk mengakses hampir semua hal yang dilihat pengguna, termasuk email, data sesi, kata sandi, ketikan keyboard, dan alat internal, yang biasanya menjadi sasaran para penyerang untuk dieksploitasi.
Ketika pelaku ancaman yang dikenal sebagai ShadyPanda menyusupkan backdoor ke dalam ekstensi peramban populer yang terpasang di lebih dari 4.000.000 perangkat, hal itu sekali lagi menunjukkan betapa mudahnya bagi penyerang untuk bersembunyi di balik vektor serangan yang sering terabaikan, yaitu ekstensi peramban.
Serangan ShadyPanda Bukanlah yang Pertama dari Jenisnya
Serangan ShadyPanda sama sekali bukan kasus yang terisolasi. Dalam beberapa tahun terakhir, telah terungkap sejumlah eksploitasi ekstensi peramban yang signifikan:
- Pada tahun 2025, para peneliti mengungkap sebuah kampanye yang melibatkan 18 ekstensi berbahaya yang melacak perilaku pengguna di peramban Chrome dan Edge.
- Pada tahun 2023, PDF Toolbox, sebuah ekstensi Chrome yang telah diunduh lebih dari 2 juta kali, mampu menyisipkan kode sembarang ke setiap halaman yang dikunjungi pengguna.
- Pada tahun 2019, kebocoran data DataSpii—yang mencakup ekstensi seperti Hover Zoom dan SpeakIt—melibatkan pengumpulan dan pengungkapan informasi pribadi pengguna, termasuk riwayat penelusuran dan data lain yang dapat digunakan untuk mengidentifikasi pengguna.
- Pada tahun 2017, Archive Poster, sebuah ekstensi Chrome yang mengandung kode penambangan mata uang kripto di dalam kode sumbernya.
- Pada tahun 2017, Web Developer for Chrome, sebuah alat populer yang memiliki lebih dari satu juta pengguna, diretas untuk menyisipkan iklan dan melancarkan serangan phishing.
Mengapa Serangan Melalui Ekstensi Browser Terus Terjadi
Ekstensi peramban tetap menjadi vektor serangan yang populer karena beberapa faktor:
- Pembaruan Otomatis: Ekstensi dapat diperbarui secara otomatis tanpa campur tangan pengguna. Jika akun pengembang diretas atau kode berbahaya diselipkan ke dalam pembaruan, jutaan pengguna dapat langsung terancam.
- Hak Akses Tinggi, Pengawasan Rendah: Ekstensi sering kali memerlukan izin yang luas, termasuk membaca dan mengubah konten situs web, mengakses riwayat penelusuran, atau berinteraksi dengan berkas.
- Kurangnya Pemantauan: Banyak organisasi tidak memantau ekstensi apa saja yang dipasang oleh karyawan, izin apa saja yang diminta, atau apakah pembaruan tersebut menimbulkan ancaman baru.
- Kepercayaan Pengguna Mudah Disalahgunakan: Pengguna sering menganggap ekstensi tersebut aman jika berasal dari toko ekstensi browser, terutama jika telah diverifikasi atau ditampilkan sebagai rekomendasi.
- Lebih Mengutamakan Peringkat daripada Keamanan: Banyak pengguna menginstal ekstensi hanya berdasarkan popularitas atau ulasan, lalu memberikan izin tanpa memahami sepenuhnya risikonya.
Mengapa Hal Ini Penting
Ekstensi browser telah menjadi salah satu vektor serangan yang paling umum dan paling mudah dimanfaatkan. Penyerang tidak memerlukan malware yang disamarkan atau teknik rumit untuk menyusup ke perangkat pengguna. Cukup dengan satu kali klik “Tambahkan ke Chrome” oleh pengguna, sudah cukup untuk membuka jalur langsung ke dalam browser dan segala hal yang dapat diaksesnya, sehingga memudahkan penyerang untuk mengeksploitasi jutaan perangkat sebelum ada yang menyadarinya.
Setelah ekstensi peramban berbahaya diinstal, ekstensi tersebut dapat:
- Menangkap data penjelajahan, kredensial, cookie, dan token sesi
- Merekam penekanan tombol, sehingga mengungkap kata sandi, pesan, dan data rahasia
- Membaca dan mencuri dokumen perusahaan, data sensitif, serta informasi yang dapat mengidentifikasi seseorang
- Menyisipkan spyware atau skrip berbahaya ke situs web mana pun yang dikunjungi pengguna
- Membuka jalur serangan baru ke layanan cloud dan aplikasi sensitif
- Mengunduh perangkat lunak berbahaya tambahan di latar belakang tanpa persetujuan pengguna
- Mengambil alih akun
- Mengalihkan lalu lintas ke situs web berbahaya yang secara otomatis mengunduh malware atau menggunakan teknik rekayasa sosial
- Memuat backdoor
Organisasi tidak bisa hanya mengandalkan pengguna atau toko aplikasi browser untuk memblokir ancaman-ancaman ini. Mereka memerlukan pemeriksaan otomatis yang diterapkan secara ketat di titik akhir.
BagaimanaMetaDefender Endpoint Membantu Mencegah Eksploitasi Ekstensi Browser
MetaDefender Endpoint memungkinkan organisasi untuk mengelola dan mengontrol ekstensi peramban dengan cara yang sama seperti mereka mengelola dan mengontrol aplikasi serta perangkat USB .
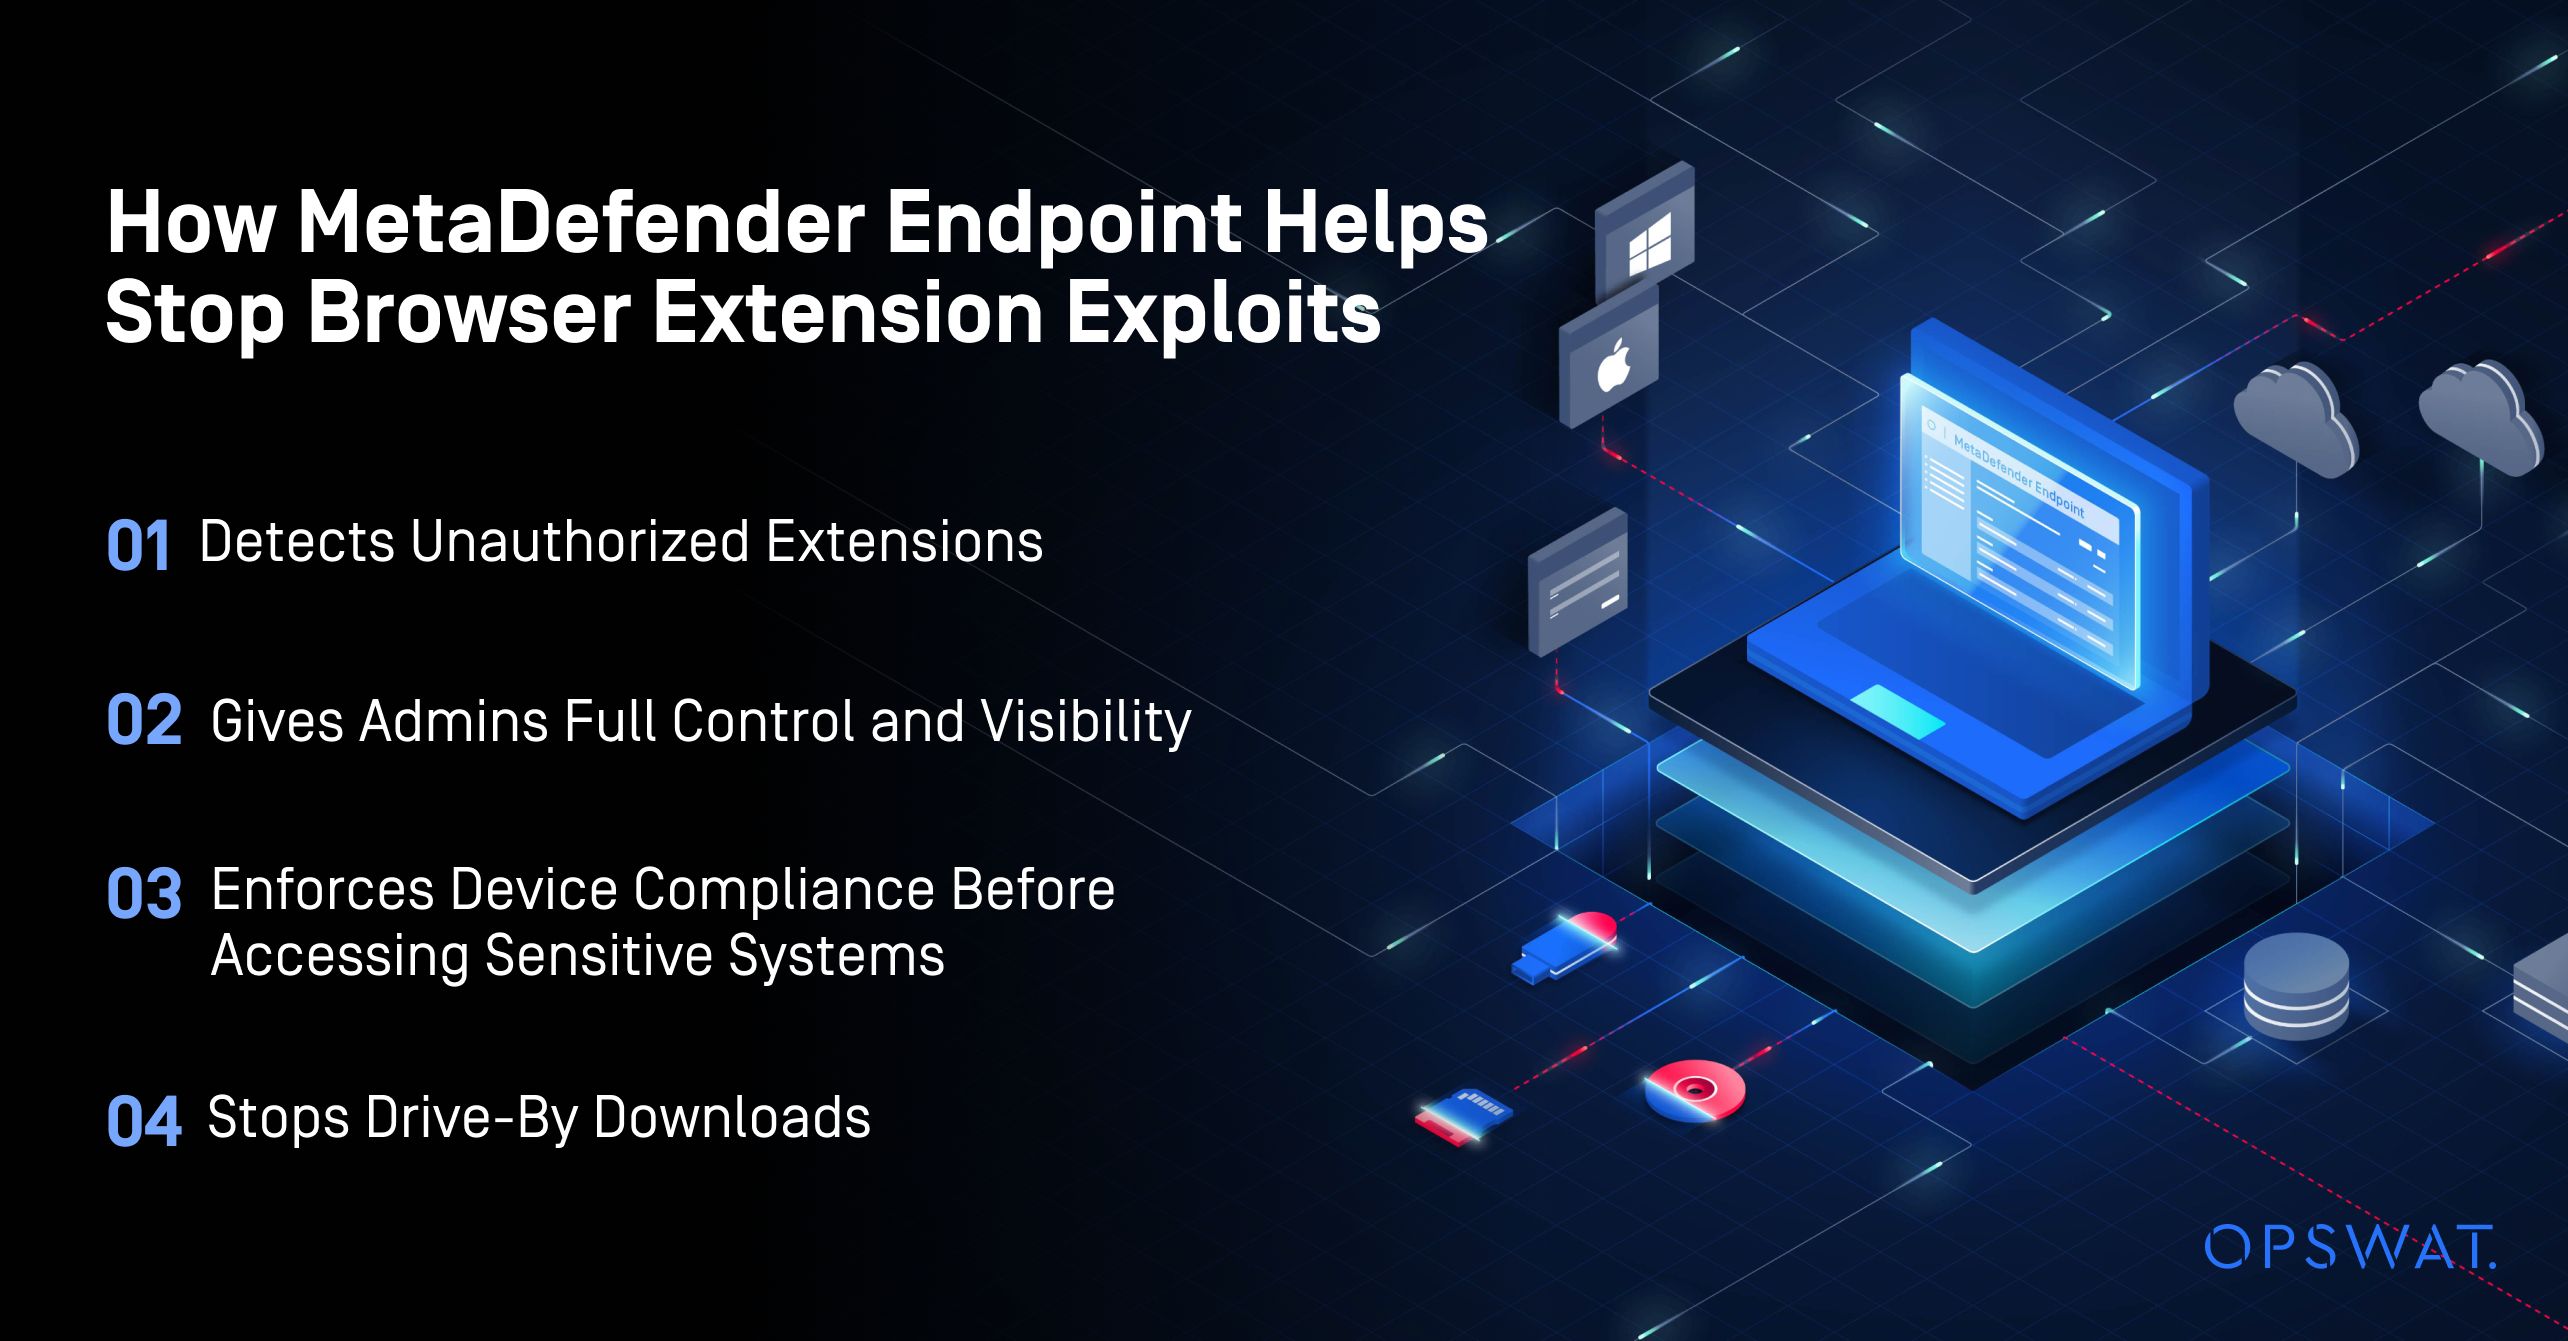
1. Mendeteksi Ekstensi yang Tidak Sah
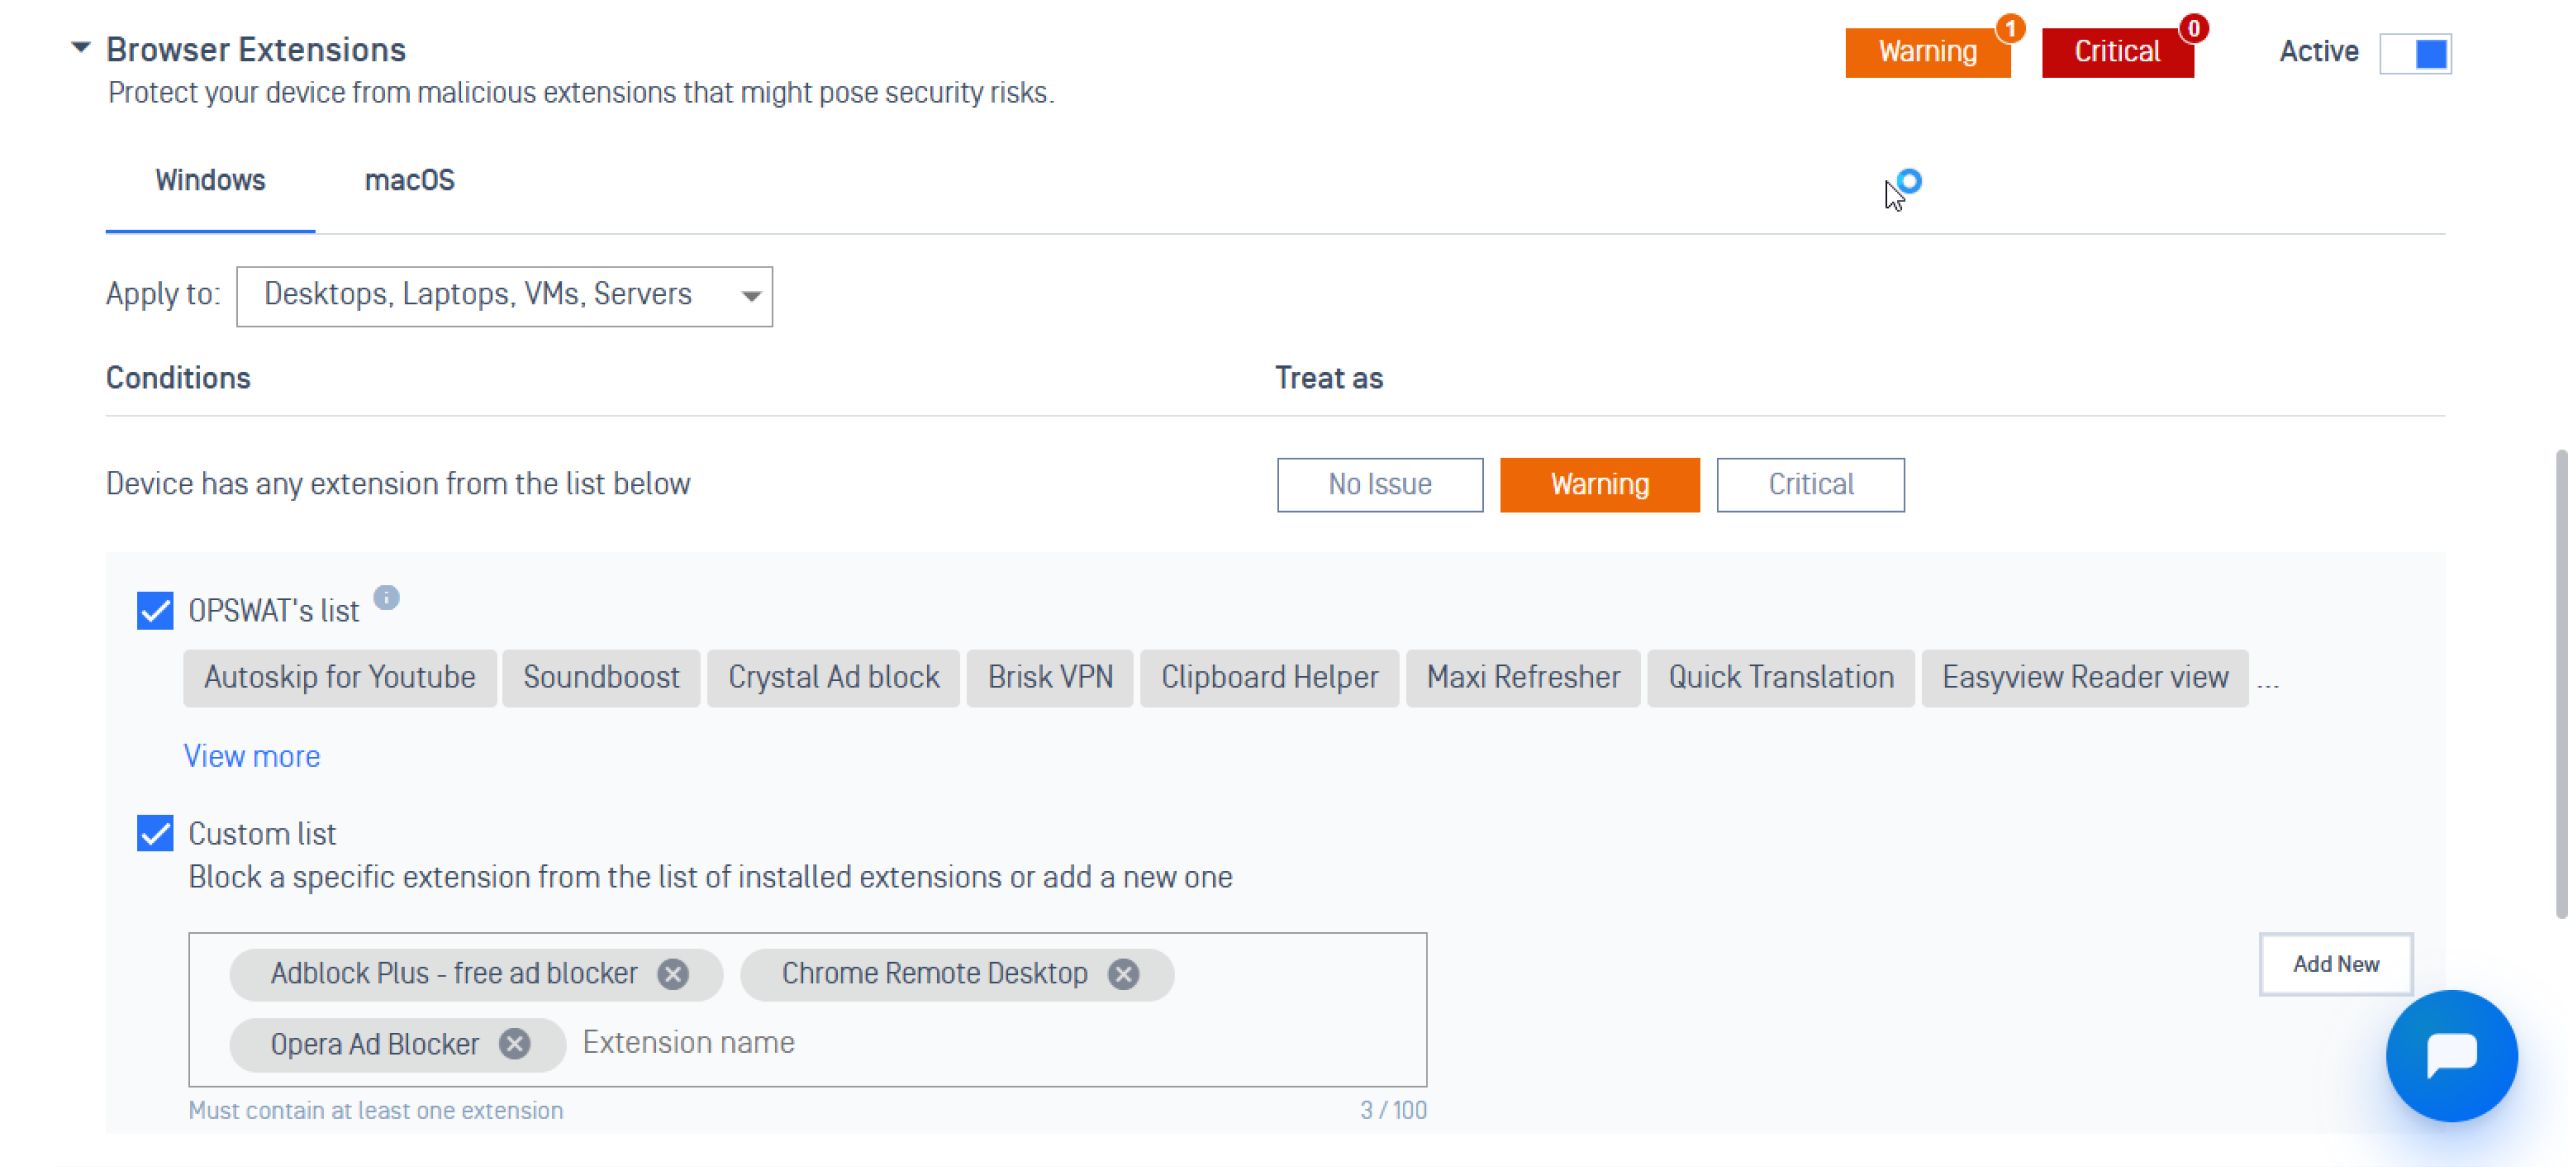
MetaDefender Endpoint Fitur ini memindai ekstensi yang terpasang, memeriksanya berdasarkan daftar izin Anda, dan menandai setiap instalasi yang mencurigakan. Fitur ini memastikan bahwa perangkat yang memiliki ekstensi tidak sah ditandai sebagai tidak sesuai dan diblokir dari mengakses sistem-sistem penting.
2. Memberikan Kontrol Penuh dan Visibilitas kepada Admin
Dengan My OPSWAT™ Central Management, tim keamanan dapat memantau semua ekstensi yang terpasang di seluruh perangkat, sehingga menghilangkan titik-titik buta dan memungkinkan tindakan perbaikan yang cepat melalui:
- Mengelola dan menyesuaikan daftar putih ekstensi peramban
- Memantau apa saja yang telah diinstal oleh setiap pengguna atau perangkat
- Memantau jumlah perangkat yang telah menginstal ekstensi tertentu beserta versi yang terpasang
- Mendapatkan wawasan mengenai perangkat yang berisiko dan kebijakan mana saja yang dilanggar
3. Memastikan Kepatuhan Perangkat Sebelum Mengakses Sistem yang Sensitif
MetaDefender Endpoint secara aktif memeriksa kondisi keamanan dan status kepatuhan suatu perangkat, serta mencegah titik akhir yang tidak patuh atau telah disusupi untuk terhubung ke jaringan-jaringan penting.
4. Menghentikan Drive - Berdasarkan Jumlah Unduhan
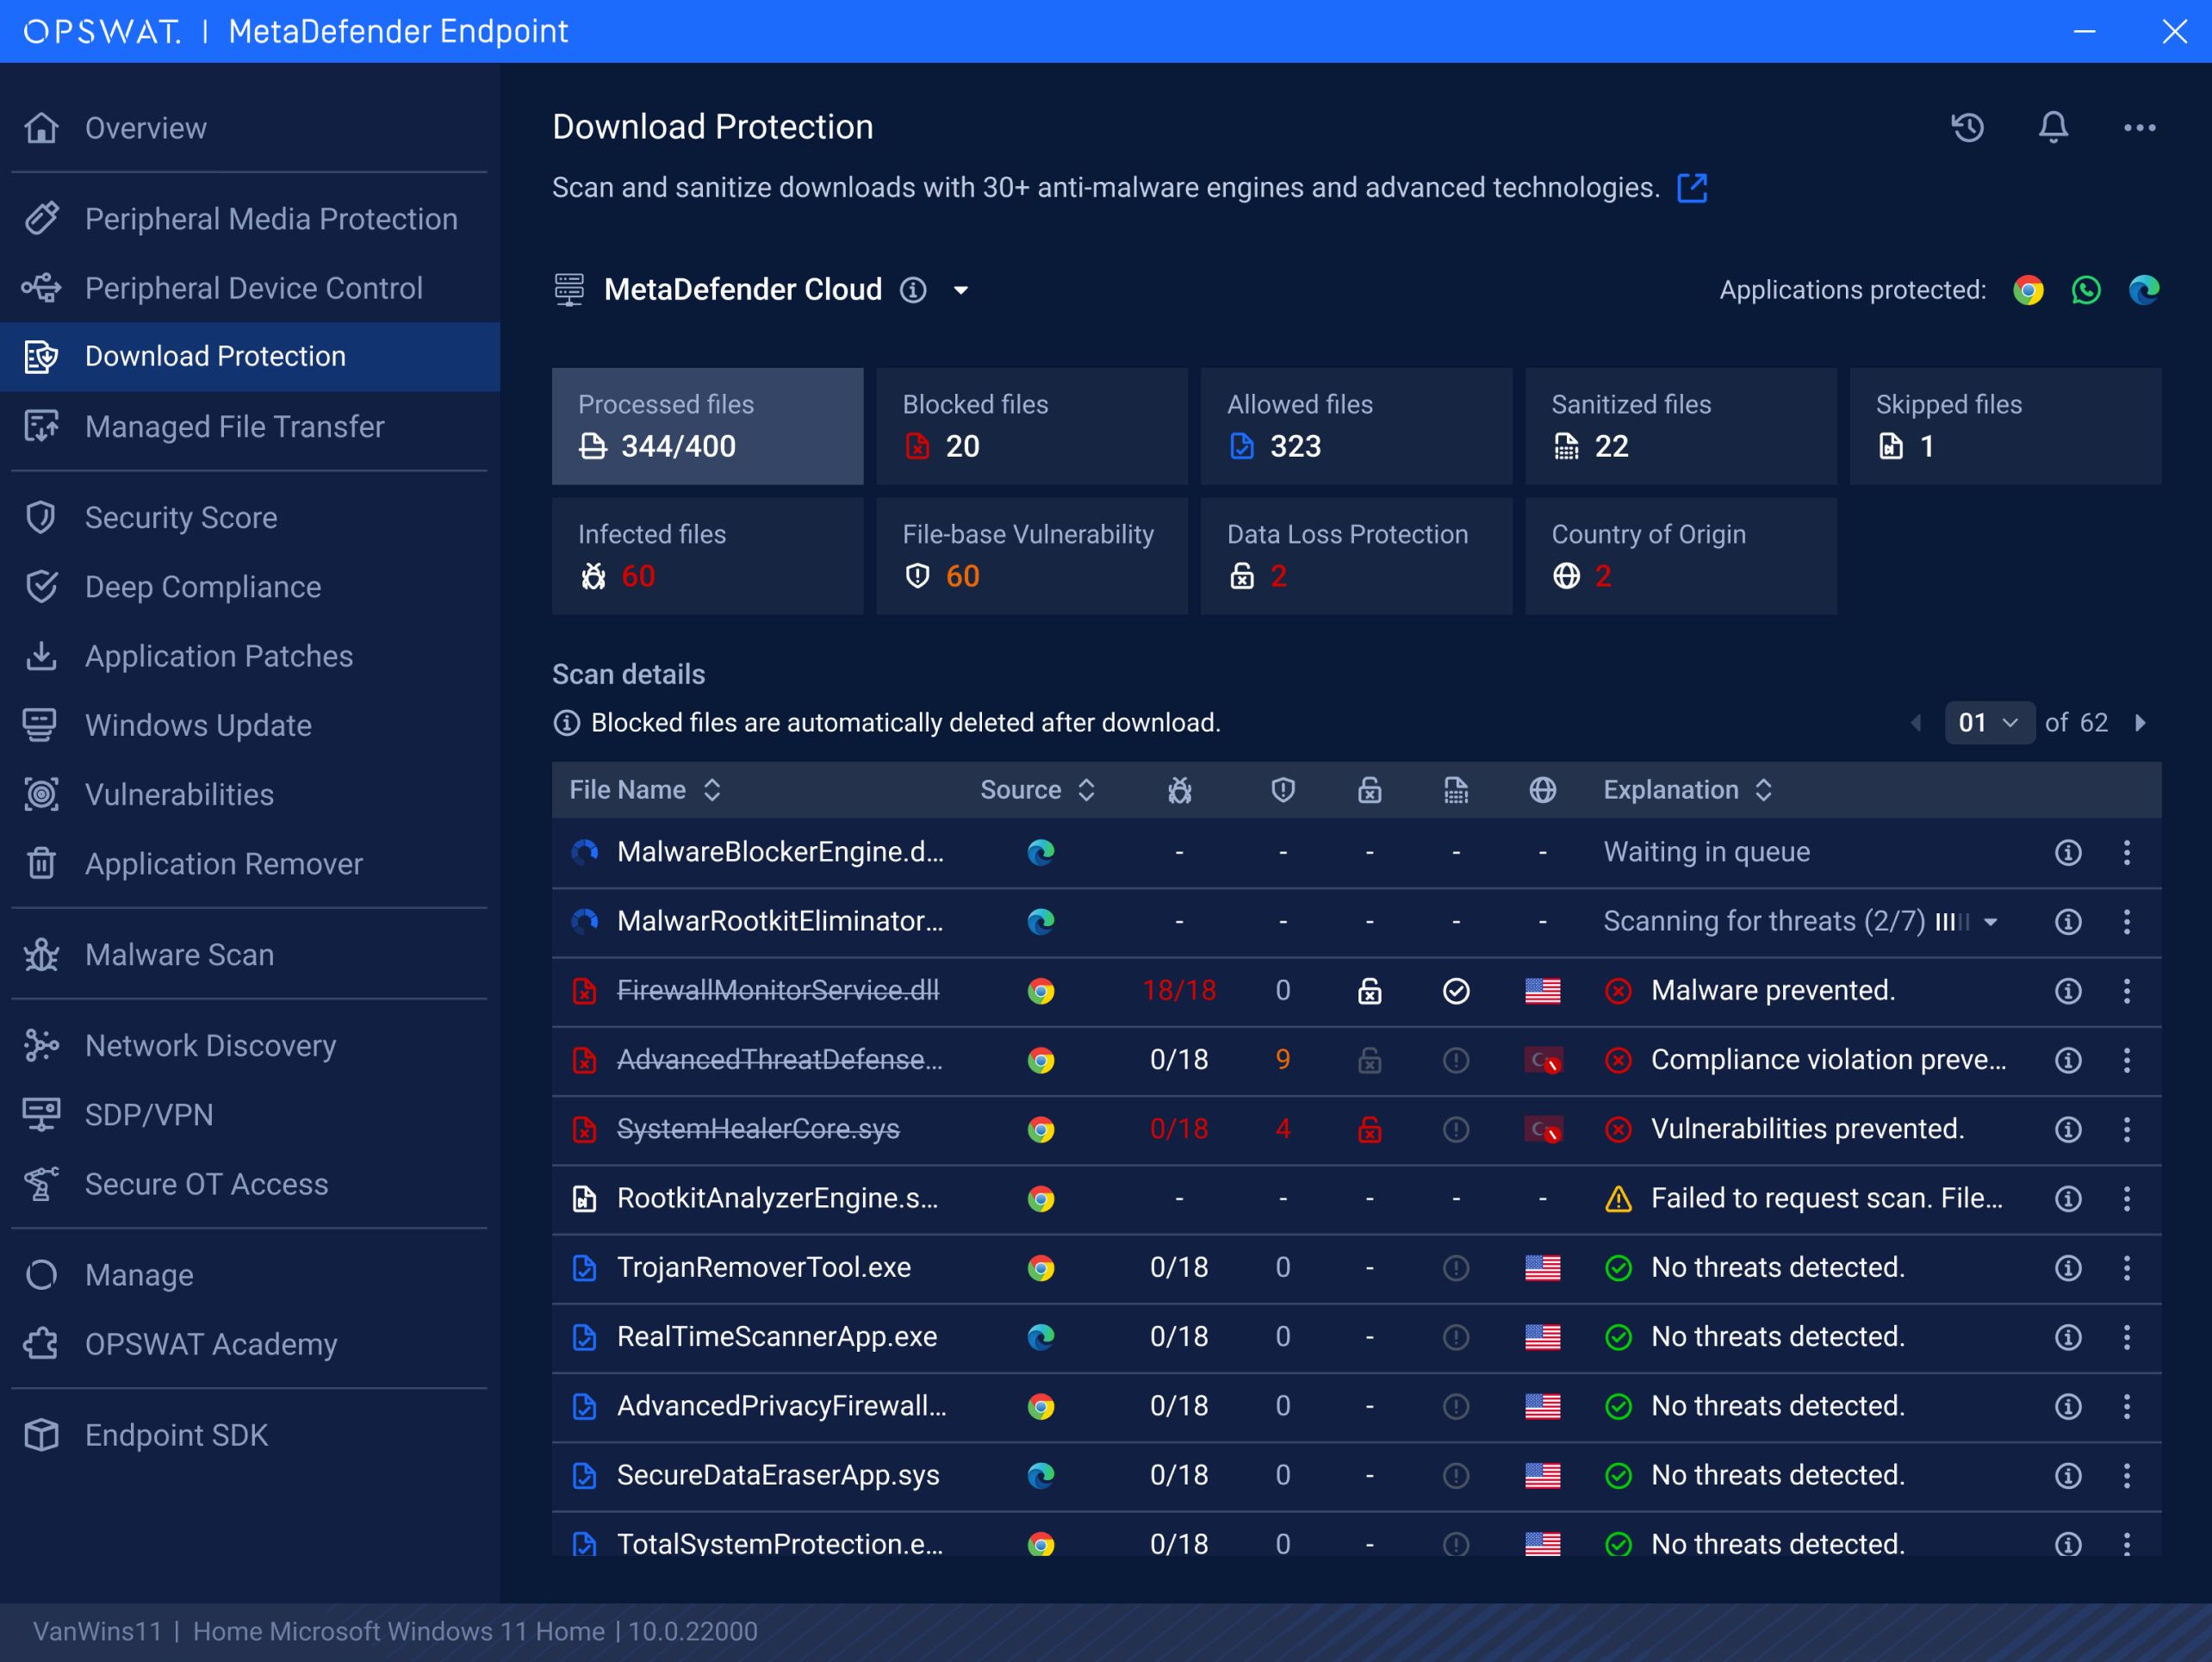
Jika sebuah ekstensi berbahaya mengalihkan pengguna ke situs-situs berbahaya yang memicu unduhan otomatis, fitur Perlindungan Unduhan dari MetaDefender Endpoint memberikan perlindungan penting untuk mencegah hal ini. Fitur ini secara aktif memindai dan membersihkan berkas-berkas yang diunduh melalui peramban web dan aplikasi, seperti Google Chrome, Microsoft Edge, dan WhatsApp, serta memblokir muatan yang terinfeksi sebelum mencapai perangkat.
Kesimpulan Akhir
Ekstensi peramban berbahaya telah menjadi vektor serangan yang terus-menerus, dan insiden ShadyPanda menjadi pengingat terbaru akan hal ini. MetaDefender Endpoint membantu organisasi mengatasi celah ini dengan menerapkan kebijakan ekstensi, menyediakan pengelolaan terpusat, dan mencegah perangkat yang tidak aman mengakses sistem sensitif.
Hubungi salah satu pakar kami hari ini untuk mengetahui bagaimana MetaDefender Endpoint dapat melindungi sistem-sistem penting Anda.