Anda telah berinvestasi pada platform penyimpanan terhubung jaringan (NAS) berkapasitas besar yang akan membantu Anda melakukan skalabilitas horizontal secara mulus, memungkinkan pengguna Anda untuk berkolaborasi dan bekerja bersama pada file yang sama secara bersamaan, serta bahkan memperluas kapasitas ke Cloud.
Lalu, bagaimana cara Anda menjaga keamanan penyimpanan, aplikasi, sistem, jaringan, pengguna, dan klien Anda?
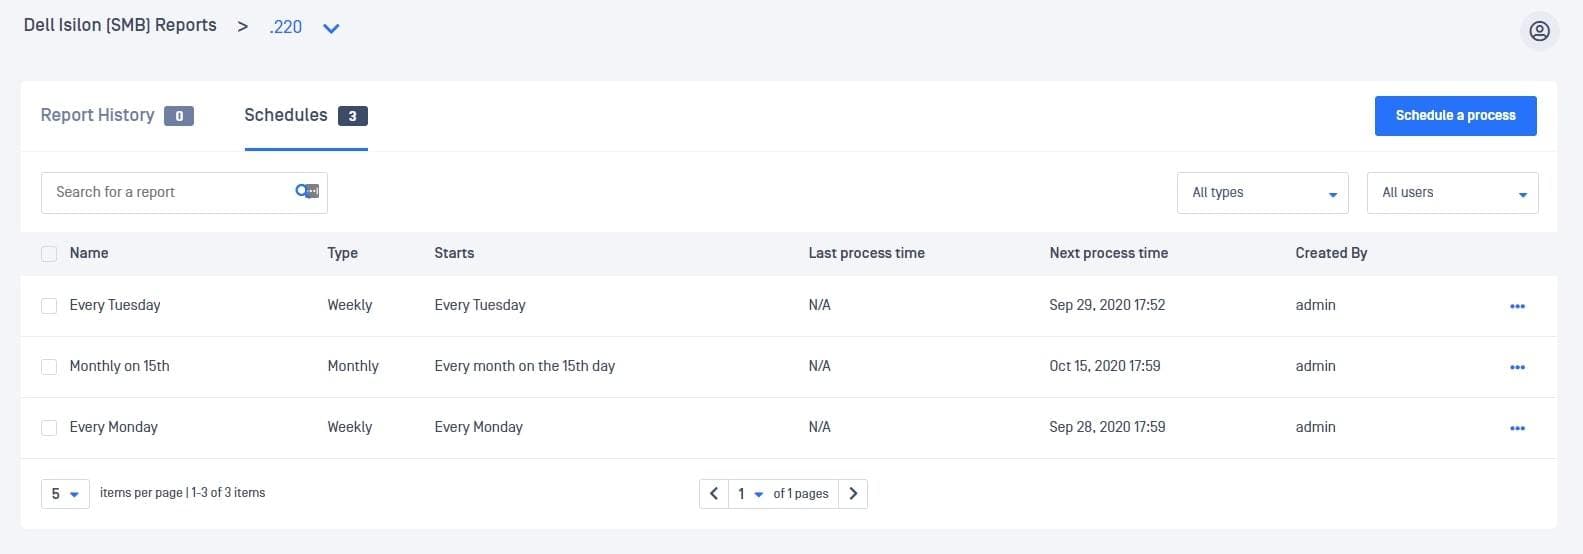
1. Lakukan pemindaian berkala pada seluruh penyimpanan Anda dengan menjadwalkan proses otomatis.
Butuh waktu 6–9 bulan bagi organisasi untuk menyadari adanya kebocoran data [1].
Peretas tidak langsung memperlihatkan keberadaan mereka. Begitu mereka menemukan celah untuk menerobos pertahanan keamanan Anda, mereka akan berusaha menyusup lebih dalam dan memperoleh akses dengan hak istimewa yang lebih luas guna mengumpulkan lebih banyak data dan informasi.
Kode berbahaya sering kali disisipkan melalui skrip yang sah (misalnya dalam dokumen Office atau berkas produktivitas) yang kemudian terhubung ke server Command & Control untuk mengunduh malware.
Malware yang menggunakan taktik pengelakan berbasis waktu mampu melewati bahkan sandbox yang paling canggih sekalipun.
Dengan melakukan pemindaian berkala terhadap seluruh ruang penyimpanan Anda, Anda dapat mendeteksi sejak dini setiap wabah yang tersembunyi dan meminimalkan kerugian.
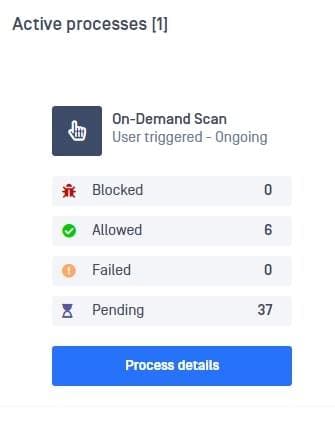
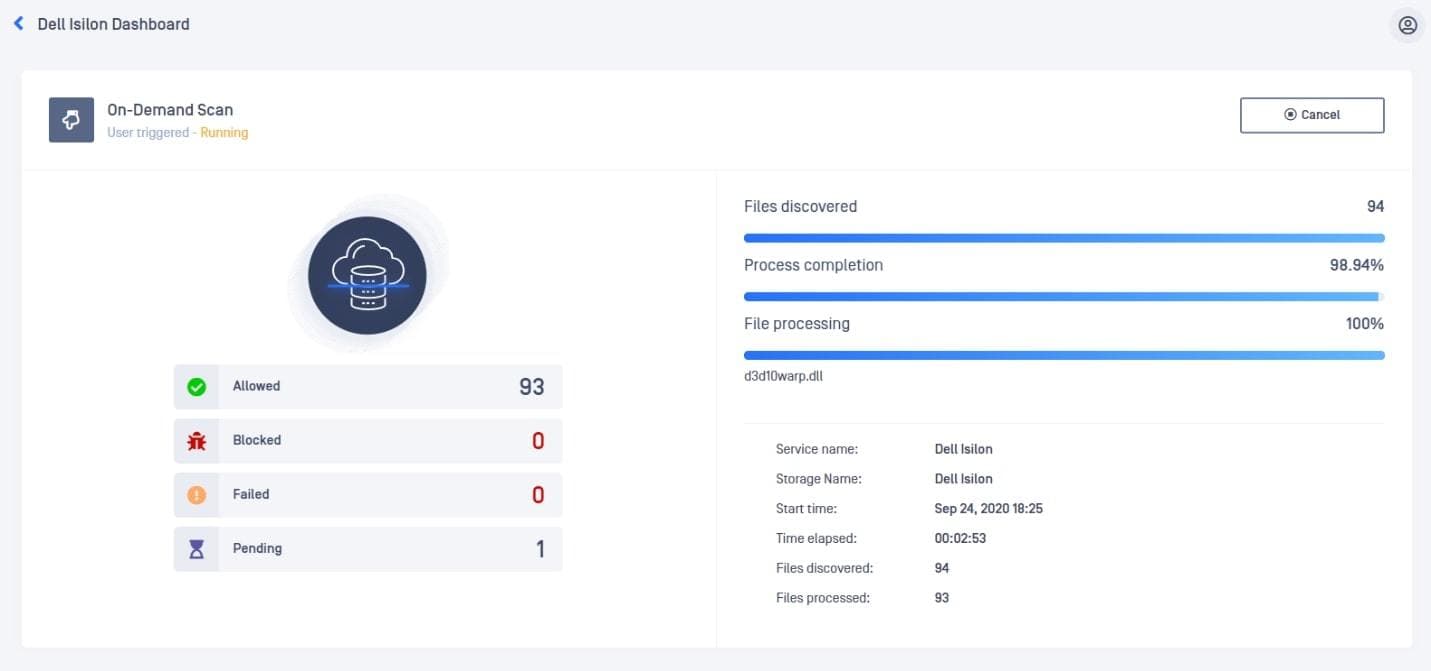
2. Pemindaian Instan untuk mendeteksi dugaan infeksi.
Jika Anda menduga sistem penyimpanan Anda mungkin telah diretas, segera lakukan penanganan secepatnya. Jika memang terjadi pelanggaran keamanan—semakin cepat Anda bertindak, semakin banyak uang yang dapat Anda hemat [2]. Jika ternyata tidak terjadi pelanggaran—semakin cepat Anda mengetahuinya, semakin cepat pula Anda dapat kembali ke operasi normal dan meminimalkan penurunan produktivitas tenaga kerja Anda.
3. Lakukan pemindaian secara real-time untuk mencari berkas baru dan yang telah diubah.
Pengguna yang mengunggah berkas mungkin telah diretas atau mungkin menggunakan sistem yang telah disusupi. Seringkali, penyerang mempertahankan akses berkelanjutan pada perangkat dengan tujuan menggunakannya untuk kembali masuk ke jaringan [3].
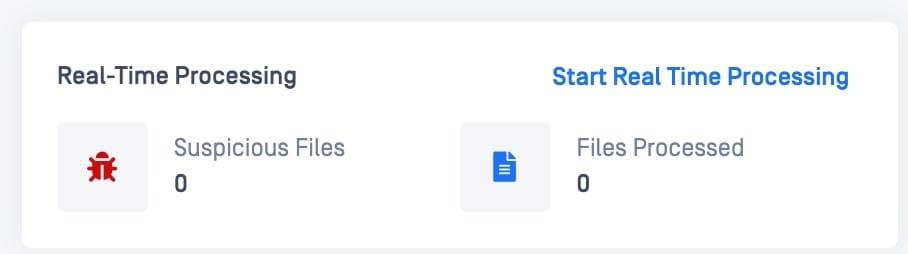
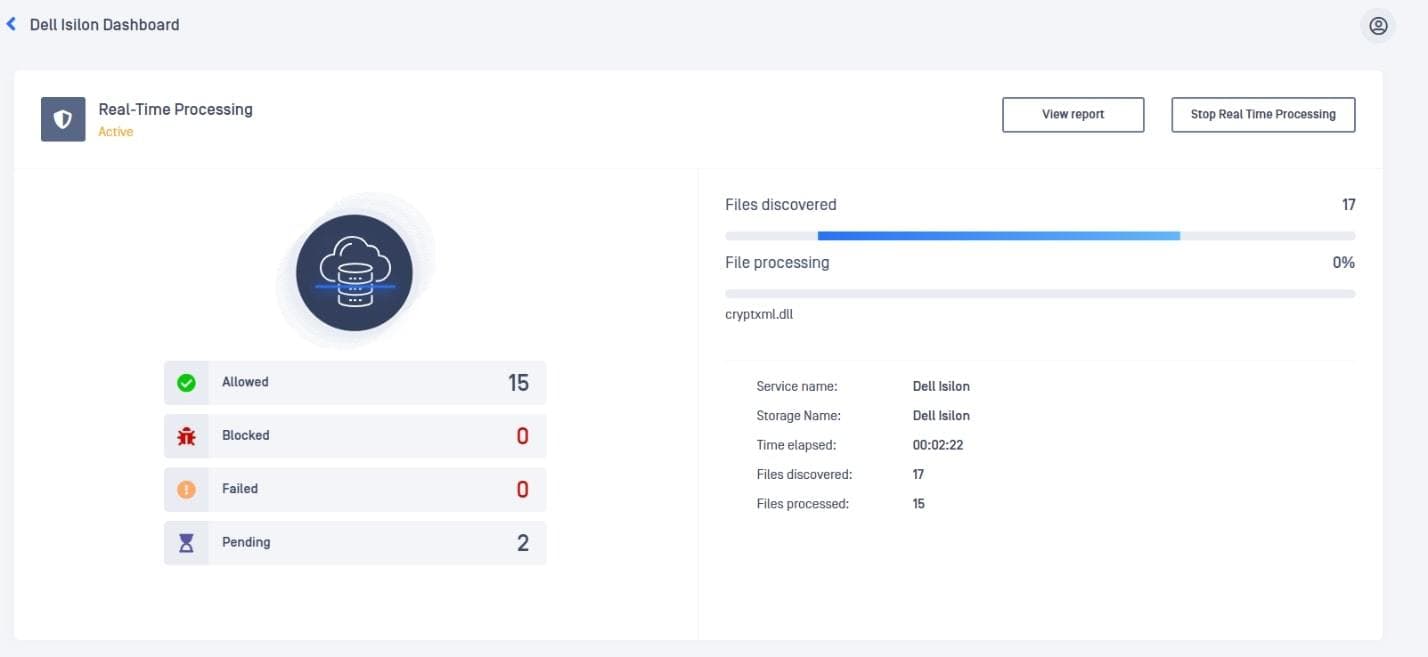
Untuk memastikan file yang baru diunggah tidak menimbulkan ancaman di dalam penyimpanan aman Anda, pastikan Anda memproses setiap file baru segera setelah diunggah dengan mengaktifkan pemrosesan waktu nyata.
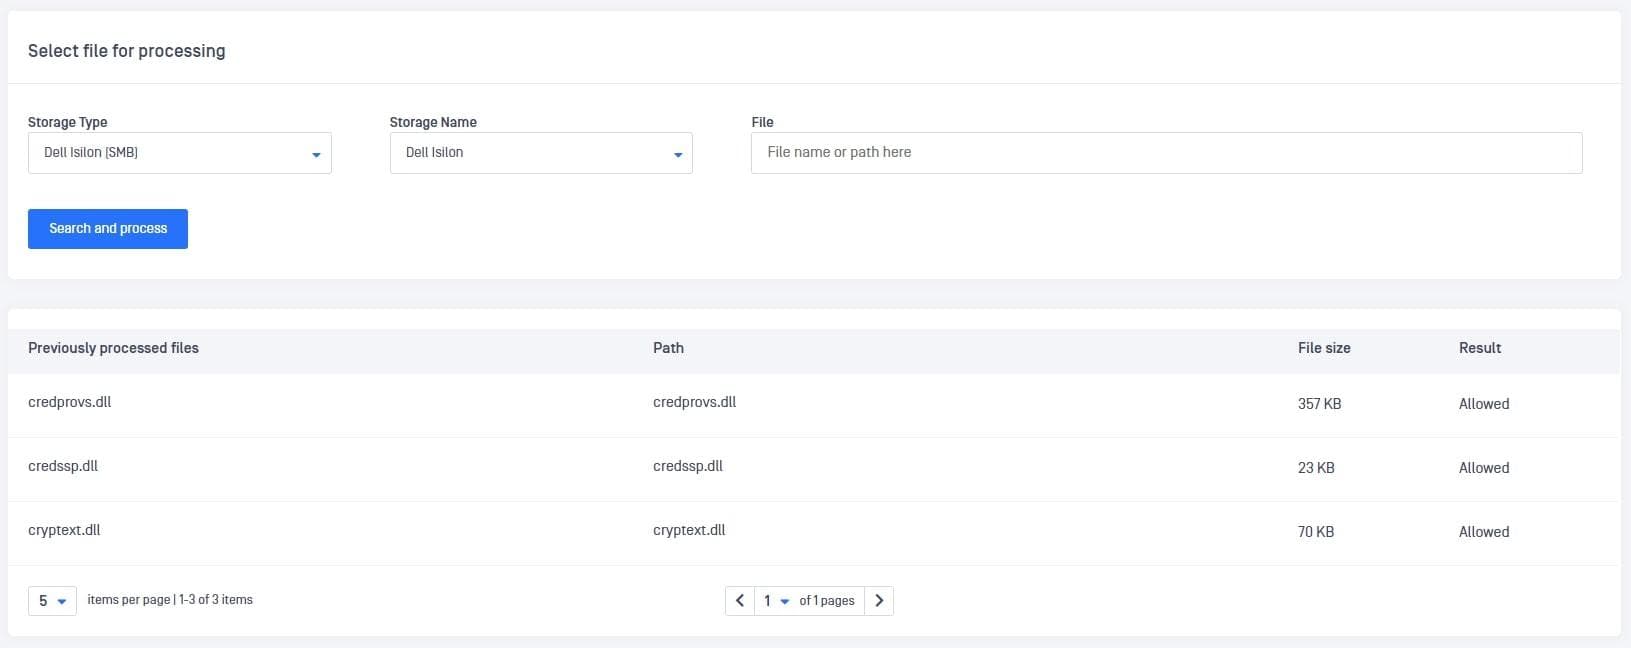
4. Pindai satu berkas.
Jika Anda mencurigai adanya satu berkas, segera proses berkas tersebut secara terpisah untuk memverifikasi apakah berkas tersebut terinfeksi dan segera ambil tindakan perbaikan yang sesuai.
Keempat tindakan perlindungan ini dapat dijadwalkan atau diaktifkan hanya dengan satu klik, sehingga memudahkan Anda untuk mengamankan Penyimpanan Anda.
Sama mudahnya untuk mengintegrasikan penyimpanan Dell EMC PowerScale (Isilon) Anda deng MetaDefender untuk Penyimpanan Aman, di mana Anda dapat memantau dan mengelola semua instans dan unit penyimpanan Anda (terlepas dari vendornya) — baik di cloud maupun di lokasi sendiri.
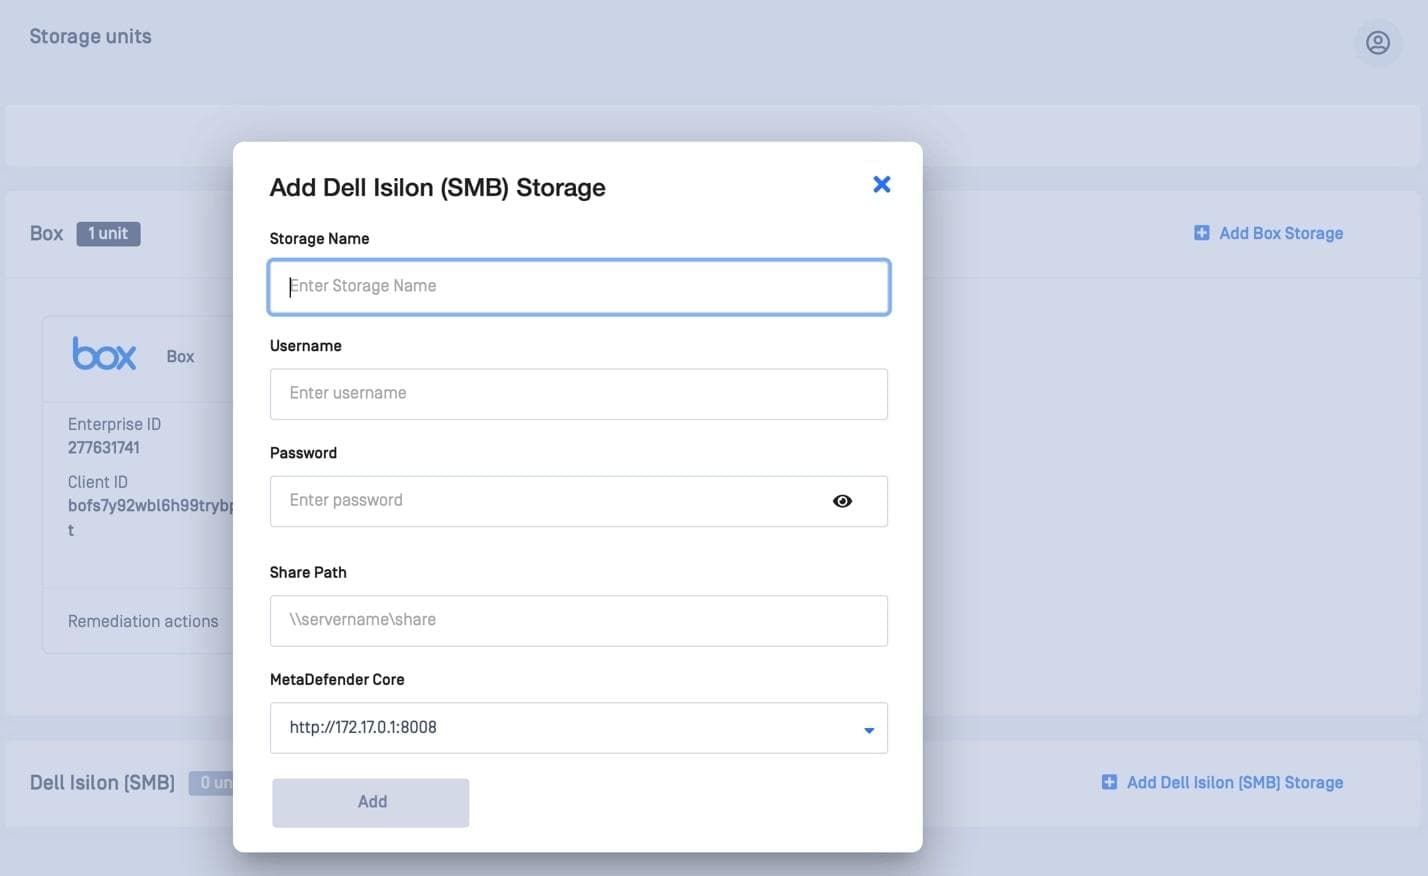
MetaDefender Storage Security merupakan solusi plug-and-play yang memberikan wawasan yang dapat ditindaklanjuti mengenai risiko dan ancaman potensial yang dihadapi oleh sistem penyimpanan data perusahaan Anda. Solusi ini menjamin keamanan penyimpanan data bagi seluruh organisasi Anda.
Bulan Depan: Kita akan membahas opsi pembersihan data dan perbaikan untuk berkas-berkas yang disimpan di Dell EMC Isilon Storage.
.img-size-400 { max-width: 400px; }