Saat ini, banyak organisasi yang mengizinkan karyawannya menggunakan perangkat pribadi mereka sendiri untuk keperluan kerja, sebuah praktik yang dikenal sebagai BYOD (bring your own device). BYOD menawarkan fleksibilitas dan kemudahan, namun juga menimbulkan risiko keamanan, karena perangkat pribadi tidak dilengkapi dengan langkah-langkah perlindungan yang ketat seperti yang terdapat pada perangkat milik perusahaan.
Apa itu Keamanan BYOD?
Definisi dan cakupan keamanan BYOD
Kebijakan keamanan BYOD bertujuan untuk menetapkan pedoman dan kerangka kerja guna mengelola dan mengendalikan penggunaan perangkat pribadi karyawan, seperti laptop, ponsel pintar, dan tablet. Membiarkan perangkat yang tidak dikelola mengakses sumber daya yang dilindungi dapat menimbulkan risiko keamanan yang merugikan, seperti kehilangan data atau infeksi malware.
Beberapa aspek penting dari infrastruktur TI harus didefinisikan dengan jelas dalam ruang lingkup penggunaan BYOD. Misalnya, organisasi harus menentukan jenis perangkat apa saja yang diizinkan untuk keperluan bisnis, jenis aplikasi, atau akses ke sumber daya internal, serta karyawan yang berhak menggunakan perangkat pribadi.
Pentingnya mengamankan perangkat milik karyawan.
Menurut data statistik terbaru, 83% perusahaan memiliki kebijakan BYOD tertentu dan 75% karyawan menggunakan ponsel pribadi mereka untuk keperluan kerja. Perusahaan yang memiliki pekerja jarak jauh dan pekerja model hybrid sering kali harus mengakomodasi penggunaan perangkat pribadi, terutama dalam situasi di mana penyediaan perangkat keras secara tepat waktu menjadi tantangan.
Kebijakan BYOD terbukti bermanfaat bagi organisasi, karena dapat meningkatkan produktivitas dan kepuasan kerja karyawan melalui fleksibilitas dalam pengaturan kerja. Perusahaan juga dapat menghemat biaya yang terkait dengan penyediaan laptop atau ponsel pintar untuk keperluan kerja, karena mereka dapat mengizinkan karyawan untuk menggunakan perangkat pribadi mereka.
Risiko Keamanan BYOD
Akses Aman
Saat bekerja dari jarak jauh, karyawan mungkin menghubungkan perangkat pribadi mereka ke jaringan Wi-Fi yang tidak aman, yang rentan terhadap penyadapan, terutama ketika karyawan menyetujui pembagian berkas dan folder yang diakses melalui jaringan publik.
Penjelajahan yang Aman
Karyawan mungkin menggunakan perangkat mereka sendiri untuk mengunjungi dan berinteraksi dengan situs web berbahaya atau situs phishing jika tidak ada alat yang efektif untuk memblokir akses ke situs web berbahaya dan memastikan bahwa koneksi tersebut terenkripsi.
Pengunduhan Berkas yang Aman
File yang belum dipindai dan diunduh dari situs web atau aplikasi pesan mungkin mengandung malware yang dapat menyebar saat karyawan menghubungkan laptop mereka ke jaringan perusahaan. Mengizinkan pengunduhan file yang tidak aman berisiko sangat besar karena hal itu dapat menyebabkan kebocoran data penting.
Akses Tanpa Izin
Ketika karyawan menggunakan perangkat pribadi untuk menjalankan tugas kerja, keamanan yang tidak memadai dapat membuat jaringan dan data perusahaan rentan terhadap akses yang tidak sah. Risiko tersebut semakin meningkat ketika anggota keluarga karyawan juga menggunakan perangkat tersebut atau drive USB untuk mentransfer data.
Software Kerentanan
Perangkat pribadi mungkin tidak memiliki tingkat keamanan dan pembaruan patch yang sama dengan perangkat yang diberikan oleh perusahaan, sehingga perangkat tersebut lebih rentan terhadap malware dan virus. Pengguna yang memiliki akses BYOD mungkin tanpa disadari memberikan celah bagi pelaku kejahatan siber untuk memanfaatkannya melalui perangkat dengan perangkat lunak yang telah disusupi saat mengakses sumber daya perusahaan.
Kebocoran Data
Konsekuensi penting lainnya dari perangkat yang hilang, dicuri, atau diretas adalah kebocoran data. Ketika pihak yang tidak berwenang mendapatkan akses ke perangkat BYOD, organisasi menghadapi risiko kebocoran informasi dan data sensitif.
Masalah Kepatuhan
Perangkat pribadi yang tidak dilengkapi enkripsi, kontrol akses, dan perlindungan data dapat menimbulkan kendala dalam memenuhi standar seperti GDPR, HIPAA, dan PCI DSS. Konsekuensi hukumnya sangat merugikan bagi lembaga keuangan dan kesehatan yang wajib melindungi data sensitif.
Studi Kasus dan Contoh
Akses Tanpa Izin ke Repositori Kode Pribadi Slack
Pada Desember 2022, terdeteksi adanya aktivitas mencurigakan di beberapa repositori GitHub milik Slack. Setelah dilakukan penyelidikan, terungkap bahwa seorang individu yang tidak dikenal memiliki akses ke token akses karyawan, yang digunakan untuk mengakses repositori kode pribadi. Setelah menganalisis data, diketahui bahwa pengguna yang tidak berwenang tersebut telah mengunduh sejumlah repositori pribadi milik platform kolaborasi tersebut.
Kebocoran Data Platform Pertukaran Mata Uang Kripto
Pada tahun 2017, bursa mata uang kripto asal Korea Selatan, Bithumb, secara tidak sengaja membocorkan informasi pribadi 30.000 pelanggan ketika komputer pribadi seorang karyawan diretas. Pelaku serangan tersebut mengumpulkan data seperti nama pelanggan, mobile nomor telepon, dan alamat email, yang kemudian dimanfaatkan untuk melakukan panggilan telepon phishing. Bursa mata uang kripto tersebut kemudian harus membayar denda dan mengganti rugi semua pelanggan yang informasi pribadinya terungkap serta mengalami kerugian finansial.
Malware Trojan yang Menyamar sebagai Aplikasi Resmi di Mobile
Pada tahun 2016, malware trojan DressCode ditemukan dalam game, tema, dan aplikasi peningkat kinerja ponsel pintar di Google Play Store. Begitu aplikasi berbahaya yang mengandung DressCode diinstal, aplikasi tersebut akan berkomunikasi dengan server perintah yang dapat mengirimkan instruksi untuk menyusup ke jaringan tempat perangkat yang terinfeksi terhubung. Para peneliti telah mengidentifikasi lebih dari 400 kasus aplikasi yang menyematkan malware DressCode yang tersedia di Google Play. Ancaman lain, baik yang sudah diketahui maupun yang belum diketahui, yang tertanam dalam aplikasi dapat menimbulkan risiko signifikan bagi organisasi yang menerapkan kebijakan BYOD.
Cara Mengamankan BYOD
Menyusun Kebijakan BYOD
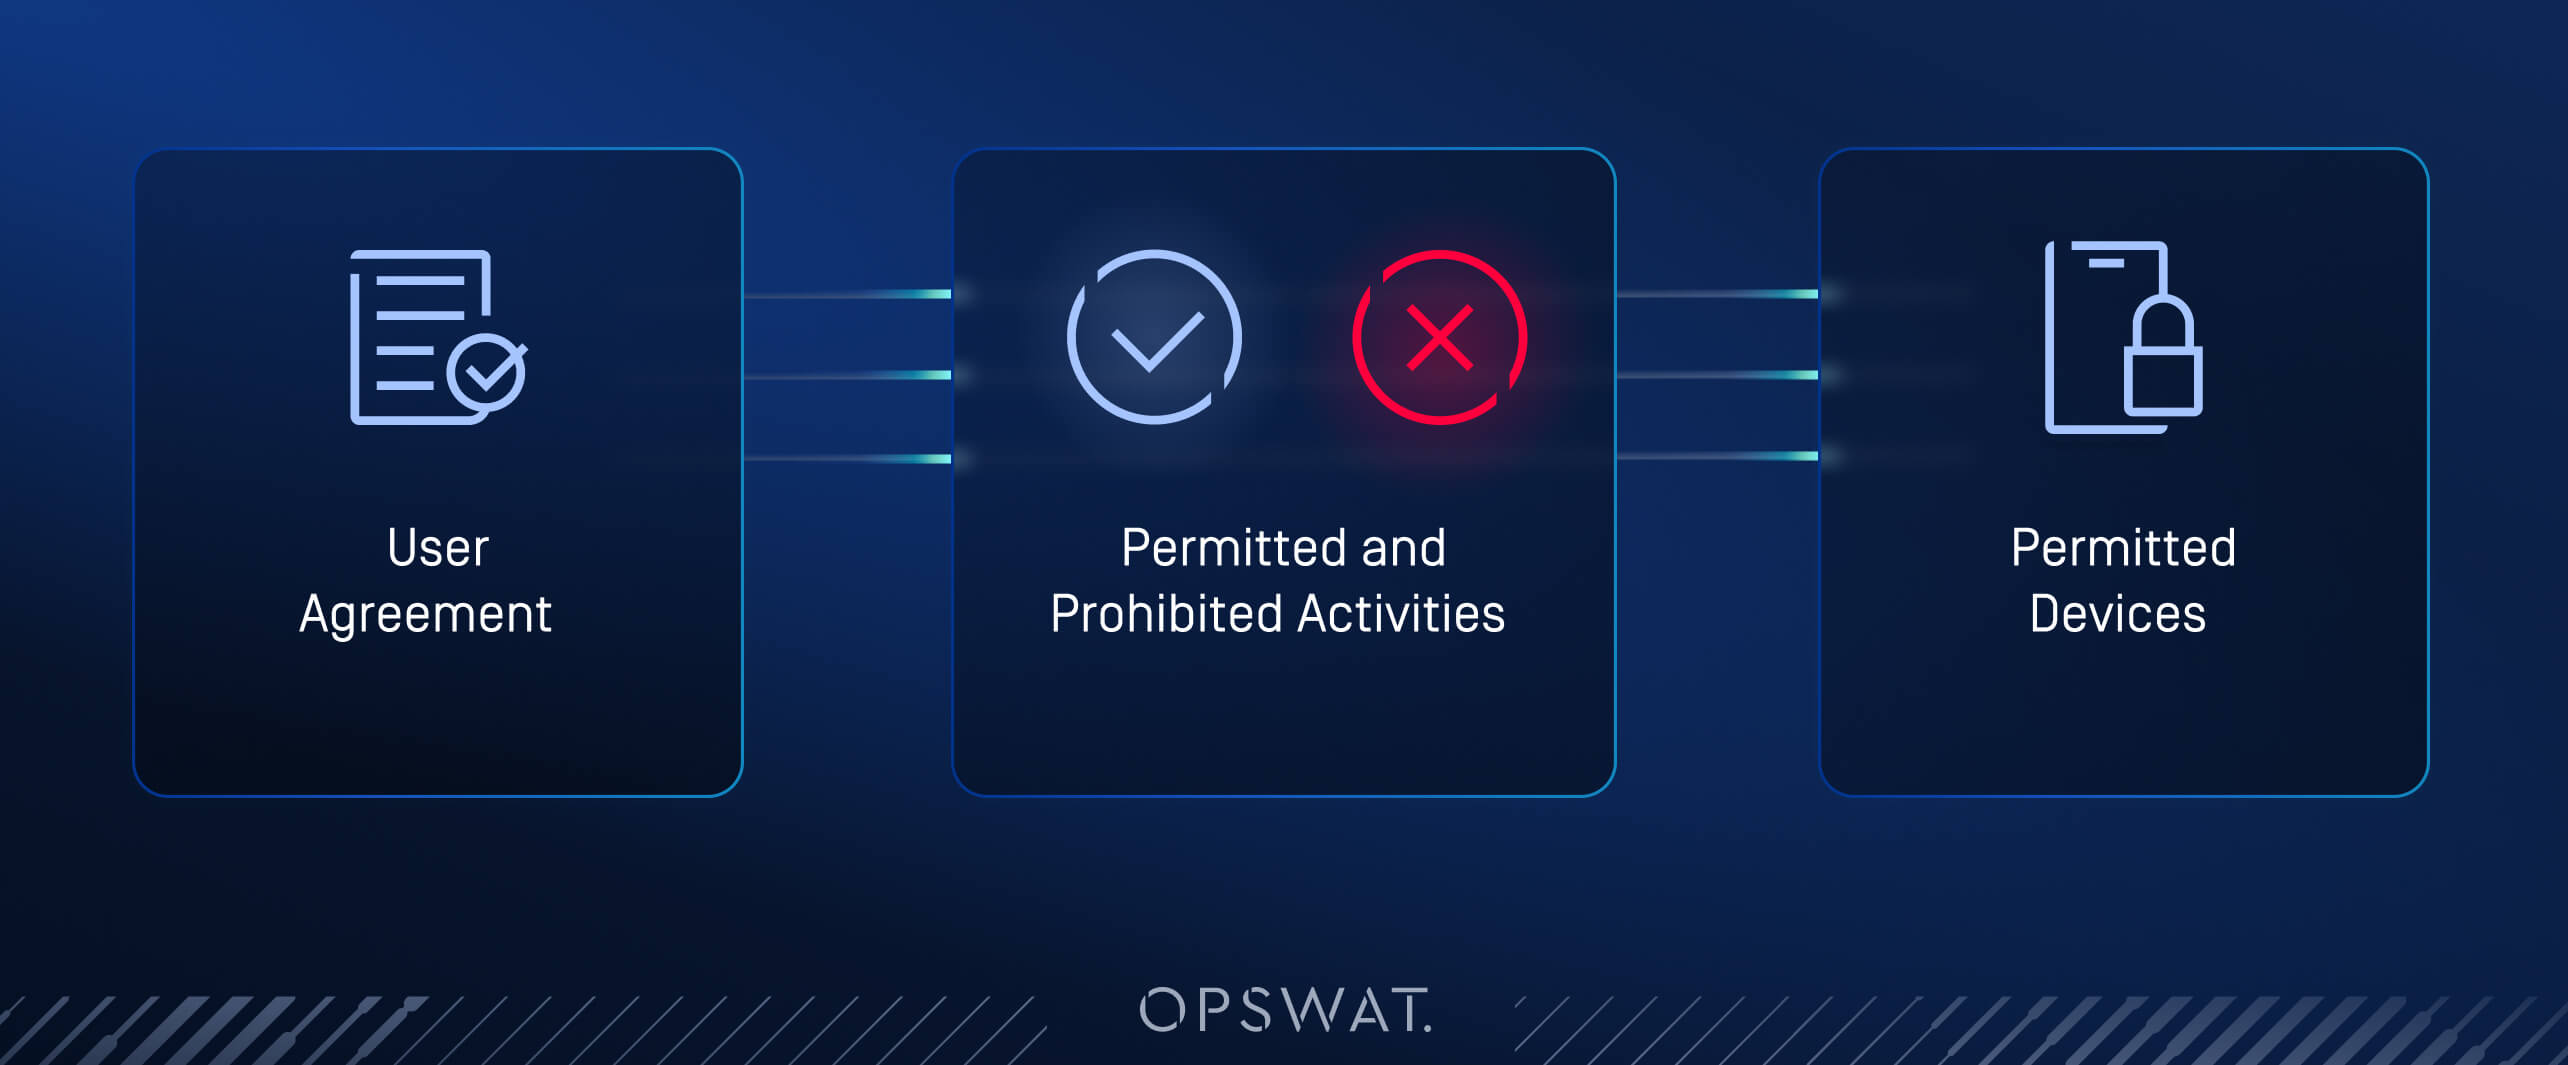
Langkah penting pertama untuk mewujudkan lingkungan BYOD yang aman adalah menetapkan secara resmi unsur-unsur penting dari kebijakan keamanan BYOD:
- Perjanjian Pengguna: Menjelaskan semua hal yang diharapkan dari karyawan terkait pengamanan perangkat pribadi mereka. Unsur-unsur umum dalam perjanjian pengguna meliputi kebijakan penggunaan yang dapat diterima, persyaratan kepatuhan keamanan, serta kewajiban dan tanggung jawab, terutama terkait pemutusan hubungan kerja dan penarikan perangkat.
- Kegiatan yang Diizinkan dan Dilarang: Menjelaskan tugas-tugas terkait pekerjaan yang dapat dilakukan karyawan melalui perangkat pribadi mereka, seperti penggunaan aplikasi yang diizinkan, mengakses email, atau mengakses dokumen internal. Kegiatan yang dapat menimbulkan risiko bagi perusahaan harus dilarang, seperti menyimpan data sensitif di perangkat pribadi atau mengunduh berkas yang tidak diizinkan.
- Perangkat yang Diizinkan: Menentukan perangkat pribadi mana saja yang diizinkan, seperti ponsel pintar, tablet, dan laptop, termasuk model, merek, serta sistem operasi tertentu (misalnya, iOS, Android, macOS, Windows) untuk memastikan perangkat-perangkat tersebut kompatibel dengan konfigurasi keamanan perusahaan.
Mobile Manajemen Perangkat (MDM)
Teknologi MDM menyediakan, mengelola, dan mengontrol perangkat yang digunakan untuk keperluan kerja di perusahaan. Selain mengontrol perangkat milik perusahaan, program MDM juga dapat mendaftarkan perangkat pribadi karyawan. Perangkat lunak MDM mengonfigurasi perangkat dengan data profil, VPN, aplikasi dan sumber daya yang diperlukan, serta alat untuk memantau aktivitas perangkat.
Menyusun Kebijakan Penggunaan Perangkat Penyimpanan Portabel ( Media )
Penggunaan media penyimpanan yang dapat dilepas, seperti kartu memori ( USB ) dan hard disk eksternal, untuk mentransfer data menimbulkan risiko keamanan yang signifikan. Perangkat semacam itu dapat memasukkan malware ke dalam jaringan, yang berpotensi menyebabkan kebocoran data atau gangguan sistem. Solusi fisik, seperti MetaDefender Kiosk™, dapat memindai media penyimpanan yang dapat dilepas menggunakan beberapa mesin anti-malware untuk memastikan keamanannya.
Penerapan Solusi Keamanan
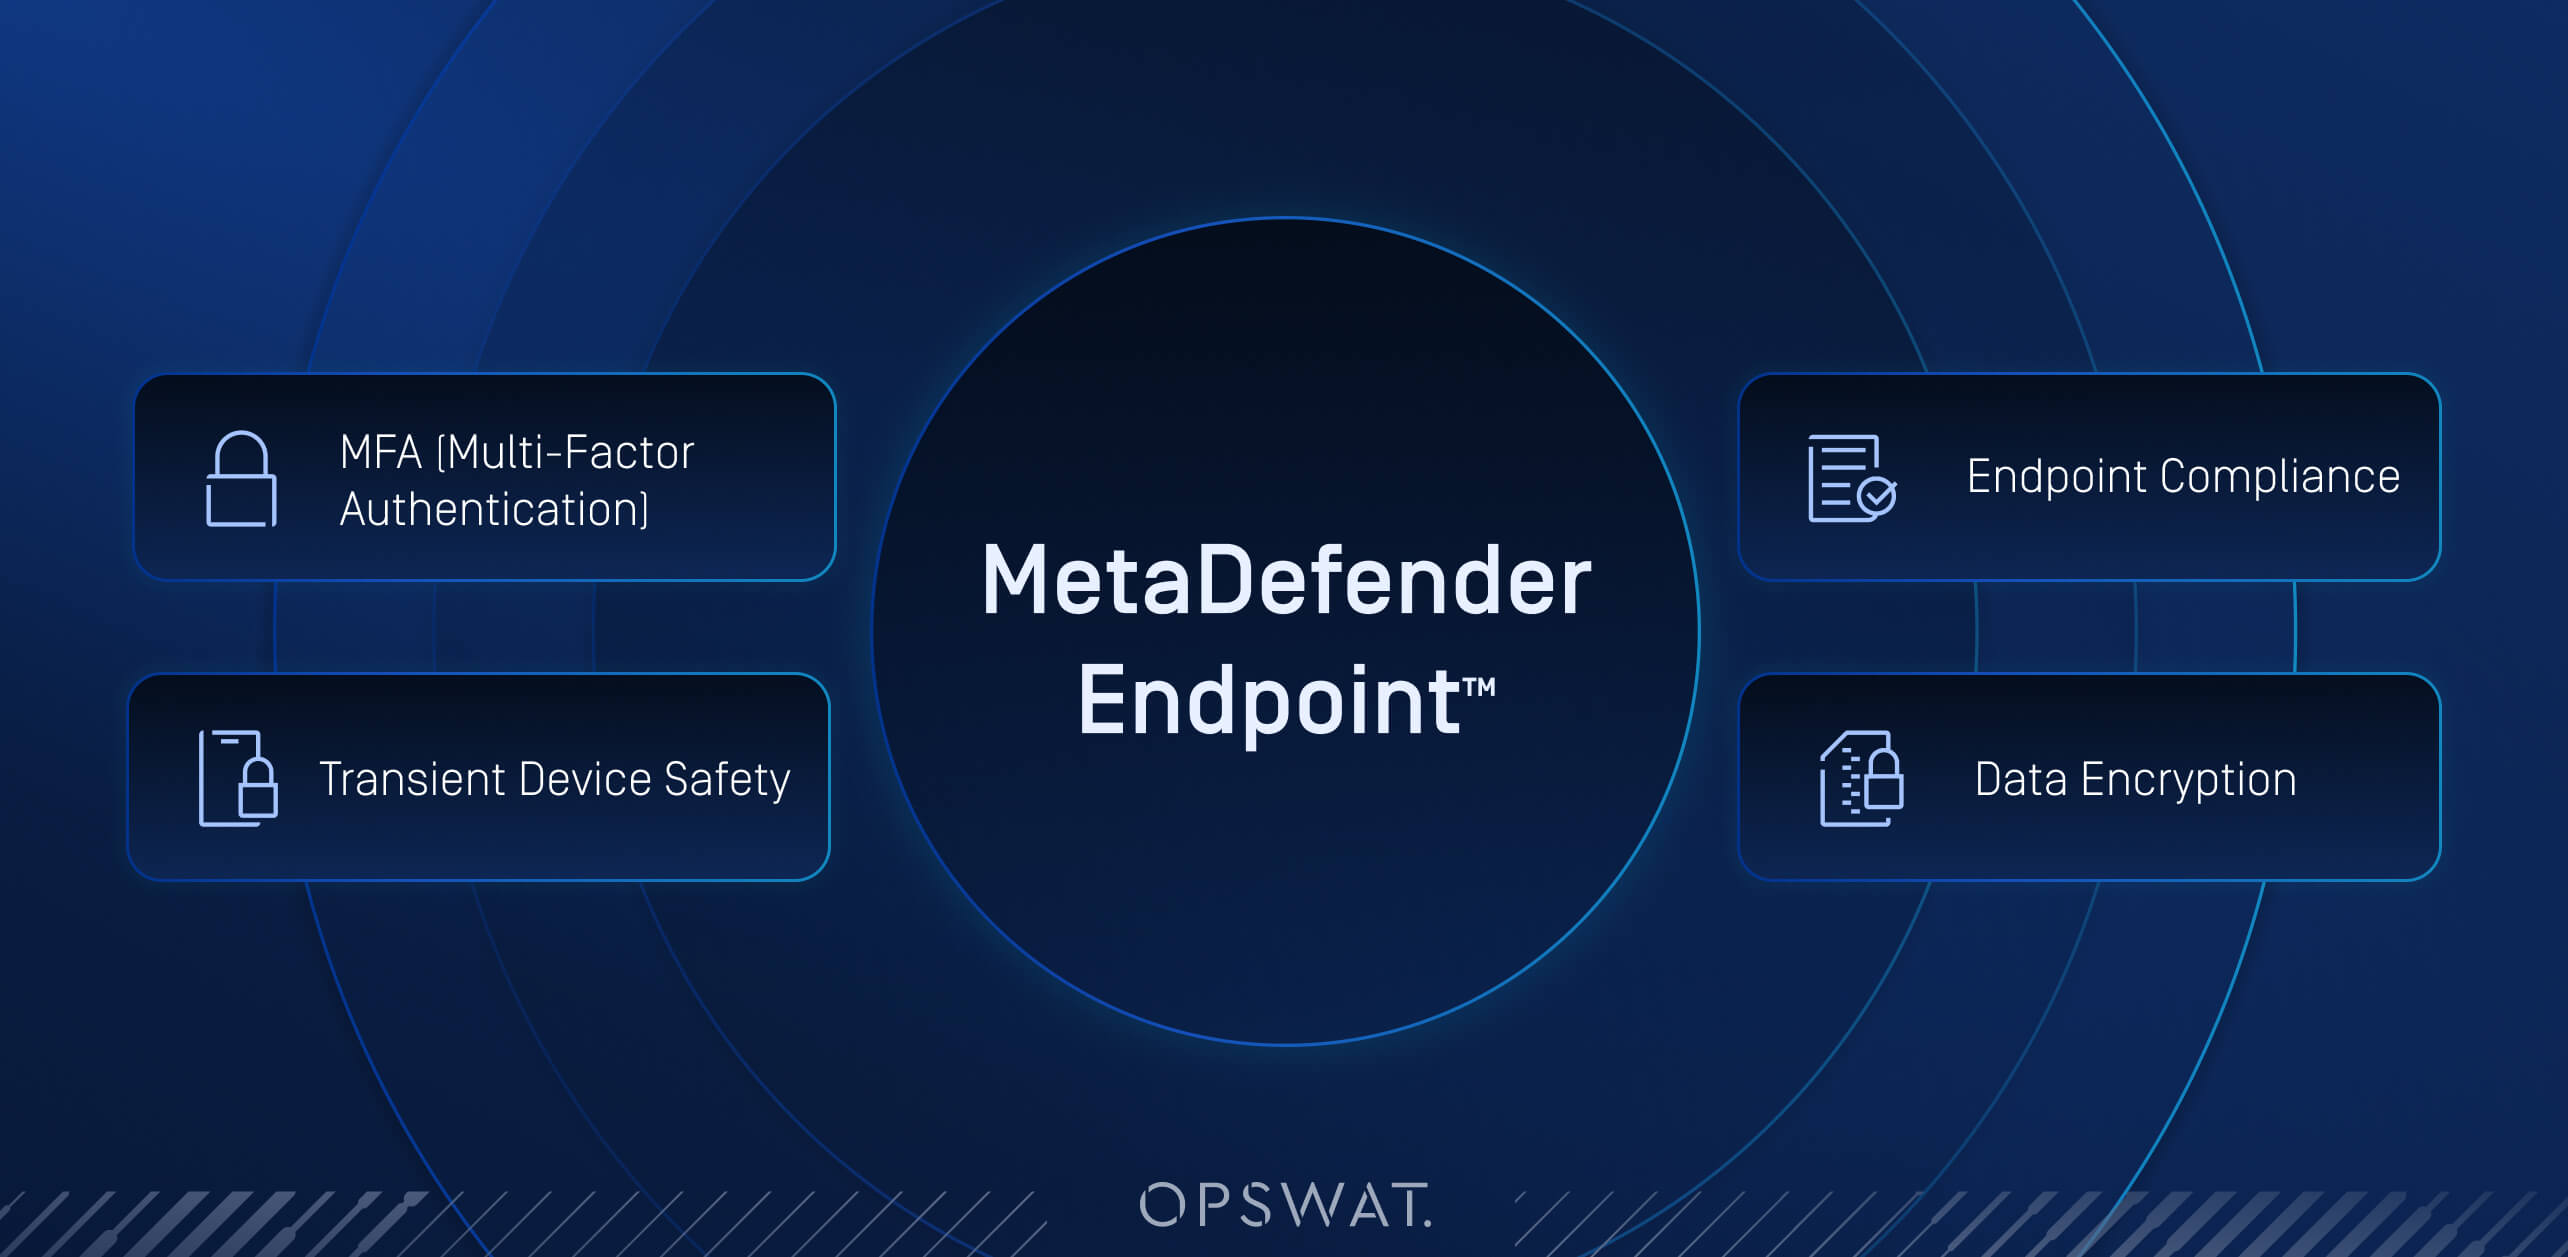
Perangkat BYOD dapat dilindungi oleh solusi keamanan titik akhir seperti MetaDefender Endpoint™. Program keamanan titik akhir ini menerapkan langkah-langkah keamanan penting pada perangkat untuk menangkal ancaman.
Menjaga kerahasiaan dengan mewajibkan pengguna untuk melakukan beberapa lapisan verifikasi, seperti kata sandi, kode OTP dari perangkat kedua, atau data biometrik.
Melindungi data sensitif baik saat disimpan maupun saat dikirim. Dengan mengenkripsi data yang dapat dibaca sepanjang siklus hidupnya, organisasi dapat memastikan bahwa informasi tersebut tetap tidak dapat dipahami oleh pengguna yang tidak berwenang jika perangkat hilang, dicuri, atau disusupi.
Menerapkan kebijakan untuk memastikan perangkat memenuhi persyaratan sebelum mengakses sumber daya perusahaan. Kebijakan-kebijakan ini biasanya mencakup jadwal pemindaian anti-malware, pengelolaan kerentanan dan pembaruan, pemblokir keylogger, serta pencegahan pengambilan tangkapan layar.
Beberapa ketentuan kepatuhan tidak mengizinkan pemasangan perangkat lunak pada perangkat sementara pihak ketiga, sehingga melarang pemasangan solusi titik akhir. Untuk memastikan kepatuhan terhadap ketentuan tersebut, solusi seperti MetaDefender Drive™ dapat diterapkan untuk melakukan pemindaian bare-metal tanpa harus melakukan booting dari sistem operasi perangkat sementara tersebut.
Langkah-Langkah Keamanan Jaringan
Keamanan jaringan memungkinkan pengelolaan dan pengendalian akses dari perangkat ujung hingga jaringan perusahaan, sehingga memastikan hanya perangkat yang berwenang dan memenuhi persyaratan yang dapat terhubung.
Akses Aman
Menerapkan kebijakan yang melindungi koneksi dari titik akhir ke jaringan, seperti firewall, VPN aman untuk akses jarak jauh, dan hak akses berbasis peran untuk mengakses berkas dan data.
Segmentasi Jaringan
Memisahkan perangkat BYOD dari segmen jaringan perusahaan yang kritis. Dengan mengisolasi lalu lintas BYOD, jika ada perangkat yang diretas, penyerang tidak akan memiliki akses ke bagian sensitif lainnya dalam jaringan.
Audit dan Pemantauan Berkala
Memberikan gambaran menyeluruh mengenai semua perangkat yang terhubung, sehingga memungkinkan pemantauan aktivitas jaringan secara berkelanjutan. Dengan melakukan penilaian kerentanan secara berkala, organisasi dapat secara proaktif mengidentifikasi anomali dan celah keamanan.
Praktik Terbaik untuk Keamanan BYOD
Pelatihan dan Peningkatan Kesadaran Karyawan
Sesi Latihan Rutin
Berikan edukasi kepada karyawan mengenai praktik terbaik keamanan BYOD, seperti pengelolaan kata sandi yang baik, pengaturan keamanan perangkat, kebiasaan berselancar di internet yang aman, serta cara memitigasi ancaman siber terkini.
Simulasi Phishing
Lakukan simulasi serangan phishing untuk menguji kesadaran pengguna, sehingga karyawan dapat mengenali dan menanggapi upaya phishing.
Perencanaan Penanganan Insiden
Menyusun Rencana Penanganan Insiden
Menjelaskan peran dan tanggung jawab, mengidentifikasi kemungkinan konsekuensi, serta menetapkan langkah-langkah yang harus diambil sebelum, selama, dan setelah terjadinya insiden keamanan BYOD. Rencana tanggap darurat yang komprehensif mencakup rantai komando yang jelas, mulai dari tim keamanan hingga pemangku kepentingan lainnya, serta protokol komunikasi untuk memitigasi konsekuensi dari insiden keamanan.
Menjaga Pendekatan Holistik
Kebijakan BYOD menawarkan manfaat yang signifikan bagi organisasi, seperti peningkatan kepuasan karyawan melalui fleksibilitas dan keseimbangan antara pekerjaan dan kehidupan pribadi, serta penghematan biaya berkat berkurangnya pengadaan perangkat. Tantangan yang menyertainya, seperti akses tanpa izin, kepatuhan terhadap peraturan, dan titik-titik masuk yang rentan bagi pelaku ancaman, tidak boleh diremehkan.
Organisasi yang menerapkan BYOD harus mengambil pendekatan holistik, dengan menangani risiko di setiap aspek, mulai dari menyusun kebijakan formal dan perjanjian pengguna, hingga menerapkan keamanan perangkat akhir, serta memberikan pelatihan untuk meningkatkan kesadaran karyawan. Melalui pelaksanaan yang komprehensif dan perbaikan berkelanjutan, perusahaan dapat memetik manfaat penuh dari BYOD sekaligus tetap selangkah lebih maju dalam menghadapi ancaman terhadap infrastruktur organisasinya.
Keamanan BYOD dengan OPSWAT MetaDefender IT Access ™
Untuk mengatasi tantangan BYOD, MetaDefender IT Access merupakan platform manajemen keamanan endpoint terpadu yang memastikan kepatuhan keamanan, visibilitas, dan kontrol bagi pengguna BYOD yang mengakses sumber daya perusahaan. Dengan memanfaatkan teknologi Perimeter yang Didefinisikan oleh Perangkat Lunak ( SDP ), platform ini melakukan pemeriksaan menyeluruh terhadap kondisi perangkat, termasuk evaluasi risiko dan kerentanan, serta mampu mendeteksi hampir 10.000 aplikasi pihak ketiga. MetaDefender IT Access , yang dibangun berdasarkan filosofi ZTNA (zero-trust network access), memastikan hanya identitas yang berwenang yang dapat mengakses jaringan, sehingga menyediakan lingkungan kerja yang aman tanpa mengganggu alur kerja.