Amazon FSx for NetApp ONTAP telah menjadi pilihan populer bagi organisasi yang membutuhkan penyimpanan SMB kelas enterprise di AWS. Baik untuk mendukung migrasi ke cloud, platform kolaborasi, portal mitra, inisiatif merger dan akuisisi (M&A), repositori teknik, maupun aplikasi yang sangat penting bagi bisnis, FSx for NetApp ONTAP memungkinkan tim untuk menyimpan dan berbagi file dalam skala besar.
Lingkungan penyimpanan bersama dapat dengan cepat berubah menjadi titik penyebaran malware, ransomware, dokumen yang dimanfaatkan untuk serangan, dan data sensitif. Begitu sebuah berkas berbahaya atau yang tidak sesuai dengan ketentuan masuk ke repositori bersama, berkas tersebut dapat diakses oleh pengguna, aplikasi, alur kerja otomatis, dan sistem pencadangan sebelum mekanisme pengendalian titik akhir tradisional sempat melakukan intervensi.
Seiring dengan semakin banyaknya organisasi yang memindahkan beban kerja ke AWS, melindungi file yang disimpan di dalam repositori tersebut menjadi sama pentingnya dengan mengamankan infrastruktur itu sendiri.
MetaDefender Storage Security™ terintegrasi dengan Amazon FSx for NetApp ONTAP melalui NetApp Vscan untuk memeriksa berkas-berkas guna mendeteksi malware, konten aktif, informasi sensitif, dan ancaman tingkat lanjut sebelum hal tersebut dapat berdampak pada pengguna dan sistem di hilir.
Mengapa Kontrol ONTAP Bawaan Bukan Lapisan Keamanan yang Lengkap
Vscan mengalihkan proses pemindaian berkas ke server eksternal. Yang disediakan oleh ONTAP hanyalah koneksinya; nilai keamanannya sepenuhnya bergantung pada apa yang dilakukan server eksternal terhadap setiap berkas. Tanpa adanya pemindai yang mumpuni di belakangnya, kerangka kerja Vscan meneruskan peristiwa berkas ke server mana pun yang terdaftar.
Hal-hal yang dapat dilakukan dengan baik oleh kontrol bawaan ONTAP:
- Blokir ekstensi file tertentu (.exe, .bat, ekstensi yang diketahui sebagai ekstensi ransomware)
- Terapkan kebijakan kuota dan akses pada tingkat berbagi
- Menyediakan catatan audit atas operasi berkas
Hal-hal yang tidak dapat dilakukan oleh kontrol bawaan ONTAP secara otomatis:
- Periksa isi berkas untuk mendeteksi adanya malware yang disisipkan, makro, atau skrip yang disamarkan
- Mendeteksi data PII (Informasi Identitas Pribadi), PHI (Informasi Kesehatan yang Dilindungi), atau PCI (Industri Kartu Pembayaran) yang disimpan ke dalam sebuah volume
- Jalankan berkas yang tidak dikenal dalam lingkungan yang terisolasi untuk mengevaluasi perilakunya
- Mengubah file berbahaya menjadi versi yang bersih dan dapat digunakan
Kesenjangan ini menjadi sangat penting ketika berkas-berkas masuk dari sumber di luar kendali Anda: unggahan mitra, portal vendor, tugas sinkronisasi cloud, dan data perusahaan yang diakuisisi. Sebuah dokumen yang dimanipulasi untuk tujuan jahat pada volume FSx bersama dapat langsung diakses oleh setiap pengguna berbagi tersebut sebelum agen endpoint mana pun mendeteksinya.
Bagaimana MetaDefender Storage Security Terintegrasi dengan Amazon FSx untuk NetApp ONTAP
MetaDefender Storage Security terintegrasi dengan Amazon FSx untuk NetApp ONTAP melalui NetApp Vscan. Ketika file yang baru dibuat atau dimodifikasi ditulis ke berbagi SMB yang dilindungi, Vscan meneruskan permintaan pemindaian ke MetaDefender Storage Security untuk diperiksa sebelum pengguna dapat mengakses konten tersebut.
MetaDefender Storage Security menganalisis berkas menggunakan berbagai teknologi keamanan, antara lain:
- Metascan™ Multiscanning: Lebih dari 30 mesin anti-malware, heuristik, dan pembelajaran mesin.
- Teknologi Deep CDR™: secara proaktif menetralkan konten berbahaya dalam lebih dari 200 jenis file dengan cara memeriksa, membersihkan, dan memulihkan file yang aman dan dapat digunakan tanpa mengganggu kelancaran bisnis.
- Teknologi Proactive DLP™: mendeteksi, menyamarkan, dan melindungi data sensitif pada lebih dari 125 jenis berkas.
- Adaptive Sandbox: analisis perilaku dinamis dengan tingkat deteksi serangan zero-day sebesar 99,9%, yang memberikan pemeriksaan cepat dan mendalam terhadap berkas mencurigakan serta ancaman yang belum dikenal.
Berdasarkan kebijakan dan hasil pemindaian, organisasi dapat mengidentifikasi ancaman, membersihkan berkas, mendeteksi data sensitif, dan menerapkan kontrol keamanan tanpa mengubah cara pengguna mengakses penyimpanan.
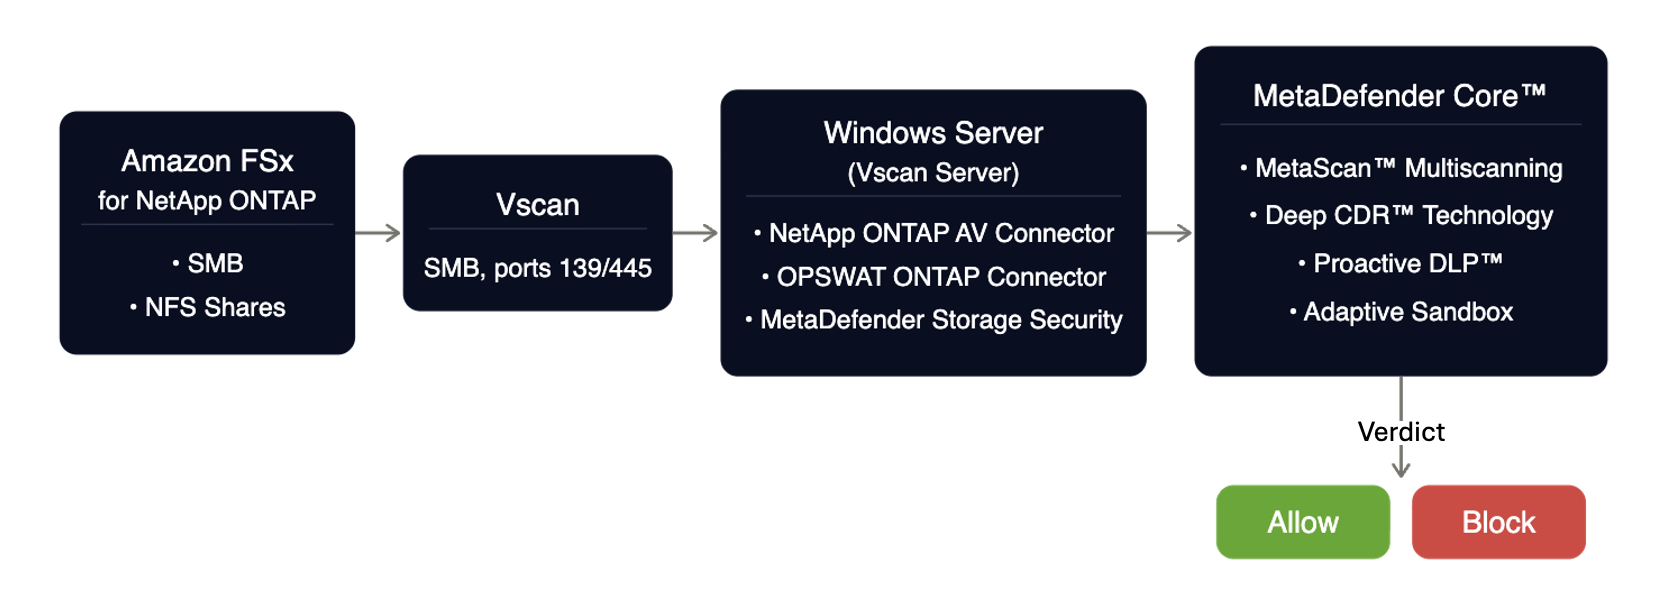
Komponen Integrasi
Penerapan yang umum mencakup:
- Amazon FSx untuk NetApp ONTAP
- Instan Amazon EC2 Windows (menggunakan VPC/subnet yang sama dengan FSx)
- OPSWAT Konektor ONTAP
- MetaDefender Storage Security
- MetaDefender Core™
Server Windows yang menjadi tuan rumah konektor harus tergabung dalam domain Active Directory yang sama dengan Mesin Virtual Penyimpanan (SVM) agar dapat mendukung komunikasi dan otentikasi Vscan.
Empat Kasus Penggunaan Produksi yang Dapat Anda Terapkan Hari Ini
1. Pemindaian Malware Secara Real-Time untuk Amazon FSx
Ini adalah pola penerapan bawaan dan pola dengan tingkat keamanan tertinggi. Organisasi dapat secara otomatis memeriksa file yang baru dibuat maupun yang telah dimodifikasi saat file tersebut disimpan ke berbagi SMB.
Hal ini membantu mencegah:
- Penyebaran malware melalui folder bersama
- Penyebaran muatan ransomware
- Unggahan dari pasangan yang terinfeksi
- Lampiran email berbahaya yang disimpan di folder bersama
Dengan memeriksa berkas sebelum pengguna mengaksesnya, organisasi dapat mengurangi kemungkinan ancaman menyebar di seluruh lingkungan penyimpanan.
2. Pemindaian Massal untuk Migrasi Cloud dan Proyek M&A
Saat mengintegrasikan lingkungan yang baru diakuisisi atau memigrasikan data ke AWS, organisasi sering kali mewarisi jutaan berkas dengan status keamanan yang tidak diketahui.
MetaDefender Storage Security terhubung ke FSx SVM sebagai sumber penyimpanan NetApp ONTAP melalui SMB, membaca file yang ada sesuai jadwal satu kali atau berulang, dan mengkarantina ancaman ke jalur terpisah; sehingga mencegah file yang terinfeksi diakses oleh aplikasi atau pengguna di masa mendatang.
Fitur tugas sesuai permintaan ini dikonfigurasi langsung dari antarmuka MDSS dan beroperasi secara independen dari konfigurasi Vscan saat akses.
MetaDefender Storage Security dapat melakukan pemindaian terjadwal atau sekali jalan terhadap repositori file yang ada untuk mengidentifikasi:
- Perangkat lunak berbahaya
- Ransomware yang tidak aktif
- Jenis berkas yang berisiko
- Informasi rahasia
Hal ini membantu memastikan bahwa konten historis diperiksa sebelum menjadi bagian dari beban kerja produksi.
3. Kolaborasi Berkas yang Aman dengan Teknologi Deep CDR™
Banyak organisasi menerima dokumen dari sumber eksternal, termasuk pemasok, pelanggan, firma hukum, penyedia layanan kesehatan, dan mitra bisnis.
Teknologi Deep CDR™ merekonstruksi berkas menjadi versi yang bersih dan dapat digunakan, sekaligus menghapus konten aktif seperti makro, objek tertanam, skrip, dan elemen lain yang berpotensi berbahaya.
Pendekatan ini membantu melindungi dari serangan zero-day berbasis dokumen yang mungkin terlewatkan oleh alat keamanan tradisional berbasis tanda tangan.
Contoh penggunaan yang umum antara lain:
- Peninjauan dokumen hukum
- Pemrosesan klaim
- Proses penerimaan vendor
- Pertukaran dokumen keuangan
- Portal kolaborasi eksternal
4. Kepatuhan dan Perlindungan Data dengan Proactive DLP™
Bagi organisasi yang tunduk pada peraturan seperti GDPR, HIPAA, PCI DSS, dan persyaratan privasi lainnya, Teknologi Proactive DLP™ membantu mengidentifikasi dan mengendalikan data sensitif yang disimpan dalam repositori file.
Administrator dapat mengonfigurasi kebijakan untuk mendeteksi:
- Informasi yang dapat mengidentifikasi individu (PII)
- Informasi kesehatan yang dilindungi (PHI)
- Catatan keuangan
- Kredensial dan rahasia
- Pola data khusus yang bersifat sensitif bagi bisnis
Organisasi kemudian dapat menerapkan tindakan seperti pemberitahuan, karantina, alur kerja penyuntingan, atau penegakan kebijakan sesuai dengan kebutuhan bisnis.
Apa yang Ditambahkan oleh MetaDefender Storage Security ke Amazon FSx untuk NetApp ONTAP
MetaDefender Storage Security dirancang khusus untuk mengamankan infrastruktur penyimpanan. Integrasinya dengan Amazon FSx untuk NetApp ONTAP melalui Vscan menambahkan empat fitur yang tidak disediakan oleh kontrol bawaan ONTAP:
1. Metascan Multiscanning
Berkas-berkas diperiksa menggunakan beberapa mesin anti-malware secara bersamaan, sehingga meningkatkan cakupan deteksi dan mengurangi ketergantungan pada satu vendor keamanan saja.
2. Teknologi Deep CDR™
Konten aktif yang berpotensi berbahaya dihapus dari jenis file yang didukung tanpa mengorbankan kegunaan file tersebut.
3. Proactive DLP
Informasi sensitif dapat dideteksi dan diklasifikasikan sebelum menimbulkan risiko kepatuhan.
4. Adaptive Sandbox
File yang tidak dikenal atau mencurigakan dapat menjalani analisis perilaku tingkat lanjut untuk mengidentifikasi ancaman yang sulit dideteksi dan malware yang belum pernah terdeteksi sebelumnya.
Persyaratan Penerapan
Untuk menerapkan MetaDefender Storage Security dengan Amazon FSx untuk NetApp ONTAP, organisasi harus memastikan:
- Amazon FSx untuk NetApp ONTAP sudah beroperasi
- Akses SMB telah diaktifkan
- Tersedia Windows Server 2019 atau versi yang lebih baru
- Server Windows tergabung dalam domain Active Directory yang sama dengan SVM
- NetApp ONTAP Antivirus Connector telah terpasang
- OPSWAT ONTAP Connector telah terpasang
- MetaDefender Storage Security dan MetaDefender sertaCore telah diimplementasikan dan dilisensikan
Mengapa Organisasi Memilih MetaDefender Storage Security untuk Amazon FSx dan Perlindungan Penyimpanan AWS
Tim keamanan semakin menyadari bahwa repositori penyimpanan telah menjadi titik rentan yang kritis.
Malware, ransomware, kebocoran data sensitif, dan ancaman berbasis dokumen sering kali bermula dari transfer file, bukan dari peretasan perangkat akhir.
Saat dikonfigurasi dalam mode Vscan Mandatory, MetaDefender Storage Security menutup celah tersebut pada titik yang paling krusial: pada saat penulisan, dengan memeriksa setiap file baru dan yang dimodifikasi sebelum mencapai pengguna hilir mana pun. Metascan™ Multiscanning, Teknologi Deep CDR™, Proactive DLP™, dan Adaptive Sandbox bekerja sama untuk menangani ancaman yang tidak dapat ditangani hanya dengan deteksi berbasis tanda tangan; termasuk eksploitasi zero-day, eksfiltrasi data sensitif, dan dokumen yang dimodifikasi secara berbahaya tanpa tanda tangan berbahaya yang diketahui.
Daripada hanya mengandalkan pengendalian di titik akhir setelah berkas-berkas tersebut telah didistribusikan, organisasi dapat memeriksa, membersihkan, mengklasifikasikan, dan menerapkan kebijakan langsung di lapisan penyimpanan itu sendiri.
Lindungi setiap file yang disimpan di volume Amazon FSx for NetApp ONTAP Anda
Pertanyaan yang Sering Diajukan
Apakah MetaDefender Storage Security ™ mendukung Amazon FSx untuk NetApp ONTAP secara native?
Ya. MetaDefender Storage Security sepenuhnya kompatibel dengan AWS FSx for NetApp ONTAP, dengan memanfaatkan kerangka kerja Vscan dari NetApp untuk integrasi. Solusi ini telah diverifikasi oleh AWS dan terdaftar sebagai solusi yang didukung untuk melindungi lingkungan penyimpanan berkas yang berjalan di Amazon FSx for NetApp ONTAP.
Mekanisme ONTAP apa yang digunakan oleh MetaDefender Storage Security — Vscan atau FPolicy?
MetaDefender Storage Security menggunakan Vscan; kerangka kerja pemindaian antivirus dari NetApp.
Apakah integrasi Vscan mendukung berbagi file melalui NFS?
Storage SecurityPemindaian saat akses melalui Vscan hanya didukung untuk berbagi SMB/CIFS. Organisasi yang menjalankan beban kerja NFS di FSx for ONTAP tetap dapat melindungi repositori file mereka melalui fitur pemindaian massal sesuai permintaan (on-demand bulk scanning) yang tersedia di MetaDefender . Dokumentasi OPSWAT menjelaskan secara rinci metode pemindaian yang didukung untuk lingkungan NFS.
Apa yang terjadi jika pemindai MetaDefender Storage Security tidak dapat diakses saat proses penulisan berkas sedang berlangsung?
Perilaku ini bergantung pada mode kebijakan Vscan on-access yang Anda gunakan. Pada mode wajib, ONTAP memblokir akses klien hingga pemindai merespons; tidak ada berkas yang belum diperiksa yang sampai ke pengguna. Pada mode tidak wajib, ONTAP mengizinkan akses jika pemindai tidak tersedia. Pilih mode tersebut sesuai dengan persyaratan keamanan Anda dan dokumentasikan keputusan tersebut.
Apa itu Teknologi Deep CDR™ dan apa perbedaannya dengan pemindaian antivirus?
Teknologi Deep CDR™ merekonstruksi berkas menjadi versi yang bersih secara struktural dengan menghapus semua konten aktif; makro, objek tertanam, skrip, dan hyperlink, terlepas dari apakah konten tersebut ditandai sebagai berbahaya atau tidak. Pemindaian antivirus mengidentifikasi ancaman yang sudah dikenal berdasarkan tanda tangan; Teknologi Deep CDR™ menghapus ancaman potensial sebelum ancaman tersebut dapat dieksekusi, termasuk eksploitasi zero-day yang belum memiliki tanda tangan yang diketahui. Kedua pendekatan ini saling melengkapi.
Apakah penerapan MetaDefender Storage Security memerlukan perubahan pada cara aplikasi atau pengguna mengakses volume FSx?
No. MetaDefender Storage Security beroperasi secara transparan melalui Vscan. Aplikasi dan pengguna tetap dapat mengakses berbagi file SMB seperti biasa. Satu-satunya perubahan yang terlihat oleh pengguna adalah pesan penolakan akses ketika sebuah file diblokir akibat deteksi ancaman atau pelanggaran kebijakan Teknologi Proactive DLP™.