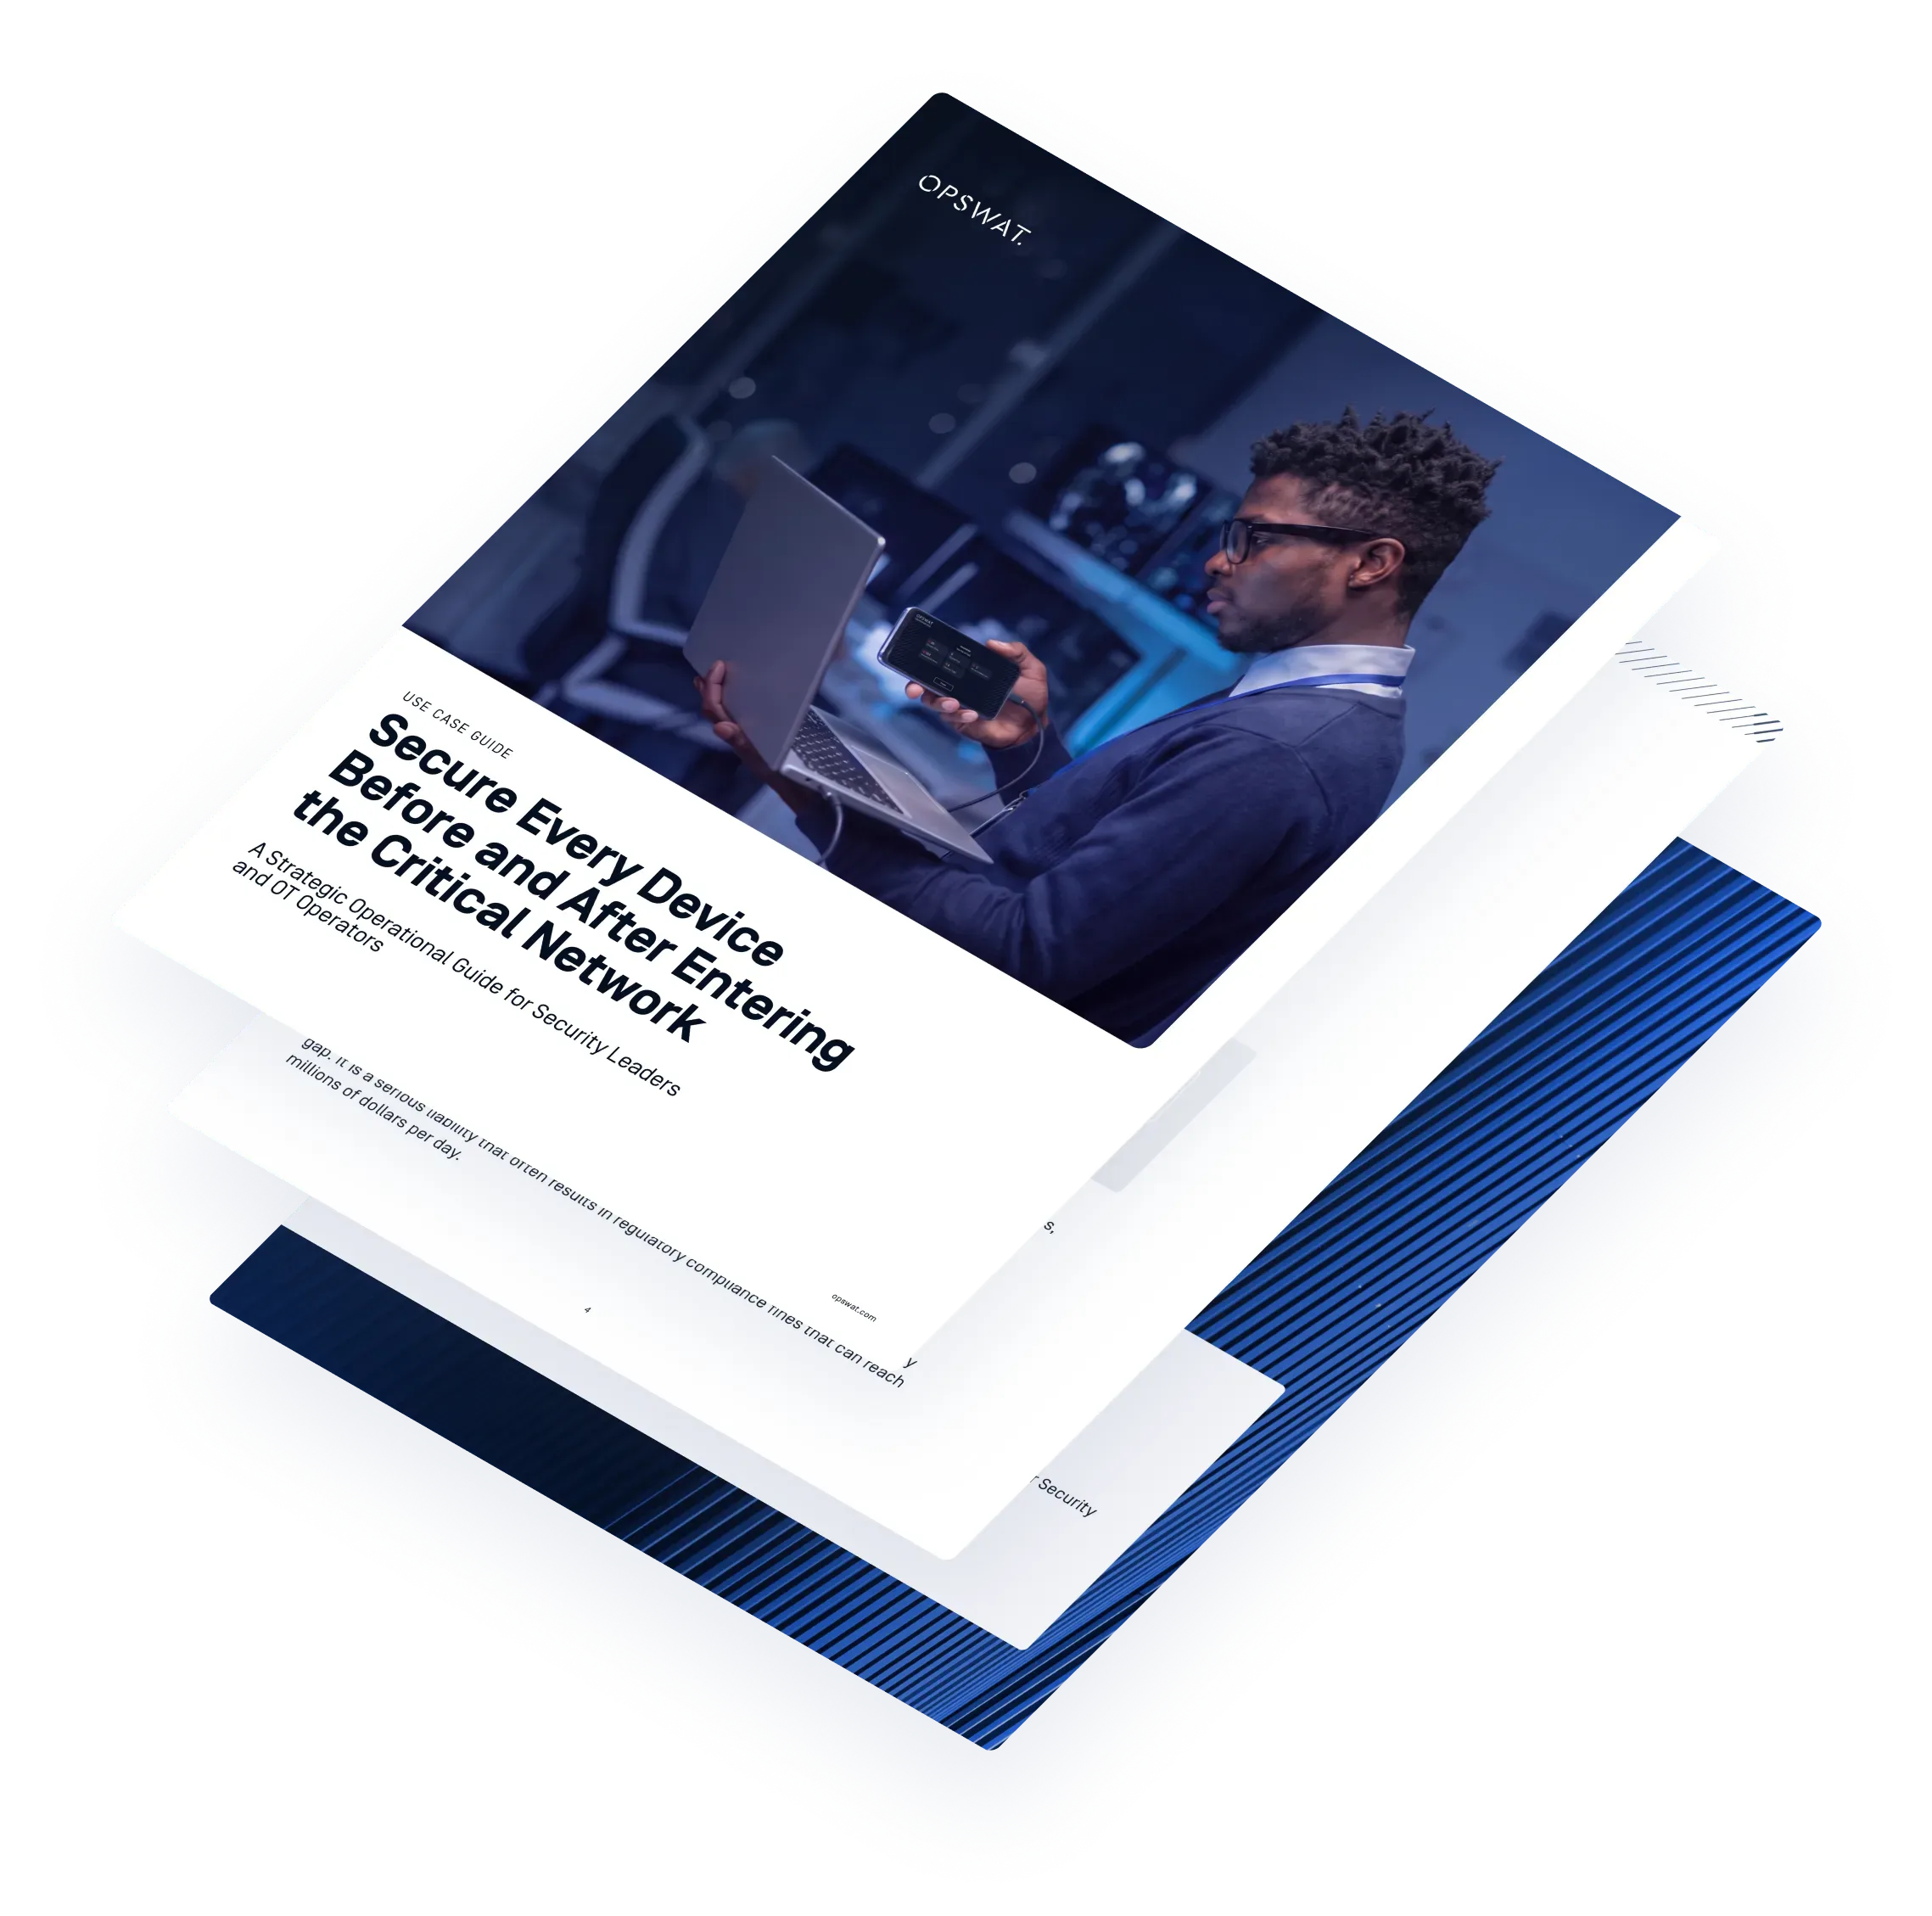
Amankan Setiap Perangkat Sebelum dan Sesudah Mengakses Jaringan Kritis
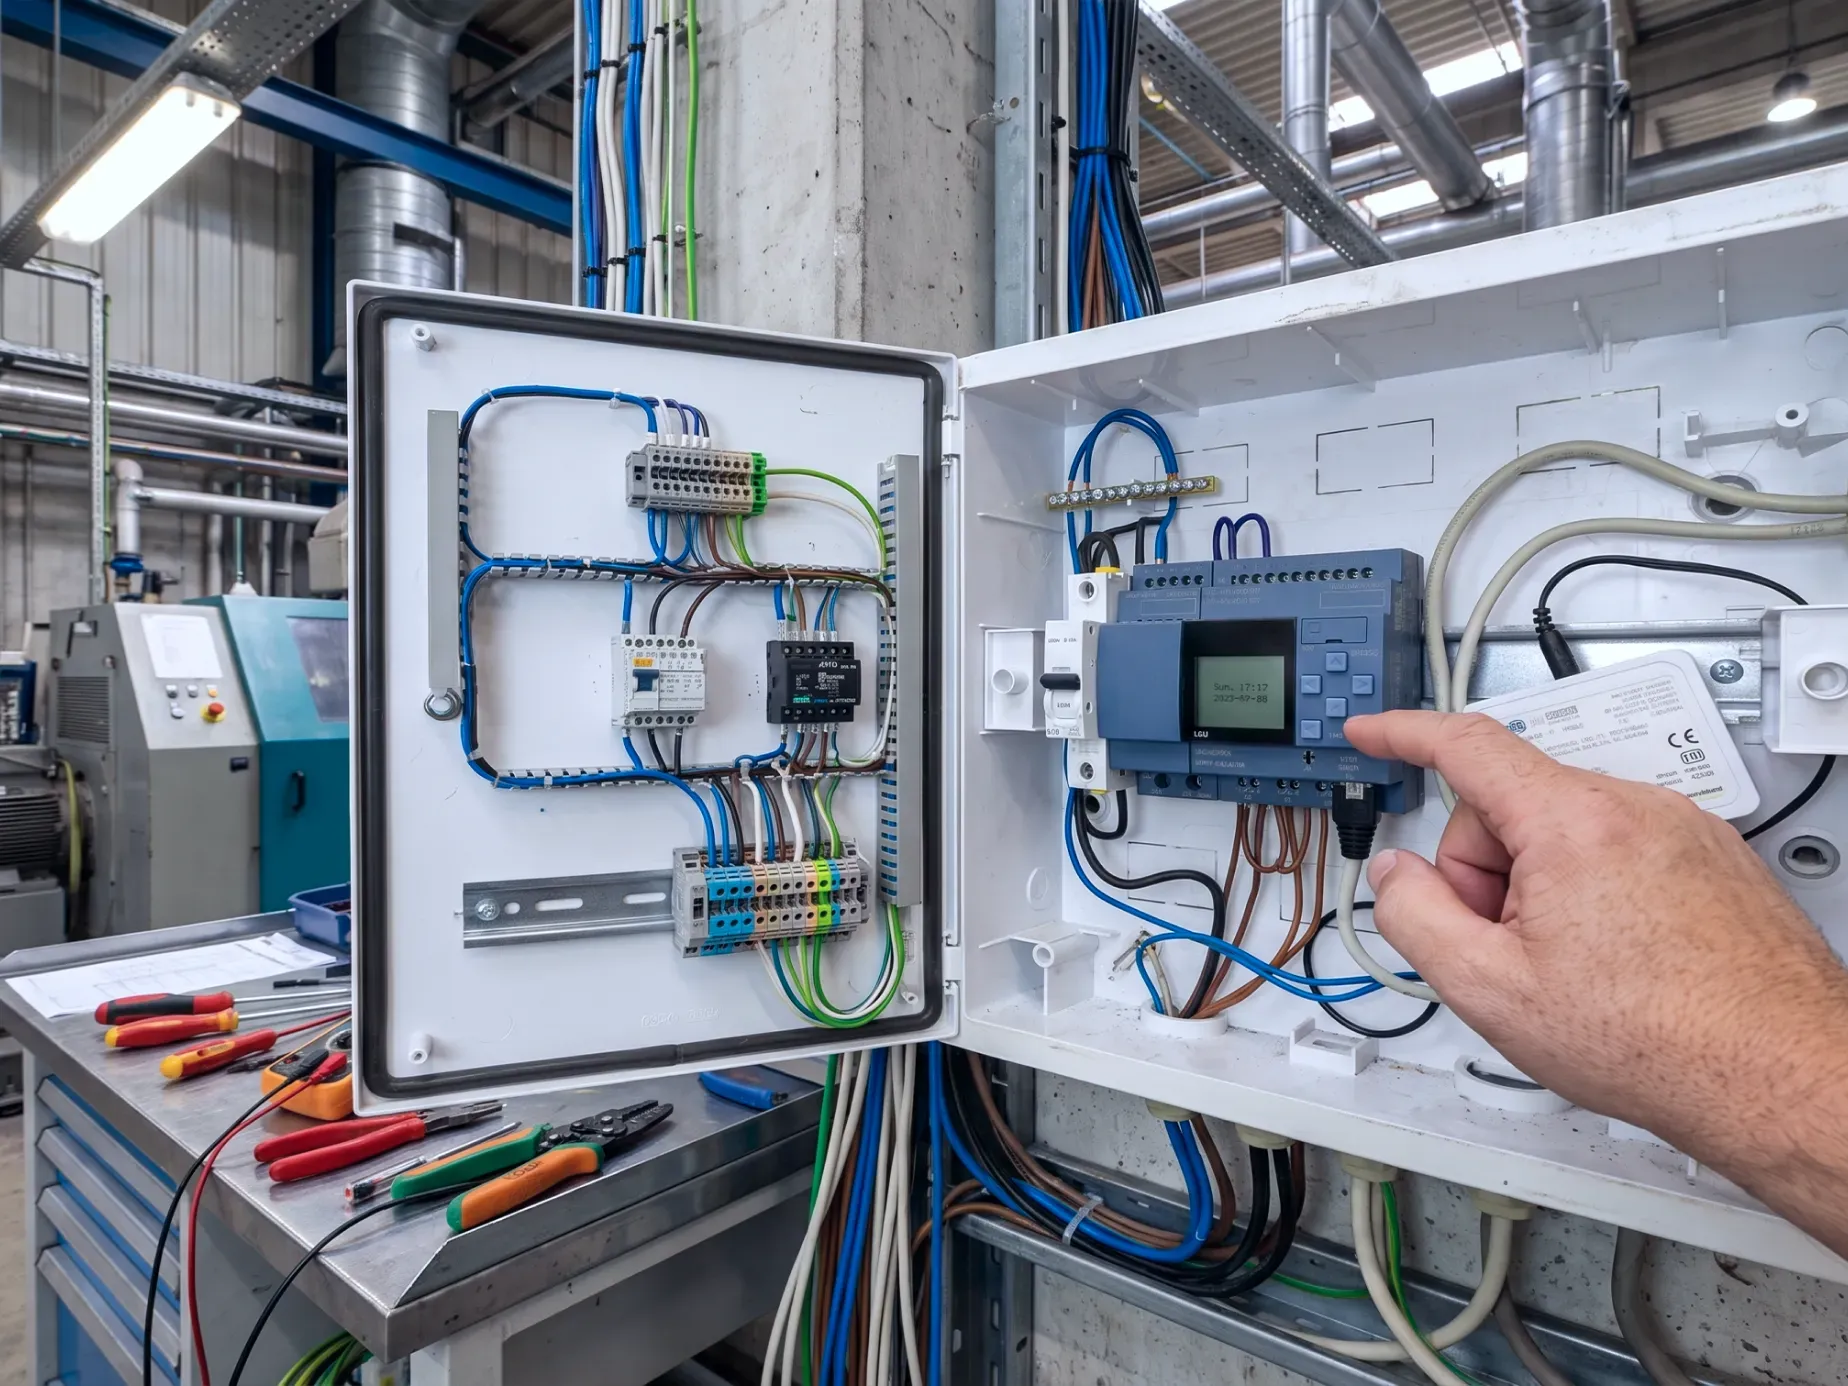
Laptop milik vendor dan perangkat sementara lainnya secara rutin terhubung ke sistem OT (Teknologi Operasional) untuk keperluan pemeliharaan, dukungan, dan pembaruan. Menurut Survei SANS 2026: Ancaman AI terhadap Keamanan OT dan ICS, 31% responden yang mengalami insiden pada sistem OT/sistem kontrol mengidentifikasi aset siber sementara, termasuk laptop milik vendor, sebagai vektor serangan awal.
Panduan ini membantu para pemimpin bidang keamanan dan operator OT dalam menangani risiko-risiko umum yang terkait dengan pemindaian perangkat, penerapan kebijakan, pemindaian sistem secara real-time, transfer file yang aman, serta pembaruan firmware melalui alur kerja praktis yang didasarkan pada pengalaman di lapangan.
Periksa Perangkat Sebelum Masuk ke Lingkungan Kritis
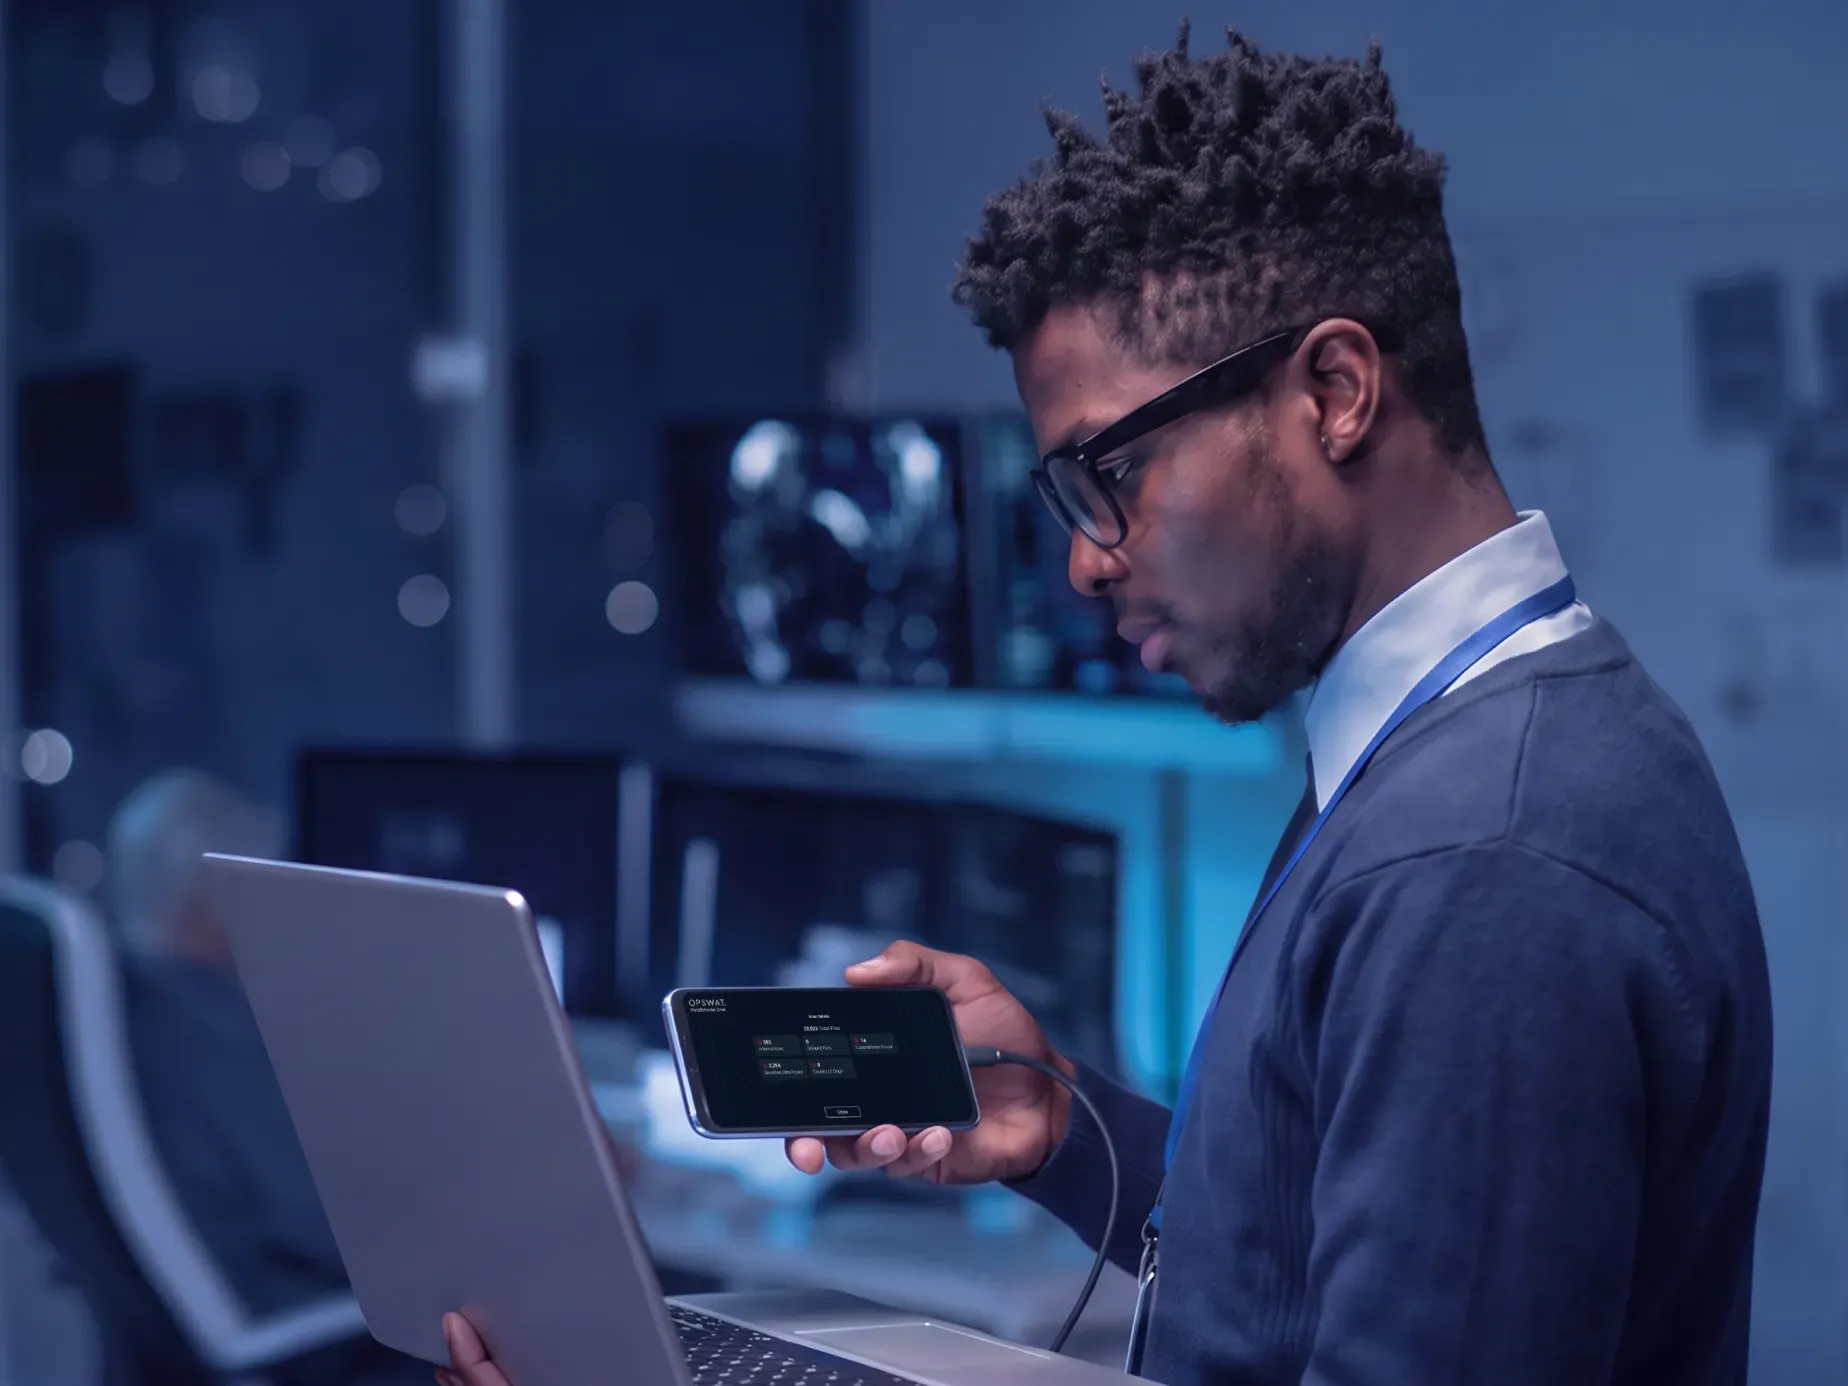
Lakukan pemindaian terhadap perangkat milik vendor dan kontraktor yang masuk sebelum perangkat tersebut terhubung ke sistem-sistem penting. Simak bagaimana pemindaian pra-boot, pelaporan terpusat, serta alur kerja yang terkoordinasi antara SOC dan OT mendukung pengambilan keputusan akses yang lebih tepat.
Memindai Sistem Kritis Tanpa Waktu Henti
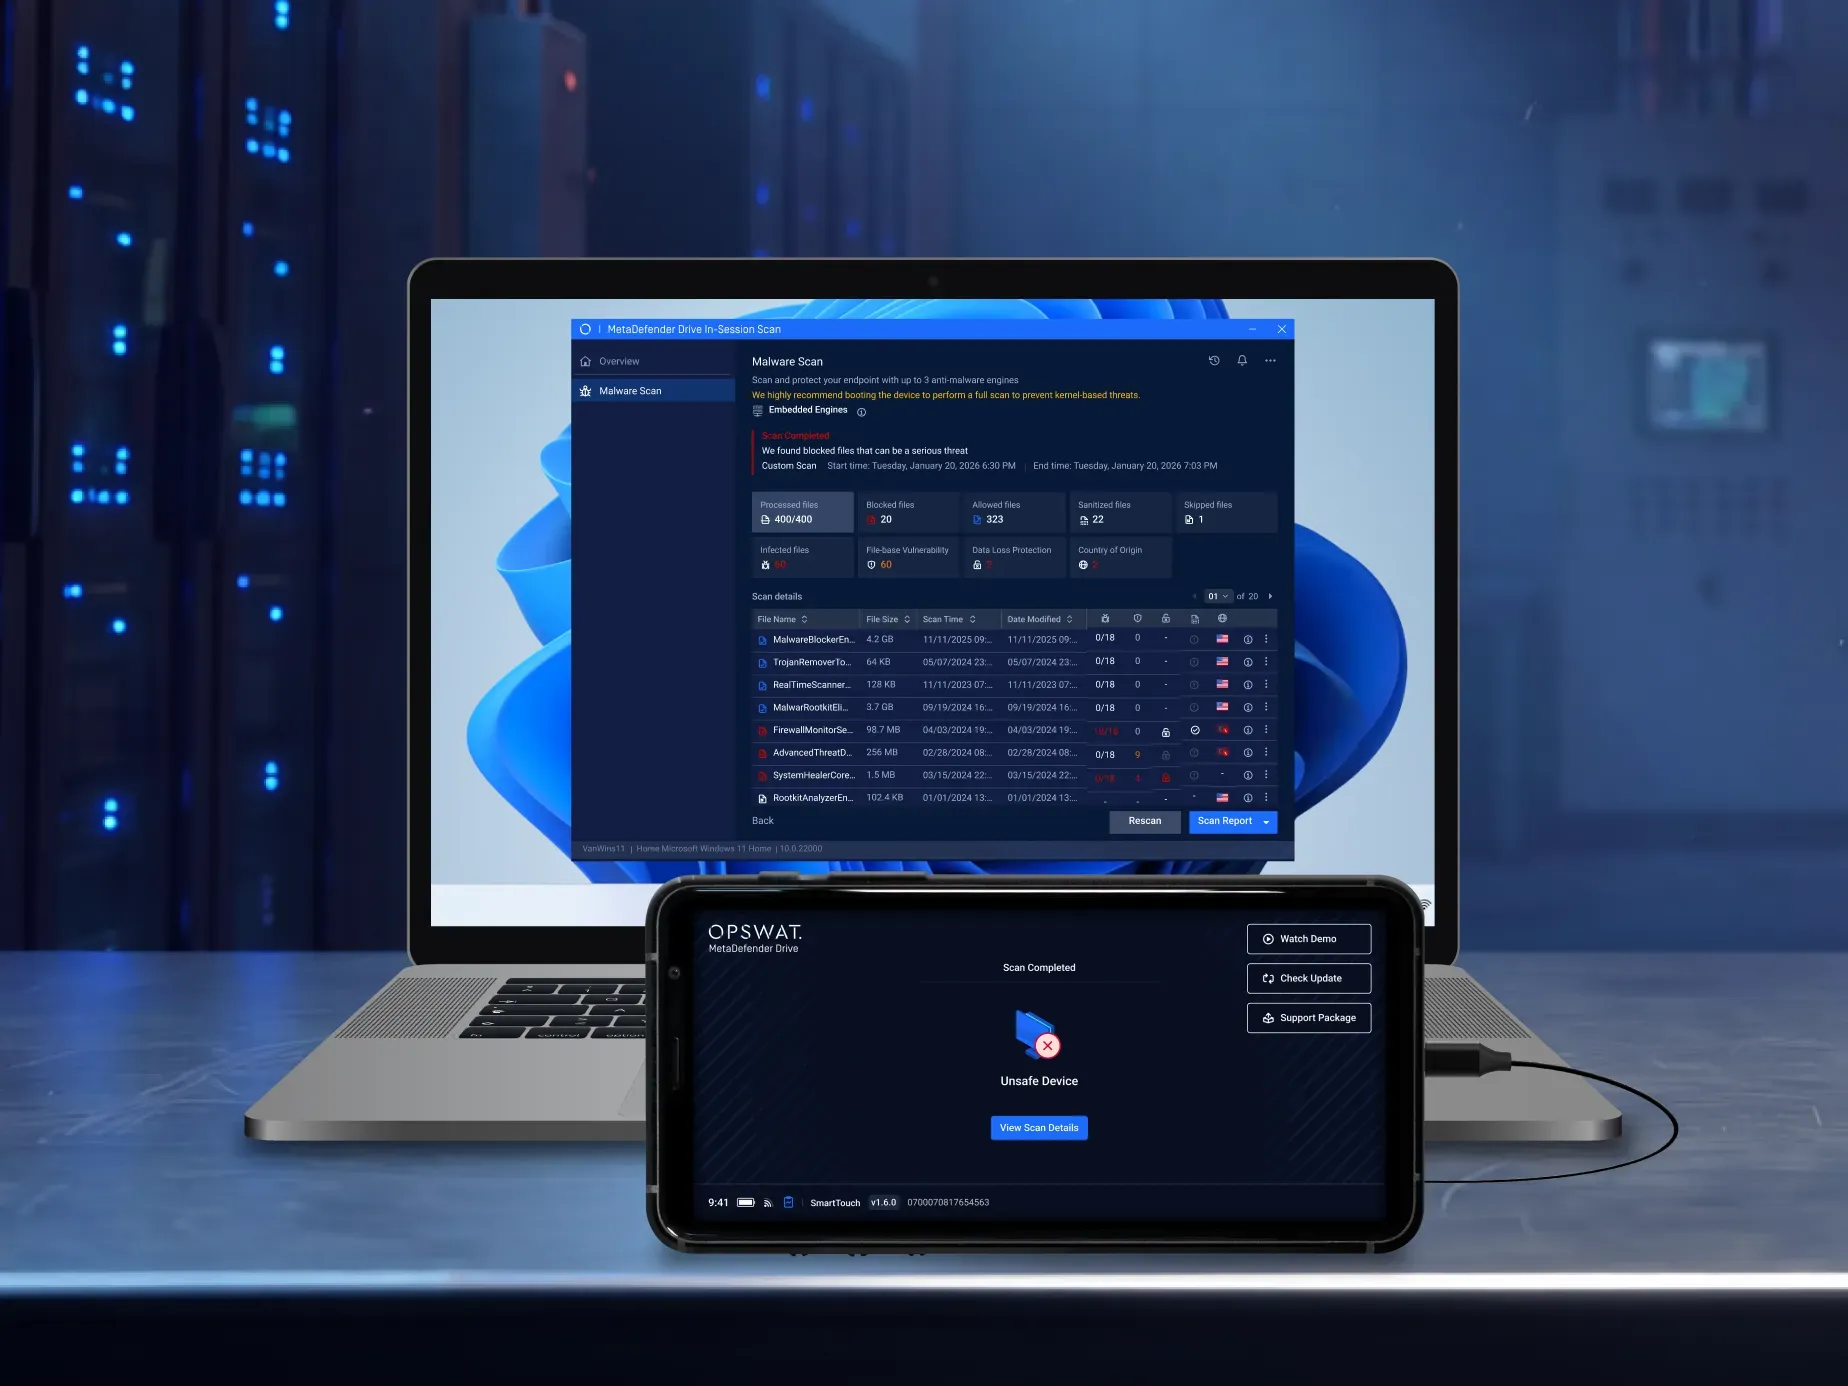
Beberapa sistem penting tidak dapat di-restart atau dimatikan karena mendukung operasi yang sedang berlangsung. Pemindaian In-Session memungkinkan operator memindai sistem yang sedang berjalan tanpa perlu menginstal perangkat lunak di host, sehingga membantu menjaga waktu operasional sambil mengidentifikasi potensi ancaman.
Menerapkan Alur Kerja Keamanan yang Konsisten di Seluruh Lokasi
Lihat bagaimana organisasi dapat menerapkan kebijakan pemindaian yang konsisten di berbagai fasilitas, mengendalikan pengecualian melalui proses persetujuan terpusat, serta menerapkan alur kerja yang aman untuk transfer berkas dan pembaruan firmware PLC atau HMI.
 “MetaDefender Drive , memainkan peran penting dalam memperkenalkan perangkat baru ke dalam lingkungan kita, sehingga kita yakin bahwa perangkat tersebut aman untuk digunakan.”
 Adam WhitmoreManajer Teknik Bidang Infrastruktur Sistem, Genesis Energy
 "OPSWAT dan MetaDefender Drive membantu kami mengendalikan hal tersebut, dengan memastikan bahwa segala sesuatu yang masuk ke lingkungan kami dalam kondisi bersih. Kami dapat melakukan pemindaian menyeluruh pada laptop pihak ketiga sebelum perangkat tersebut dibawa ke lokasi kami dan mendekati infrastruktur kami."
 Alan TaylorCSIA, Layanan Pemulihan Nuklir Dounreay
Siap Memperkuat Keamanan di Seluruh Lingkungan OT Kritis Anda?
Akses lima alur kerja praktis bagi para pemimpin bidang keamanan dan operator OT untuk memindai perangkat, menerapkan kebijakan yang konsisten, mengamankan distribusi berkas, serta mendukung pembaruan firmware di seluruh lingkungan kritis.